
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-25690 — Prueba de concepto del exploit para CVE-2023-25690, contrabando de peticiones HTTP en Apache mod_proxy. Incluye entorno de laboratorio con Docker, guía paso a paso con BurpSuite y evasión de los controles de acceso del proxy para alcanzar endpoints administrativos internos. | Kitploit
Herramientas/GitHubGitHub/thanhlam-attt/cve-2023-25690
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubthanhlam-attt/cve-2023-25690

CVE-2023-25690

Prueba de concepto del exploit para CVE-2023-25690, contrabando de peticiones HTTP en Apache mod_proxy. Incluye entorno de laboratorio con Docker, guía paso a paso con BurpSuite y evasión de los controles de acceso del proxy para alcanzar endpoints administrativos internos.

Ver Repositorio
4129hace 2 añosAún no revisado
Compartir

CVE-2023-25690

Descripción de CVE-2023-25690:

  • Algunas configuraciones de mod_proxy en Apache HTTP Server desde la versión 2.4.0 hasta 2.4.55 permiten ataques de HTTP Request Smuggling (técnica de ataque que interfiere en el proceso de manejo de las secuencias de solicitudes HTTP recibidas de uno o más usuarios).
  • Estas configuraciones se ven afectadas cuando mod_proxy está habilitado junto con ciertas formas de RewireRule o ProxyPassMatch, donde un atacante remoto puede explotar esta vulnerabilidad para evadir los controles de acceso en el servidor proxy, autorizando así URLs no deseadas al servidor de origen.
  • Esta vulnerabilidad permite a un atacante apuntar y acceder a aplicaciones internas ocultas por el proxy, lo que potencialmente puede conducir a acceso no autorizado, fuga de datos o una mayor explotación del sistema.

Experimentación de CVE-2023-25690

  • Se utiliza una máquina Windows como máquina atacante.
  • Los componentes backend-server y proxy-server se despliegan mediante Docker en una máquina Kali Linux.

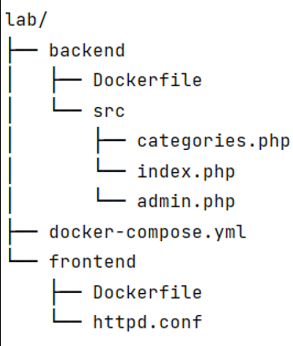
Estructura de archivos del laboratorio:

image

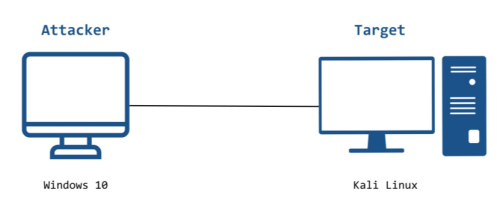
Modelo experimental

image

  • Dirección IP de la máquina Windows 10: 192.168.1.177
  • Dirección IP de la máquina Kali Linux: 192.168.27.139
  • Dirección IP del Backend-Server: 172.18.0.2
  • Dirección IP del Proxy-Server: 172.18.0.3
  • Cuando la máquina Windows 10 accede al Apache HTTP Server alojado en la máquina Kali en el puerto 80, el tráfico se reenvía al puerto 80 del Proxy-Server y luego se transmite al Backend-Server a través del puerto 8080.

Requisitos del sistema

  • Máquina atacante:
    • Sistema operativo Windows 10
    • Instalar las herramientas: Pycharm, BurpSuite, VScode
    • Usar el navegador FireFox e instalar la extensión FoxyProxy para configurar el proxy
  • Máquina víctima:
    • Instalar las herramientas y servicios: Docker, Tcpdum
    • Configurar Docker File (ver la sección de apéndice)

Objetivo de explotación: aprovechar la vulnerabilidad de HTTP Request Smuggling para evadir las restricciones del proxy server y acceder a la función oculta en la página admin.php

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →