
 teycir/seekyou
Inteligencia OSINT sobre cualquier IP, dominio o ASN
Si este proyecto te resulta útil en tu trabajo, apoya el mantenimiento continuo y las nuevas funciones.
Cartera de Donación ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Escanea el código QR o copia la dirección de la cartera de arriba.
Inteligencia unificada de hosts desde 15 fuentes — Consulta cualquier IP, dominio o ASN para obtener postura de seguridad instantánea, detalles de infraestructura y correlaciones de amenazas. Funciona enteramente en el nivel gratuito de Cloudflare.
Disponible en: swiy.co/seekyou``` $ curl "https://seekyou.seekyou.workers.dev/api/lookup?q=1.1.1.1"
{ "query": { "raw": "1.1.1.1", "type": "ip", "normalised": "1.1.1.1" }, "core": { "internetdb": { "status": "ok", "data": { "ports": [80,443], "vulns": [] } }, "geo": { "status": "cached", "data": { "country": "US", "org": "AS13335 Cloudflare" } }, "bgp": { "status": "ok", "data": { "name": "CLOUDFLARENET", "rir": "ARIN" } }, ... }, "meta": { "durationMs": 312, "cacheHits": 4, "sourcesQueried": 15, "sourcesFailed": 0 } }
## Capturas de pantalla

<div align="center">

### Página de inicio
<img src="https://assets.kitploit.com/production/public/readmes/7467/e00ec4ba8b3e5460ae1e03360cf6540e58d92acc5522c8693445512b591fed29.png" alt="Página de resultados de SeekYou" width="800" />


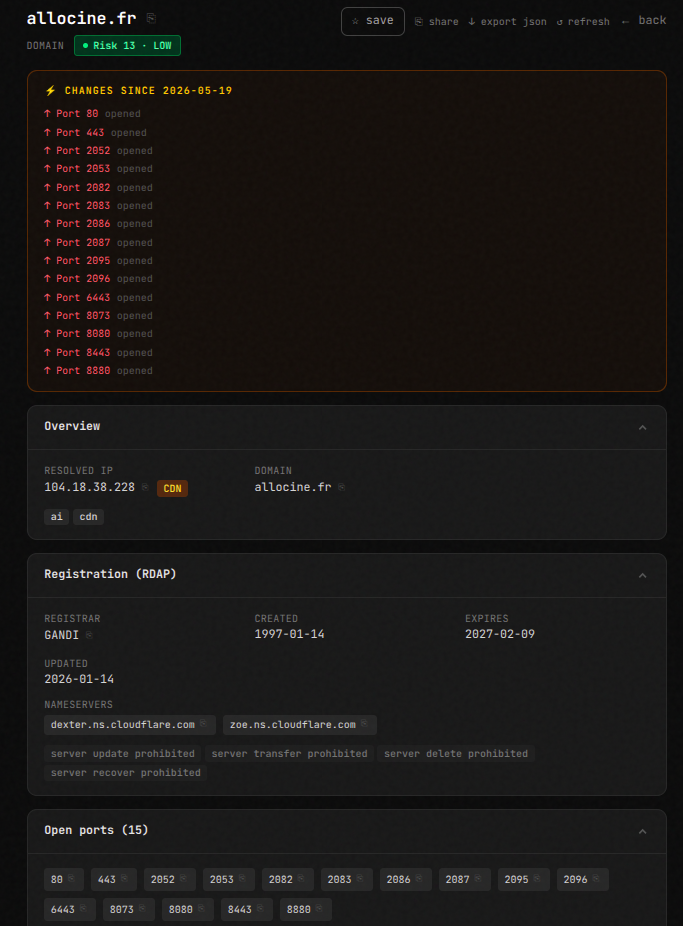
### Página de resultados
<img src="https://assets.kitploit.com/production/public/readmes/7467/09b165feca9927ad4cd50c3ebd28c72e09a0355d72b9ca14d795bf1d04448c92.png" alt="Página de inicio de SeekYou" width="800" />

### Demo
<a href="https://www.youtube.com/watch?v=b86tAUUqd34">
  <img src="https://assets.kitploit.com/production/public/readmes/7467/8762e8b464816b9a69d929514441f8c7ee9f9ee9719f95b9c5e33ac1672575f8.jpg" alt="Demo de SeekYou" width="800" />
</a>

</div>

---

## Tabla de contenidos

- [SeekYou](#seekyou)
  - [Capturas de pantalla](#screenshots)
    - [Página de inicio](#landing-page)
    - [Página de resultados](#results-page)
    - [Demo](#demo)
  - [Tabla de contenidos](#table-of-contents)
  - [Qué hace SeekYou](#what-seekyou-does)
  - [Casos de uso](#use-cases)
  - [Política de uso legítimo](#lawful-use-policy)
  - [Herramientas relacionadas](#related-tools)
  - [Descripción general de la arquitectura](#architecture-overview)
  - [Modelo de ejecución](#execution-model)
  - [Fuentes de datos](#data-sources)
  - [Estructura del proyecto](#project-structure)
  - [Decisiones clave de diseño](#key-design-decisions)
    - [Edge-first, sin Node.js](#edge-first-no-nodejs)
    - [Ejecución paralela en capas](#layered-parallel-execution)
    - [Degradación gradual](#graceful-degradation)
    - [Almacenamiento dividido D1 + KV](#split-d1--kv-storage)
    - [Optimización para el plan gratuito](#free-tier-optimization)
    - [Escrituras D1 de disparar y olvidar](#fire-and-forget-d1-writes)
  - [Estrategia de caché](#caching-strategy)
  - [Limitación de tasa](#rate-limiting)
  - [Interruptores de circuito](#circuit-breakers)
  - [Rotación de claves — GrayHatWarfare](#key-rotation--grayhatwarfare)
  - [Persistencia en D1](#d1-persistence)
    - [Esquema (`schema.sql`)](#schema-schemasql)
    - [Aplicar esquema](#apply-schema)
    - [Funciones auxiliares](#helper-functions)
  - [Worker Cron](#cron-worker)
    - [Diff tipado (`lib/diff.ts`)](#typed-diff-libdiffts)
    - [Payload del webhook](#webhook-payload)
  - [Configuración de desarrollo](#development-setup)
    - [Requisitos previos](#prerequisites)
    - [Desarrollo local](#local-development)
    - [Crear recursos de Cloudflare (primera vez)](#create-cloudflare-resources-first-time)
  - [Despliegue](#deployment)
    - [Compilar y desplegar](#build-and-deploy)
    - [Configuración de Wrangler (`wrangler.toml`)](#wrangler-configuration-wranglertoml)
  - [Secretos y variables de entorno](#secrets-and-environment-variables)
    - [Secretos requeridos](#required-secrets)
    - [`.env.example` (solo desarrollo local)](#envexample-local-dev-only)
  - [Licencia](#license)
  - [Autor](#author)
  - [Agradecimientos](#acknowledgments)

---

## Qué hace SeekYou

SeekYou es una **herramienta de inteligencia de hosts** — pega una dirección IP, un nombre de dominio o un ASN y obtén un informe unificado que cubre:

| Categoría | Qué obtienes |
|---|---|
| Red | Puertos abiertos, CPEs, prefijos BGP, upstreams, peers, RIR |
| Identidad | Registro RDAP, contactos, registrador, servidores de nombres |
| Geo | País, ciudad, ISP, indicadores de proxy / hosting / móvil |
| Certificados | Historial de crt.sh, SANs, cadena de emisor |
| DNS | Registros DNS pasivos, DNS inverso/directo de Robtex |
| Amenazas | URLhaus, ThreatFox, MalwareBazaar, Feodo, SSLBL |
| CVEs | Enriquecimiento NVD + CIRCL para cada ID de CVE que reporta InternetDB |
| Reconocimiento | Buckets expuestos de GrayHatWarfare, capturas de Wayback CDX |

Cada fuente se consulta en paralelo. Una fuente que falla se degrada a una insignia de "no disponible" — nunca rompe la página.

---

## Casos de uso

**Operaciones de seguridad** — Perfila rápidamente IPs sospechosas a partir de registros, correlaciona IOCs, identifica servicios y CVEs expuestos, y rastrea dominios maliciosos.

**Operaciones de red** — Inspecciona el enrutamiento BGP, los datos de asignación RDAP/WHOIS, los registros DNS históricos y los cambios de certificados SSL.

**Pruebas de penetración** — Enumera puertos/servicios/CPEs, descubre buckets expuestos, páginas archivadas, subdominios y relaciones ASN.

**Inteligencia de amenazas** — Comprueba la infraestructura C2 contra cinco fuentes de amenazas en una sola consulta.

**Cumplimiento y riesgo** — Perfila la infraestructura de proveedores, detecta almacenamiento en la nube expuesto e identifica TI en la sombra.

---

## Política de uso legítimo

SeekYou está diseñado para **investigación de seguridad legítima, operaciones de red e inteligencia de amenazas**. Al usar esta herramienta, aceptas:

**Usos permitidos:**
- Operaciones de seguridad y respuesta a incidentes en redes que poseas o que estés autorizado a monitorear
- Investigación de inteligencia de amenazas y correlación de IOCs
- Solución de problemas de red y auditoría de infraestructura dentro de tu organización
- Pruebas de penetración con autorización escrita explícita de la organización objetivo
- Investigación académica y educación en ciberseguridad
- Auditorías de cumplimiento y evaluaciones de riesgo de proveedores con la autorización adecuada

**Usos prohibidos:**
- Acceso no autorizado, reconocimiento o ataques contra sistemas que no posees o para los cuales no tienes permiso explícito para probar
- Acoso, hostigamiento o violaciones de privacidad contra individuos u organizaciones
- Facilitar actividades ilegales, incluidos fraude, robo de identidad o ciberdelincuencia
- Eludir controles de seguridad o restricciones de acceso sin autorización
- Violar las leyes aplicables, incluidas la CFAA (EE. UU.), la Computer Misuse Act (Reino Unido), el GDPR (UE) o legislación equivalente en tu jurisdicción

**Tus responsabilidades:**
- Asegúrate de tener la autorización adecuada antes de consultar infraestructura que no posees
- Respeta los límites de velocidad y no abuses del servicio ni de las fuentes de datos upstream
- Cumple con todas las leyes y regulaciones aplicables en tu jurisdicción
- Usa los datos de forma responsable y no conviertas los hallazgos en armas sin una divulgación coordinada
- Comprende que consultar un host no otorga permiso para accederlo o explotarlo
