
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
honeypotscan — Escáner gratuito de tokens honeypot para Ethereum, Polygon y Arbitrum. Detecta tokens fraudulentos antes de comprar. Análisis instantáneo de contratos inteligentes mediante 13 patrones especializados. Sin API keys, sin límites, 100% gratis. Construido con Next.js 16 y Cloudflare Workers. | Kitploit
Herramientas/GitHubGitHub/teycir/honeypotscan
Análisis EstáticoEscáneres de VulnerabilidadesSeguridad WebPrivacidadAprendizaje y EducaciónSeguridad de APIs
GitHubteycir/honeypotscan

honeypotscan

Ver Repositorio
1018hace 6 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Sitio web

Acerca de

Escáner gratuito de tokens honeypot para Ethereum, Polygon y Arbitrum. Detecta tokens fraudulentos antes de comprar. Análisis instantáneo de contratos inteligentes mediante 13 patrones especializados. Sin API keys, sin límites, 100% gratis. Construido con Next.js 16 y Cloudflare Workers.

Compartir

Apoya el Desarrollo

Si este proyecto te ayuda en tu trabajo, apoya el mantenimiento continuo y las nuevas funciones.

Billetera de donación ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Código QR de donación Ethereum

Escanea el código QR o copia la dirección de la billetera anterior.
Logotipo de HoneypotScan

🛡️ HoneypotScan

Verifica si un token es una estafa antes de comprarlo

Detección de honeypots gratuita, rápida y precisa para contratos inteligentes en Ethereum, Polygon y Arbitrum.

Version License Next.js React


🍯 ¿Qué son los tokens honeypot?

Cazamos honeypots. Un token honeypot es un contrato inteligente malicioso diseñado para robar tu dinero. Te permite comprar tokens libremente, pero cuando intentas vender, tu transacción falla. Tus fondos quedan atrapados para siempre.

Cómo funcionan los honeypots

Los estafadores incorporan lógica oculta en el código del contrato inteligente del token:

  • Bloqueadores de venta - Solo las direcciones en lista blanca (el estafador) pueden vender
  • Impuestos ocultos - Un impuesto de venta del 95-100% drena tus tokens
  • Trucos con tx.origin - El contrato verifica si eres el comprador original y bloquea la reventa
  • Listas negras dinámicas - Tu dirección es incluida en la lista negra después de comprar

Los Riesgos

  • 💸 Pérdida total de fondos - Una vez atrapado, no hay salida
  • 🎭 Legitimidad falsa - Los honeypots a menudo imitan proyectos reales con sitios web y redes sociales copiados
  • ⚡ Velocidad - Los estafadores lanzan, inflan y abandonan tokens en cuestión de horas
  • 📈 Amenaza creciente - Miles de nuevos tokens honeypot se despliegan a diario

⚠️ Importante: Esto NO es una auditoría de seguridad completa

HoneypotScan está especializado únicamente en la detección de honeypots. No escaneamos en busca de:

  • Vulnerabilidades de reentrancia
  • Exploits de préstamos flash
  • Riesgos de propiedad/administración
  • Jalones de liquidez (rug pulls)
  • Otras vulnerabilidades de contratos inteligentes

Para auditorías de seguridad integrales, consulta a auditores profesionales. HoneypotScan responde una pregunta: "¿Puedo vender este token después de comprarlo?"

✨ Características

  • 🚀 Resultados instantáneos - Escanea en 2 segundos
  • 🌐 Multi-cadena - Ethereum, Polygon, Arbitrum
  • 💾 Caché inteligente - Tasa de acierto de caché superior al 95%
  • 🔒 Privacidad primero - Sin seguimiento, sin recopilación de datos
  • 💰 100% Gratuito - Sin límites, no se necesitan claves API
  • 🎯 Alta precisión - Detección basada en patrones con puntuación de confianza
  • 📱 Amigable con móviles - Diseño responsivo funciona en cualquier dispositivo
  • 🛡️ Seguridad empresarial - Encabezados CSP, lista blanca CORS, validación de entrada
  • 📚 Consejos educativos - Aprende sobre cada patrón detectado con niveles de gravedad y consejos de protección
  • 📋 Historial de escaneos - Sigue tus últimos 10 escaneos localmente para consulta rápida
  • 🔗 Compartir resultados - Genera URLs compartibles para enviar resultados de escaneo a otros
  • 💾 Exportar datos - Descarga resultados de escaneo como archivos JSON para mantener registros

📚 Características Educativas

Explicaciones de patrones

Cada patrón de honeypot detectado viene con contenido educativo detallado:

  • Nivel de gravedad - Clasificación de riesgo crítica, alta o media
  • Cómo funciona - Explicación en lenguaje sencillo de la técnica maliciosa
  • Consejos de protección - Consejos prácticos para evitar estafas similares

Ejemplo de explicación de patrón:``` 🚨 tx.origin in Require Statement (CRITICAL)

How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.

Protection: tx.origin checks in access control are a major red flag.

### Historial de escaneos

Tus últimos 10 escaneos se guardan automáticamente de forma local:
- Acceso rápido a contratos previamente escaneados
- Sin almacenamiento en servidor - privacidad total
- Incluye nombre de token, símbolo y marca de tiempo del escaneo
- Funcionalidad de reescanear o compartir con un solo clic

### Compartir y exportar

**Compartir resultados mediante URL:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
  • Resultados codificados en el hash de la URL (no se necesita servidor)
  • Compartir con amigos, comunidades o redes sociales
  • El destinatario ve los detalles completos del escaneo al instante

Exportar como JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }

**Copiar como texto:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)

🎯 Casos de uso

  • Comerciantes - Verificar tokens antes de comprar en DEXs como Uniswap o SushiSwap
  • Inversores - Debida diligencia en nuevos lanzamientos de tokens y preventas
  • Desarrolladores - Auditar contratos inteligentes en busca de patrones comunes de honeypot
  • Comunidades - Proteger a los miembros del grupo de tokens fraudulentos
  • Investigadores - Analizar tendencias de honeypots en diferentes cadenas

📸 Cómo usar

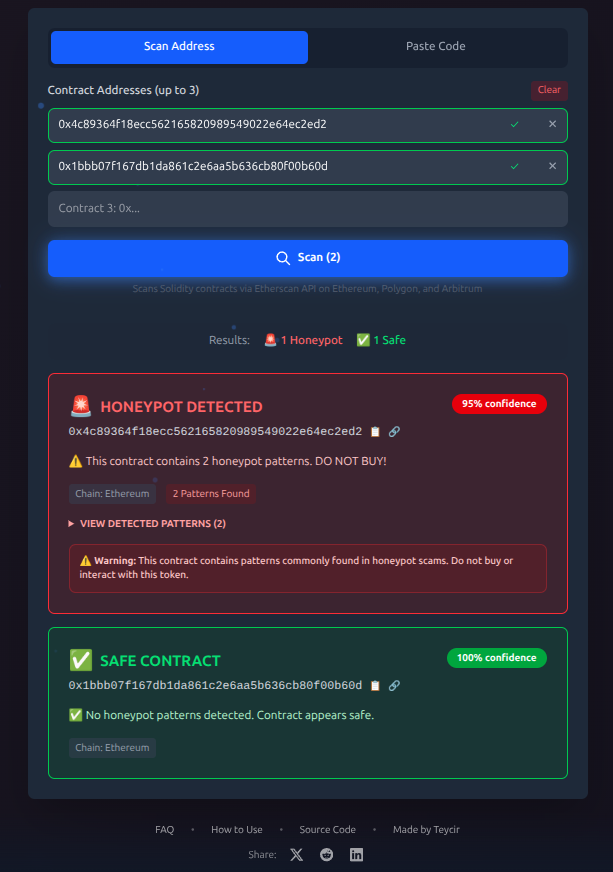
HoneypotScan ofrece dos modos de escaneo para máxima flexibilidad:

🔍 Escanear por dirección

Pega cualquier dirección de contrato para verificar si es un honeypot. Funciona con direcciones de Ethereum, Polygon y Arbitrum.

Escanear por dirección de contrato

📝 Escanear por código fuente

¿Ya tienes el código fuente del contrato? Pégalo directamente para un análisis instantáneo sin obtenerlo de la blockchain.

Escanear por código fuente

🏗️ Arquitectura```

Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum

## 🧬 Algoritmo de detección

HoneypotScan utiliza **análisis estático** avanzado para detectar patrones maliciosos en el código fuente de contratos inteligentes. Nuestro algoritmo está diseñado para una alta precisión mientras minimiza los falsos positivos.
Descargar herramienta