Apoya el Desarrollo
Si este proyecto ayuda a tu trabajo, apoya el mantenimiento continuo y las nuevas funcionalidades.
Monedero de Donación ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Escanea el código QR o copia la dirección del monedero de arriba.
BurpWpsScan


Una extensión de Burp Suite que detecta sitios WordPress durante las pruebas de aplicaciones web (detección pasiva + verificación activa), realiza evaluaciones de seguridad integrales que incluyen el escaneo de vulnerabilidades del núcleo, plugins y temas de WordPress mediante la API de WPScan, prueba la exposición de XML-RPC/REST API, enumera usuarios, comprueba las versiones de los plugins y genera informes de pruebas de penetración listos para IA.
Compatible tanto con las ediciones Community como Professional de Burp Suite.
Capturas de pantalla
Interfaz principal
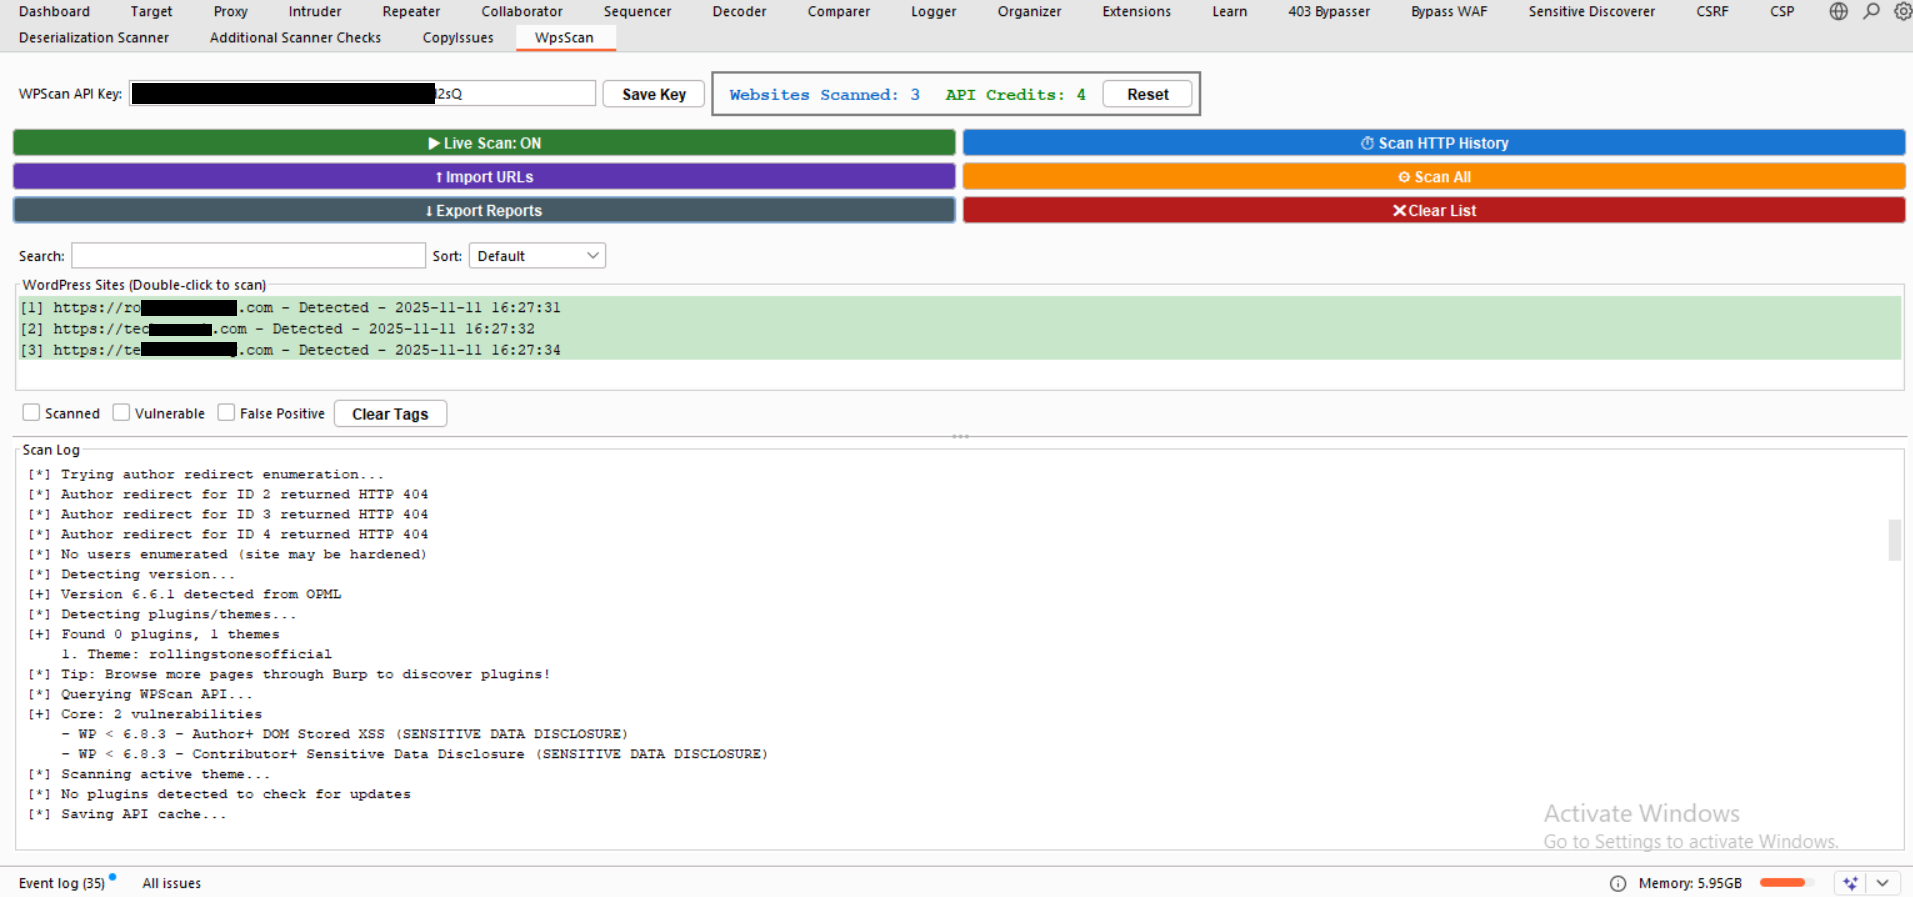
La interfaz principal de WpsScan mostrando los sitios WordPress detectados con indicadores de estado y controles de escaneo
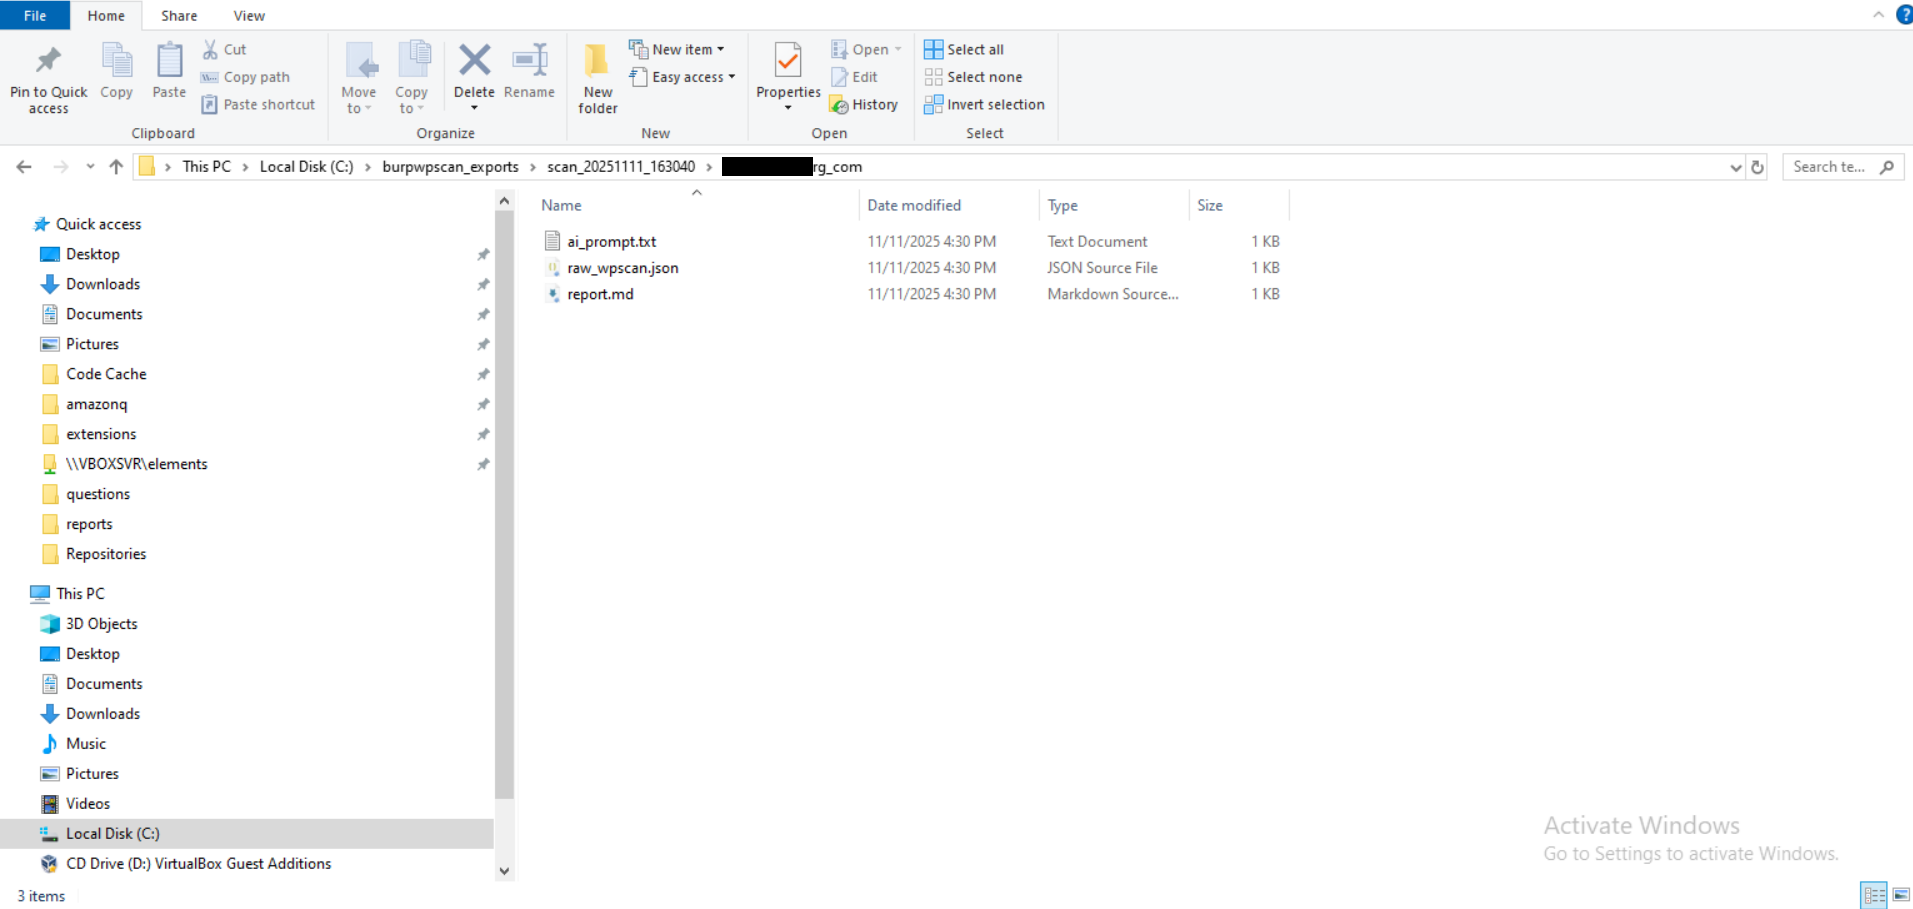
Estructura de exportación organizada con informes JSON, Markdown y listos para IA para cada sitio escaneado
JSON sin procesar de WPScan
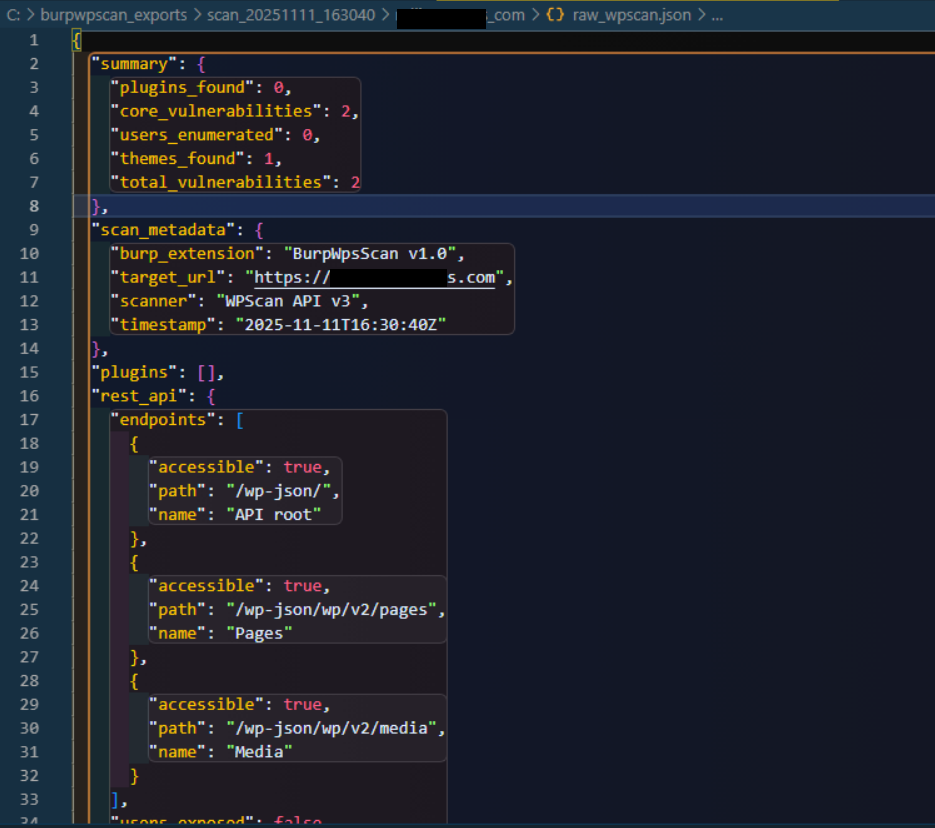
Salida JSON detallada que contiene datos completos de vulnerabilidades y metadatos del escaneo
Características
Detección y descubrimiento
- Detección de WordPress en vivo: Identifica pasivamente sitios WordPress a partir del tráfico HTTP en tiempo real (conserva los subdominios)
- Escaneo del historial HTTP: Escanea el historial HTTP de Burp para encontrar sitios WordPress a partir del tráfico pasado (marcados con la etiqueta [HTTP HISTORY])
- Menú contextual con clic derecho: Escanea manualmente URLs específicas desde el historial de Burp, Repeater o Proxy haciendo clic derecho y seleccionando "Scan with WpsScan"
- Importación masiva de URLs: Verifica e importa activamente múltiples URLs para la detección por lotes de WordPress
- Descubrimiento de plugins/temas: Extrae plugins y temas de las respuestas HTTP y del historial
- Detección de versión: Identifica la versión del núcleo de WordPress desde múltiples fuentes (metaetiquetas, feeds, API)
- Soporte de subdominios: Todos los puntos de entrada conservan el nombre de host completo, incluidos los subdominios (p. ej.,
xxx.yyy.io permanece como xxx.yyy.io)
- Conservación de rutas: Conserva la ruta de la URL y los puertos no estándar para instalaciones en subdirectorios (p. ej.,
https://xxx.yyy.io/blog, https://xxx.yyy.io:8443/blog)
Escaneo de vulnerabilidades
- Integración con la API de WPScan: Consulta la base de datos de vulnerabilidades de WPScan para:
- Vulnerabilidades del núcleo de WordPress
- Vulnerabilidades de plugins (más de 80 plugins de alto riesgo + hasta 3 adicionales)
- Vulnerabilidades de temas
- Detalles de vulnerabilidades en tiempo real: Muestra el título y el tipo de vulnerabilidad inmediatamente a medida que se escanea cada componente
- Escaneo inteligente de plugins: Escanea TODOS los más de 80 plugins de alto riesgo + hasta 3 adicionales (ahorra entre un 60 y un 80 % de créditos de API)
- Caché de API de 24 horas: Nunca vuelve a escanear el mismo plugin/tema dos veces en 24 horas (persistente entre reinicios de Burp)
Evaluaciones de seguridad
- Pruebas de seguridad de XML-RPC:
- Detecta si el endpoint XML-RPC está habilitado
- Prueba el método pingback.ping (riesgo de amplificación de DDoS)
- Prueba el método system.multicall (riesgo de amplificación de fuerza bruta)
- Descubrimiento de la API REST:
- Enumera los endpoints accesibles de la API REST de WordPress (/wp-json/wp/v2/)
- Prueba los endpoints de usuarios, entradas, páginas y medios
- Señala vulnerabilidades de enumeración de usuarios
- Enumeración de usuarios:
- Intenta la enumeración de usuarios mediante la API REST (/wp-json/wp/v2/users)
- Recurre al método de redirección de autor (?author=N)
- Extrae nombres de usuario e IDs para reconocimiento
- Monitoreo de actualizaciones de plugins: Comprueba los plugins contra WordPress.org para obtener las últimas versiones (no se usan créditos de API)
- Detección de endurecimiento de seguridad: Identifica plugins de seguridad y medidas de endurecimiento
Flujo de trabajo y gestión
- Modos de detección duales: El escaneo en vivo y el escaneo del historial HTTP funcionan de forma independiente
- Integración en el menú contextual: Haz clic derecho en cualquier solicitud en Burp para añadirla manualmente a la lista de escaneo
- Contador de créditos de API: Seguimiento en tiempo real del uso diario de la API (se restablece a medianoche)
- Seguimiento de estado: Etiqueta los sitios como Scanned, Vulnerable o False Positive con almacenamiento persistente
- Exportación de informes: Genera JSON estructurado, Markdown formateado y prompts listos para IA
- Manejo inteligente de URL: Todos los puntos de entrada (escaneo en vivo, escaneo del historial HTTP, menú contextual) conservan el nombre de host y la ruta completos
- Compatibilidad de protocolos: Maneja tanto las versiones HTTP como HTTPS del mismo sitio
- Indicadores visuales: Estado codificado por colores con etiquetas [HTTP HISTORY] e [IMPORTED]
Instalación
Requisitos previos
- Burp Suite Community o Professional (probado en v2023.x+)
- Clave de API de WPScan (nivel gratuito disponible en https://wpscan.com/api)
Pasos
-
Clona o descarga este repositorio:
git clone https://github.com/Teycir/BurpWpsScan.git
cd BurpWpsScan
-
Cargar la extensión en Burp Suite:
- Vaya a
Extensions → Installed
- Haga clic en
Add
- Tipo de extensión:
Python
- Seleccione el archivo:
WpsScan.py
- Haga clic en
Next
-
Configurar la clave API:
- Vaya a la pestaña "WpsScan" en Burp Suite
- Introduzca su clave API de WPScan en el campo de texto de la parte superior
- Haga clic en el botón "Save Key"
- La clave se guarda en
C:\burpwpscan_exports\wpsscan_config.txt (Windows prueba las unidades C-Z) o /tmp/burpwpscan_exports/wpsscan_config.txt (Linux/Mac)
-
Verificar la instalación:
- Compruebe que existe la pestaña "WpsScan" en Burp Suite
- Busque el mensaje de éxito en
Extensions → Output
Uso
Detección en vivo
- Asegúrese de que el botón "Live Scan: ON" esté activo (verde)
- Navegue por los sitios web objetivo a través de Burp (Proxy, Repeater, Scanner, etc.)
- La extensión monitoriza automáticamente el tráfico HTTP y detecta sitios WordPress en tiempo real
- Los sitios detectados aparecen en la lista de la pestaña WpsScan

 teycir/burpwpsscan







