Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ApiHunter — Escáner de seguridad de API asíncrono en Rust para CORS, CSP, GraphQL, JWT, OpenAPI y comprobaciones activas de postura de API. | Kitploit
Herramientas/GitHubGitHub/teycir/apihunter
ReconocimientoEscáneres de VulnerabilidadesAnálisis Dinámico (Sandboxing)Explotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de PenetraciónDevSecOpsSeguridad de APIs
GitHubteycir/apihunter

ApiHunter

19241hace 4 mesesRevisado por Kitploit
Compartir

Escáner de seguridad de API asíncrono en Rust para CORS, CSP, GraphQL, JWT, OpenAPI y comprobaciones activas de postura de API.

Ver RepositorioSitio web

Support Development

If this project helps your work, support ongoing maintenance and new features.

ETH Donation Wallet
0x11282eE5726B3370c8B480e321b3B2aA13686582

Ethereum donation QR code

Scan the QR code or copy the wallet address above.

🎯 ApiHunter

Typing SVG

Rust Security API Async CI License


📺 Video Demo

ApiHunter Demo Video
Click to watch the full demo on YouTube

🖥️ Desktop App Snapshots

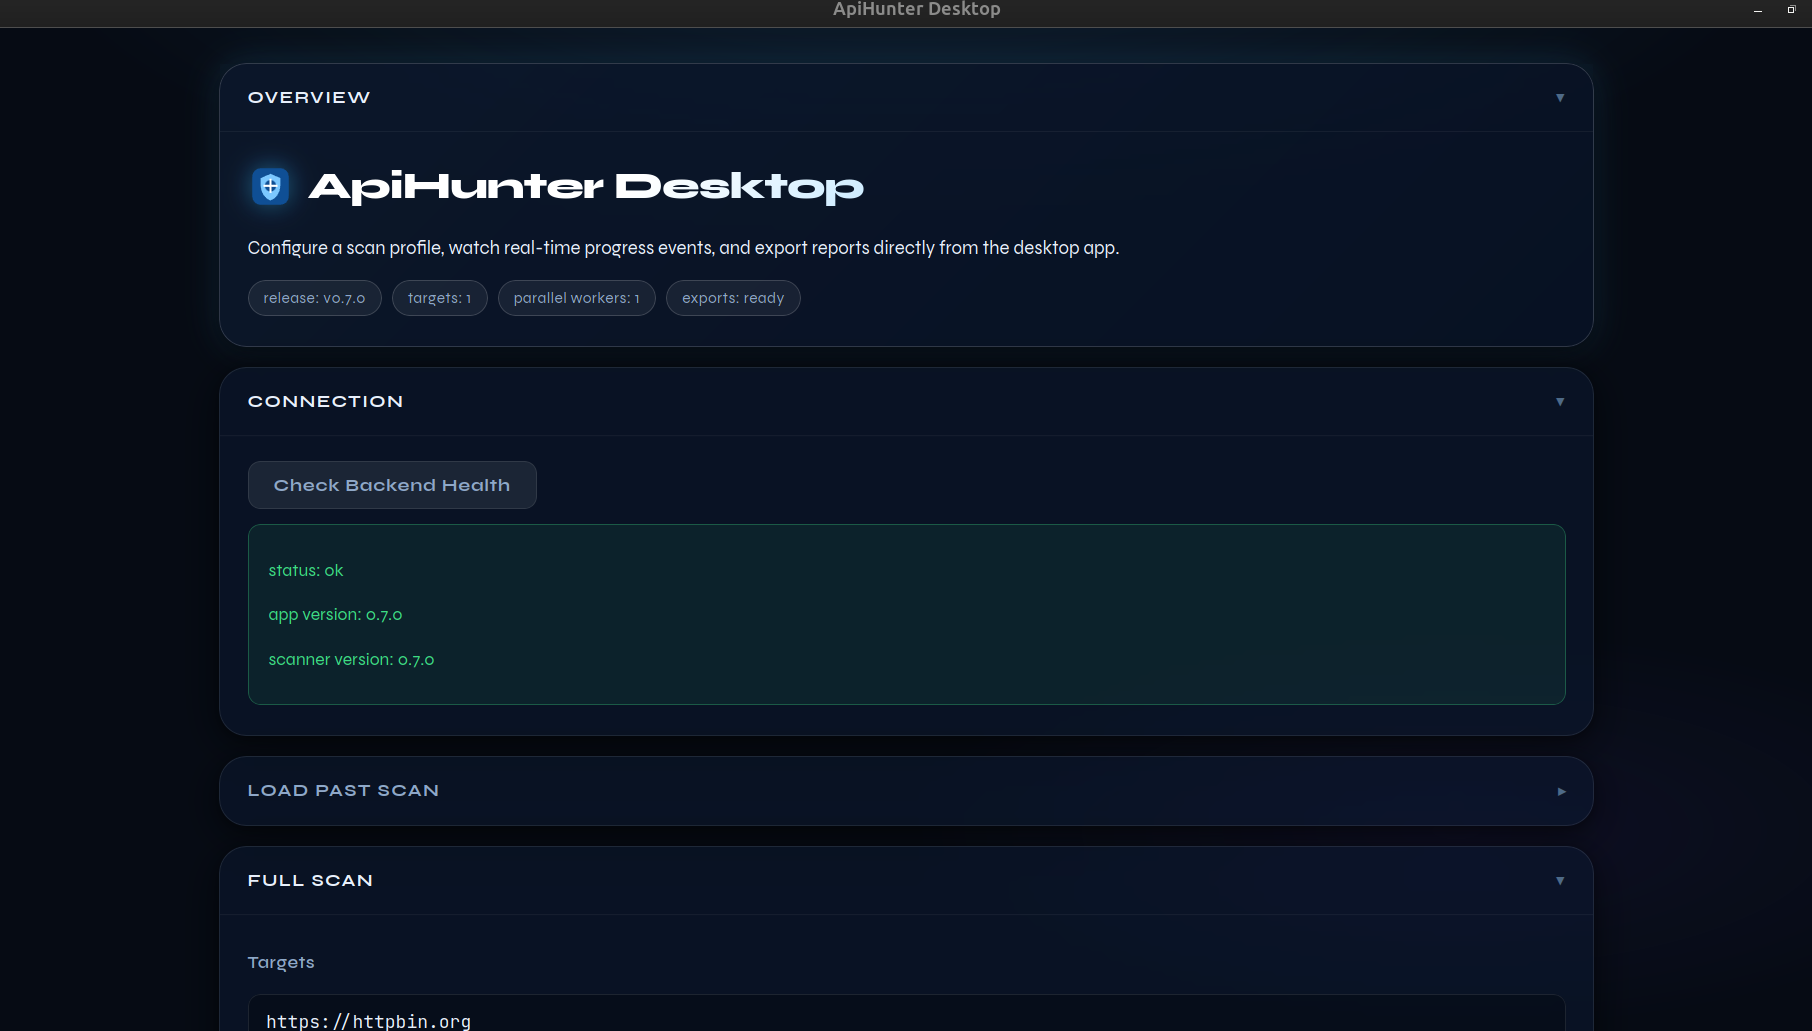
ApiHunter Desktop — Overview panel with version chip, health check, and Full Scan target input

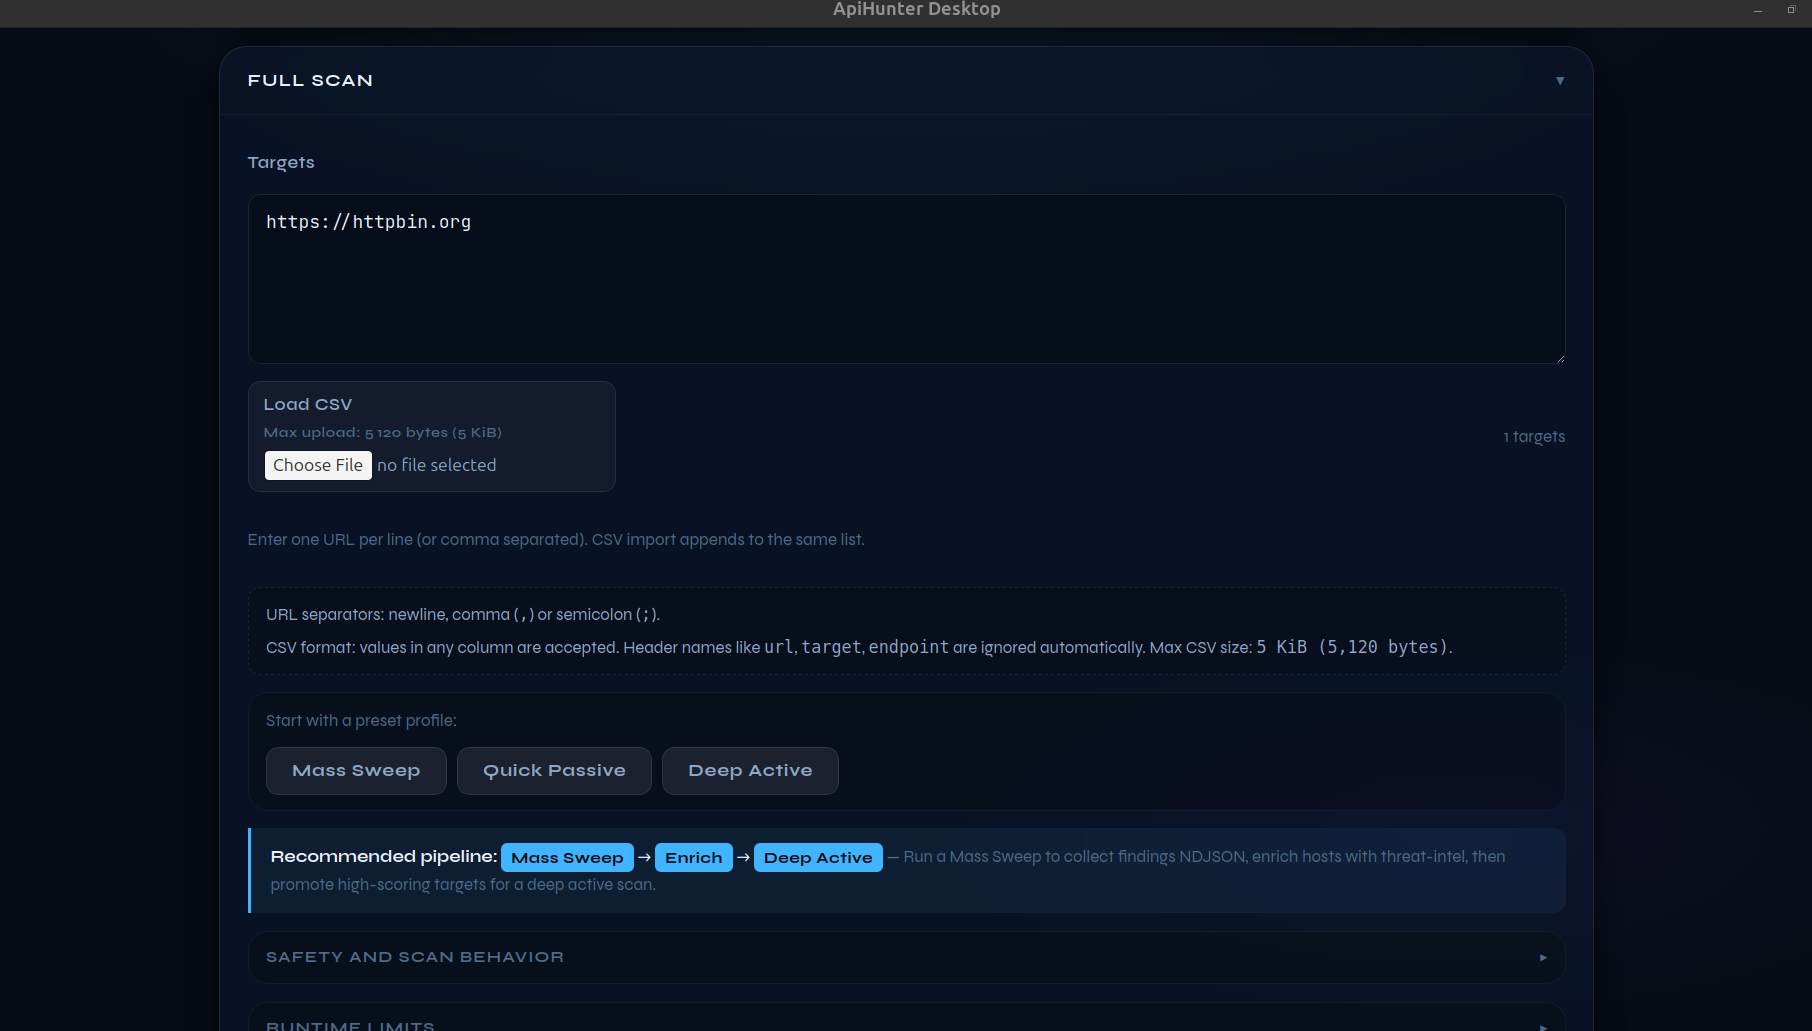
ApiHunter Desktop — Full Scan controls: Quick Passive / Deep Active presets, collapsible Safety, Runtime Limits, and Scanner Toggles sections

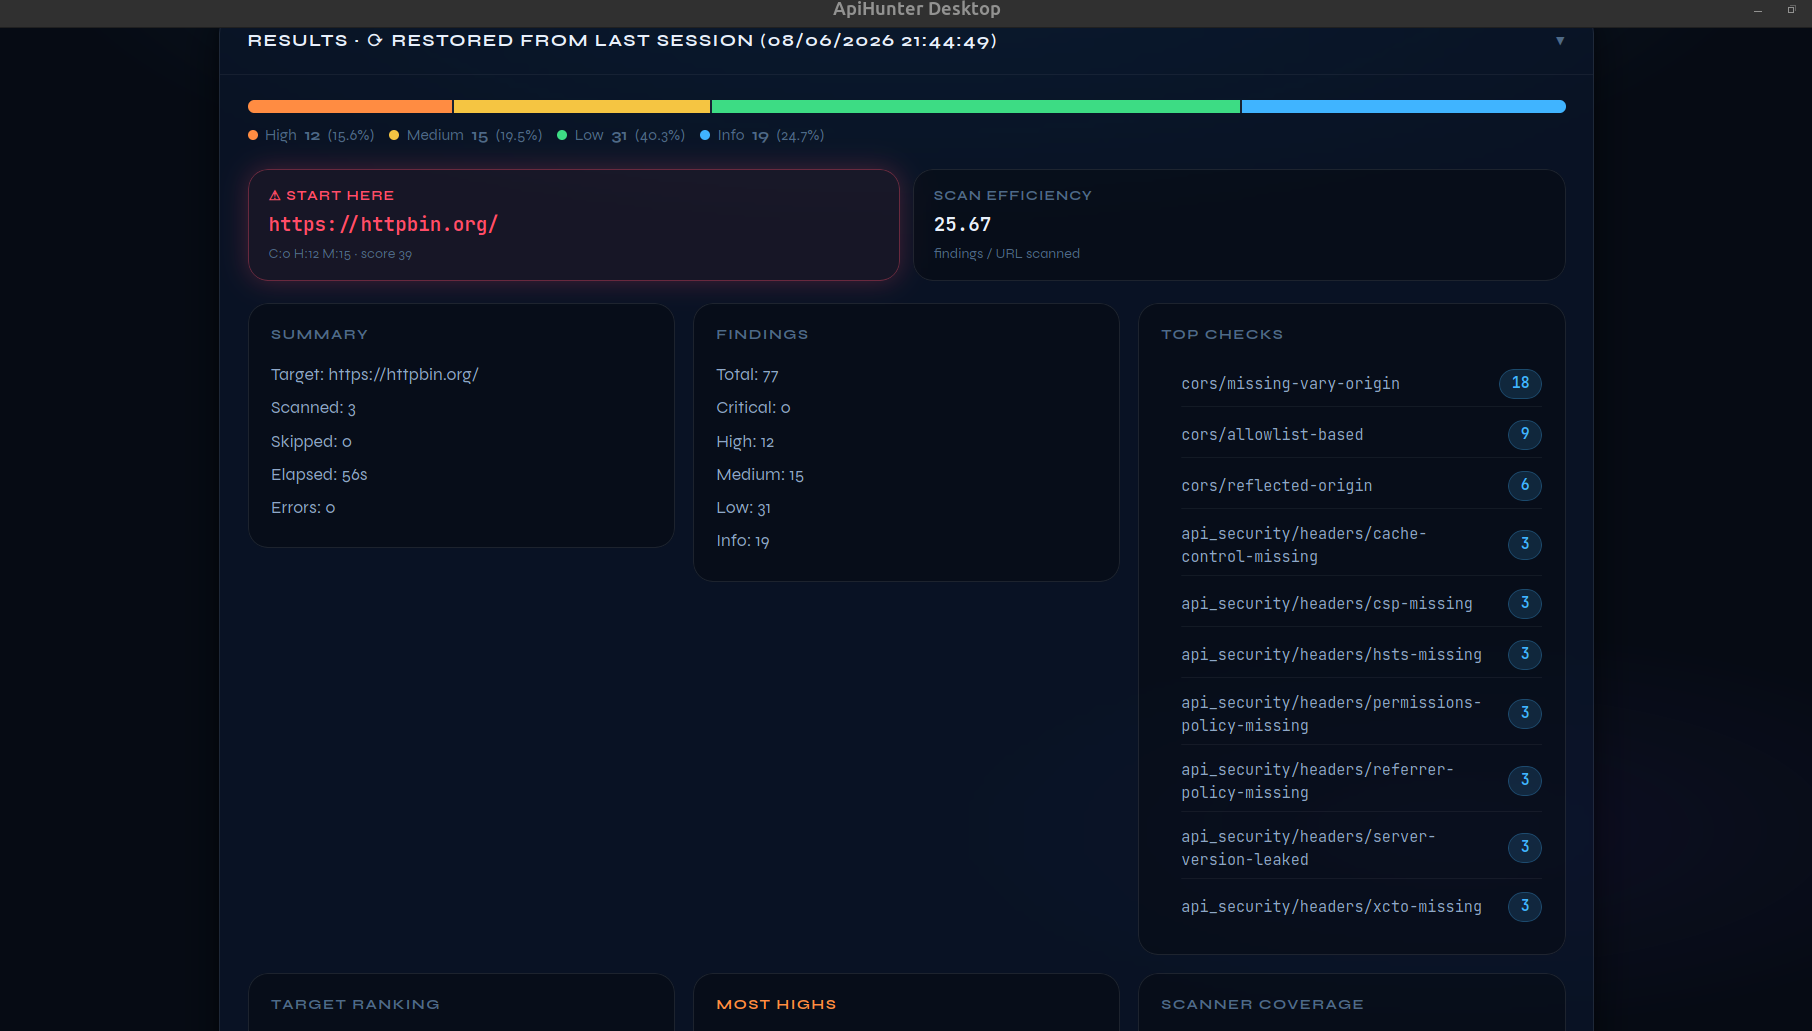
ApiHunter Desktop — Results analytics dashboard: severity heatmap, worst-target card, scan efficiency, summary, findings breakdown, and top checks

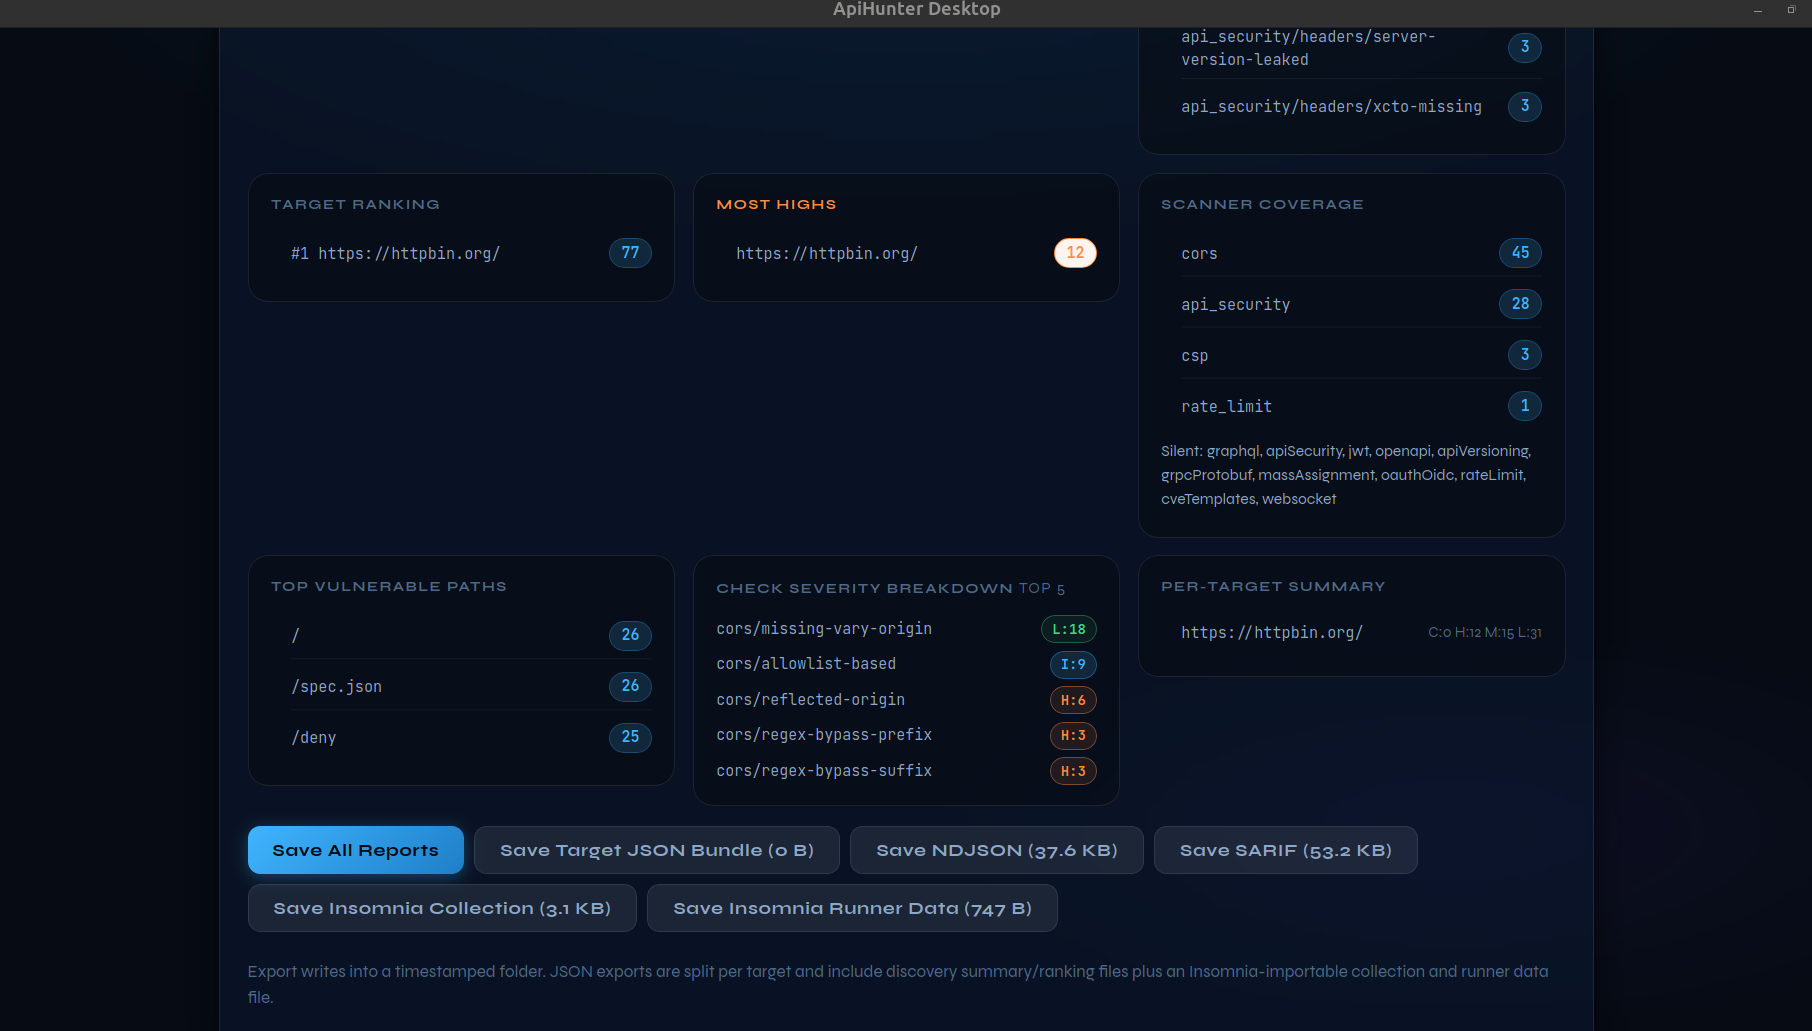
ApiHunter Desktop — Results lower panel: target ranking, scanner coverage, check severity breakdown, per-target summary, and one-click export buttons


📑 Table of Contents

  • Video Demo
  • Desktop App Snapshots
  • Why ApiHunter?
  • Scanner Modules
  • Features
  • Comparison with Other Tools
  • Quick Start
  • Architecture
  • Template Tooling
  • Scan Scripts
  • Testing Strategy
  • Documentation
  • Roadmap
  • Installation
  • CLI Reference
  • Exit Codes
  • Security & Legal Guardrails
  • Related Projects
  • About
  • FAQ
  • License

Async, modular API security scanner for API baseline testing and regression detection.
Combines discovery with targeted checks (CORS/CSP/GraphQL/OpenAPI/JWT/API Security) using adaptive concurrency and CI-ready outputs (NDJSON/SARIF).

Use cases: offense for red-team/API pentest discovery and exploit validation, and defense for CI/CD regression gating, continuous API hardening, and early misconfiguration detection.

Scanning at scale? See Triage Mode — scan 5000 targets in 20 minutes with core security checks, then use Enrich Mode to add threat intelligence context (ports, CVEs, ASN, domain age) to findings.

Naming

  • Project/repository: ApiHunter
  • Cargo package: apihunter
  • Library crate: api_scanner
  • CLI binary: apihunter (default for cargo run)

GitHub Metadata (Recommended)

Set these in the GitHub repository settings for discoverability:

  • Description: Async API security scanner for CORS/CSP/GraphQL/JWT/OpenAPI and active API posture checks.
  • Website: https://github.com/Teycir/ApiHunter
  • Topics: rust, security, api-security, scanner, graphql, cors, csp, jwt, openapi, sarif, ndjson

Repository Flow```mermaid

flowchart LR A[CLI apihunter] --> B[main.rs] D[Input Sources] --> E[Pre-filter + Discovery] B --> C[HttpClient + Config] E --> F[runner.rs] C --> F

F --> G1[Passive scanners]
F --> G2[Active scanners]

I[template-tool] --> H[CVE templates]
H --> G2

G1 --> J[Findings]
G2 --> J
J --> K[Reporter]
K --> L[Auto Reports]
K --> M[CI/CD Controls]
## ¿Por qué ApiHunter?

### Ventajas principales

- **Arquitectura centrada en API**: Diseñado específicamente para APIs REST/GraphQL, no adaptado de escáneres de aplicaciones web
- **Reducción inteligente de falsos positivos**:
  - Detección catch-all de SPA con sondeos de prueba
  - Validación de secretos según contexto (frontend vs backend)
  - Validación de contenido del cuerpo y verificación de referer
  - Huella digital de respuestas para saltar hallazgos duplicados
- **Seguro para producción por diseño**:
  - Concurrencia adaptativa (AIMD) que reduce la velocidad en caso de errores
  - Límite de velocidad por host con retrasos configurables
  - Controles de cortesía (reintentos, tiempos de espera, evasión de WAF)
  - Modo de prueba para comprobaciones activas
- **Sigilo y evasión**:
  - Rotación de User-Agent en tiempo de ejecución desde un conjunto curado (assets/user_agents.txt)
  - Retrasos aleatorios en las solicitudes con jitter
  - Cumplimiento de retraso por host (evita patrones de ráfaga)
  - Lógica de reintento con retroceso exponencial
  - Inyección de encabezados personalizados para mezclarse con tráfico legítimo
  - Temporización adaptativa basada en respuestas del servidor
  - Sin huellas dactilares de escáner codificadas en modo predeterminado

### Inmersión profunda en técnicas de sigilo

ApiHunter utiliza varias técnicas de sigilo para evitar la detección por parte de WAF (Firewall de Aplicaciones Web) y sistemas de protección contra bots:

#### 1. Rotación de User-Agent
**Qué hace:** Cicla aleatoriamente entre más de 100 cadenas de User-Agent reales de navegador desde un archivo (`assets/user_agents.txt`)

**Por qué funciona:** Los bots suelen usar el mismo User-Agent (como `curl/7.68.0`). Al hacerse pasar por Chrome, Firefox, Safari, etc., te mezclas con el tráfico legítimo

**Analogía simple:** Como usar diferentes disfraces en lugar de usar siempre el mismo uniforme

#### 2. Temporización aleatoria y jitter
**Qué hace:** Agrega retrasos aleatorios entre solicitudes (controlado por `--delay-ms`) con jitter (pequeñas variaciones aleatorias)

**Por qué funciona:** Los bots envían solicitudes en intervalos perfectos (exactamente 100ms de diferencia). Los humanos son impredecibles. La temporización aleatoria hace que el tráfico parezca orgánico

**Analogía simple:** Caminar con pasos irregulares en lugar de marchar como un robot

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →