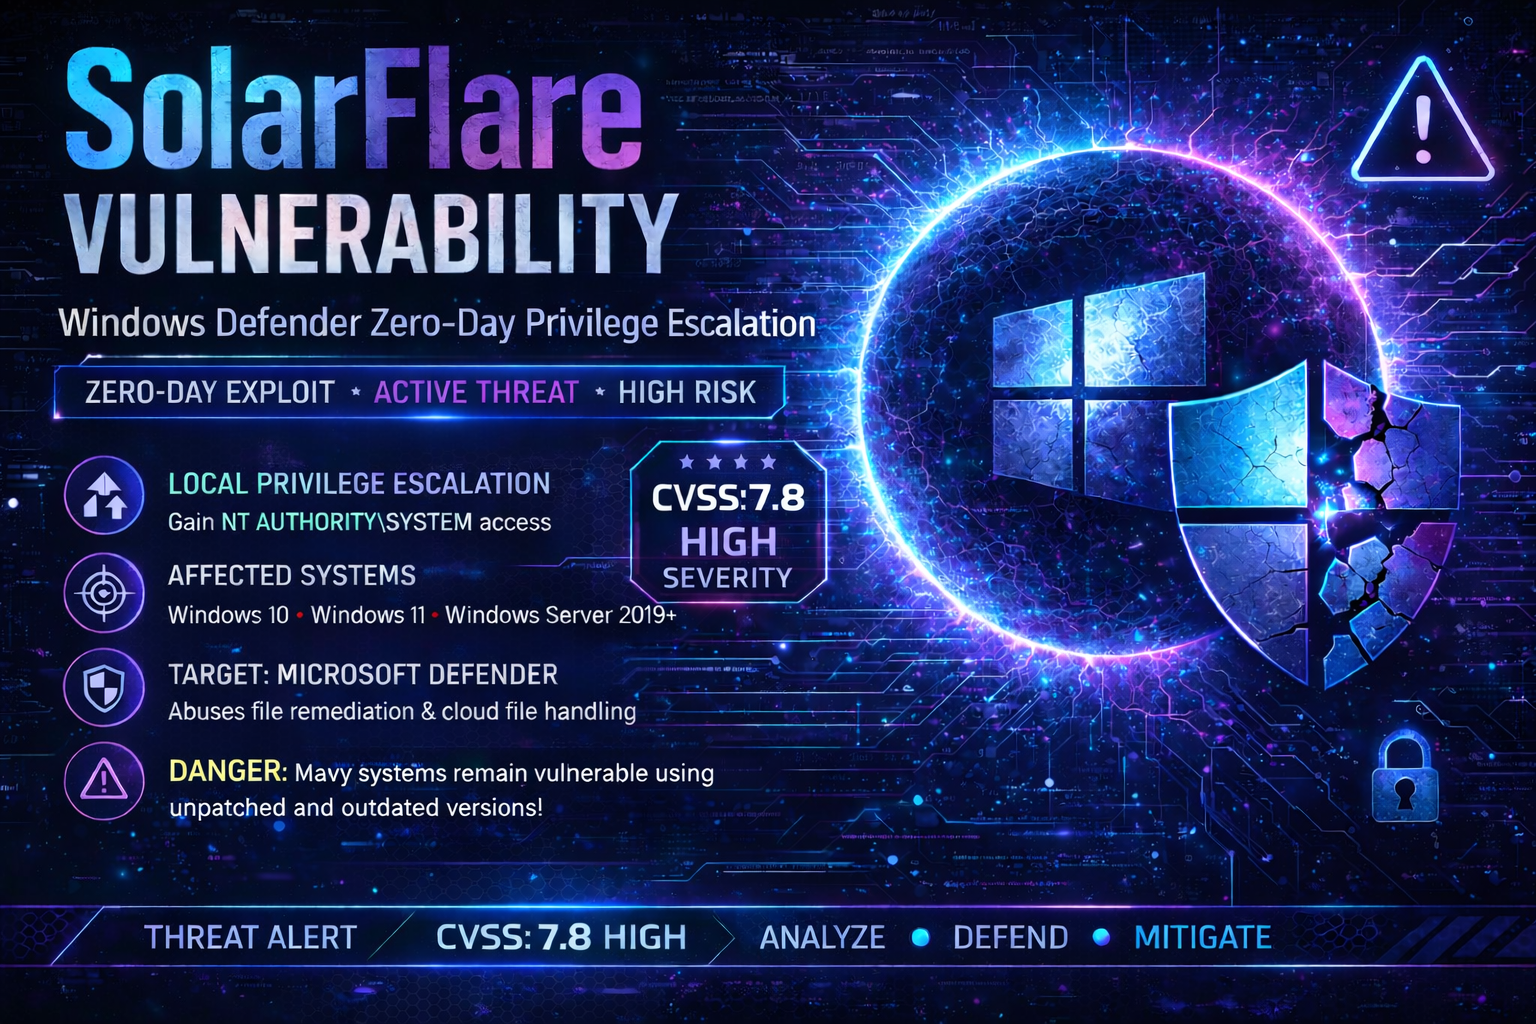
CVE-2026-41091 RedSun | Exploit de LPE de Microsoft Defender. Los usuarios con bajos privilegios obtienen NT AUTHORITY\SYSTEM 🔥 mediante la API de Cloud Files + artimañas con junctions NTFS. Fuerza a Defender a escribir payloads maliciosos en System32 con derechos de SYSTEM. ⚠️ Explotado activamente en la naturaleza. CVSS 7.8. Parche: Motor de Defender 1.1.26040.8. 🛡️ Solo PoC educativo.



Esta herramienta se proporciona únicamente con fines educativos y de pruebas de penetración autorizadas. Los autores y colaboradores no se hacen responsables de ningún uso indebido o daño causado por este software. Los usuarios son los únicos responsables de asegurarse de contar con permiso escrito explícito del propietario del objetivo antes de realizar pruebas. El acceso no autorizado a sistemas informáticos es ilegal según las leyes federales, estatales e internacionales aplicables en materia de ciberdelincuencia. Al utilizar este software, usted acepta:
[!] ADVERTENCIA: Las vulnerabilidades de elevación de privilegios en Active Directory presentan un alto riesgo para la infraestructura empresarial. Las pruebas no autorizadas están estrictamente prohibidas.
Vulnerabilidad de seguimiento de enlaces de Microsoft Defender - Escalada de privilegios local a NT AUTHORITY\SYSTEM
Este repositorio contiene un exploit completo y funcional de Prueba de Concepto (PoC) para CVE-2026-41091, una vulnerabilidad crítica de escalada de privilegios local en Microsoft Defender (Microsoft Malware Protection Engine). Al explotar una resolución de enlaces incorrecta (CWE-59), un atacante autenticado con bajos privilegios puede obtener privilegios de NT AUTHORITY\SYSTEM.
La vulnerabilidad, también conocida como "RedSun" o "SolarFlare", permite a los atacantes engañar a Microsoft Defender para que escriba archivos arbitrarios en ubicaciones protegidas del sistema con privilegios de SYSTEM utilizando la API de Cloud Files (CfAPI) y puntos de unión NTFS.
Nota: Este repositorio incluye dos versiones:
basic_poc.cpp- Demostración simplificada del algoritmo (educativa)full_poc.cpp- Exploit completo y funcional con todas las características
| Categoría | Característica | basic_poc.cpp | full_poc.cpp |
|---|---|---|---|
| Explotación | Escalada de privilegios local a SYSTEM | [+] | [+] |
| Integración de la API de Cloud Files (CfAPI) | [-] | [+] | |
| Creación de marcadores de posición en la nube | [-] | [+] | |
| Redirección mediante punto de unión NTFS | [~] | [+] | |
| Activación del servicio COM | [-] | [+] | |
| Técnicas | Abuso de oplock por lotes | [+] | [+] |
| Detección de instantáneas VSS | [+] | [+] | |
| Disparador EICAR | [+] | [+] | |
| Punto de reanálisis NTFS (punto de montaje) | [+] | [+] | |
| Disposición de archivos (NtSetInformationFile) | [-] | [+] | |
| Detección del ID de sesión mediante named pipe | [-] | [+] | |
| Inicio de sesión de consola (conhost.exe) | [-] | [+] | |
| WaitOnAddress / WakeByAddress | [-] | [+] | |
| Verificación de SYSTEM | [-] | [+] | |
| Objetivo | Microsoft Defender < 1.1.26040.8 | [+] | [+] |
| Windows 10/11 | [+] | [+] | |
| Windows Server 2016 | [+] | [+] | |
| Windows Server 2019/2022 | [+] | [+] | |
| Solo x64 | [+] | [+] | |
| Usabilidad | Registro estructurado | [~] | [+] |
| Manejo de errores | [~] | [+] | |
| Nombres de directorio aleatorios | [+] | [+] | |
| Limpieza automática | [~] | [+] | |
| Lógica de reintentos (NtCreateFile) | [-] | [+] |
| Atributo | Valor |
|---|---|
| ID de CVE | CVE-2026-41091 |
| Puntuación CVSS | 7.8 (Alta) |
| Vector CVSS | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| Vector de ataque | Local |
| Privilegios requeridos | Bajos |
| Interacción del usuario | Ninguna |
| Impacto | Ejecución de código a nivel SYSTEM |
| CISA KEV | [+] Sí (explotada activamente en la naturaleza) |
| Parche disponible | Microsoft Malware Protection Engine 1.1.26040.8 |
| Producto | Versiones afectadas | Versiones corregidas |
|---|---|---|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |

