 target/strelka
Escaneo de archivos en tiempo real basado en contenedores a escala empresarial.

<h1 align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/2065ad071dd20cf7e35ddddfba0598d78452e4670e89342eed6f7a190a0a1fcb.png" alt="Banner de Strelka" />
</h1>
<div align="center">
[Lanzamientos][release] | [Documentación][wiki] | [Solicitudes de cambios][pr] | [Problemas][issues]
[![GitHub release][img-version-badge]][repo] [![Build Status][img-actions-badge]][actions-ci] [![Pull Requests][img-pr-badge]][pr] [![Slack][img-slack-badge]][slack] [![License][img-license-badge]][license]
</div>
Strelka es un sistema de escaneo de archivos en tiempo real basado en contenedores, utilizado para la caza de amenazas, detección de amenazas y respuesta a incidentes. Basado originalmente en el diseño establecido por [Laika BOSS](https://github.com/lmco/laikaboss) de Lockheed Martin y proyectos similares (ver: [proyectos relacionados](#related-projects)), el propósito de Strelka es realizar extracción de archivos y recopilación de metadatos a escala empresarial.
Strelka se diferencia de sus proyectos hermanos en algunos aspectos significativos:
* El código base principal está en Go y Python3.10+
* Los componentes del servidor se ejecutan en contenedores para facilitar y flexibilizar el despliegue
* Aplicaciones cliente nativas del sistema operativo para Windows, Mac y Linux
* Construido con [bibliotecas y formatos](#architecture) que permiten soporte multiplataforma y multilenguaje
## Características
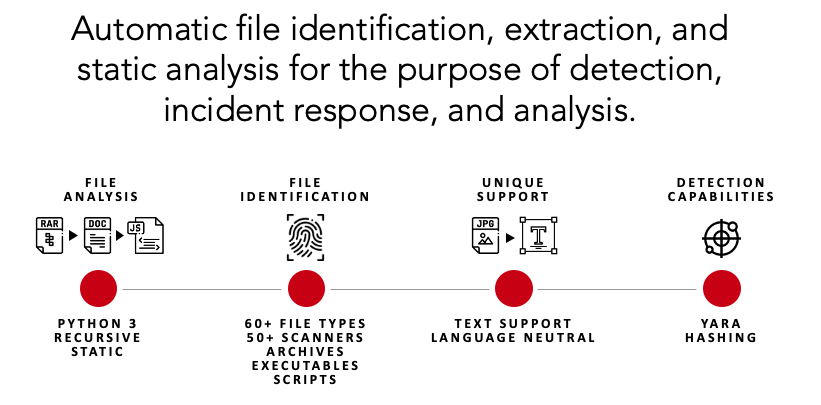
Strelka es una plataforma modular de escaneo de datos, que permite a los usuarios o sistemas enviar archivos con el propósito de analizar, extraer y reportar contenido y metadatos de archivos. Combinado con un [SIEM](https://en.wikipedia.org/wiki/Security_information_and_event_management), Strelka puede agregar, alertar y proporcionar a los analistas la capacidad de comprender mejor su entorno sin tener que realizar recolección de datos directa o análisis de archivos que consume mucho tiempo.
## Inicio rápido
Ejecutar un archivo a través de Strelka es simple. En esta sección, se demuestran las capacidades de extracción y análisis de Strelka para un análisis único.
*Consulte la [documentación](https://target.github.io/strelka/) para obtener detalles sobre cómo construir e implementar Strelka adecuadamente en un entorno empresarial.*
#### Paso 1: Instalar requisitos previos
```bash
# Ubuntu 23.04
sudo apt install -y wget git docker docker-compose golang jq && \
sudo usermod -aG docker $USER && \
newgrp docker
````
#### Paso 2: Descargar Strelka
```bash
git clone https://github.com/target/strelka.git && \
cd strelka
```
#### Paso 3: Descargar e instalar reglas yara preferidas (opcional)
```bash
rm configs/python/backend/yara/rules.yara && \
git clone https://github.com/Yara-Rules/rules.git configs/python/backend/yara/rules/ && \
echo 'include "./rules/index.yar"' > configs/python/backend/yara/rules.yara
```
#### Paso 4a: Extraer imágenes precompiladas e iniciar Strelka
**Nota**: Puede omitir el proceso `go build` y usar la `Interfaz de Strelka` en `http://0.0.0.0:9980` para analizar archivos.
```bash
docker compose -f build/docker-compose-no-build.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### Paso 4b: Construir e iniciar Strelka
**Nota**: Puede omitir el proceso `go build` y usar la `Interfaz de Strelka` en `http://0.0.0.0:9980` para analizar archivos.
```bash
docker compose -f build/docker-compose.yaml build && \
docker compose -f build/docker-compose.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### Paso 5: Preparar un archivo para analizar
Use cualquier muestra de malware u otro archivo que desee que Strelka analice.
```bash
wget https://github.com/ytisf/theZoo/raw/master/malware/Binaries/Win32.Emotet/Win32.Emotet.zip -P samples/
```
#### Paso 6: Analizar el archivo con Strelka usando el oneshot dockerizado
```bash
./strelka-oneshot -f samples/Win32.Emotet.zip -l - | jq
```
#### ¿Qué está sucediendo aquí?
1. Strelka determinó que el archivo enviado era un ZIP cifrado (Ver: [taste.yara](https://github.com/target/strelka/blob/master/configs/python/backend/taste/taste.yara) [backend.yaml](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml))
2. [ScanEncryptedZip](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_encrypted_zip.py) usó un diccionario para descifrar la contraseña del archivo ZIP y extraer el archivo comprimido
3. El archivo extraído fue reenviado al pipeline de Strelka por el escáner, y Strelka determinó que el archivo extraído era un EXE
4. [ScanPe](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_pe.py) diseccionó el archivo EXE y agregó metadatos útiles a la salida
5. [ScanYara](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_yara.py) analizó el archivo EXE, utilizando las reglas proporcionadas, y agregó numerosas coincidencias a la salida, algunas indicando que el archivo podría ser malicioso
*La siguiente salida ha sido editada para mayor brevedad.*
```json
{
"file": {
"depth": 0,
"flavors": {
"mime": ["application/zip"],
"yara": ["encrypted_zip", "zip_file"]
},
"scanners": [
"ScanEncryptedZip",
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanYara",
"ScanZip"
]
},
"scan": {
"encrypted_zip": {
"cracked_password": "infected",
"elapsed": 0.114269,
"total": {"extracted": 1, "files": 1}
}
}
}
```
```json
{
"file": {
"depth": 1,
"flavors": {
"mime": ["application/x-dosexec"],
"yara": ["mz_file"]
},
"name": "29D6161522C7F7F21B35401907C702BDDB05ED47.bin",
"scanners": [
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanPe",
"ScanYara"
]
},
"scan": {
"pe": {
"address_of_entry_point": 5168,
"base_of_code": 4096,
"base_of_data": 32768,
"checksum": 47465,
"compile_time": "2015-03-31T08:53:51",
"elapsed": 0.013076,
"file_alignment": 4096,
"file_info": {
"company_name": "In CSS3",
"file_description": "Note: In CSS3, the text-decoration property is a shorthand property for text-decoration-line, text-decoration-color, and text-decoration-style, but this is currently.",
"file_version": "1.00.0065",
"fixed": {"operating_systems": ["WINDOWS32"]},
"internal_name": "Callstb",
"original_filename": "NOFAstb.exe",
"product_name": "Goodreads",
"product_version": "1.00.0065",
"var": {"character_set": "Unicode", "language": "U.S. English"}
}
},
"yara": {
"elapsed": 0.068918,
"matches": [
"SEH__vba",
"SEH_Init",
"Big_Numbers1",
"IsPE32",
"IsWindowsGUI",
"HasOverlay",
"HasRichSignature",
"Microsoft_Visual_Basic_v50v60",
"Microsoft_Visual_Basic_v50",
"Microsoft_Visual_Basic_v50_v60",
"Microsoft_Visual_Basic_v50_additional",
"Microsoft_Visual_Basic_v50v60_additional"
],
"tags": [
"AntiDebug",
"SEH",
"Tactic_DefensiveEvasion",
"Technique_AntiDebugging",
"SubTechnique_SEH",
"PECheck",
"PEiD"
]
}
}
}
```
#### ¿Qué sigue?
Si Strelka estuviera desplegado e ingiriendo archivos en su entorno, podría estar recopilando estos eventos en su SIEM. Con este análisis, podría escribir una regla que busque eventos que coincidan con las etiquetas sospechosas de yara, alertándole sobre un archivo potencialmente malicioso.
```
scan.yara.tags:("Technique_AntiDebugging" && "SubTechnique_SEH")
```
## Interfaz de Fileshot
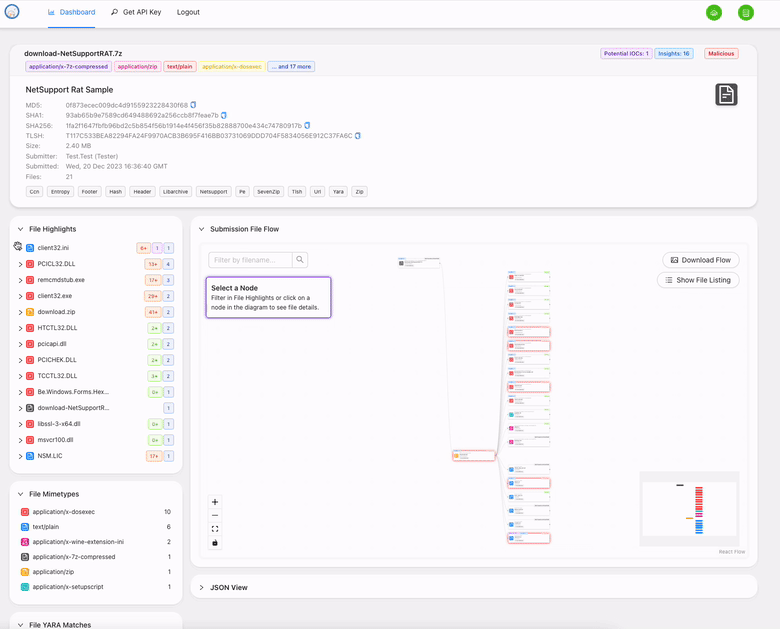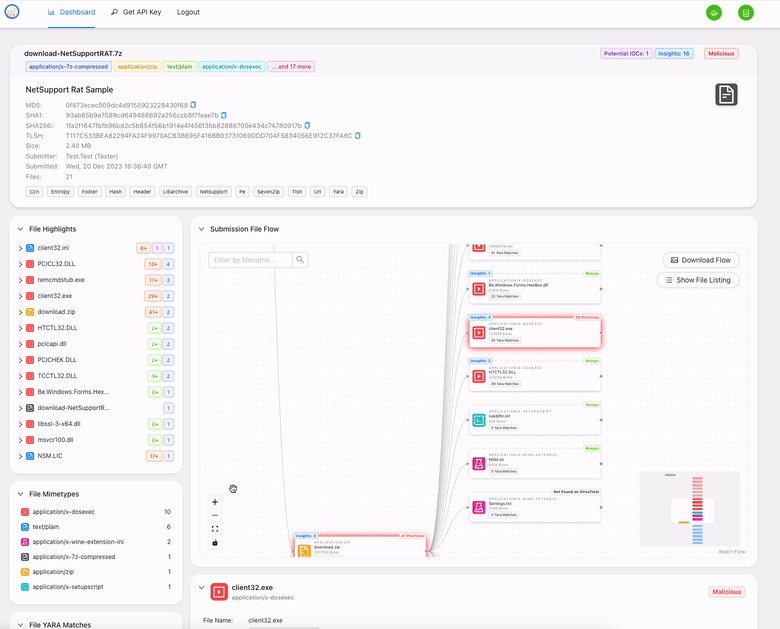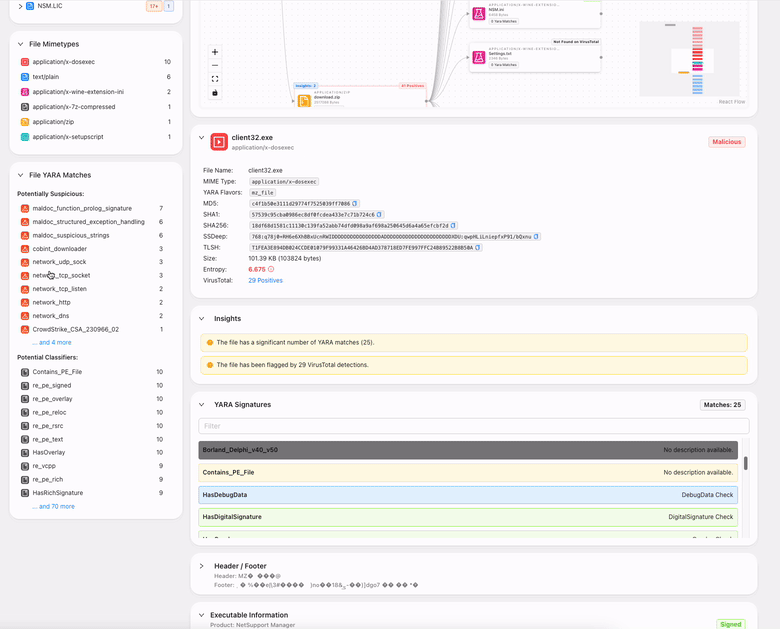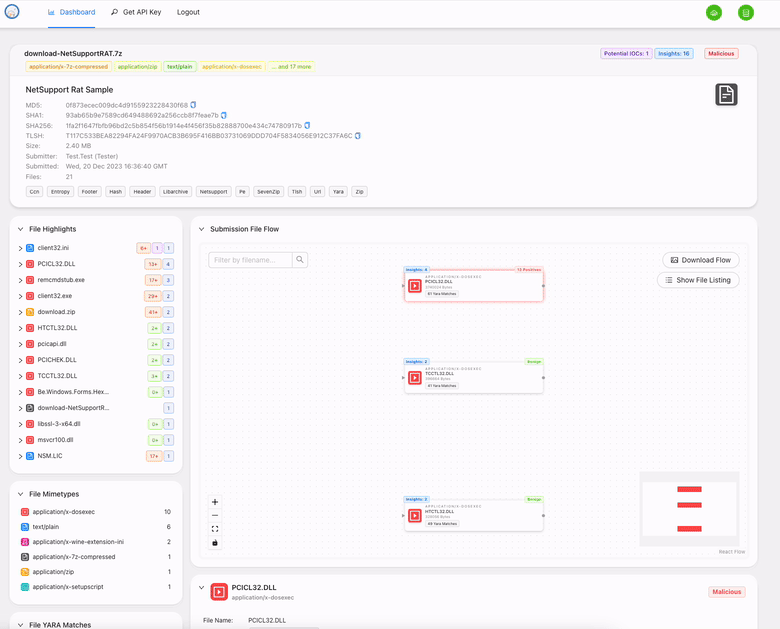
La [Interfaz de Strelka](https://github.com/target/strelka-ui) está disponible cuando construye los contenedores proporcionados. Esta interfaz web le permite cargar archivos a Strelka y capturar los eventos, que se almacenan localmente.
Navegue a http://localhost:9980/ y utilice el inicio de sesión strelka/strelka.
## Usos Potenciales
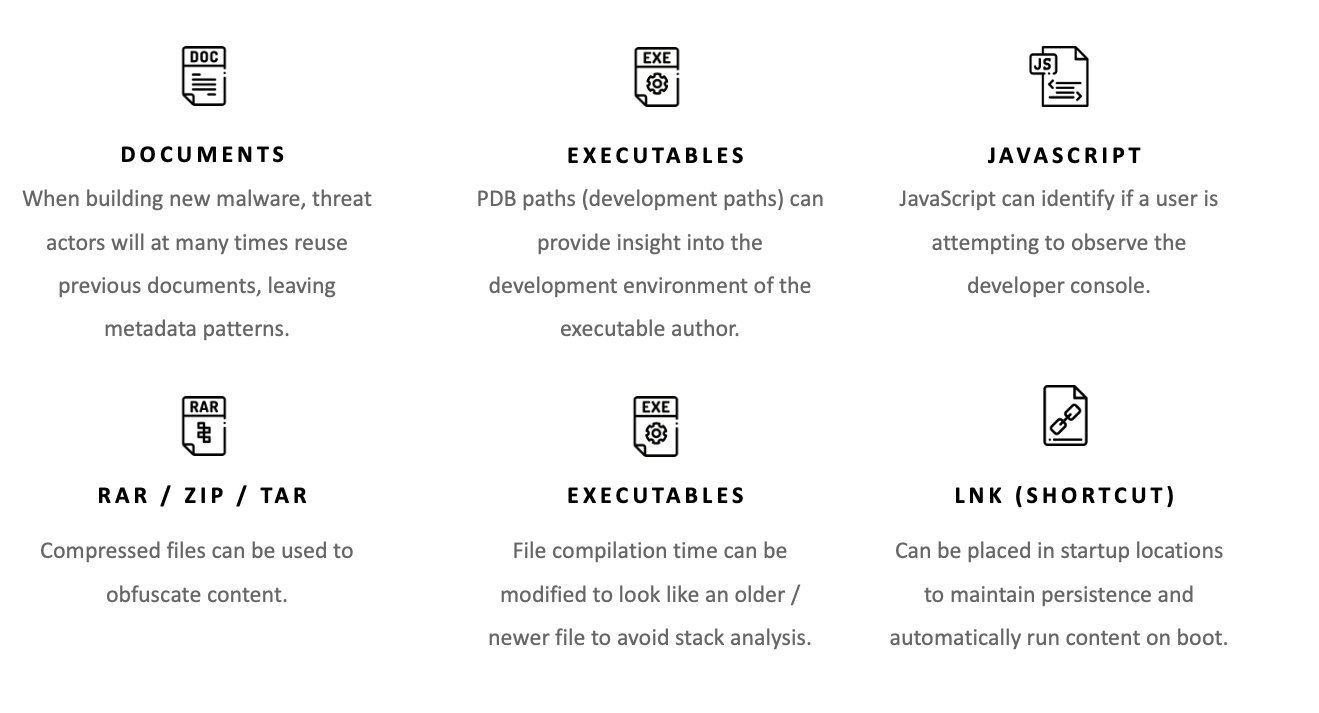
Con más de 50 escáneres de archivos para los tipos de archivos más comunes (por ejemplo, exe, docx, js, zip), Strelka proporciona a los usuarios la capacidad de obtener nuevos conocimientos sobre los archivos en su host, red o empresa. Si bien Strelka *no es* un motor de detección en sí mismo (aunque utiliza [YARA](https://virustotal.github.io/yara/)), puede proporcionar suficientes metadatos para identificar archivos sospechosos o maliciosos. Algunos usos potenciales de Strelka incluyen:
## Documentación Adicional
Se puede encontrar más documentación sobre Strelka en el [README](https://target.github.io/strelka/), incluyendo:
- [Instalación](https://target.github.io/strelka/#/?id=installation)
- [Despliegue](https://target.github.io/strelka/#/?id=deployment)
- [Diseño](https://target.github.io/strelka/#/?id=design)
- [Arquitectura](https://target.github.io/strelka/#/?id=architecture)
- [Preguntas frecuentes](https://target.github.io/strelka/#/?id=frequently-asked-questions)
## Contribuir
Las pautas para contribuir se pueden encontrar [aquí](https://github.com/target/strelka/blob/master/CONTRIBUTING.md).
## Problemas Conocidos
### Problemas al Cargar Reglas YARA
Se recomienda a los usuarios precompilar sus reglas YARA para un rendimiento óptimo y para evitar posibles problemas durante la ejecución.
El uso de archivos YARA precompilados ayuda a reducir el tiempo de carga y el uso de recursos, especialmente en entornos con un gran
conjunto de reglas. Asegúrese de usar la [opción compilada en la configuración de Strelka](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml)
para apuntar al archivo de reglas precompilado.
### Otros Problemas
Consulte los [problemas etiquetados como `bug`](https://github.com/target/strelka/issues?q=is%3Aissue+is%3Aopen+label%3Abug) en el rastreador para cualquier problema adicional.
## Proyectos Relacionados
* [Laika BOSS](https://github.com/lmco/laikaboss)
* [File Scanning Framework](https://github.com/EmersonElectricCo/fsf)
* [Assemblyline](https://cybercentrecanada.github.io/assemblyline4_docs/)
## Licencia
Strelka y su código asociado se publican bajo los términos de la [Licencia Apache 2.0](https://github.com/target/strelka/blob/master/LICENSE).
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/1bbf5d22a15b9058f400fdd15b49dc4bbca672a6e4ad5bd4773998390025305b.png" alt="Banner de Target" />
</div>
<!--
Enlaces
-->
[release]:https://github.com/target/strelka/releases/latest "Último lanzamiento de Strelka ➶"
[issues]:https://github.com/target/strelka/issues "Problemas de Strelka ➶"
[pull-requests]:https://github.com/target/strelka/pulls "Solicitudes de cambios de Strelka ➶"
[wiki]:https://target.github.io/strelka/#/ "Documentación de Strelka ➶"
[repo]:https://github.com/target/strelka "Repositorio de Strelka ➶"
[slack]:https://join.slack.com/t/cfc-open-source/shared_invite/zt-e54crchh-a6x4iDy18D5lVwFKQoEeEQ "Slack (enlace externo) ➶"
[actions-ci]:https://github.com/target/strelka/actions/workflows/build_strelka_nightly.yml "Acciones de Github ➶"
[pr]:https://github.com/target/strelka/pulls "Solicitudes de cambios de Strelka ➶"
[license]:https://raw.githubusercontent.com/target/strelka/master/LICENSE "Archivo de licencia de Strelka ➶"
[docker]:https://www.docker.com/ "Docker (enlace externo) ➶"
<!--
Insignias
-->
[img-version-badge]:https://img.shields.io/github/release/target/strelka.svg?style=for-the-badge
[img-slack-badge]:https://img.shields.io/badge/slack-join-red.svg?style=for-the-badge&logo=slack
[img-actions-badge]:https://img.shields.io/github/actions/workflow/status/target/strelka/build_strelka_nightly.yml?branch=master&style=for-the-badge
[img-pr-badge]:https://img.shields.io/badge/PRs-welcome-orange.svg?style=for-the-badge&logo=data:image/svg+xml;base64,PD94bWwgdmVyc2lvbj0iMS4wIiBlbmNvZGluZz0iVVRGLTgiPz48c3ZnIGlkPSJzdmcyIiB3aWR0aD0iNjQ1IiBoZWlnaHQ9IjU4NSIgdmVyc2lvbj0iMS4wIiB4bWxucz0iaHR0cDovL3d3dy53My5vcmcvMjAwMC9zdmciPiA8ZyBpZD0ibGF5ZXIxIj4gIDxwYXRoIGlkPSJwYXRoMjQxNyIgZD0ibTI5Ny4zIDU1MC44N2MtMTMuNzc1LTE1LjQzNi00OC4xNzEtNDUuNTMtNzYuNDM1LTY2Ljg3NC04My43NDQtNjMuMjQyLTk1LjE0Mi03Mi4zOTQtMTI5LjE0LTEwMy43LTYyLjY4NS01Ny43Mi04OS4zMDYtMTE1LjcxLTg5LjIxNC0xOTQuMzQgMC4wNDQ1MTItMzguMzg0IDIuNjYwOC01My4xNzIgMTMuNDEtNzUuNzk3IDE4LjIzNy0zOC4zODYgNDUuMS02Ni45MDkgNzkuNDQ1LTg0LjM1NSAyNC4zMjUtMTIuMzU2IDM2LjMyMy0xNy44NDUgNzYuOTQ0LTE4LjA3IDQyLjQ5My0wLjIzNDgzIDUxLjQzOSA0LjcxOTcgNzYuNDM1IDE4LjQ1MiAzMC40MjUgMTYuNzE0IDYxLjc0IDUyLjQzNiA2OC4yMTMgNzcuODExbDMuOTk4MSAxNS42NzIgOS44NTk2LTIxLjU4NWM1NS43MTYtMTIxLjk3IDIzMy42LTEyMC4xNSAyOTUuNSAzLjAzMTYgMTkuNjM4IDM5LjA3NiAyMS43OTQgMTIyLjUxIDQuMzgwMSAxNjkuNTEtMjIuNzE1IDYxLjMwOS02NS4zOCAxMDguMDUtMTY0LjAxIDE3OS42OC02NC42ODEgNDYuOTc0LTEzNy44OCAxMTguMDUtMTQyLjk4IDEyOC4wMy01LjkxNTUgMTEuNTg4LTAuMjgyMTYgMS44MTU5LTI2LjQwOC0yNy40NjF6IiBmaWxsPSIjZGQ1MDRmIi8+IDwvZz48L3N2Zz4=
[img-license-badge]:https://img.shields.io/badge/license-apache-ff69b4.svg?style=for-the-badge&logo=apache
[img-docker-badge]:https://img.shields.io/badge/Supports-Docker-yellow.svg?style=for-the-badge&logo=docker