
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-53519-PoC — Exploit PoC para CVE-2026-53519. | Kitploit
Herramientas/GitHubGitHub/tar-xz/cve-2026-53519-poc
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

Exploit PoC para CVE-2026-53519.

Ver Repositorio
3229hace 5 mesesAún no revisado
Compartir

CVE-2026-53519 — Path Traversal y falsificación de JWT en Nezha Dashboard

English | 繁體中文 | 简体中文

Este repositorio contiene un exploit de Prueba de Concepto (PoC) para una vulnerabilidad en el Nezha Dashboard que permite path traversal sin autenticación, lo que conduce a la divulgación de archivos sensibles (incluida jwt_secret_key) y permite la falsificación de tokens JWT para acceso administrativo.

Este problema está registrado oficialmente en el Aviso de Seguridad de GitHub:
https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

Como se describe en el aviso, la vulnerabilidad se origina en un manejo inadecuado del enrutamiento del panel y la normalización de rutas, lo que permite solicitudes manipuladas como: /dashboard../data/config.yaml


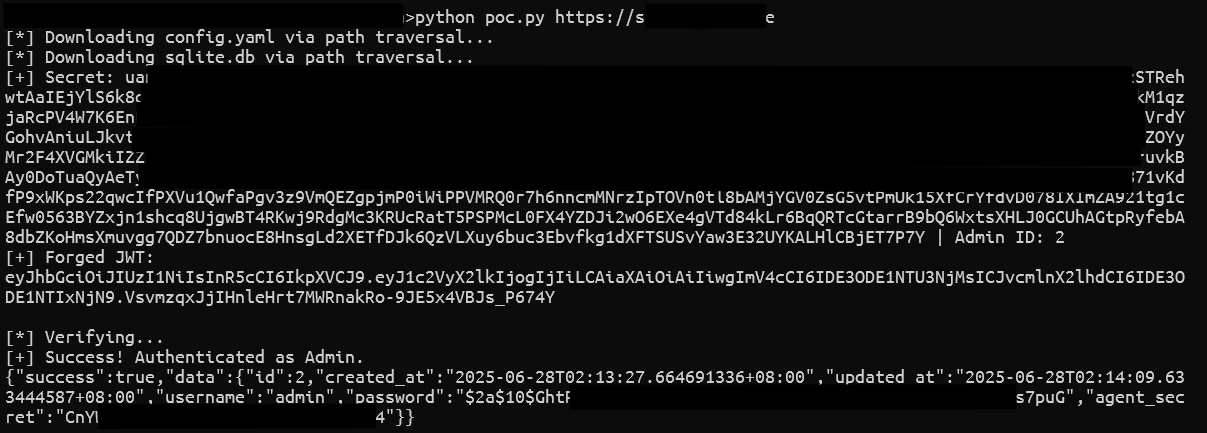
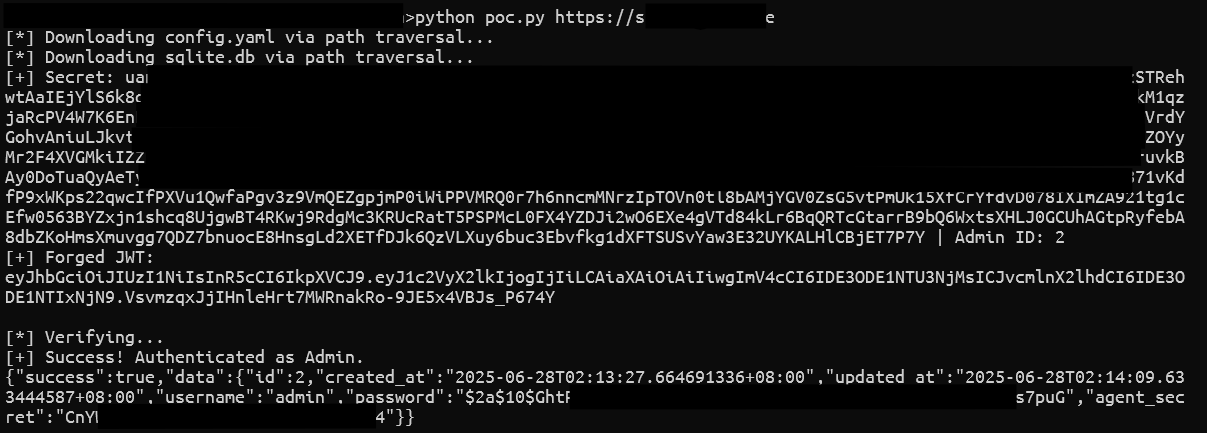
Cadena de Exploit

  1. Path Traversal

    • Accede a los archivos de configuración internos mediante una ruta malformada /dashboard../.
  2. Extracción del secreto

    • Obtiene jwt_secret_key de config.yaml.
  3. Acceso a la base de datos

    • Extrae los IDs de usuario de sqlite.db.
  4. Falsificación de JWT

    • Firma un token válido utilizando el secreto filtrado.
  5. Escalada de privilegios

    • Obtén control sobre el panel de monitoreo con privilegios administrativos.
    • Controla los nodos agente conectados.

Uso

python3 exploit.py <url> [jwt_secret] [user_id]

Ejemplo

python3 exploit.py http://target.com

Captura de pantalla

image

Descargo de responsabilidad

Este repositorio se proporciona estrictamente con fines educativos, de investigación y de pruebas de seguridad autorizadas.

El autor no aprueba ni respalda el acceso no autorizado, el uso indebido o la explotación ilegal de sistemas de software. Esta Prueba de Concepto (PoC) está pensada para ayudar a profesionales de la seguridad, desarrolladores y administradores de sistemas a comprender, reproducir y remediar la vulnerabilidad descrita en entornos controlados.

Al usar este código, aceptas que:

  • Solo lo probarás en sistemas que poseas o para los que tengas permiso explícito por escrito para evaluar.
  • Eres el único responsable de cualquier acción realizada con este código.
  • El autor no asume ninguna responsabilidad por daños, pérdida de datos o consecuencias legales derivadas del uso indebido.
  • Esta herramienta no debe utilizarse para actividades maliciosas, intrusivas o no autorizadas.
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →