
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
MiniVisorPkg — El hipervisor UEFI de investigación que admite el arranque de un sistema operativo. | Kitploit
Herramientas/GitHubGitHub/tandasat/minivisorpkg
Herramientas DefensivasIngeniería InversaVirtualización de SeguridadAnálisis de MalwareSeguridad de HardwareAnálisis de BinariosPapers e InvestigaciónAprendizaje y Educación
GitHubtandasat/minivisorpkg

MiniVisorPkg

El hipervisor UEFI de investigación que admite el arranque de un sistema operativo.

Ver Repositorio
758967hace 2 añosRevisado por Kitploit

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Sitio web
Compartir

MiniVisor

Codacy Badge

Este es un hipervisor de investigación escrito como controlador UEFI y de Windows con fines educativos para procesadores Intel.

Este MiniVisor, como controlador UEFI, proporciona la capacidad de inspeccionar las actividades del sistema incluso antes de que se inicie el sistema operativo, mientras que como controlador de Windows, permite a los desarrolladores depurarlo con herramientas familiares como WinDbg.

Demostración

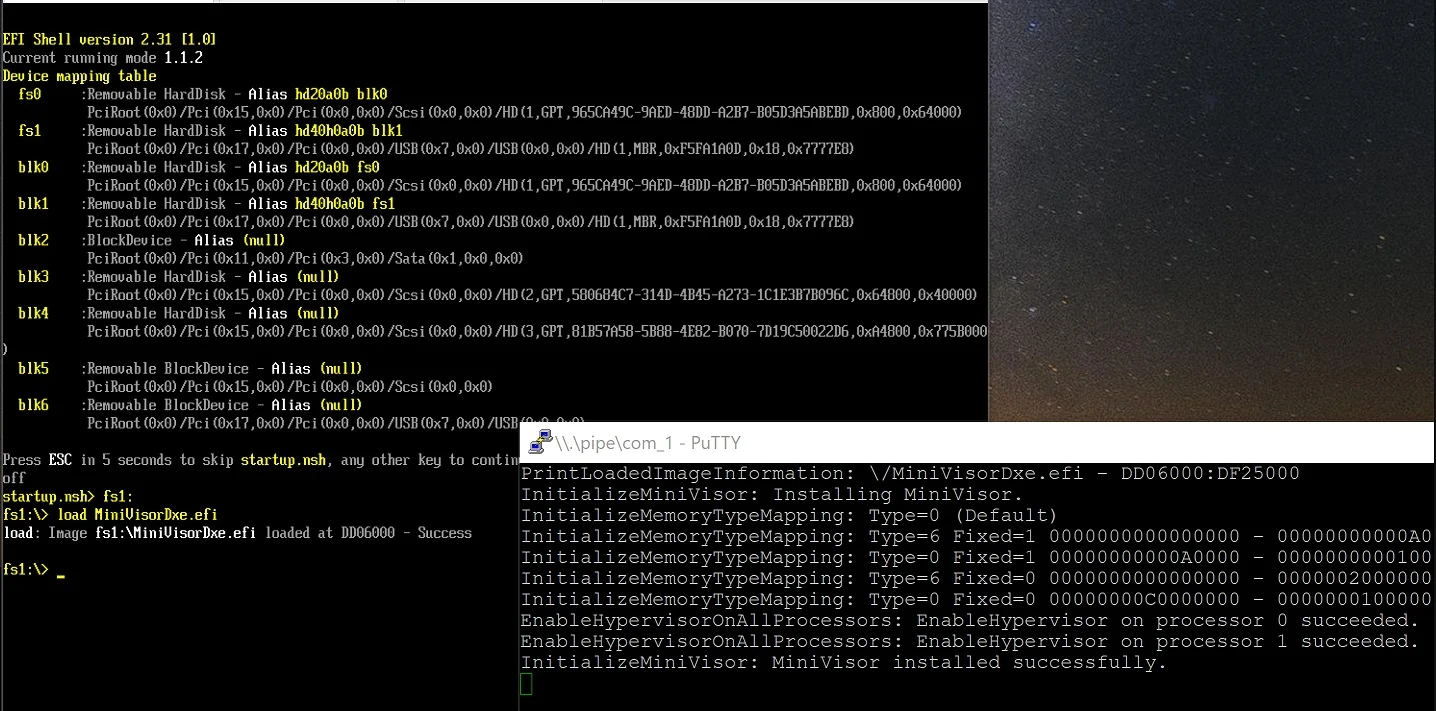
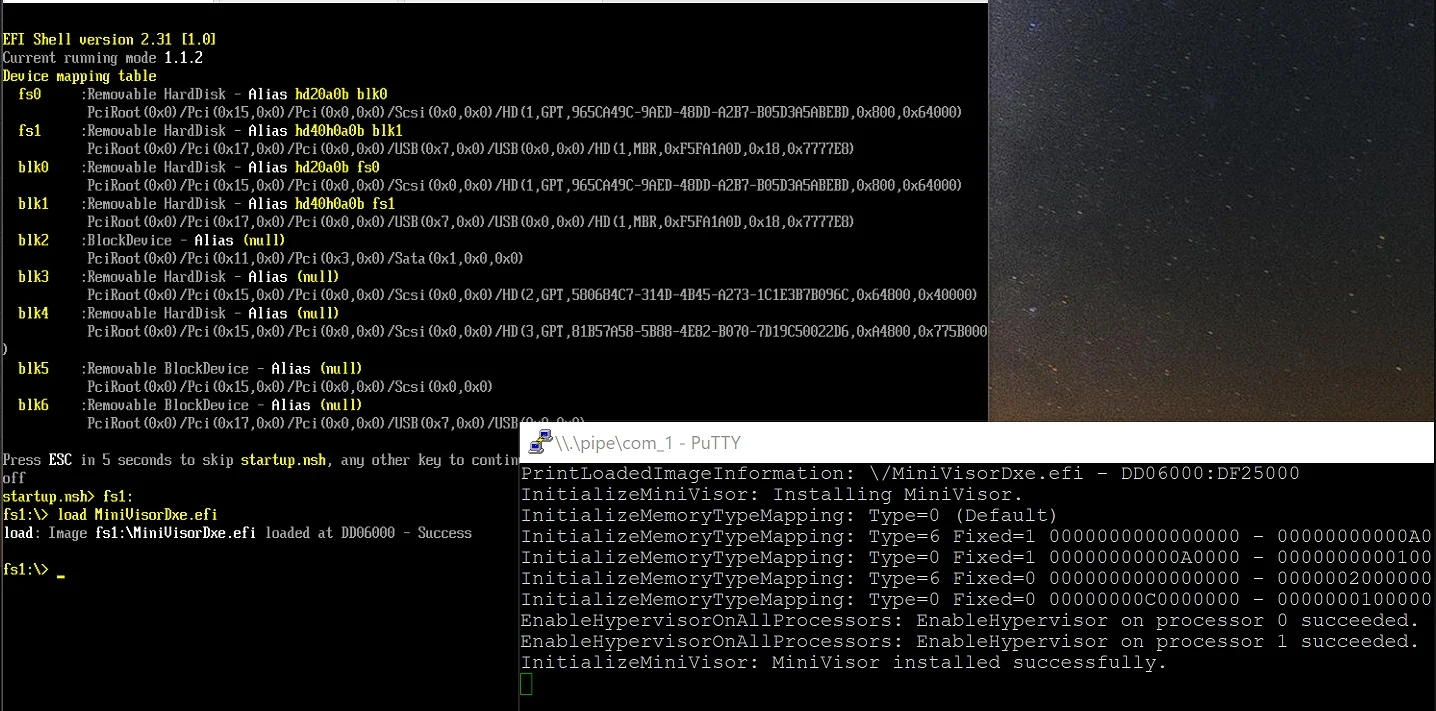
  • Cargando el hipervisor desde el shell UEFI. Readme_Showcase1.jpg
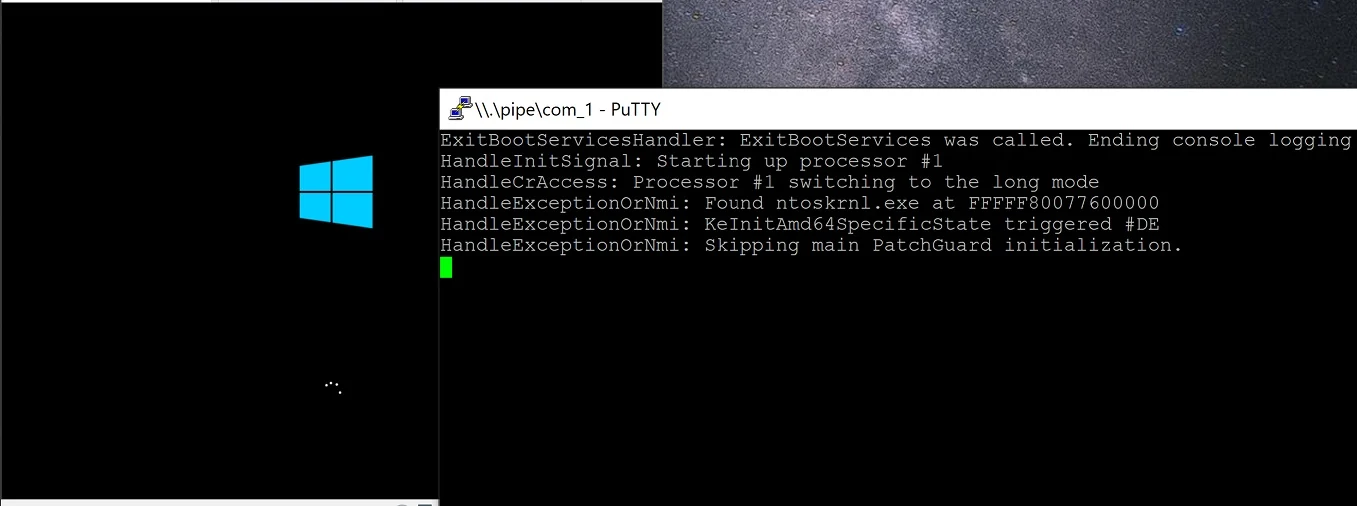
  • Registrando las actividades de arranque e interactuando con el huésped. Readme_Showcase2.jpg
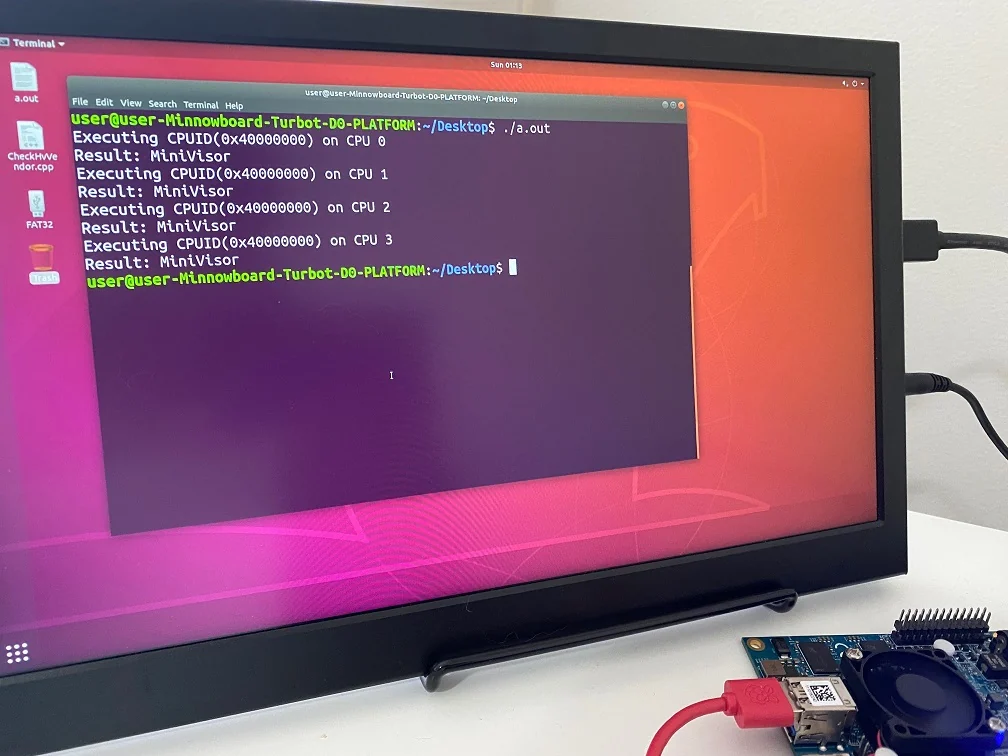
  • Arrancando Ubuntu en hardware real. Readme_Showcase3.jpg

Motivación

El objetivo de este proyecto es compartir un recurso de aprendizaje adicional para escribir hipervisores UEFI con la comunidad y los investigadores.

Existen numerosos hipervisores de código abierto con implementaciones pequeñas y fáciles de estudiar, pero aquellos que soportan el arranque de sistemas operativos como controladores UEFI todavía no son muchos.

Dada la universalidad de los sistemas UEFI en el ecosistema AMD64 y la capacidad única de monitorizar, atacar y proteger el sistema a lo largo del inicio del sistema operativo en sistemas de hardware real, los autores creen que tener el entendimiento y ser capaz de desarrollar este tipo de hipervisores es valioso para la investigación.

Requisitos del sistema

Requisitos comunes:

  • Procesadores con soporte para Intel VT-x y EPT

Requisitos para el controlador UEFI:

  • Sistema basado en UEFI
  • Windows 10 de 64 bits, IoT Core o Ubuntu para arrancar

Requisitos para el controlador de Windows:

  • Windows 10 de 64 bits

Consulte Building and Debugging para pruebas.

Ventajas y casos de uso

Aunque este proyecto no implementa ni está diseñado para ninguna característica inmediatamente útil, los hipervisores basados en UEFI tienen múltiples ventajas sobre los basados en controladores de Windows y pueden implementar características únicas.
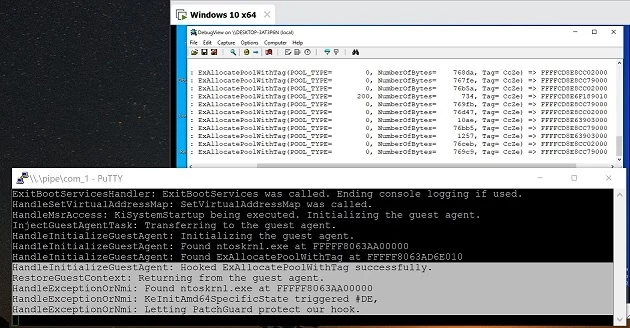
  • No es necesario deshabilitar Hyper-V (Virtualization Based Security) para ejecutar el hipervisor personalizado
  • No es necesario habilitar el modo de firma de prueba
  • Cero indicadores directos de la existencia del hipervisor desde la perspectiva del sistema operativo
  • Detección de bootkits y modificaciones tempranas del sistema
  • Implementación de soluciones independientes del sistema operativo
  • Instalación de hooks durante la fase temprana de arranque y dejar que PatchGuard los proteja Readme_Showcase4.jpg

Agradecimientos

Los autores agradecen a los creadores y mantenedores de los siguientes proyectos:

  • Bareflank y STM -- por publicar hipervisores basados en UEFI con una base de código relativamente pequeña.
  • zpp_hypervisor -- por hacerme ver que escribir hipervisores basados en UEFI es viable.
  • EfiGuard -- por una base de código limpia y una rica documentación para novatos en desarrollo UEFI.
  • hvpp -- por algunas técnicas requeridas para el entorno UEFI.
  • ia32-doc -- por salvarme de definir miles de constantes y estructuras a mano.
Descargar herramienta