
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
printDemon2system — PrintDemon (CVE-2020-1048) Escalada de Privilegios | Kitploit

Herramientas/GitHubGitHub/talsim/printdemon2system
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónExplotación de Binarios
GitHubtalsim/printdemon2system

printDemon2system

PrintDemon (CVE-2020-1048) Escalada de Privilegios

Ver Repositorio
1124hace 1 añoAún no revisado
Compartir

printDemon2system (CVE-2020-1048)

Escalada de privilegios de PrintDemon a SYSTEM

PrintDemon era una vulnerabilidad lógica en el servicio Windows Print Spooler (spoolsv.exe). La vulnerabilidad residía en la forma en que el spooler manejaba los trabajos de impresión a archivos y, al ser explotada, permitía escritura arbitraria en el sistema de archivos como el usuario SYSTEM.

Un ejemplo de explotación de esta vulnerabilidad consiste en sobrescribir el archivo PrintConfig.dll en el directorio DriverStore, que luego es cargado por spoolsv.exe (que se ejecuta en el contexto del usuario SYSTEM) cuando se inicia un trabajo de impresión XPS (como se muestra en este repositorio).
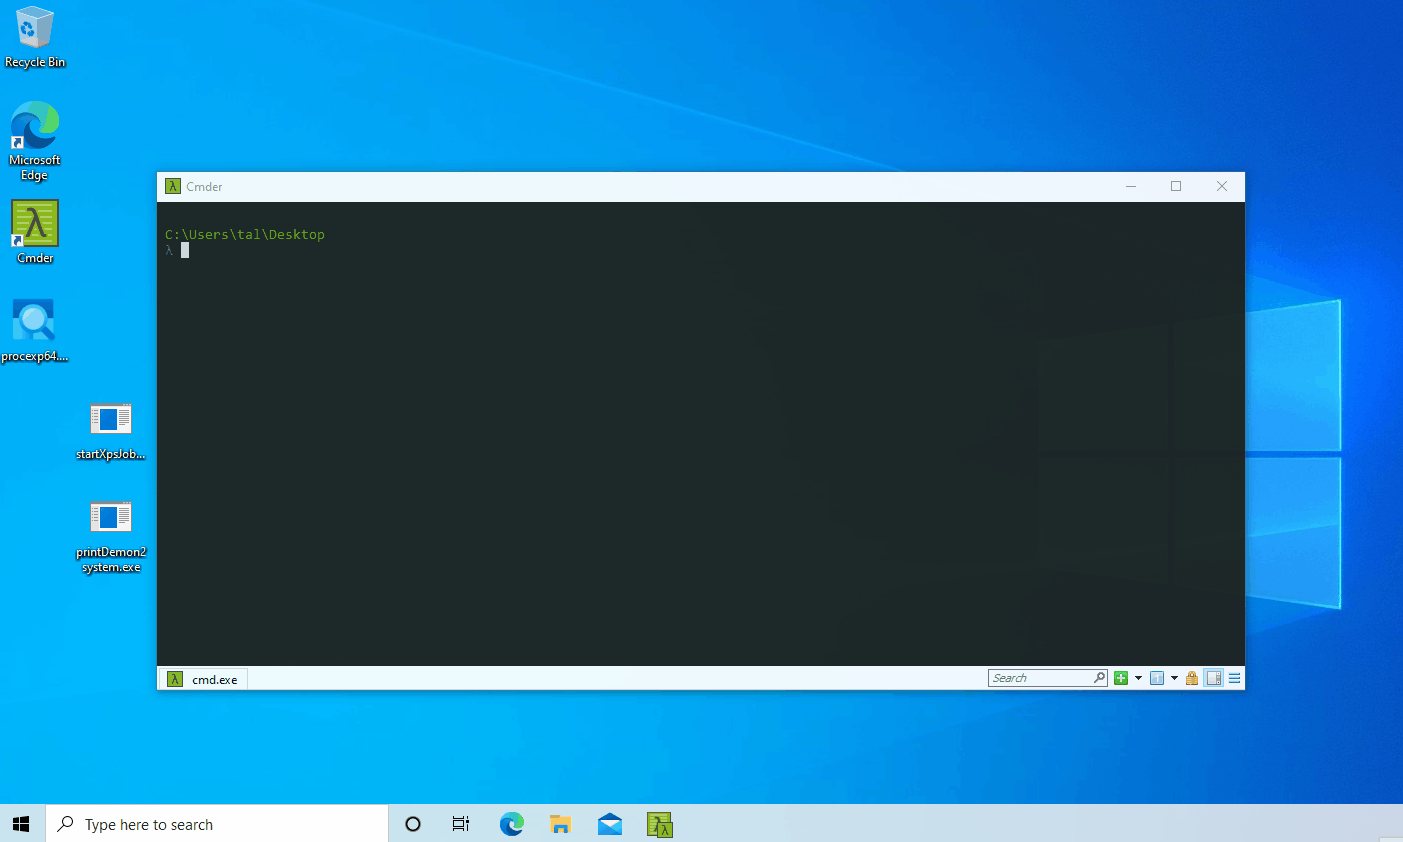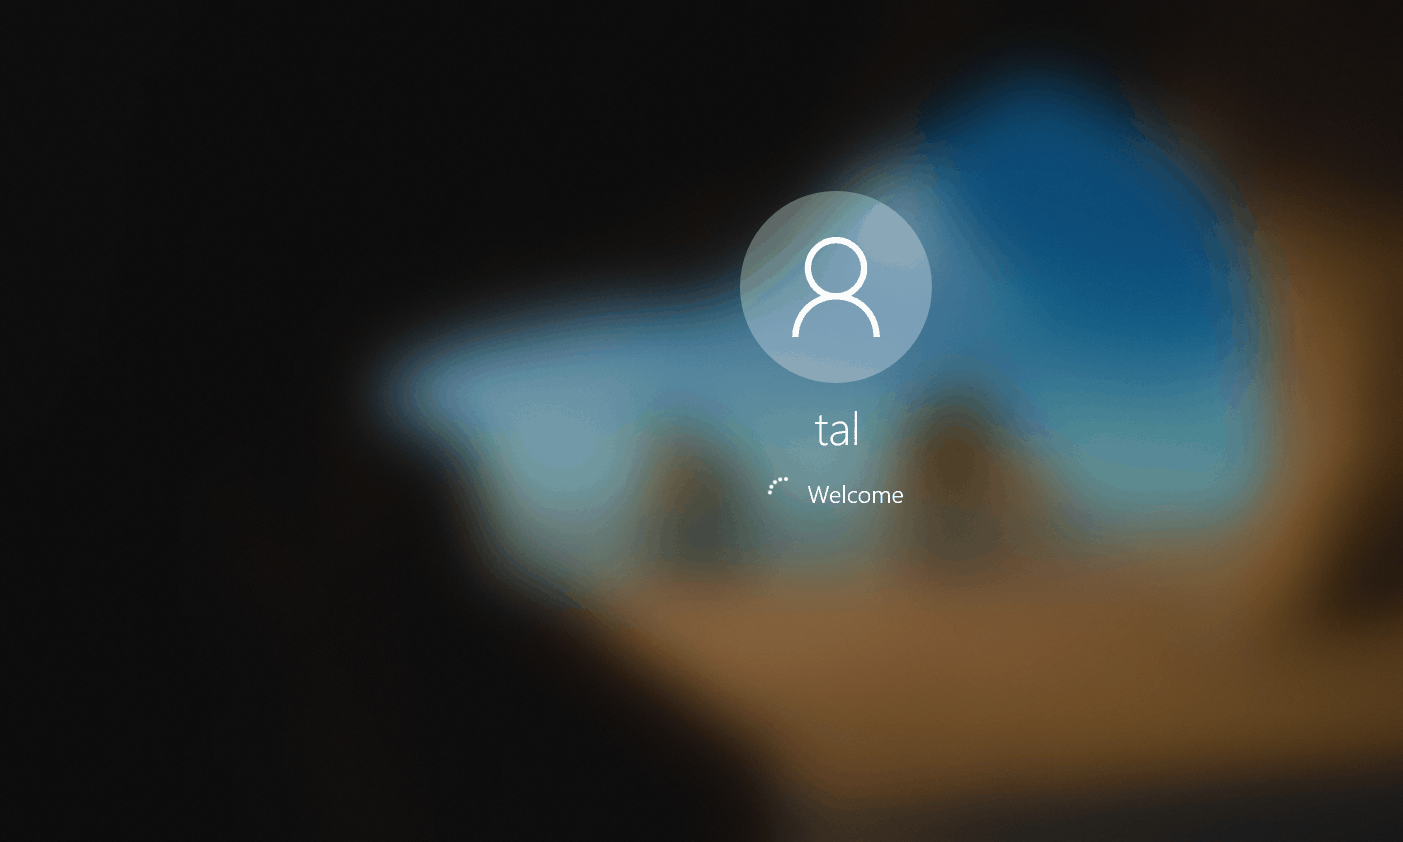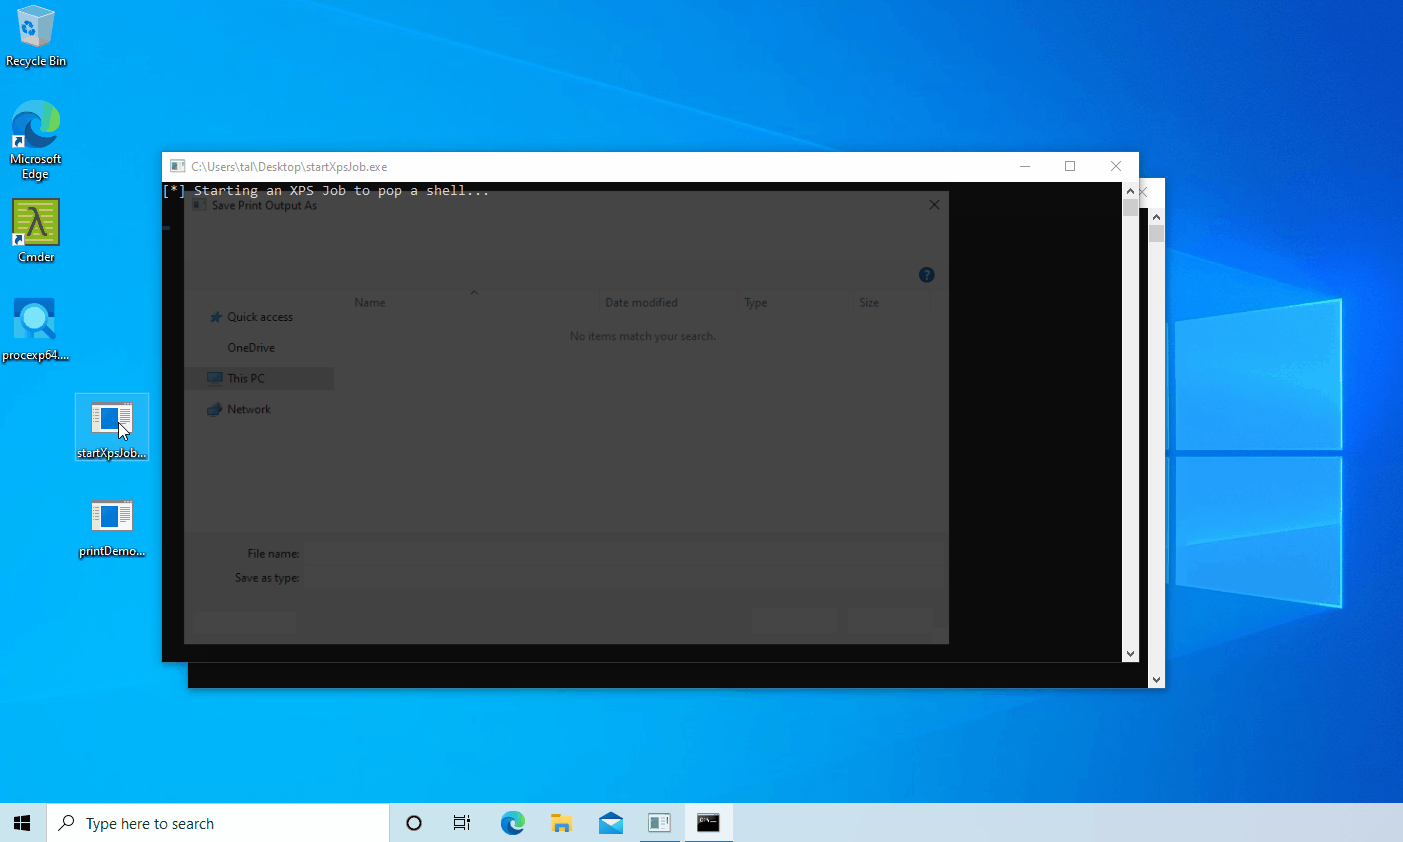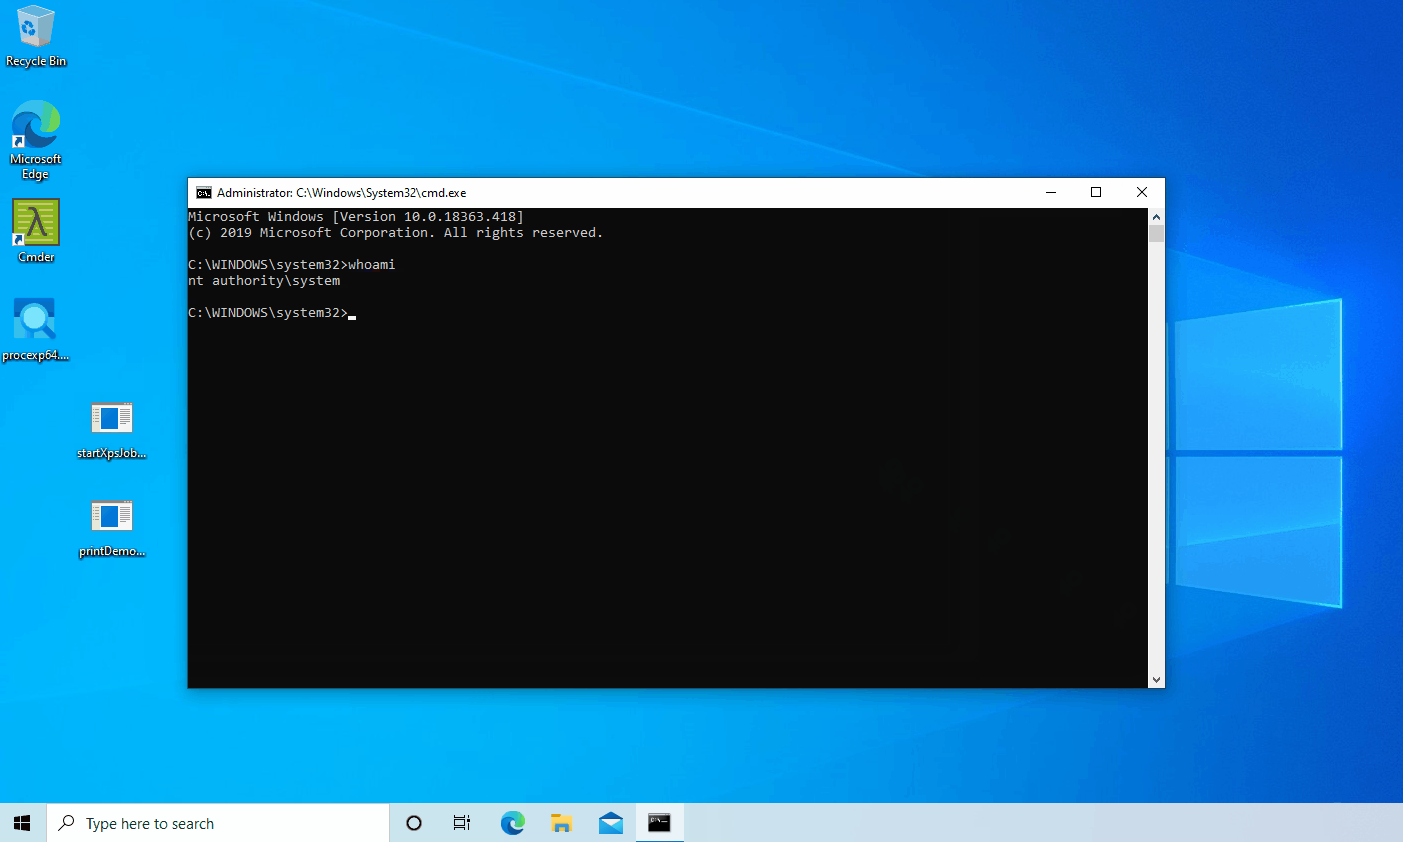
printDemon2system Exploit

Explotando PrintDemon para la escalada de privilegios (CVE-2020-1048). Compilado con VS2022 y probado en Windows 10 x64 versión 1909 (build 18363.418)


Referencias

  • https://decoder.cloud/2019/11/13/from-arbitrary-file-overwrite-to-system/
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




