 t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

Este repositorio contiene un exploit para CVE-2024-34361, una vulnerabilidad crítica de Pi-hole (CVSS 8.6). Utiliza SSRF para lograr RCE explotando una validación de URL incorrecta, lo que permite a los atacantes enviar solicitudes arbitrarias y ejecutar comandos en el sistema. Aviso legal: Solo para pruebas de seguridad educativas y éticas. El uso no autorizado es ilegal.
Este repositorio contiene un exploit para CVE-2024-34361, una vulnerabilidad crítica (CVSS 8.6) descubierta en Pi-hole, un DNS sinkhole ampliamente utilizado para bloquear anuncios y dominios de rastreo a nivel de red.
La vulnerabilidad surge de una validación incorrecta de las URL, que puede explotarse mediante SSRF (Server-Side Request Forgery). Bajo ciertas condiciones, este SSRF puede escalarse a RCE (Ejecución Remota de Código) utilizando el protocolo Gopherus.
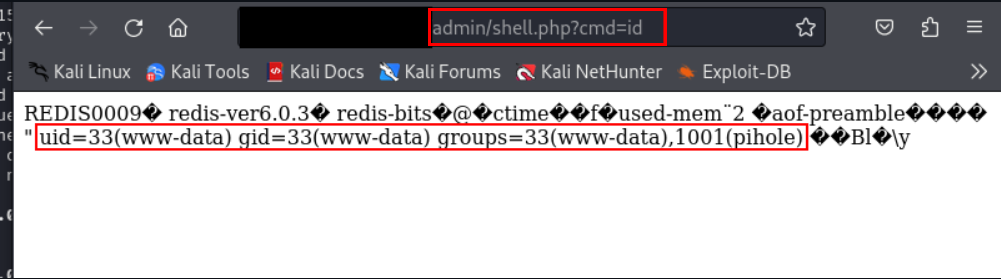
La explotación de esta vulnerabilidad permite a un atacante enviar solicitudes arbitrarias desde el servidor Pi-hole, lo que puede llevar a la ejecución no autorizada de comandos en el sistema.
Esta falla de seguridad no solo compromete la confidencialidad e integridad del sistema, sino que también representa una amenaza significativa para su disponibilidad al permitir a un atacante ejecutar comandos arbitrarios.
Versiones afectadas:
Asegúrese de que Python esté instalado en su sistema para utilizar este exploit. Clone el repositorio y configure el entorno necesario de la siguiente manera:
git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt
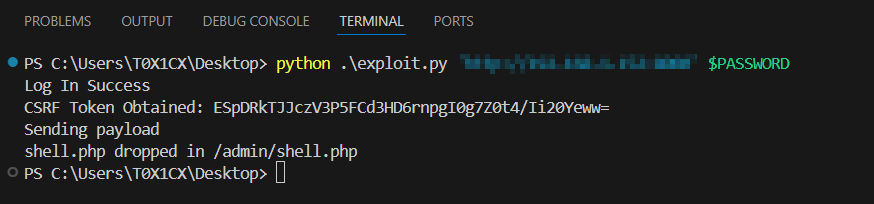
Ejecute el exploit con el siguiente comando:
python3 exploit.py [Pi-Hole URL] [Admin password]
Para utilizar este exploit, debe instalar y configurar Redis en el sistema objetivo. Siga estos pasos para instalar Redis:
Descargue y extraiga Redis:
wget https://download.redis.io/releases/redis-6.0.3.tar.gz
tar -xvf redis-6.0.3.tar.gz
cd redis-6.0.3
Compile e inicie Redis:
make
cd src/
sudo ./redis-server
Este exploit es solo para fines educativos y de pruebas de seguridad éticas. El uso de este exploit contra objetivos sin consentimiento mutuo previo es ilegal, y el desarrollador declina cualquier responsabilidad por el mal uso o los daños causados por este exploit.
Exploit desarrollado por Julio Ángel Ferrari (Aka. T0X1Cx)






