🌐 Idioma / Dil
Español
📋 Tabla de contenidos
🎯 Descripción general
CVE-2025-8088 es una herramienta ficticia de demostración de vulnerabilidades que muestra ataques de path traversal en archivos RAR. Esta herramienta educativa demuestra cómo los archivos maliciosos pueden explotar técnicas de traversal de directorios para extraer archivos fuera del directorio de extracción previsto.
🔍 Qué hace esta herramienta:
- Crea archivos RAR especialmente manipulados
- Demuestra vulnerabilidades de path traversal
- Utiliza técnicas de flujos de datos avanzados (ADS)
- Implementa ofuscación de payloads con cifrado AES
- Apunta al directorio de Inicio de Windows para la persistencia
✨ Características
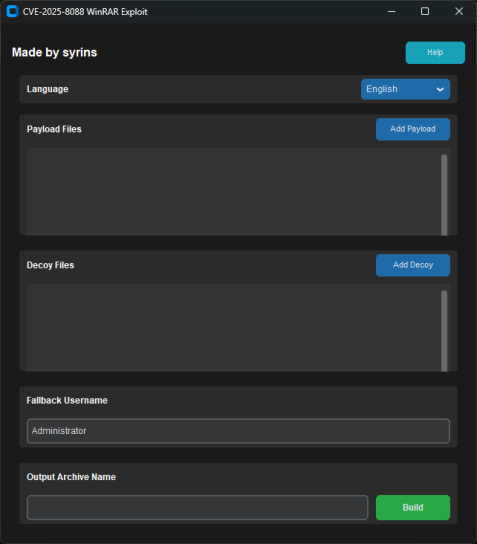
🖥️ Interfaz GUI moderna
- Tema de modo oscuro - Apariencia profesional
- Compatibilidad multilingüe - Inglés y turco
- Diseño adaptable - Se adapta a diferentes tamaños de pantalla
- Gestión de archivos en tiempo real - Agregar/quitar archivos con retroalimentación visual
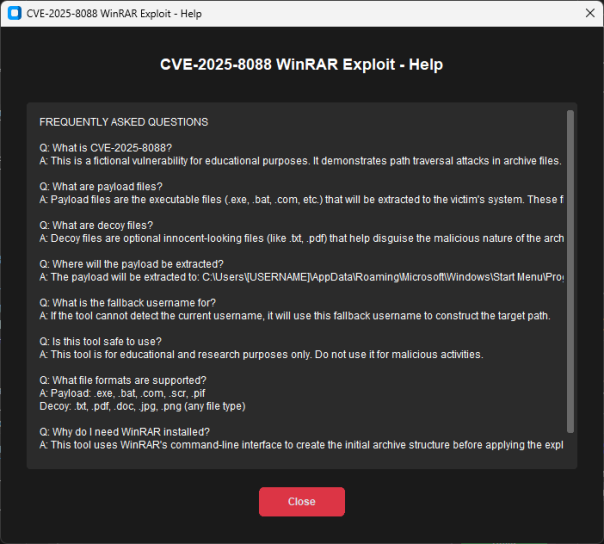
- Sistema de ayuda integrado - Preguntas frecuentes y guía de uso completas
🛠️ Capacidades avanzadas
- Compatibilidad con múltiples payloads - Procesa múltiples archivos ejecutables
- Integración de archivos señuelo - Oculta la intención maliciosa con archivos inocentes
- Cifrado AES - Ofuscación segura de payloads
- Codificación XOR - Capa adicional de seguridad
- Generación de path traversal - Construcción automática de la ruta objetivo
- Validación CRC - Garantiza la integridad del archivo comprimido
🎨 Experiencia de usuario
- Soporte de arrastrar y soltar - Selección fácil de archivos
- Indicadores de progreso - Retroalimentación visual durante las operaciones
- Manejo de errores - Informes de errores y registro completos
- Menús contextuales - Gestión de archivos con clic derecho
- Autoajuste - Adaptación dinámica de la interfaz
📋 Requisitos
Requisitos del sistema
- Sistema operativo: Windows 10/11 (64 bits)
- Python: 3.8 o superior
- WinRAR: Debe estar instalado para la creación de archivos comprimidos
- Memoria: Mínimo 4 GB de RAM
- Almacenamiento: 100 MB de espacio libre
Dependencias de Python
customtkinter==5.2.0
pycryptodome==3.23.0
🚀 Instalación
Paso 1: Clonar el repositorio
git clone https://github.com/syrins/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
Paso 2: Instalar las dependencias
pip install -r requirements.txt
Paso 3: Verificar la instalación de WinRAR
Asegúrate de que WinRAR esté instalado en una de estas ubicaciones:
C:\Program Files\WinRAR\rar.exeC:\Program Files (x86)\WinRAR\rar.exe
Paso 4: Ejecutar la aplicación
python gui.py
🎮 Uso
Guía de inicio rápido
-
Iniciar la aplicación
python gui.py
-
Agregar archivos de payload
- Haz clic en el botón "Agregar payload"
- Selecciona archivos ejecutables (.exe, .bat, .com, etc.)
- Se admiten múltiples archivos
-
Agregar archivos señuelo (opcional)
- Haz clic en el botón "Agregar señuelo"
- Selecciona archivos de apariencia inocente (.txt, .pdf, .doc, etc.)
- Ayuda a disimular la intención maliciosa
-
Configurar los ajustes
- Establece el nombre de usuario de reserva (predeterminado: Administrator)
- Introduce el nombre del archivo de salida
- Elige la preferencia de idioma
-
Generar el archivo
- Haz clic en el botón "Generar"
- Los archivos se crearán en el directorio
output/
Gestión de archivos
- Haz clic derecho en cualquier archivo para eliminarlo
- Pasa el cursor sobre los archivos para obtener retroalimentación visual
- Los archivos se renombran automáticamente si son demasiado largos
🔧 Detalles técnicos
Descripción general de la arquitectura
┌─────────────────┐    ┌──────────────────┐    ┌─────────────────┐
│   GUI Layer     │───▶│  Exploit Core    │───▶│  WinRAR CLI     │
│  (gui.py)       │    │ (exploit_base.py)│    │                 │
└─────────────────┘    └──────────────────┘    └─────────────────┘
Proceso de explotación
-
Preparación del payload
- Cifrado AES-256-CBC
- Capa de codificación XOR
- Inserción de relleno aleatorio
-
Creación del archivo comprimido
- Generación del RAR base con la CLI de WinRAR
- Inclusión de ADS (flujo de datos alternativo)
- Inyección de la cadena de path traversal
-
Manipulación de la cabecera
- Análisis del formato RAR5
- Recálculo de CRC32
- Reemplazo del marcador de posición
-
Construcción de la ruta objetivo
..\..\..\..\..\..\..\..\Users\[USERNAME]\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
Esquema de cifrado
Original Payload → AES-256-CBC → XOR Encoding → Random Padding → Final Archive
Tipos de archivo compatibles
- Payloads:
.exe, .bat, .com, .scr, .pif
- Señuelos:
.txt, .pdf, .doc, .jpg, .png, .*
📸 Capturas de pantalla
Interfaz principal
Sistema de ayuda
⚠️ Aviso legal
AVISO LEGAL IMPORTANTE
Esta herramienta se creó SOLO CON FINES EDUCATIVOS Y DE INVESTIGACIÓN. El autor y los colaboradores:
- ✅ NO fomentan el uso malicioso
- ✅ NO son responsables del uso indebido
- ✅ PROPORCIONAN esta herramienta solo para la investigación de seguridad
- ✅ RECOMIENDAN usarla únicamente en entornos controlados
Pautas de uso ético
- Úsala solo en entornos de pruebas autorizados
- Obtén los permisos adecuados antes de probar
- Informa las vulnerabilidades de manera responsable
- Respeta las leyes y regulaciones aplicables
🤝 Contribuciones
¡Las contribuciones son bienvenidas! Por favor:
- Haz un fork del repositorio
- Crea una rama de funcionalidad
- Realiza tus cambios
- Envía un pull request
Configuración de desarrollo
git clone https://github.com/your-username/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
pip install -r requirements.txt
📞 Soporte
- Problemas: GitHub Issues
- Documentación: este README
- Autor: syrins
Türkçe
📋 İçindekiler
🎯 Genel Bakış
 syrins/cve-2025-8088-winrar-tool-gui


