
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/suenerve/cve-2022-30190-follina-patch
Análisis de VulnerabilidadesExplotaciónAuditoría de ConfiguraciónMala ConfiguraciónRespuesta a Incidentes
GitHubsuenerve/cve-2022-30190-follina-patch

CVE-2022-30190-Follina-Patch

El Parche de Soluciones Alternativas para CVE-2022-30190-follina

Ver Repositorio
210hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2022-30190-Follina-Patch

Este es un programa simple que te permite completar el parche temporal de Workarounds de una vez en lugar de escribirlos en cmd (Dirigido a personas específicas).

Requiere que lo ejecutes como administrador.

6/2/2022
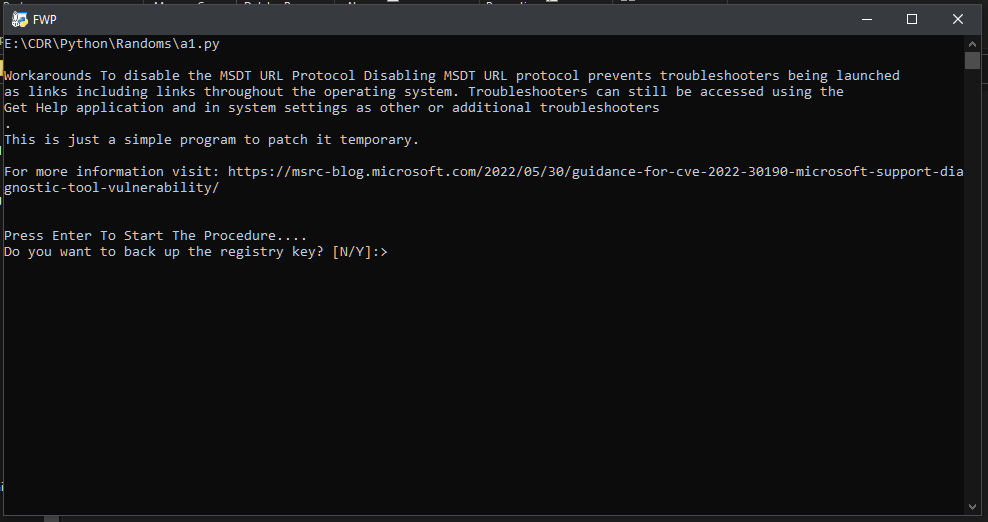
Imágenes

El archivo exe

Manualmente

Ejecuta el Símbolo del sistema como administrador. Para hacer una copia de seguridad de la clave del registro, ejecuta el comando reg export HKEY_CLASSES_ROOT\ms-msdt filename Ejecuta el comando reg delete HKEY_CLASSES_ROOT\ms-msdt /f.


Fuente: https://msrc-blog.microsoft.com/2022/05/30/guidance-for-cve-2022-30190-microsoft-support-diagnostic-tool-vulnerability/

Descargar herramienta