 starriv/cve-2026-98260-xiaomi-17-pro-max
Root en un solo clic para Xiaomi 17 Pro Max (popsicle) mediante UAF del kernel CVE-2026-98260: escalada de privilegios por etapas, verificación de uid 0 y carga tardía de KernelSU en un único flujo de trabajo automatizado.

Xiaomi 17 Pro Max (popsicle) root temporal · modo jailbreak de KernelSU
⚠️ Solo para dispositivos que poseas y tengas autorizados. El root reduce la seguridad del dispositivo y puede afectar a la garantía, Play Integrity y aplicaciones bancarias; si el exploit falla existe una probabilidad muy pequeña de que el kernel entre en pánico y se reinicie. Bajo tu propio riesgo.
| Elemento | Valor |
|---|---|
| Dispositivo / nombre en clave / modelo | Xiaomi 17 Pro Max / popsicle / 2509FPN0BC |
| Sistema | HyperOS 4, Android 17 (verificado OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, cadena de kernel idéntica) |
| Kernel | 6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k |
| Tamaño de página / arquitectura | 4 KiB / aarch64 |
| Estado | Verificado en dispositivo real (root + modo jailbreak de KernelSU) |
El script valida el kernel literalmente según uname -r y aplica una lista blanca al número de compilación del sistema
(OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM); no lo uses en otros modelos/kernels.
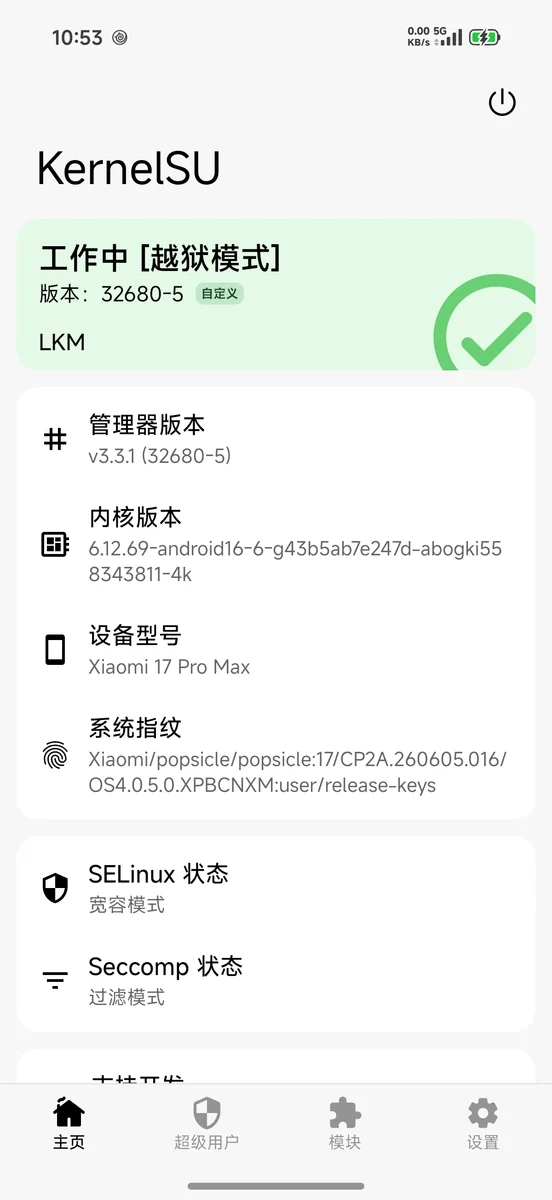
El gestor de KernelSU muestra en este dispositivo 工作中 [越狱模式] (LKM late-load):
adb (Android platform-tools), teléfono con depuración USB autorizadacurl, python3, unzipassets/ksu/Elige uno de los dos métodos. La mayoría de la gente usa el método A (deja que la IA lo ejecute por ti).
adb devices muestra device (no unauthorized).docs/AI-PORTING.md.uname -r / si ya tiene root).La IA reutiliza los scripts ya verificados de este repositorio (check.sh / root.sh / load-ksu.sh),
no reescribe el código del exploit; se encarga de verificar el objetivo, ejecutar por fases, interpretar los fallos y registrar los resultados.
./scripts/run.sh
Ejecutar en orden: autocomprobación del entorno → si el boot actual no tiene root, reintentar CVE-2026-98260 a través de reinicios (máximo 8 arranques por defecto) → verificar uid 0 → instalar y cargar el modo jailbreak de KernelSU → imprimir el estado final.
Parámetros habituales:
./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定
El exploit de CVE depende de la temporización de la reclamación de páginas, la tasa de éxito es probabilística;
run.shpuede reiniciar el teléfono varias veces (cada fallo requiere un reinicio completo), esto es normal.
adb devices # 显示 device(不是 unauthorized)
./scripts/check.sh
La salida esperada contiene: OK: target and environment gates look usable.
./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)
Tras el éxito:
adb shell /data/local/tmp/pc98260-su -c 'id' # uid=0(root)
./scripts/load-ksu.sh
El gestor debería mostrar 工作中 [越狱模式].
adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true
./scripts/run.sh.PARKED y el script se detendrá;
no lo mates manualmente, solo un reinicio completo lo limpia.Permissive; una vez que KernelSU está listo, el script vuelve a Enforcing../scripts/privacy-clean.sh apply --only ota (desinstala com.android.updater + desactiva el interruptor de actualizaciones;
para revertir usa restore, o pm install-existing --user 0 com.android.updater).






