
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
LongBow — CVE-2023-31756 Prueba de Concepto - Ejecución Remota de Código para Routers Archer V1/V2 | Kitploit

Herramientas/GitHubGitHub/stanleyjobsonau/longbow
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónHerramienta de Acceso Remoto
GitHubstanleyjobsonau/longbow

LongBow

CVE-2023-31756 Prueba de Concepto - Ejecución Remota de Código para Routers Archer V1/V2

Ver Repositorio
230hace 2 añosAún no revisado
Compartir

Exploit de ejecución remota de comandos local en el router Archer TP-Link VR1600V (CVE-2023-31756)

Descripción general

Este script en Python demuestra una vulnerabilidad de ejecución remota de comandos local en los routers Archer TP-Link VR1600V V1/V2. El exploit permite obtener acceso administrativo al sistema operativo del router. Con este acceso, puede volver a habilitar el servidor OpenVPN, así como deshabilitar CWMP y otras tareas administrativas restringidas desde el Portal Web.

Requisitos previos

Antes de usar este script, asegúrese de contar con los siguientes requisitos:

  • Python 3.x instalado en su sistema.
  • Acceso "Admin" a un router Archer TP-Link V1/V2. (Pista: las credenciales predeterminadas son admin:admin)
  • Autorización adecuada para probar la vulnerabilidad en el router.

Uso

  1. Clone este repositorio en su máquina local:
git clone https://github.com/StanleyJobsonAU/LongBow.git
  1. Navegue al directorio del proyecto:
cd LongBow
  1. Acceda mediante un navegador web a su Portal Web de Administración (p. ej. 192.168.1.1:80)
  2. Inicie sesión con las credenciales de administrador predeterminadas
  3. Una vez iniciada la sesión, recupere la cookie "JSESSIONID" (F12 -> Storage -> Cookies -> JSESSIONID) y anótela.
  4. Ejecute el script con la siguiente sintaxis:
python CVE-2023-31756-LongBow.py --ip [IP del router] --session [Cookie JSESSIONID]
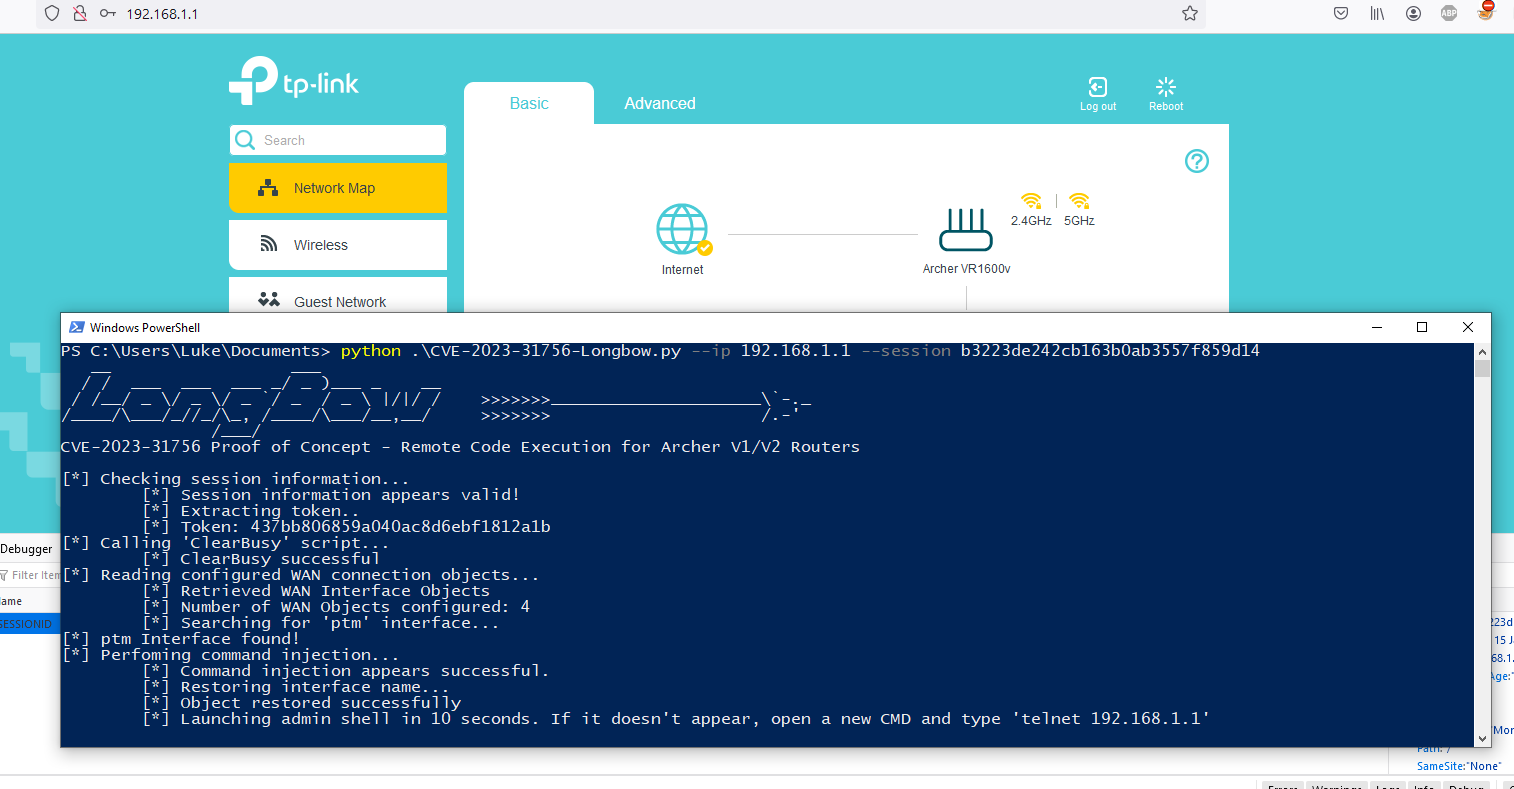
Ejemplo: python CVE-2023-31756-LongBow.py --ip 192.168.1.1 --session b3223de242cb163b0ab3557f859d14
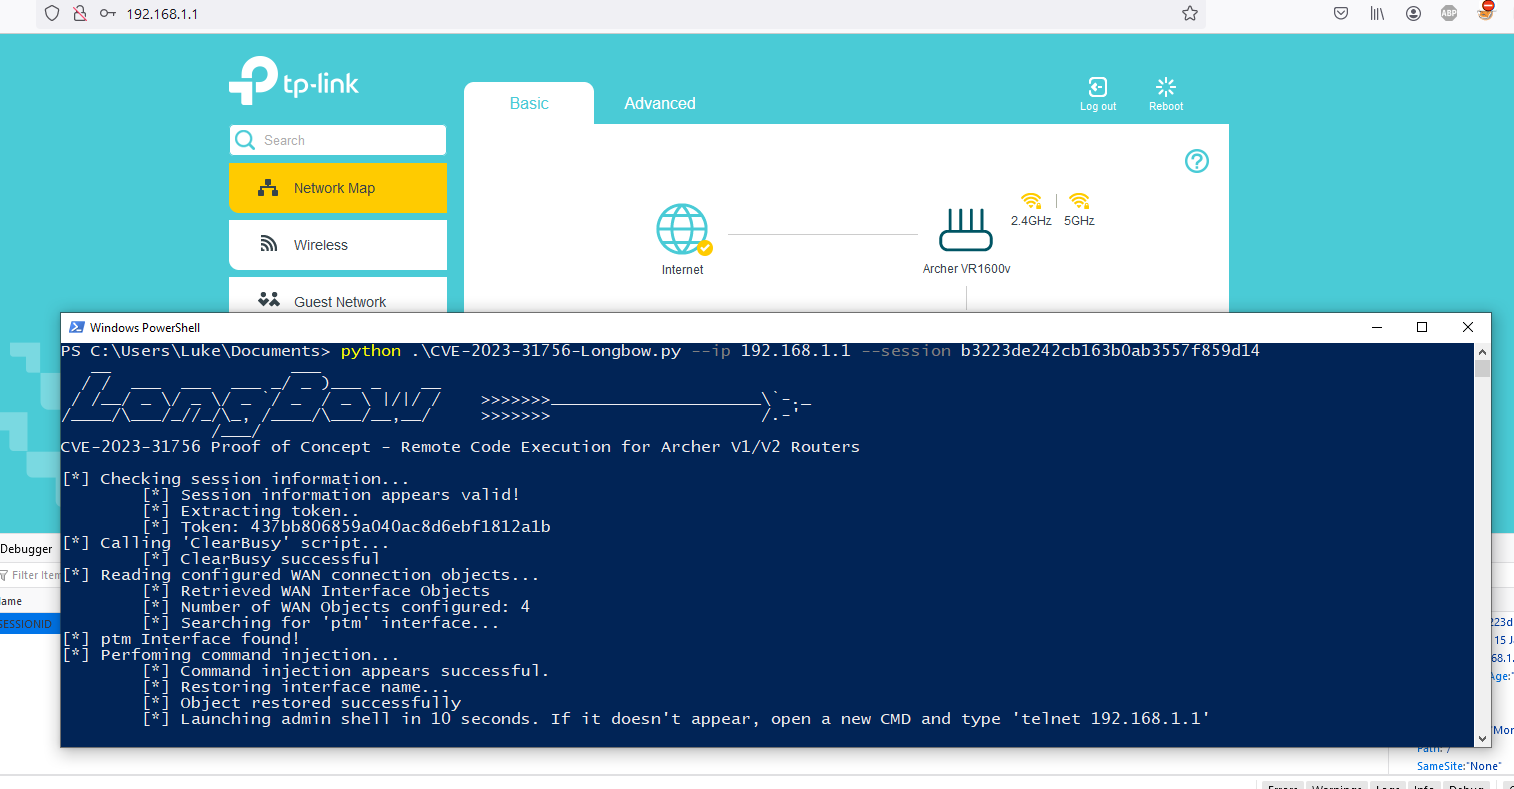
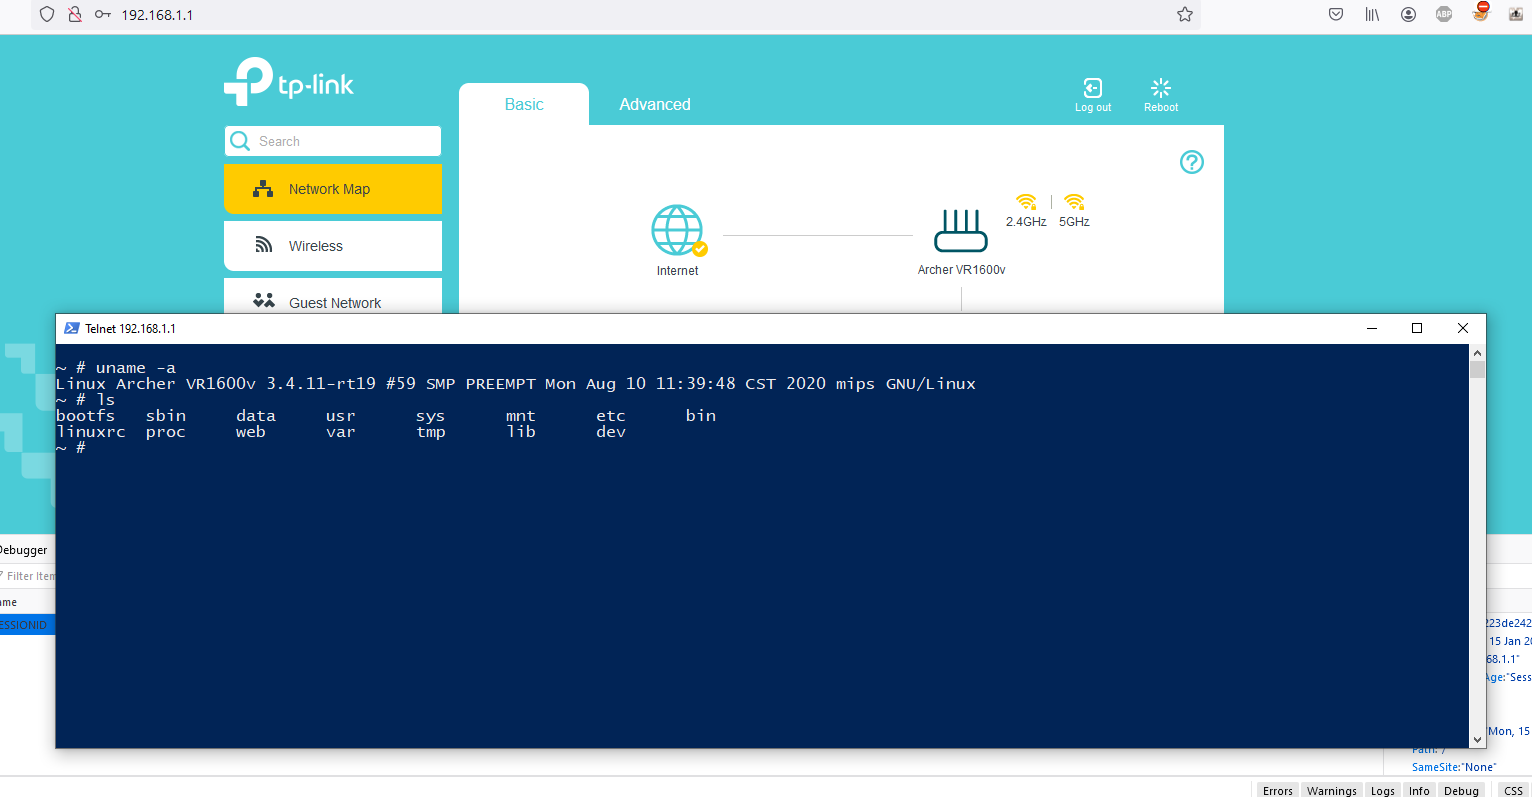
  1. Si tiene éxito, habrá un shell de nivel root disponible en el puerto 23. Use telnet para conectarse (p. ej. telnet 192.168.1.1 23)

Capturas de pantalla

Imagen 1 Imagen 2

Detalles del exploit

Este script aprovecha una vulnerabilidad de ejecución remota de comandos local en la interfaz web de los routers Archer TP-Link V1/V2. La vulnerabilidad permite a un atacante obtener acceso administrativo al sistema operativo del router al vincular un shell de nivel de sistema operativo a Telnet.

Aviso legal

Este script se proporciona únicamente con fines educativos y de investigación. Es importante usar este script de manera responsable y solo en dispositivos que esté autorizado a probar. El uso no autorizado de este script en redes o dispositivos que no le pertenezcan o para los cuales no tenga permiso explícito de prueba puede ser ilegal y poco ético.

Licencia

Este proyecto está licenciado bajo la Licencia MIT; consulte el archivo LICENSE para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →