

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
JQShell — Herramienta de explotación automatizada para CVE-2018-9206 (jQuery File Upload) con escaneo de objetivos únicos/múltiples, soporte de proxy Tor, y registro de salida para pruebas de penetración y uso educativo. | Kitploit
Herramientas/GitHubGitHub/stahlz/jqshell
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubstahlz/jqshell

JQShell

Herramienta de explotación automatizada para CVE-2018-9206 (jQuery File Upload) con escaneo de objetivos únicos/múltiples, soporte de proxy Tor, y registro de salida para pruebas de penetración y uso educativo.

Ver Repositorio
621483hace 8 añosRevisado por Kitploit
Compartir

alt text

JQShell

Una versión armada de CVE-2018-9206.

Descargo de responsabilidad

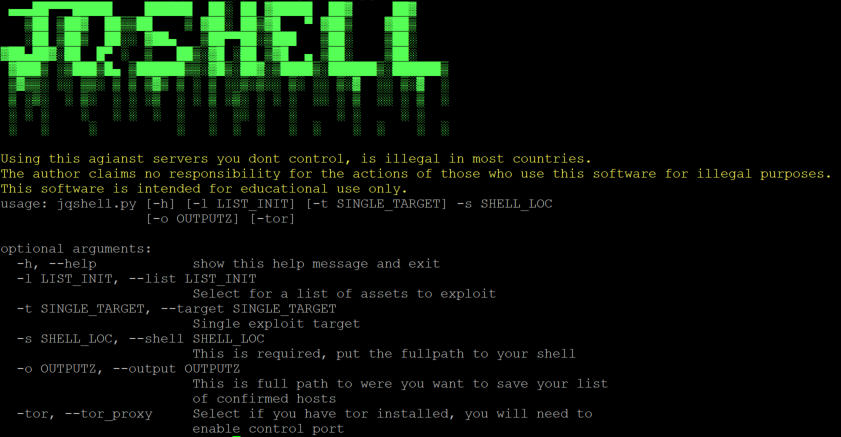
Usar esto contra servidores que no controlas es ilegal en la mayoría de los países. El autor no se hace responsable de las acciones de quienes usen este software con fines ilegales. Este software está destinado únicamente para uso educativo. Ningún servidor fue vulnerado ilegalmente durante la creación de este software.

Características

Objetivo único Múltiples objetivos Tor

Requisitos previos

Por favor, instala estos paquetes necesarios.

Python3

pip3 install requests pysocks subprocess stem

Puerto de control de Tor

Para usar Tor en este script, debes editar tu archivo torrc y habilitar el puerto de control de Tor en el 9051.

Normalmente este archivo está en: /etc/tor/torrc

abre este archivo y cambia esta línea:

#ControlPort 9051

a

ControlPort 9051
restart tor service

Uso

usage: jqshell.py [-h] [-l LIST_INIT] [-t SINGLE_TARGET] -s SHELL_LOC
                  [-o OUTPUTZ] [-tor]

optional arguments:
  -h, --help            show this help message and exit
  -l LIST_INIT, --list LIST_INIT
                        Select for a list of assets to exploit
  -t SINGLE_TARGET, --target SINGLE_TARGET
                        Single exploit target
  -s SHELL_LOC, --shell SHELL_LOC
                        This is required, put the fullpath to your shell
  -o OUTPUTZ, --output OUTPUTZ
                        This is full path to were you want to save your list
                        of confirmed hosts
  -tor, --tor_proxy     Select if you have tor installed, you will need to
                        enable control port

Ejemplos

Ejecutando contra un solo objetivo.

python3 jqshell.py -t http://localhost/folderwerejqueryis -s /var/www/html/shell.php

Ejecutando contra un solo objetivo, guardando la salida.

python3 jqshell.py -t https://localhost/folderwerejqueryis -s /var/www/html/shell.php -o pwned.txt

Ejecutando una lista, guardando la salida.

python3 jqshell.py -l /opt/jquery/test.txt -s /var/www/html/shell.php -o pwned.txt

Autor

  • Joshua Whitaker
  • Twitter @_Stahlz
  • Correo electrónico - [email protected]
  • Sitio web - stahl.io
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





