
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CockpitCMS-Arbitrary-File-Upload--XSS---Assets — Cockpit CMS 2.7.0 está afectado por la vulnerabilidad File Upload - XSS, que permite a los atacantes cargar un archivo PDF con un XSS oculto que, cuando se ejecuta, lanzará la ventana emergente de XSS. | Kitploit
Herramientas/GitHubGitHub/sromanhu/cockpitcms-arbitrary-file-upload--xss---assets
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones Web
GitHubsromanhu/cockpitcms-arbitrary-file-upload--xss---assets

CockpitCMS-Arbitrary-File-Upload--XSS---Assets

Cockpit CMS 2.7.0 está afectado por la vulnerabilidad File Upload - XSS, que permite a los atacantes cargar un archivo PDF con un XSS oculto que, cuando se ejecuta, lanzará la ventana emergente de XSS.

Ver Repositorio
38hace 3 añosAún no revisado
Compartir

Cockpit CMS 2.7.0 Carga de archivos - XSS

Autor: (Sergio)

Descripción: Vulnerabilidad de subida de archivos en Cockpit CMS 2.7.0 que permite a un atacante local subir un archivo PDF con XSS oculto.

Vectores de ataque: AV:N/AC:L/PR:H/UI:N/S:U/C:L/I:L/A:L


PoC:

Esta es la versión del software.

Versión

Este es el contenido del XSS inyectado en el archivo PDF.

Datos maliciosos de XSS parte 2

Al iniciar sesión en el panel, iremos a la sección «Assets.» del menú General y haremos clic en Upload Asset.
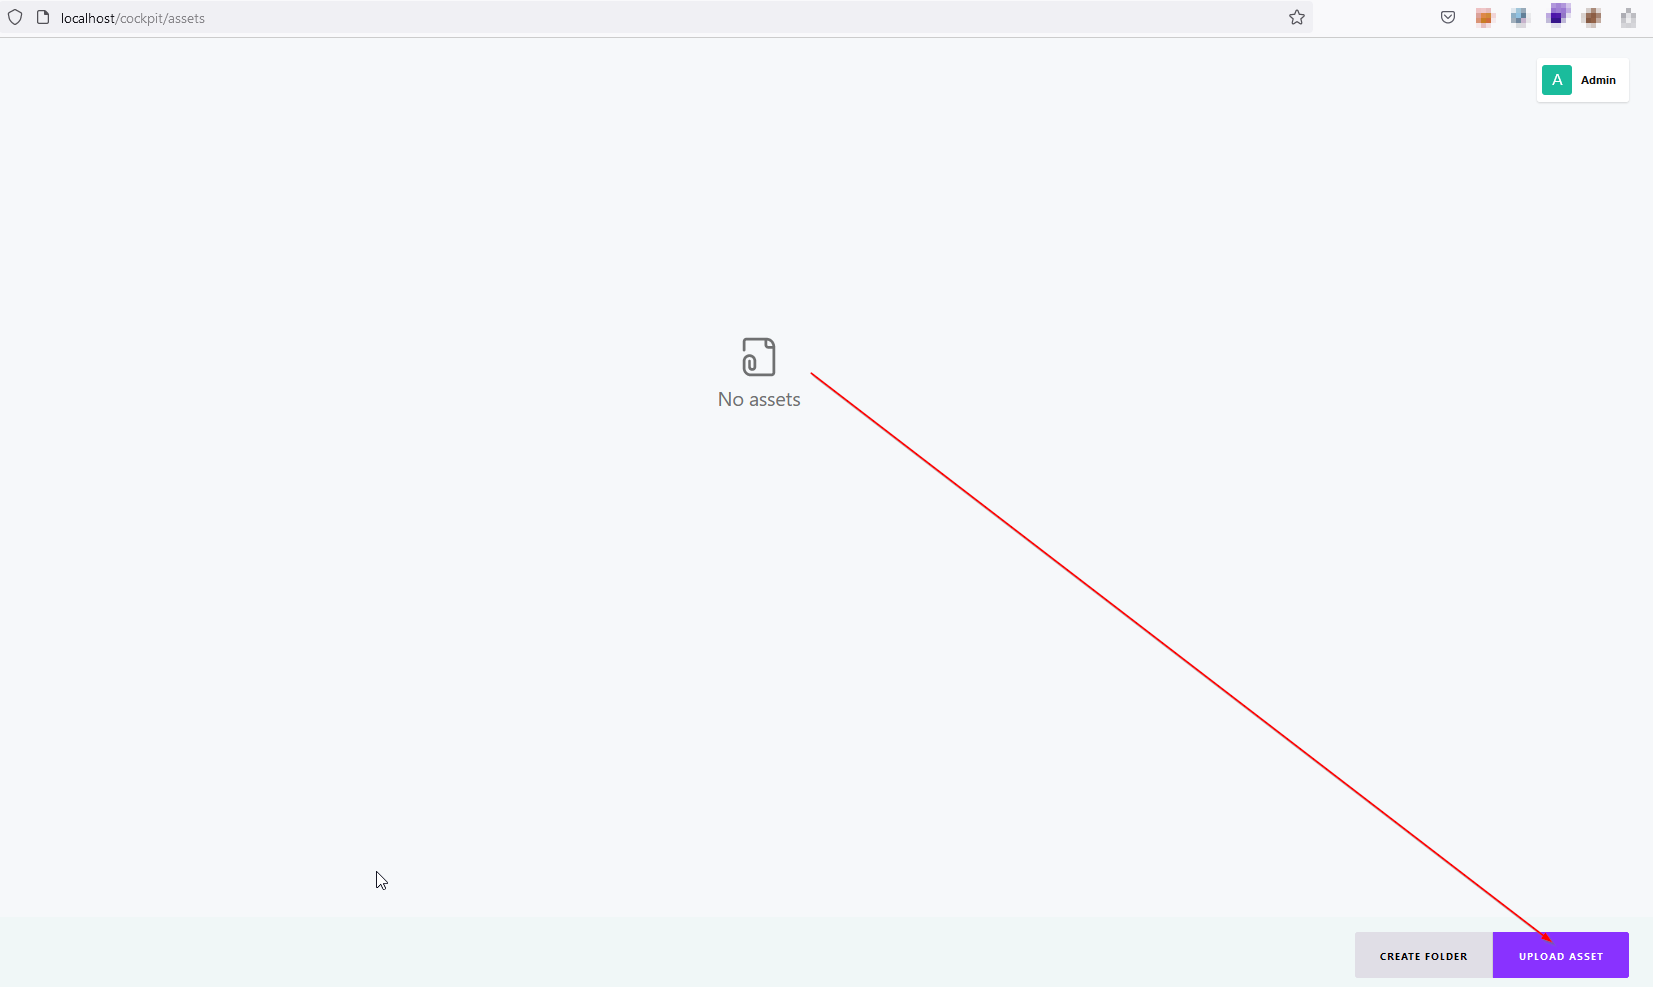
Subir Asset

Subimos el archivo PDF inyectado:

Subir Asset PDF

En la siguiente evidencia podemos ver que se ha subido correctamente:
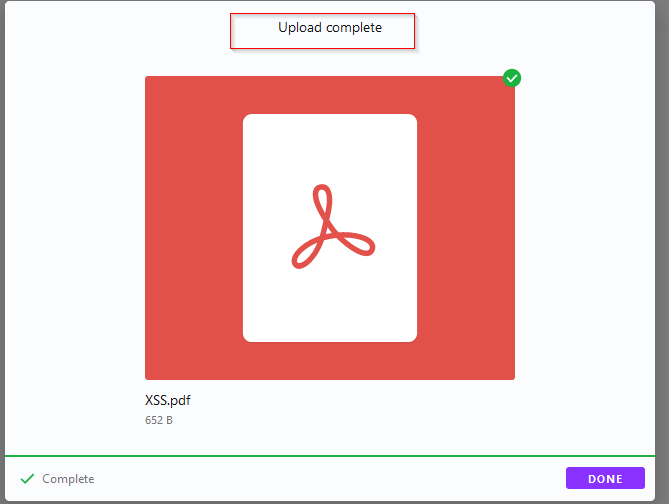
Carga de asset completada

Para acceder al PDF inyectado, hacemos clic en el archivo como se muestra a continuación:
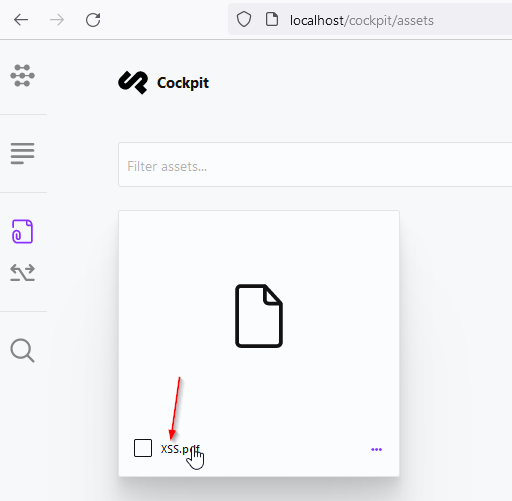
XSS Editar Asset

Y copiamos el enlace de la ruta del servidor y el ID del archivo donde está almacenado:
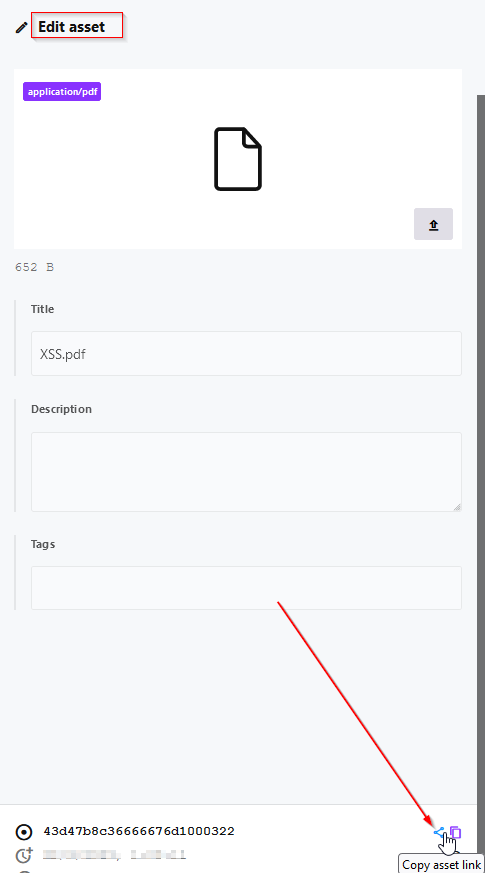
XSS Editar Asset y copiar enlace

Accedemos a la URL copiada y aparece el pop-up de XSS
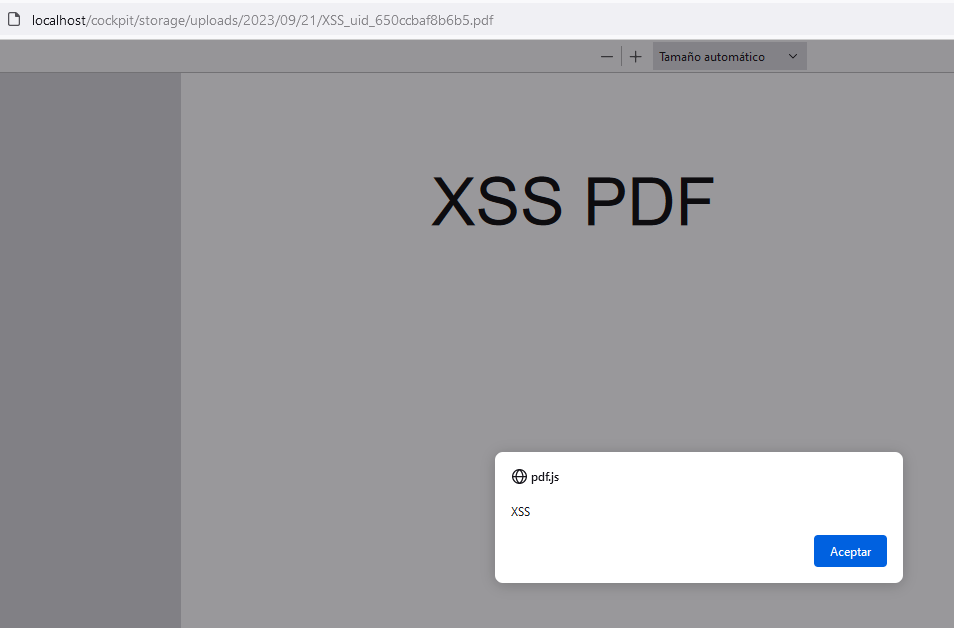
Resultado XSS

A continuación, he desarrollado otra PoC donde explico cómo creé el archivo PDF malicioso y aproveché la vulnerabilidad para obtener el XSS:

Lo primero es generar el PDF malicioso con XSS oculto.

Para ello, creamos un archivo .js con el código Javascript que queremos inyectar para el XSS en el archivo PDF.

Fichero js

Después creamos un archivo PDF vacío (pdf2go) e inyectamos el payload del archivo .js usando la herramienta JS2PDFInjector

Injectar payload del fichero js en PDF vacio

Podemos analizar el contenido del PDF inyectado utilizando la herramienta Peepdf.

Revisión codigo Javascipt en fichero injectado

Hay un objeto con código JavaScript en object[3] y podemos comprobarlo usando la herramienta pdf-parser del kit Peepdf.

Código Javascipt

He renombrado el archivo para tenerlo más a mano.

Renombrado PDF injectado

Subimos el archivo en Assets:

Subir PDF en Assets

Y cuando lo abrimos, tenemos el XSS del archivo PDF almacenado en el servidor.
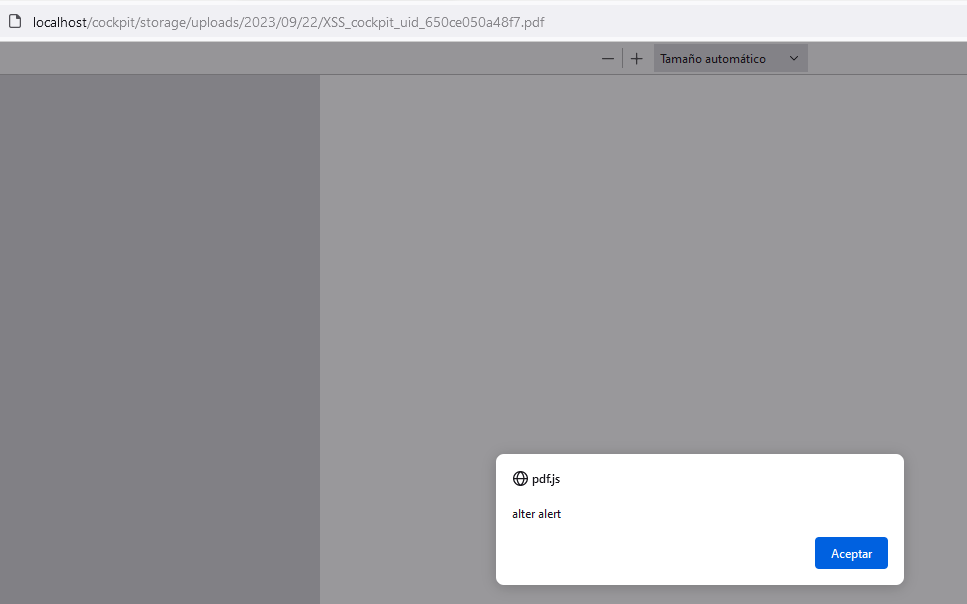
Resultado XSS cockpit


Información adicional:

https://getcockpit.com/

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →