
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
attack_range — Una herramienta que te permite crear entornos locales o en la nube vulnerables e instrumentados para simular ataques contra ellos y recopilar los datos en Splunk. | Kitploit
Herramientas/GitHubGitHub/splunk/attack_range
Pruebas de PenetraciónSeguridad en la NubeAprendizaje y EducaciónLabs y Práctica
GitHubsplunk/attack_range

attack_range

Una herramienta que te permite crear entornos locales o en la nube vulnerables e instrumentados para simular ataques contra ellos y recopilar los datos en Splunk.

Ver Repositorio
2.5k41544hace 15 díasRevisado por Kitploit
Compartir

Splunk Attack Range v5

Logotipo de Attack Range

El Splunk Attack Range construye entornos cloud instrumentados (AWS, Azure, GCP), simula ataques y reenvía datos a Splunk para el desarrollo y pruebas de detección.
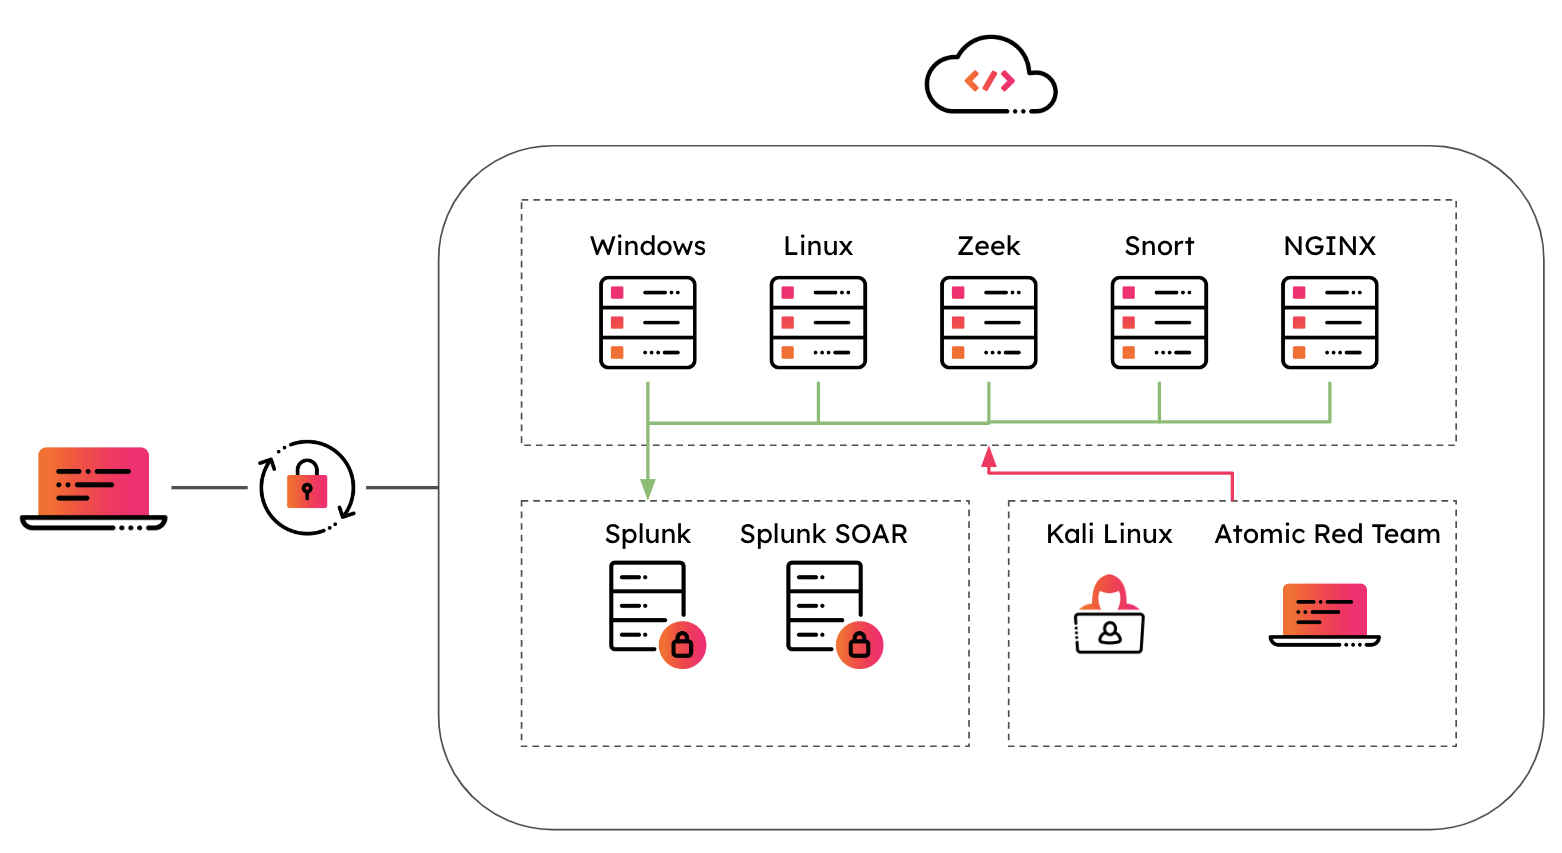
Arquitectura de Attack Range

Qué hace:

  • Construye laboratorios — Despliega un laboratorio pequeño y similar a producción (Splunk, servidores Windows/Linux, Kali opcional, Zeek, etc.) mediante Terraform y Ansible.
  • Simula ataques — Ejecuta técnicas de Atomic Red Team (y otras) para generar telemetría real.
  • Comparte acceso — Usa WireGuard VPN; genera configuraciones de cliente adicionales para compartir el entorno con otros.

Haz clic en la imagen para ver la demo 👇
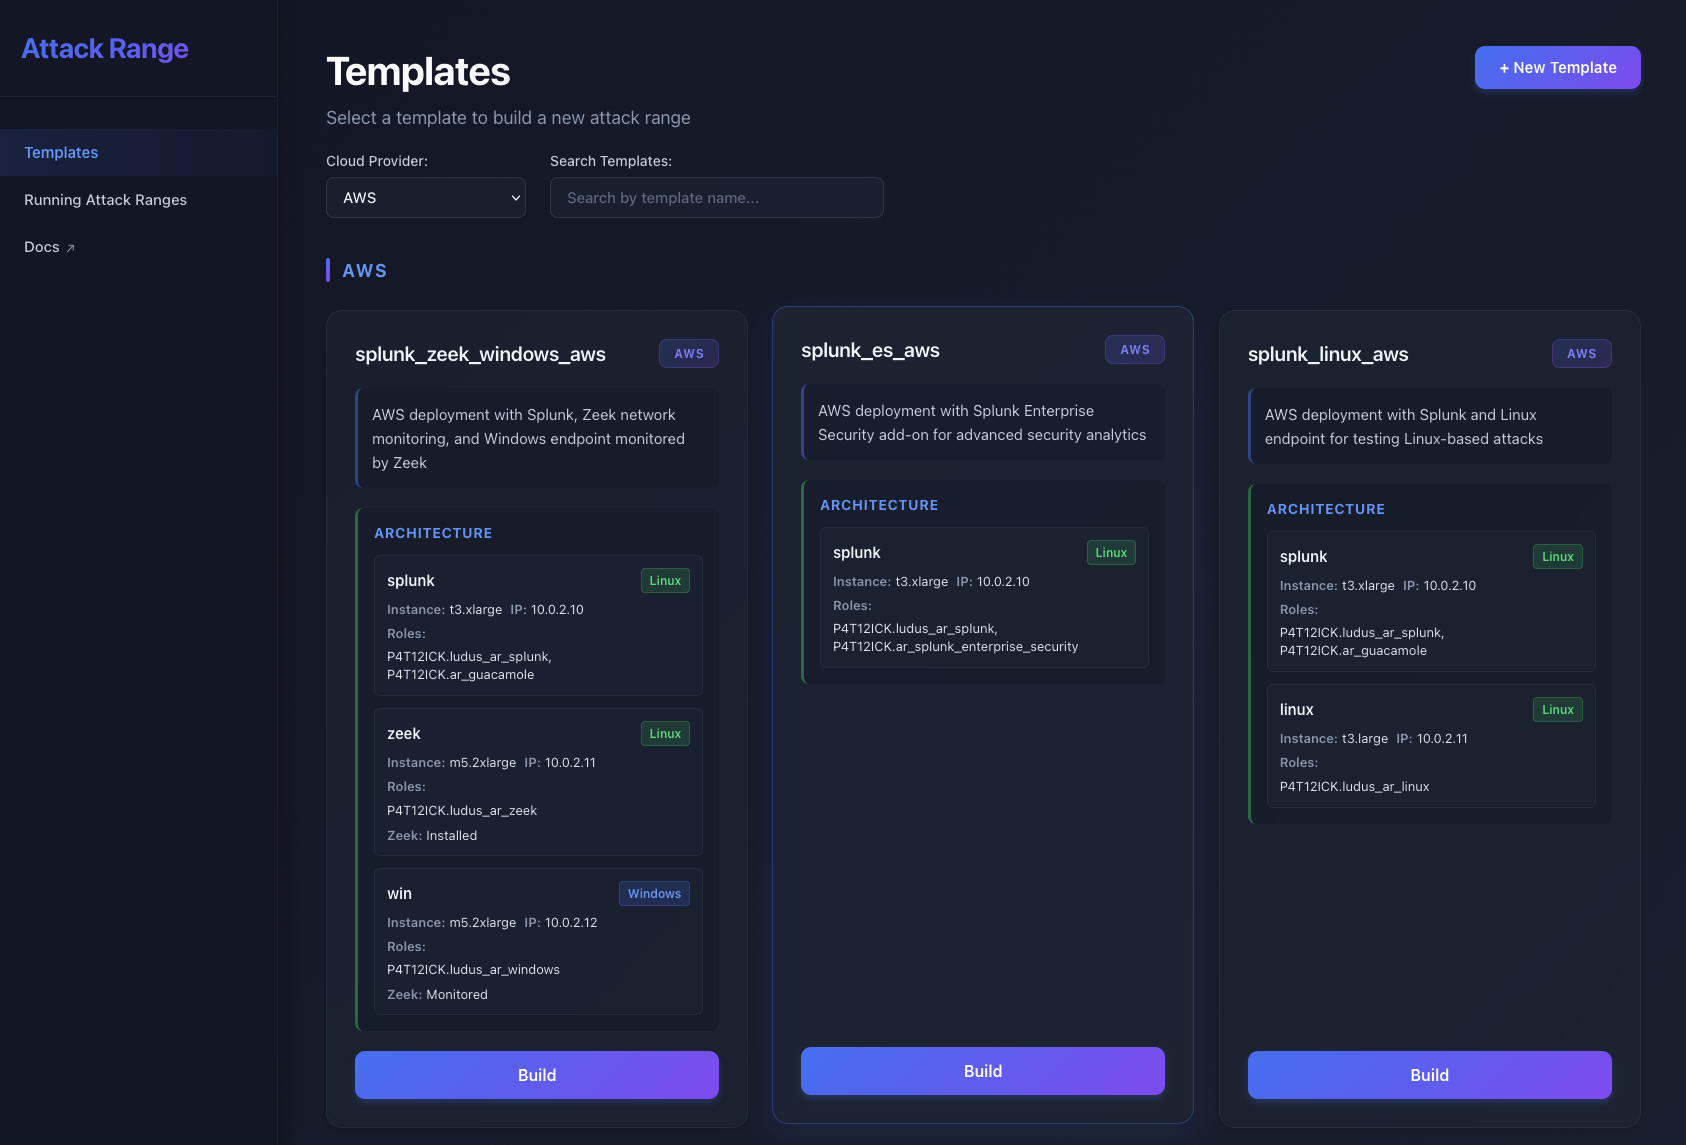
Ver la demo

Primeros pasos

Preferido: Docker Compose

  1. Requisitos previos: Docker y Docker Compose. Configura tu proveedor cloud (AWS, Azure o GCP) y monta las credenciales como se indica a continuación.

  2. Clona e inicia:

    git clone <repo-url>
    cd attack_range_2
    docker compose -f docker/docker-compose.yml up
    
  3. Usa la aplicación o la API:

    • Aplicación web: abre http://localhost:4321 — construye/destruye entornos, consulta el estado, ejecuta simulaciones, comparte acceso.
    • API: http://localhost:4000 — API REST; documentación interactiva en http://localhost:4000/openapi/swagger.
  4. Construye un entorno (dos pasos):

    • En la aplicación: elige una plantilla (p. ej. aws/splunk_minimal_aws) e inicia la construcción. Cuando el estado sea Esperando VPN, descarga la configuración de WireGuard, conéctate con WireGuard y luego continúa la construcción.
    • O mediante la API: POST /attack-range/build con {"template": "aws/splunk_minimal_aws"}, poll a GET /attack-range/status/<id>, usa la configuración de WireGuard devuelta, conéctate y luego POST /attack-range/build con {"attack_range_id": "<id>"}.
  5. CLI en Docker (opcional):

    docker compose --profile cli -f docker/docker-compose.yml run --rm attack_range build -t aws/splunk_minimal_aws
    

    Otras acciones: destroy, simulate, apply-role, share. Consulta la documentación detallada para el uso y las opciones de la CLI.


Formas de ejecutar

MétodoCaso de uso
Docker Compose (recomendado)Ejecuta API + aplicación web + CLI opcional con un solo docker compose; no requiere Python/Ansible/Terraform local.
Aplicación webConstruye, destruye, simula y comparte mediante la interfaz de usuario en el puerto 4321.
API RESTAutomatiza desde scripts o CI; documentación OpenAPI completa en /openapi/swagger.
CLI`attack_range.py build

Documentación

  • Documentación completa (Read the Docs): https://attack-range.readthedocs.io/
  • Capítulos: Primeros pasos, Configuración, Redes, Compartir, Plantillas, Roles de Ansible

Referencia rápida

  • Configuraciones: Cada entorno tiene una configuración en config/<attack_range_id>.yml. Las plantillas están en templates/{aws,azure,gcp}/.
  • Credenciales: Configura ~/.aws, ~/.azure o ~/.config/gcloud y móntalos en los contenedores (consulta docker/docker-compose.yml).
  • Soporte: Issues de GitHub y CONTRIBUTING.

Soporte

Utiliza el rastreador de incidencias de GitHub para reportar errores o solicitar funciones.

Si tienes preguntas o necesitas soporte, puedes:

  • Únete a la sala #security-research en el canal de Slack de Splunk
  • Publica una pregunta en Splunk Answers
  • Si eres cliente de Splunk Enterprise con un contrato de derecho de soporte válido y tienes una pregunta relacionada con Splunk, también puedes abrir un caso de soporte en el portal de soporte de https://www.splunk.com/

Contribuciones

¡Agradecemos los comentarios y las contribuciones de la comunidad! Consulta nuestras guías de contribución para obtener más información sobre cómo participar.



Autor

  • Jose Hernandez
  • Patrick Bareiß

Colaboradores

  • Bhavin Patel
  • Rod Soto
  • Russ Nolen
  • Phil Royer
  • Joseph Zadeh
  • Rico Valdez
  • Dimitris Lambrou
  • Dave Herrald
  • Ignacio Bermudez Corrales
  • Peter Gael
  • Josef Kuepker
  • Shannon Davis
  • Mauricio Velazco
  • Teoderick Contreras
  • Lou Stella
  • Christian Cloutier
  • Eric McGinnis
  • Micheal Haag
  • Gowthamaraj Rajendran
  • Christopher Caldwell
  • Zachary Christensen
  • JerinSaji0
  • Michal Cichorz
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



