Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Guide-and-theoretical-code-for-CVE-2023-35674 — Guía y código teórico para CVE-2023-35674 | Kitploit
Herramientas/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Seguridad AndroidEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónSeguridad MóvilAprendizaje y EducaciónExplotación de Binarios
GitHub
Compartir
spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

Guide-and-theoretical-code-for-CVE-2023-35674

Guía y código teórico para CVE-2023-35674

Ver Repositorio
2267hace 2 añosAún no revisado

Guide-and-theoretical-code-for-CVE-2023-35674

Guía y código teórico para CVE-2023-35674

Debido a que Android está fuera de mi liga, por favor usa esto como una visión general desde mi punto de vista sobre cómo explotaría este CVE. Los fragmentos de código son solo esqueletos, por favor ayuda :) Así que, antes que nada, no puedes explotar solo el CVE-2023-35674. ¿Por qué? Porque el CVE-2023-35674 solo te permite lanzar una actividad en segundo plano debido a un error lógico. Entonces, en esencia, usarías este CVE para lanzar una aplicación en segundo plano y usarías algo como CVE-2021-0307 para la escalada de privilegios. Un consejo: la única forma en que puedes explotar completamente estas 2 vulnerabilidades (es decir, en esencia usar la cadena) es solo si tu Android es Android 11.

Ahora, sobre CVE-2023-35674. La causa raíz es, en esencia, que a las presentaciones virtuales se les enseñó que solo pueden mostrarse en pantallas virtuales privadas y que eso no debería hacer que una aplicación se considere en primer plano. Así que incluí Presentation.java, el código de Google Docs para iniciar una presentación virtual y dentro de ella iniciar una instancia de una clase (que debería reemplazarse con una forma de iniciar una aplicación). Esto iniciará la aplicación en segundo plano por defecto.[1]

Ahora pasemos a la parte de eop... Para CVE-2021-0307 usé esto (https://blog.thalium.re/posts/leveraging-android-permissions/) como referencia... Entonces, ¿qué más precisamente? esto

poc

Así que naturalmente pensé en codificar un esqueleto porque, de nuevo, Android está fuera de mi liga y soy perezoso. Así nació MainActivity.java. Ahora, con un poco más de comprensión, creo que el flujo del exploit debería ser un poco diferente. ¿Cómo?

Bueno, para iniciar la aplicación en segundo plano [1] aún se debe respetar. Sin embargo, para eop debería ser algo como la imagen de abajo
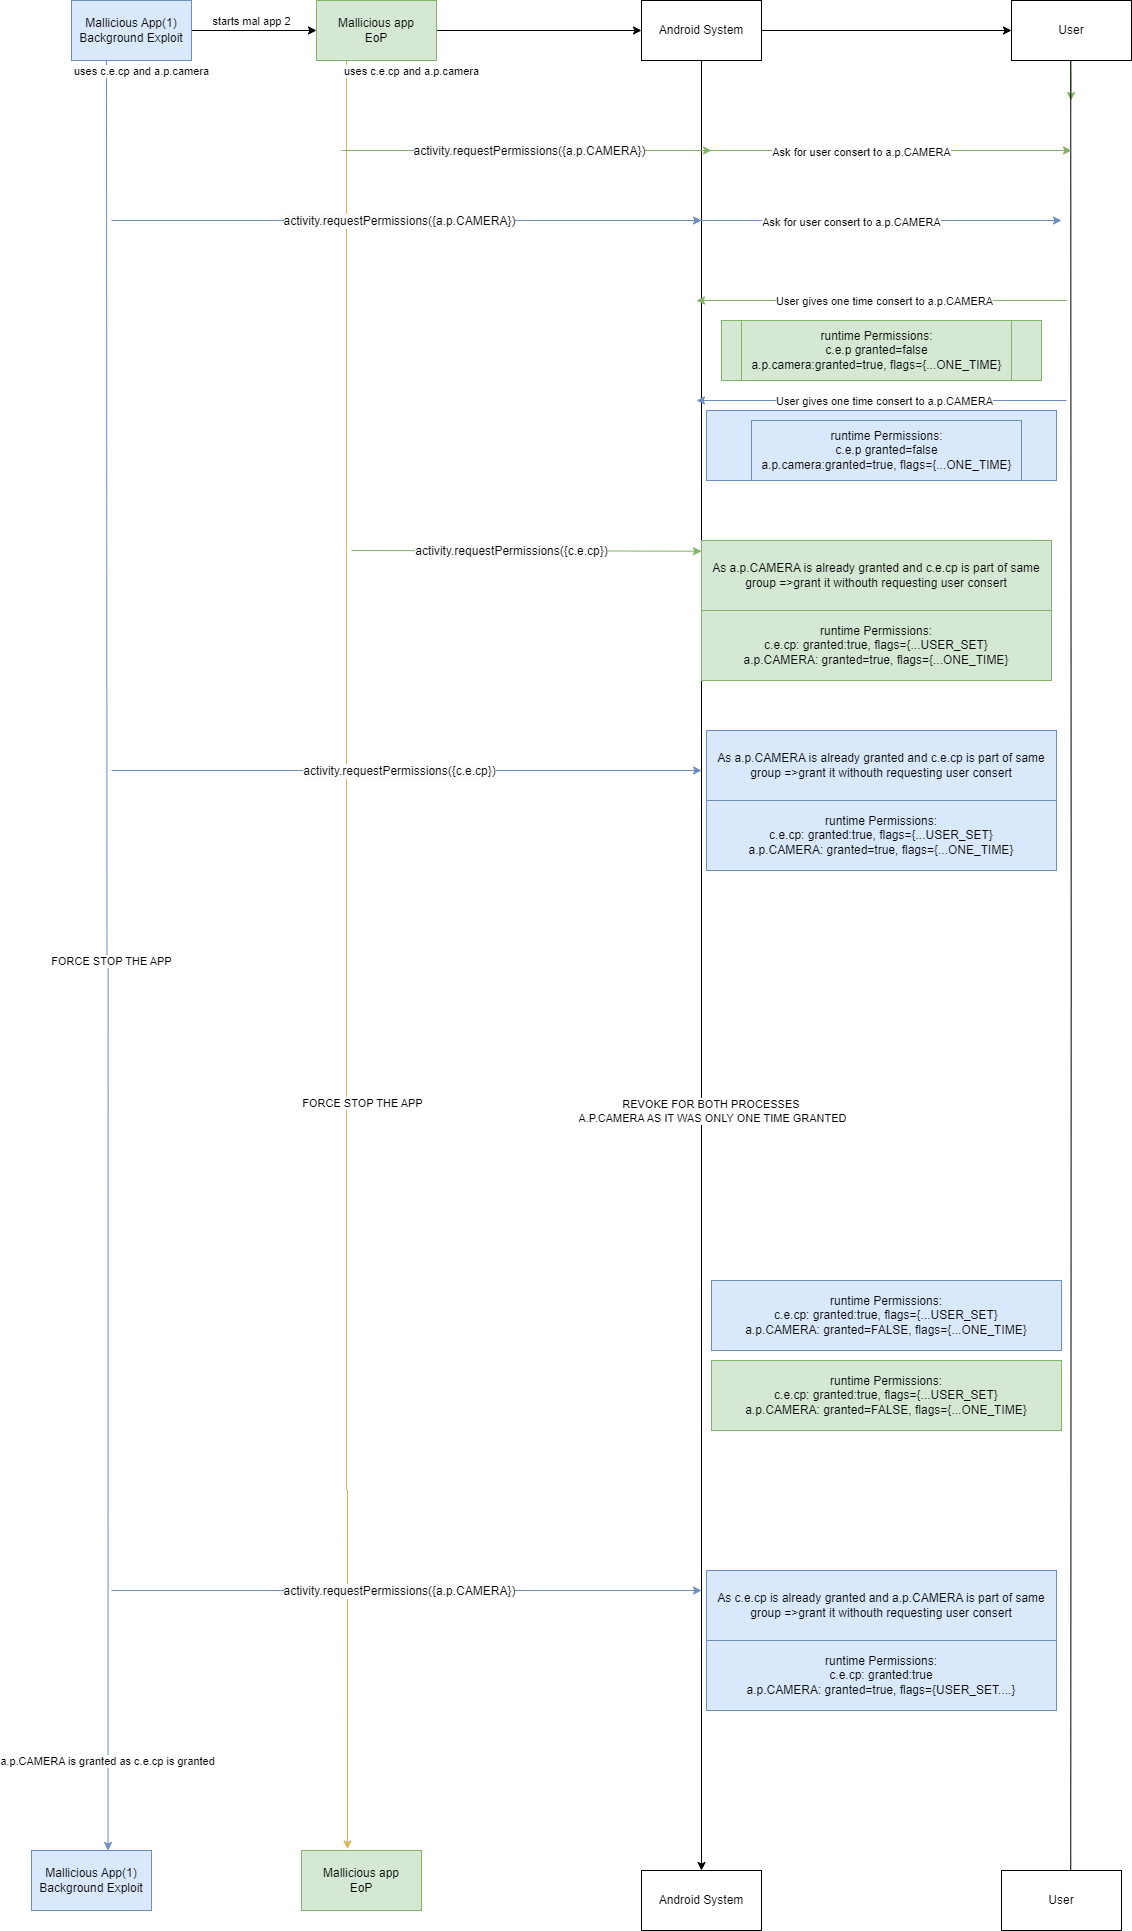
exploit

Como puedes ver, el flujo del exploit es idéntico, solo que en lugar de terminar el exploit como el de eop, terminamos con la aplicación con la que iniciamos el exploit en segundo plano.

Así que, en términos generales, creo que describí 2 formas de obtener eop, aunque creo que solo con CVE-2023-35674 puedes llegar a ejecutar código en segundo plano. Pero divagando, creo que hay 2 formas de explotar este CVE-2023-35674:

  1. haciendo que un APK se ejecute en segundo plano, que es la primera parte donde usas CVE-2023-35674 para la ejecución en segundo plano y luego ejecutas CVE-2021-0307
  2. el enfoque en el que elevas el APK de CVE-2023-35674 pero con interacción del usuario, que se describió antes, así que sí :/

Por favor, toma todo lo que escribo aquí con un grano de sal, hasta nuevo aviso (hasta que encuentre a alguien con quien colaborar en esto que sepa de explotación de Android...).

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






