Observabilidad Semántica para Sistemas UNIX - Una sonda de sistema ligera basada en C con análisis impulsado por IA
Observabilidad Semántica para Sistemas UNIX
Un probe de sistema ligero y portátil escrito en C que captura "huellas del sistema" para análisis asistido por IA de riesgos no obvios. Incluye integración con auditd, puntuación de riesgos explicable y un panel web en vivo con autenticación multiusuario de nivel empresarial.

Demo en vivo: sentinel.speytech.com
| Configuración | Inicio de sesión |
|---|---|
 |  |
v0.5.x: Resumen de postura de seguridad, minigráfico de tendencia de riesgos, indicador de aprendizaje, factores de riesgo explicables, alertas por correo electrónico, historial de eventos
v0.4.0: Integración con auditd, detección de fuerza bruta, hash de nombres de usuario que preserva la privacidad, atribución de procesos, puntuación de riesgos
v0.3.0: Panel web, sumas de verificación SHA256, servicio systemd, aprendizaje de línea base, sonda de red, modo de vigilancia
Las herramientas modernas de observabilidad como Dynatrace, Datadog y Prometheus son excelentes para la recolección de métricas y alertas basadas en umbrales. Pero responden una pregunta limitada: "¿Está esta métrica fuera de su rango esperado?"
Tienen dificultades con:
C-Sentinel adopta un enfoque diferente: capturar una huella completa del sistema, incluidos los eventos de seguridad, y utilizar el razonamiento de LLM para identificar los "fantasmas en la máquina".
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## Características del Panel

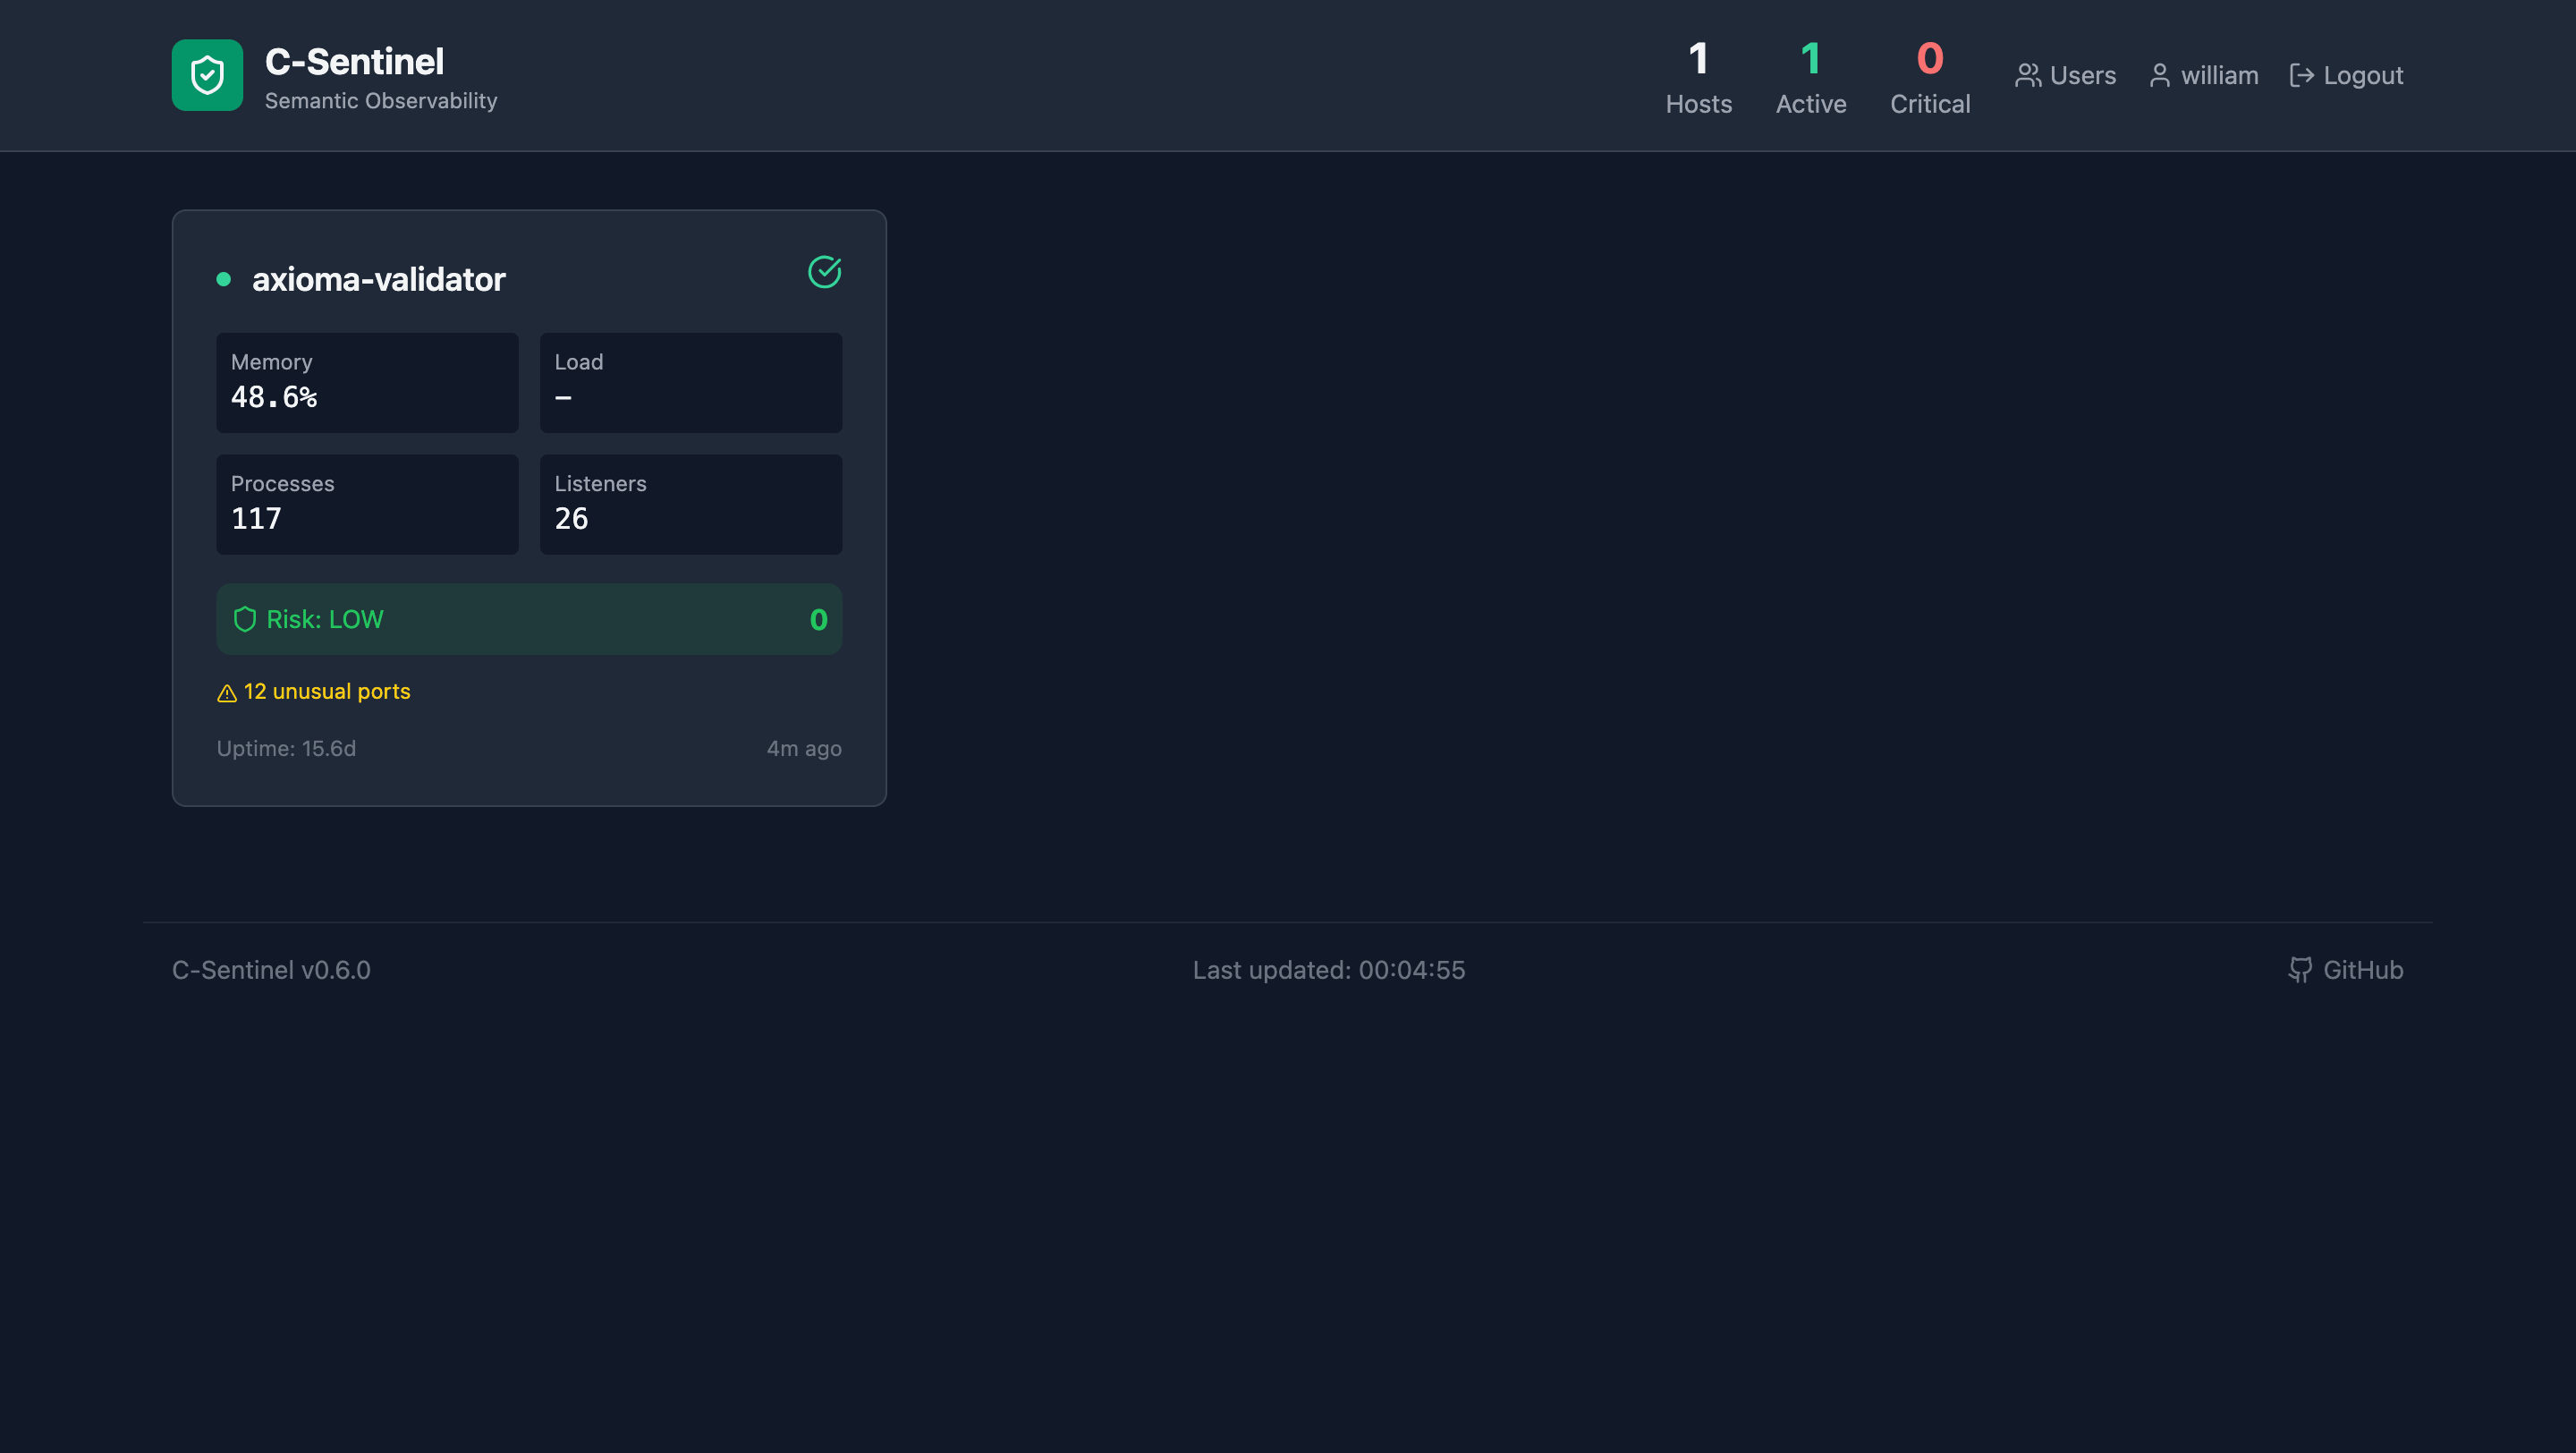
El panel web proporciona monitoreo de seguridad en tiempo real en toda su infraestructura.

### Autenticación Multiusuario

Control de acceso de nivel empresarial con tres roles:

| Rol | Permisos |
|------|-------------|
| **Administrador** | Acceso completo: gestionar usuarios, ver registros de auditoría, todas las operaciones |
| **Operador** | Reconocer eventos, restablecer contadores, ver todos los datos |
| **Espectador** | Acceso de solo lectura a paneles y datos |

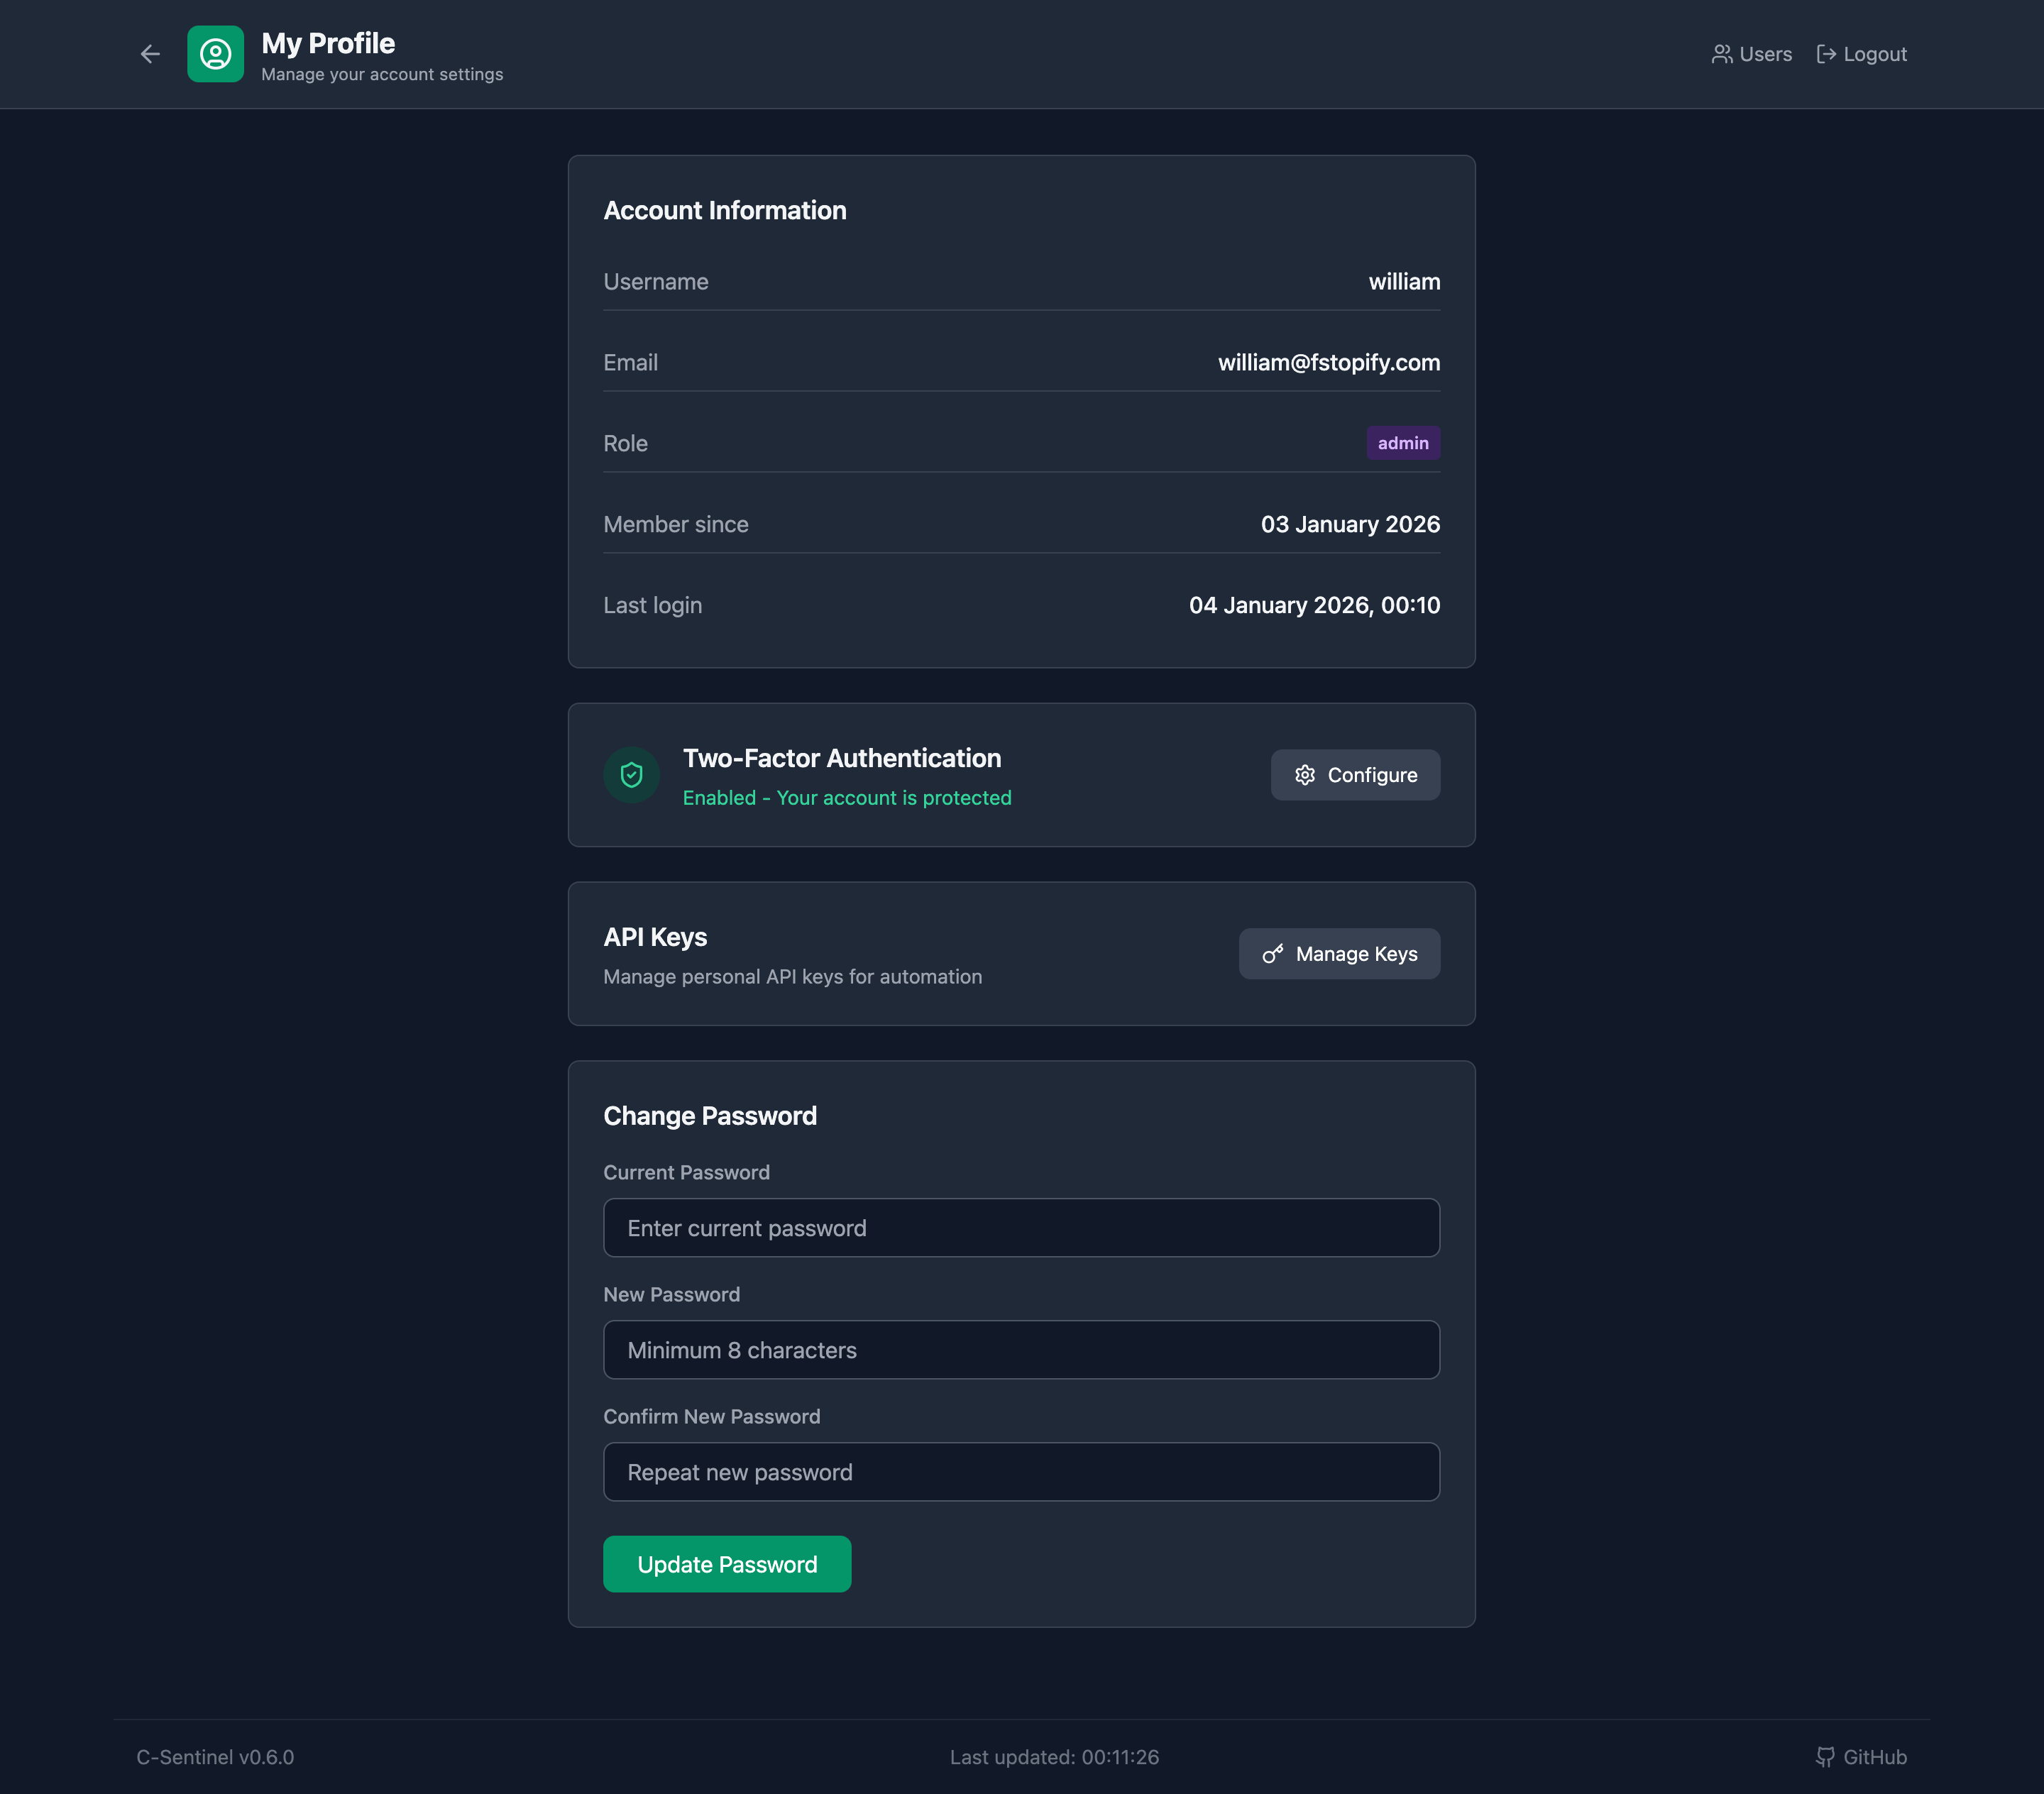
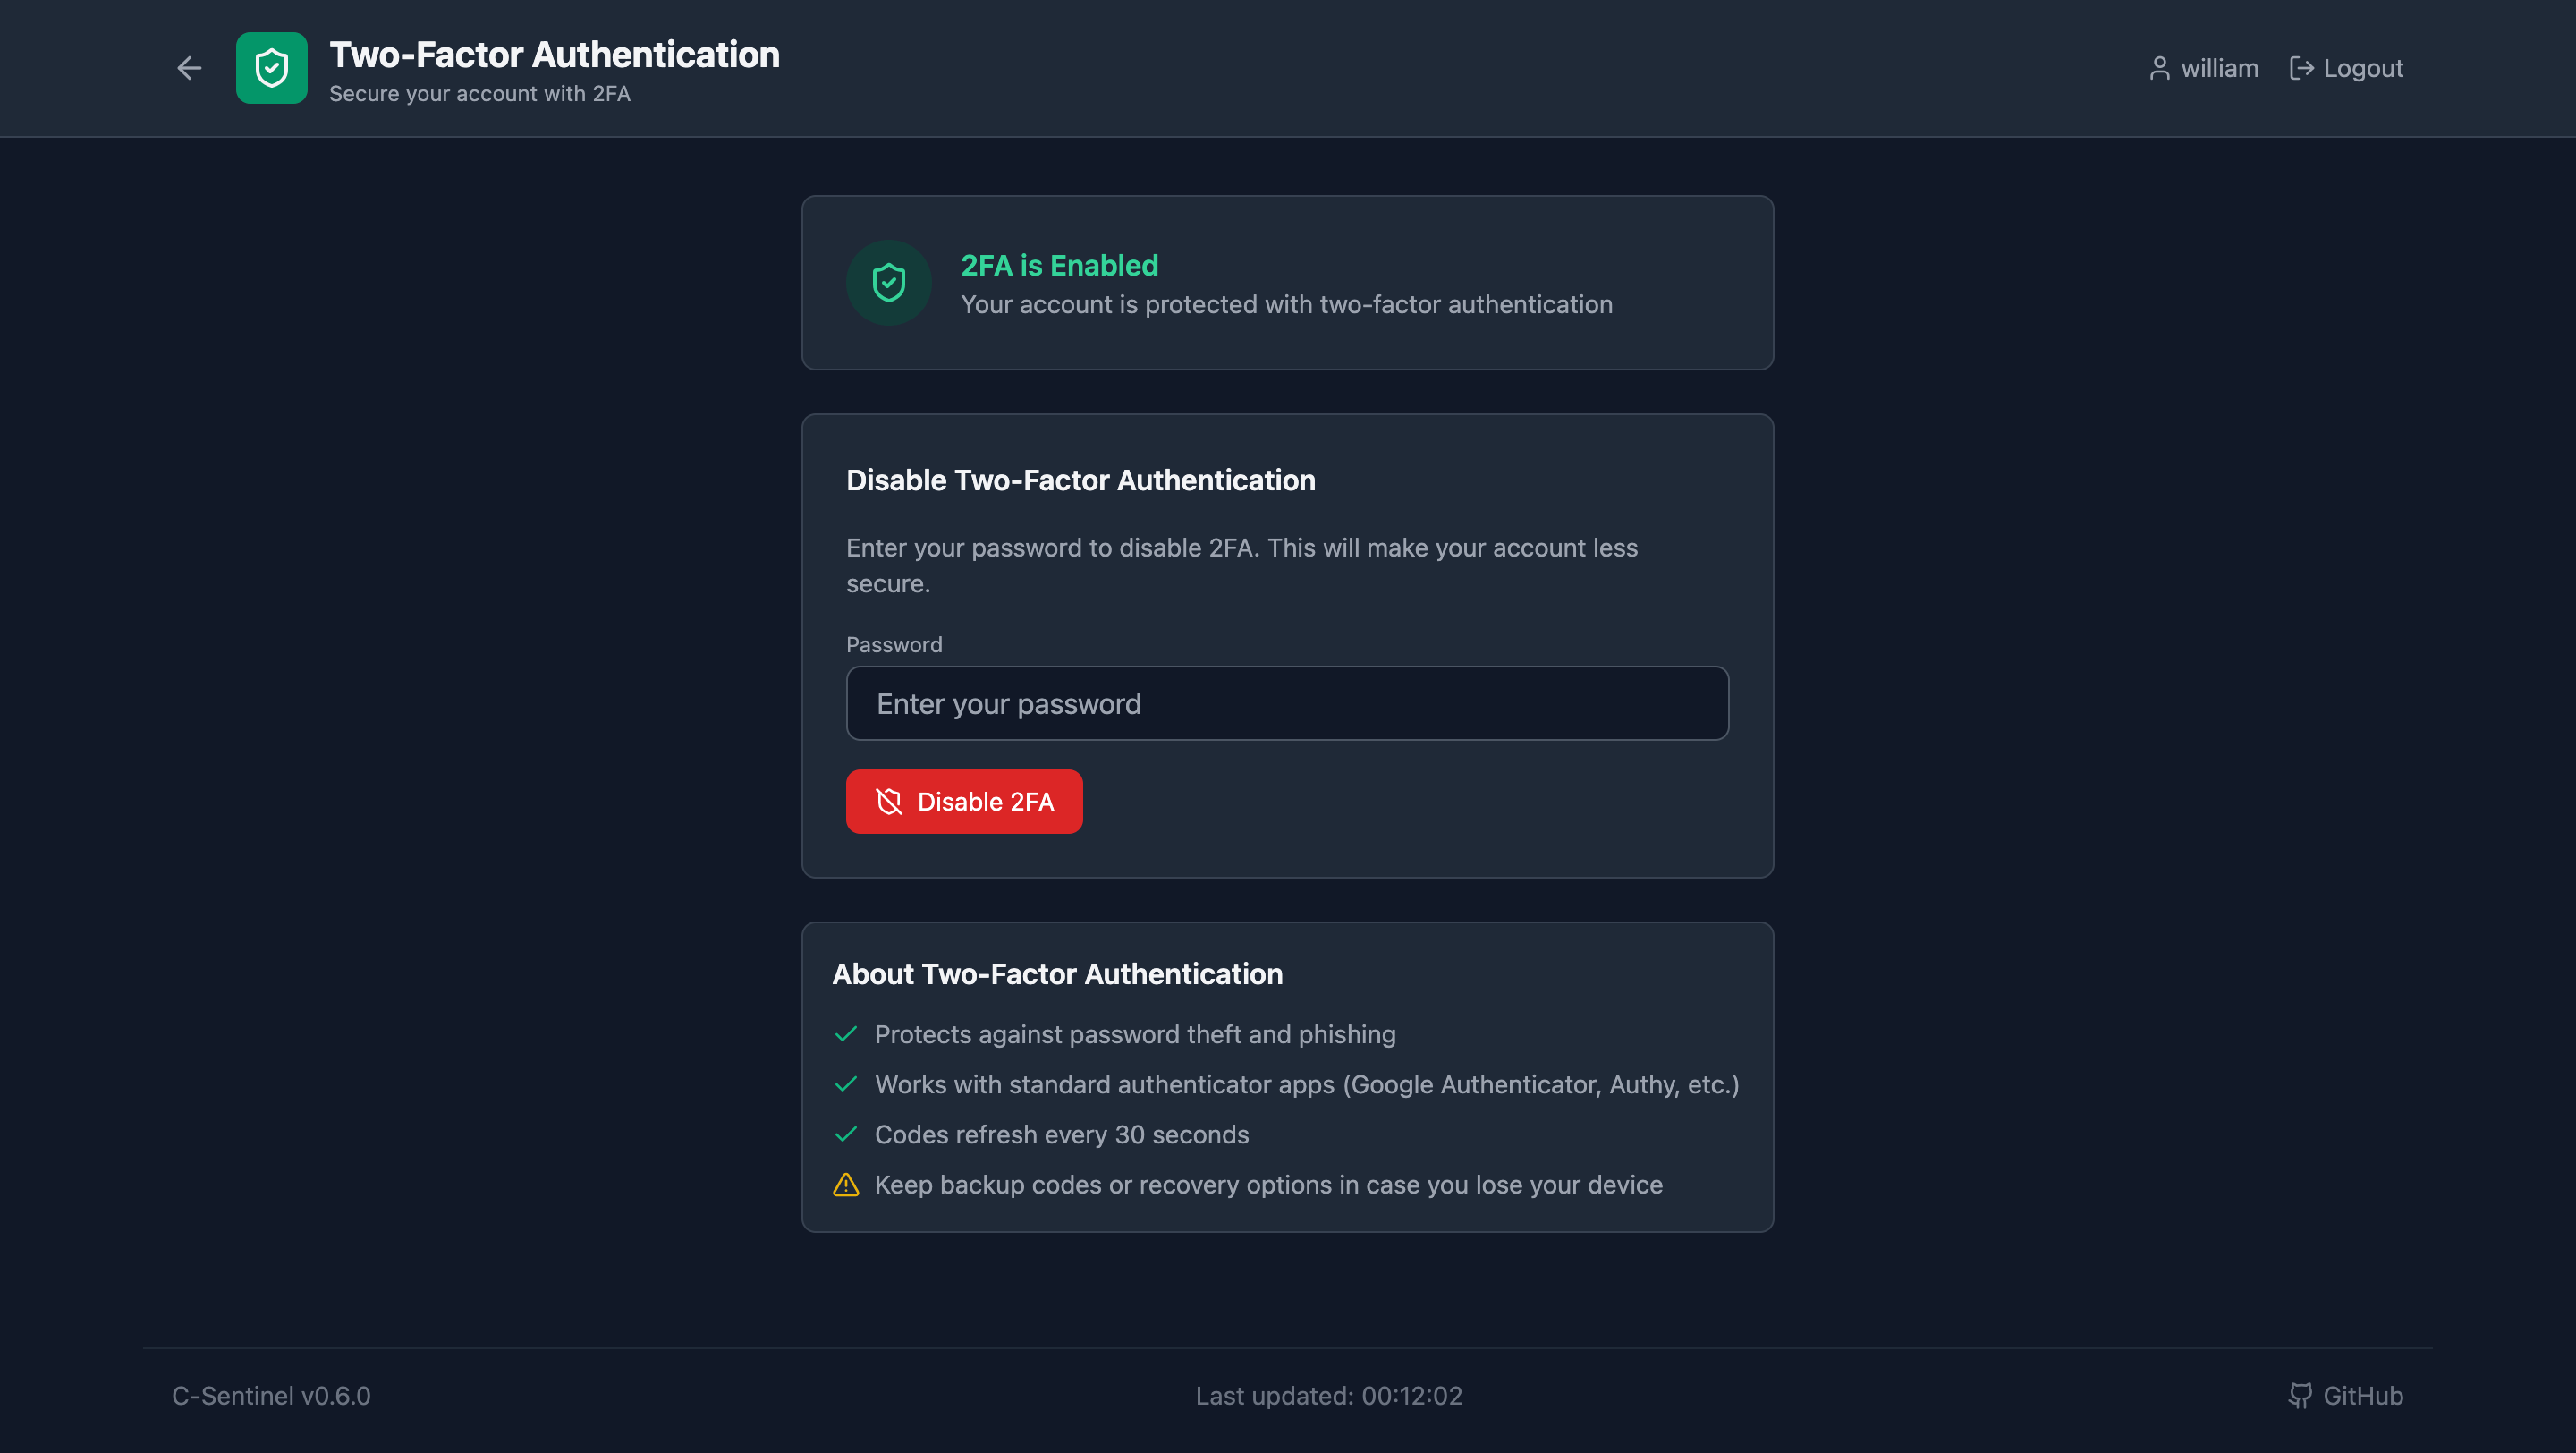
### Autenticación de Dos Factores (TOTP)

Asegure su cuenta con TOTP estándar de la industria:
- Funciona con Google Authenticator, Authy, Microsoft Authenticator
- Configuración mediante código QR para fácil configuración
- Requerido en cada inicio de sesión cuando está habilitado
- Notificaciones por correo electrónico al habilitar/deshabilitar

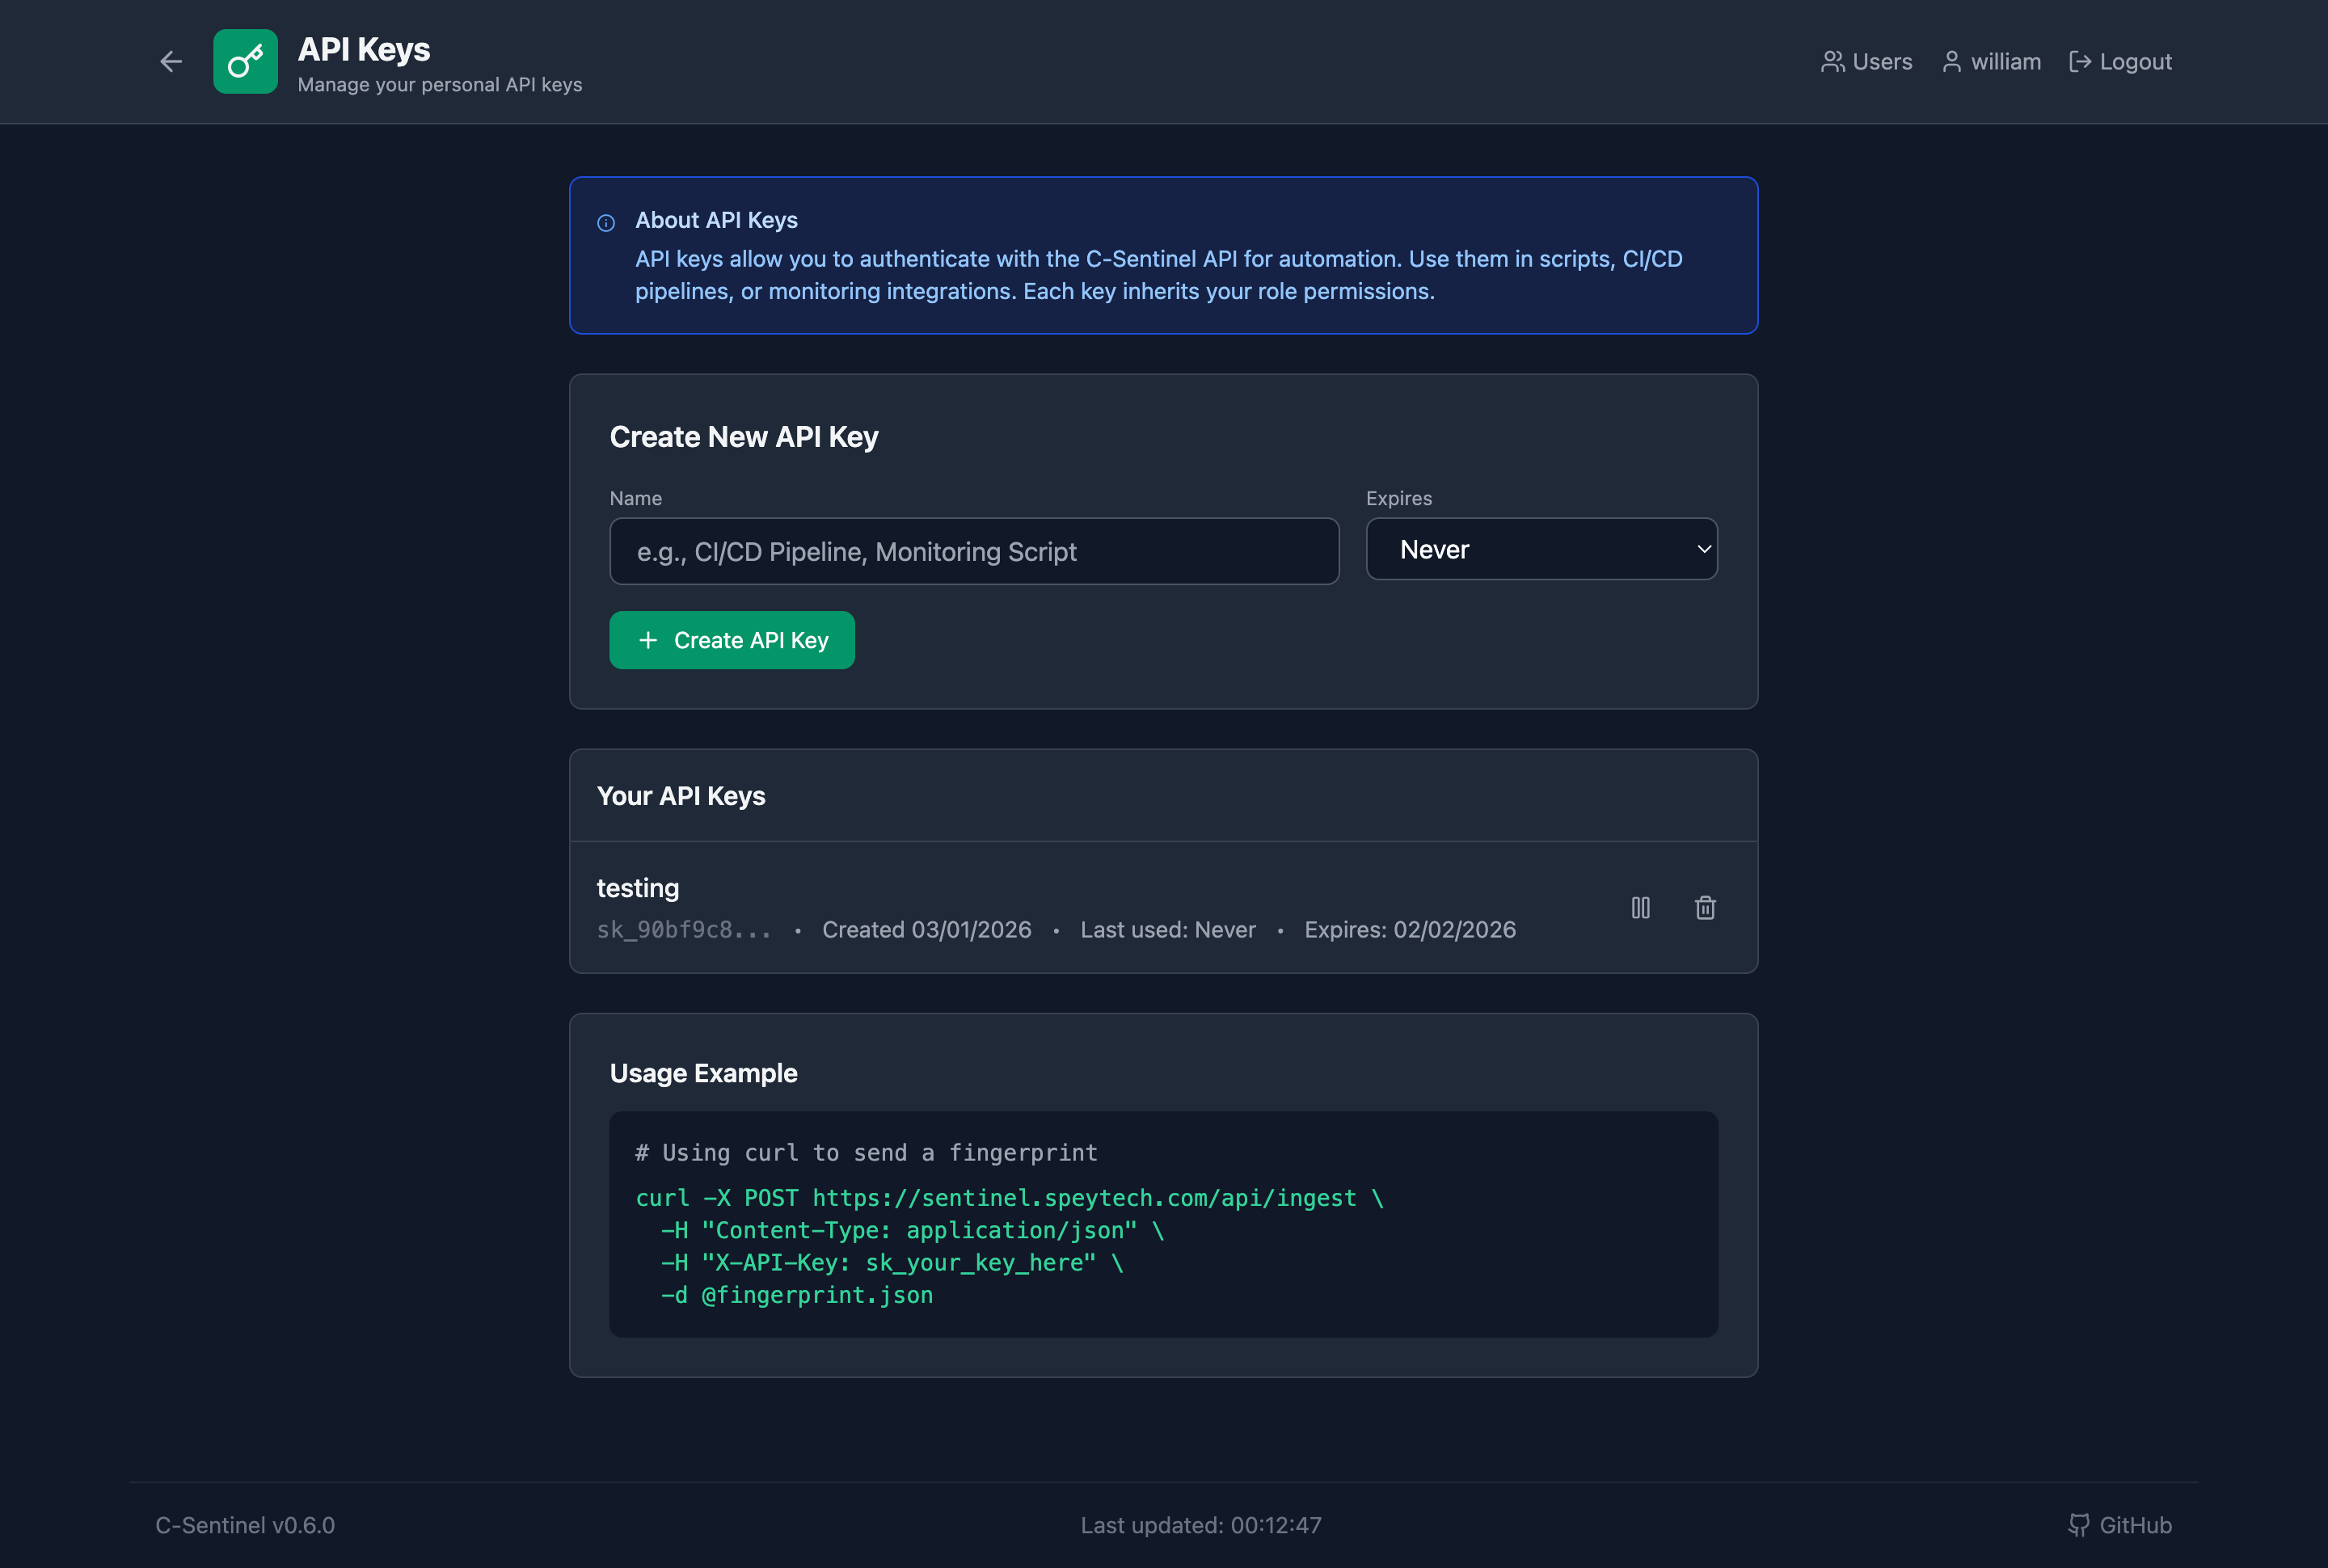
### Claves API Personales

Cada usuario puede crear sus propias claves API para automatización:
- Claves con nombre (p. ej., "CI/CD Pipeline", "Script de Monitoreo")
- Fechas de vencimiento opcionales
- Habilitar/deshabilitar sin eliminar
- Seguimiento de último uso
- Las claves heredan los permisos del rol del usuario```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
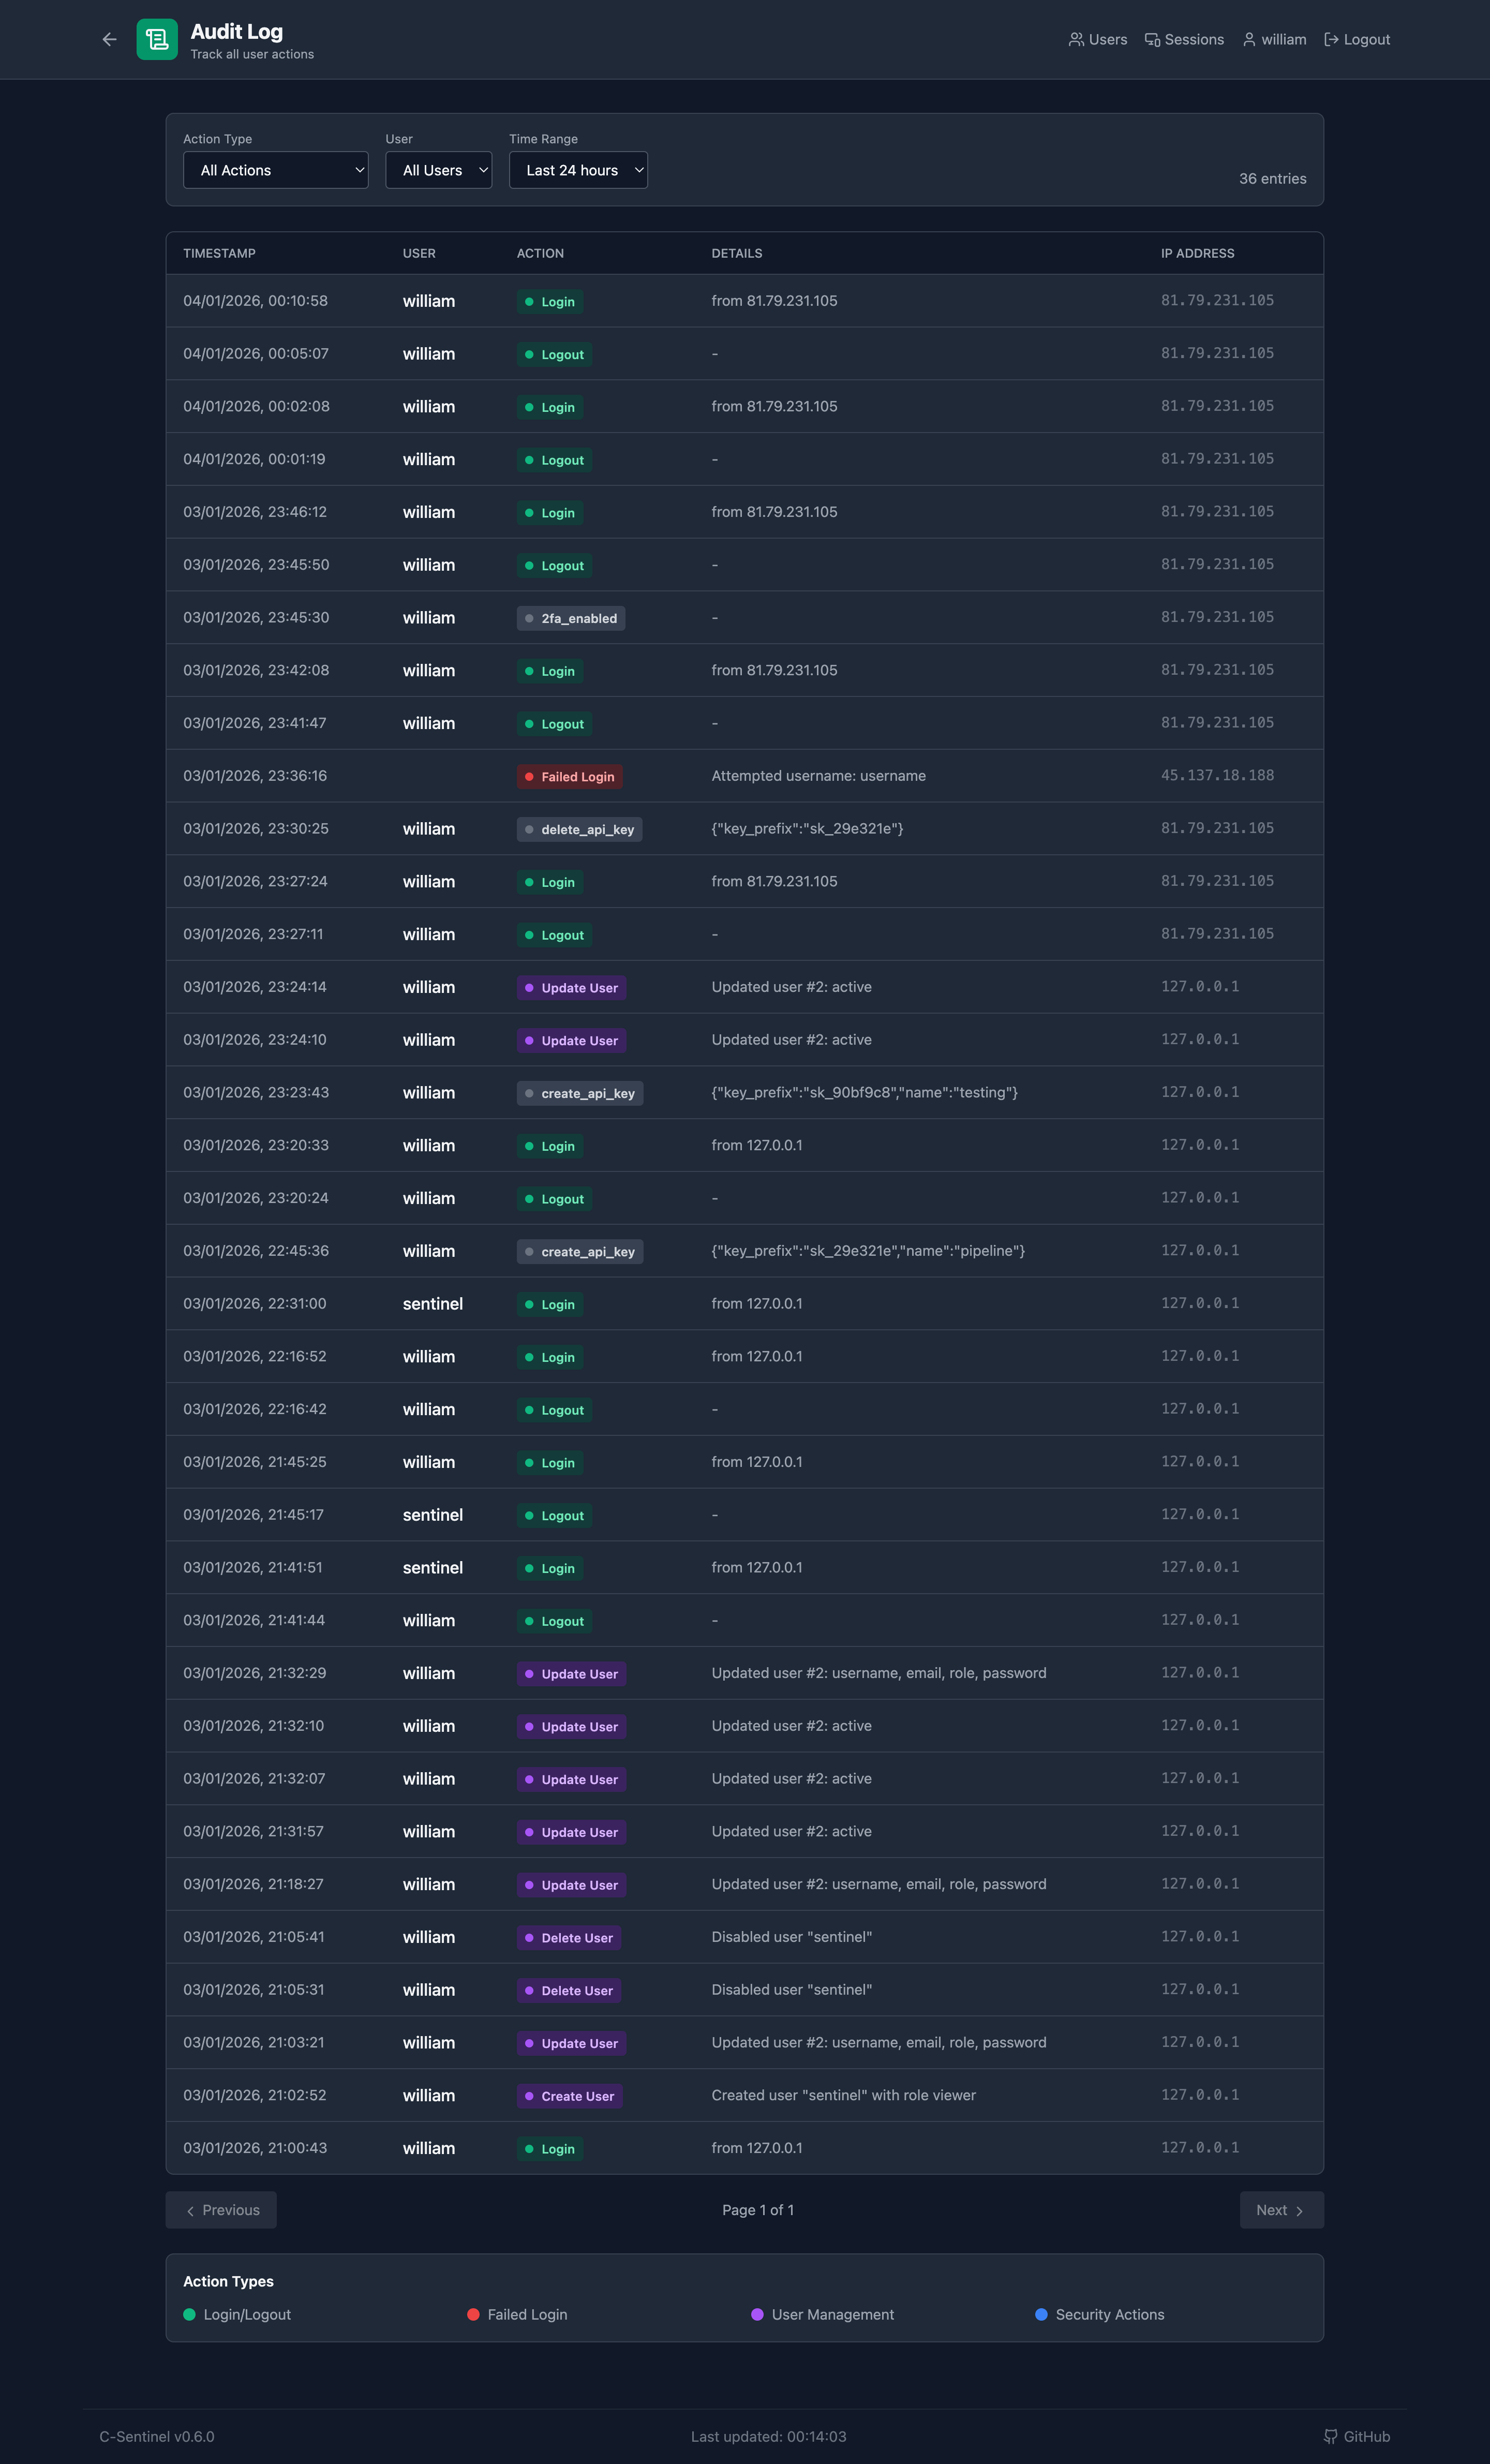
Rastrea todas las acciones de los usuarios para cumplimiento y seguridad:
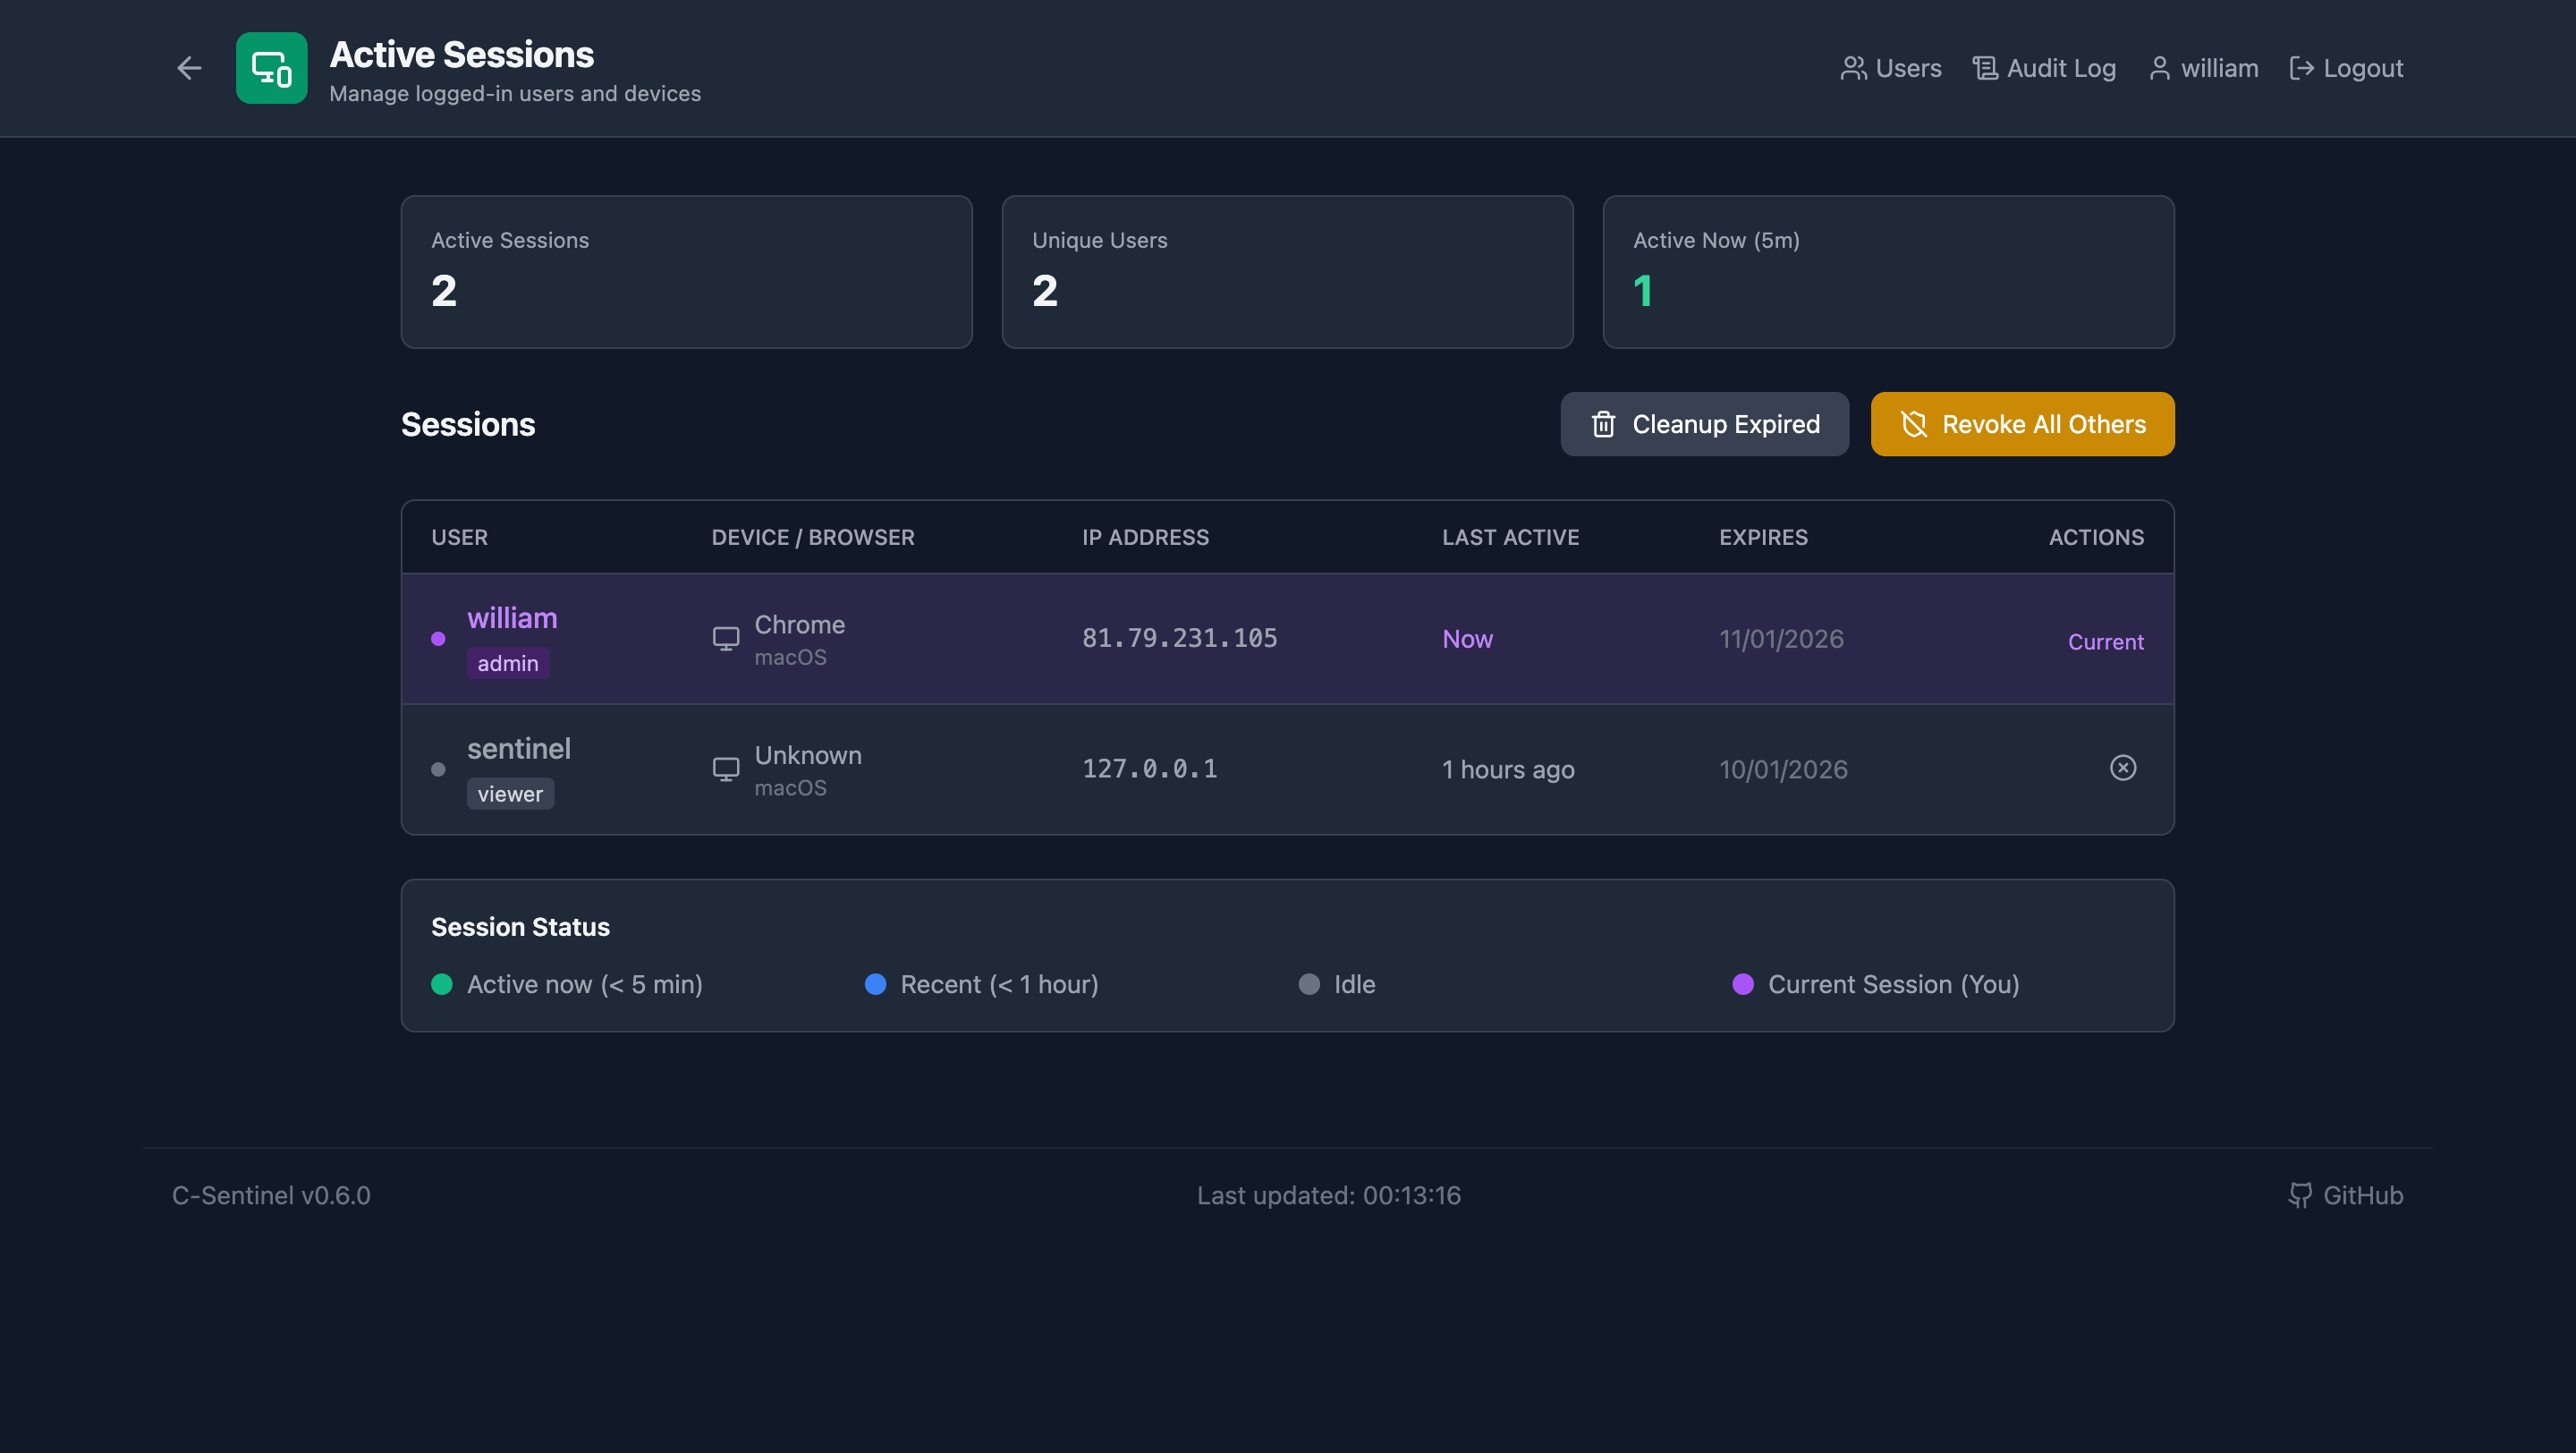
Visibilidad completa de las sesiones activas:
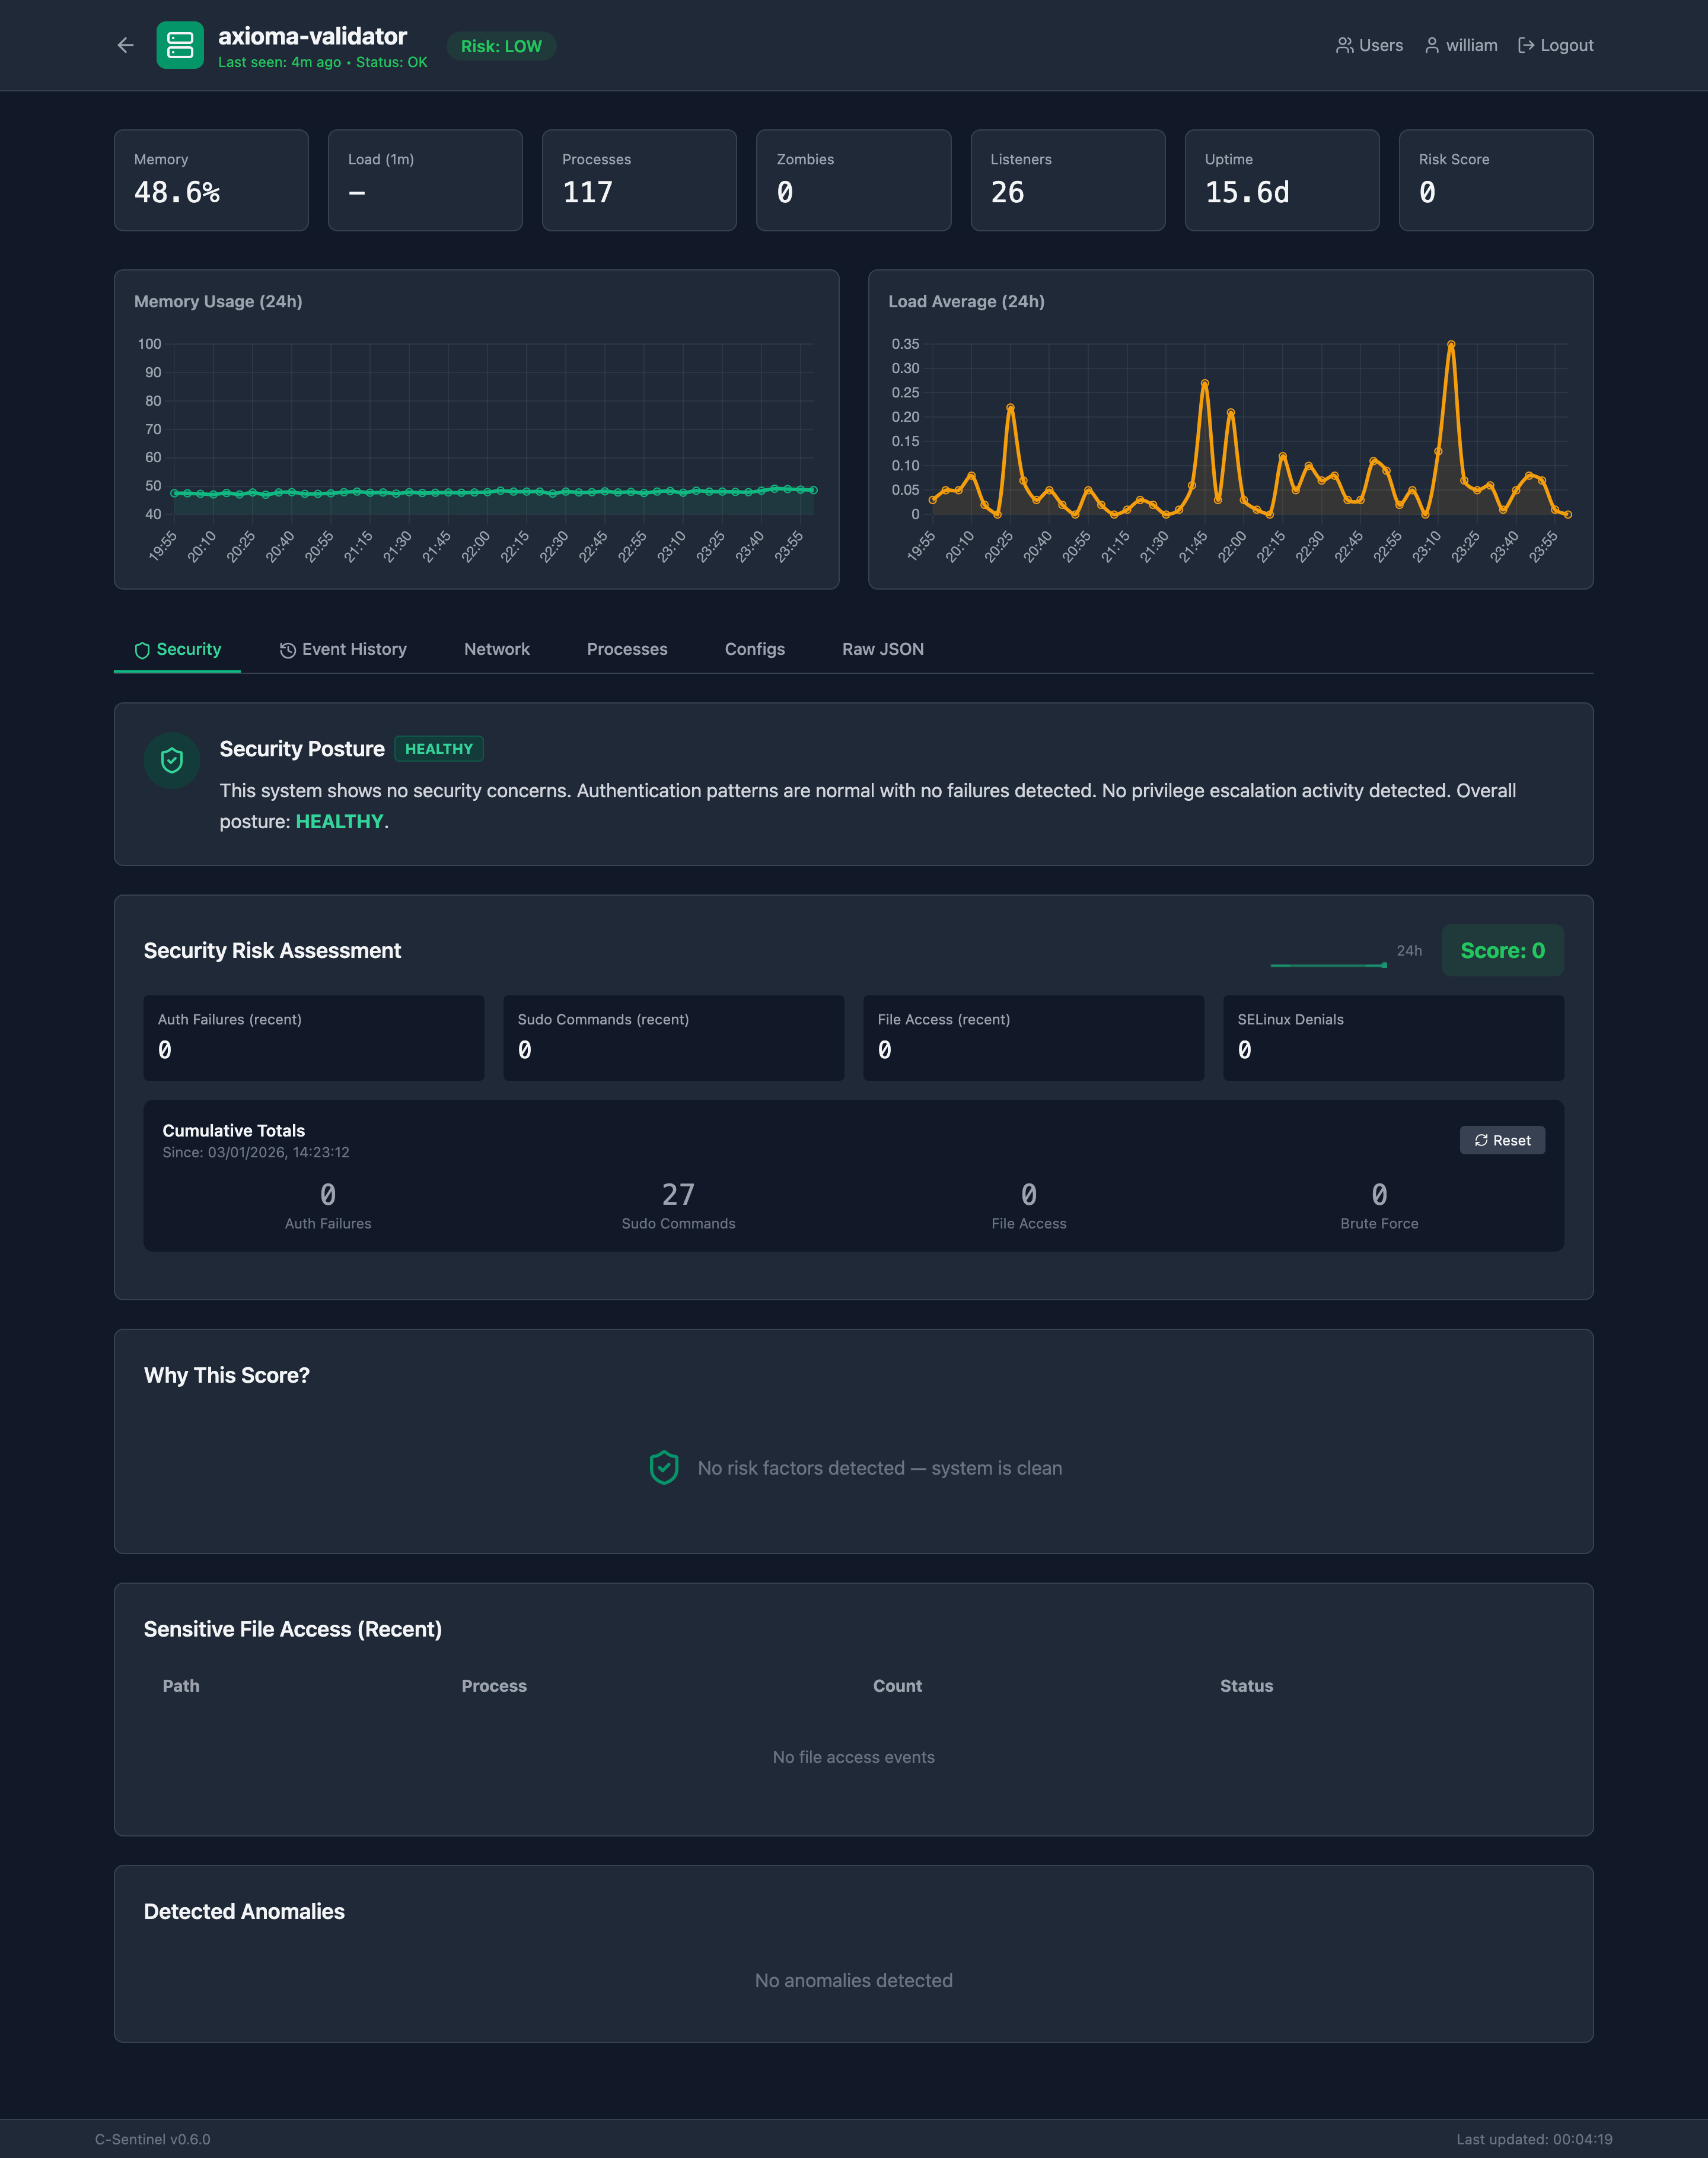
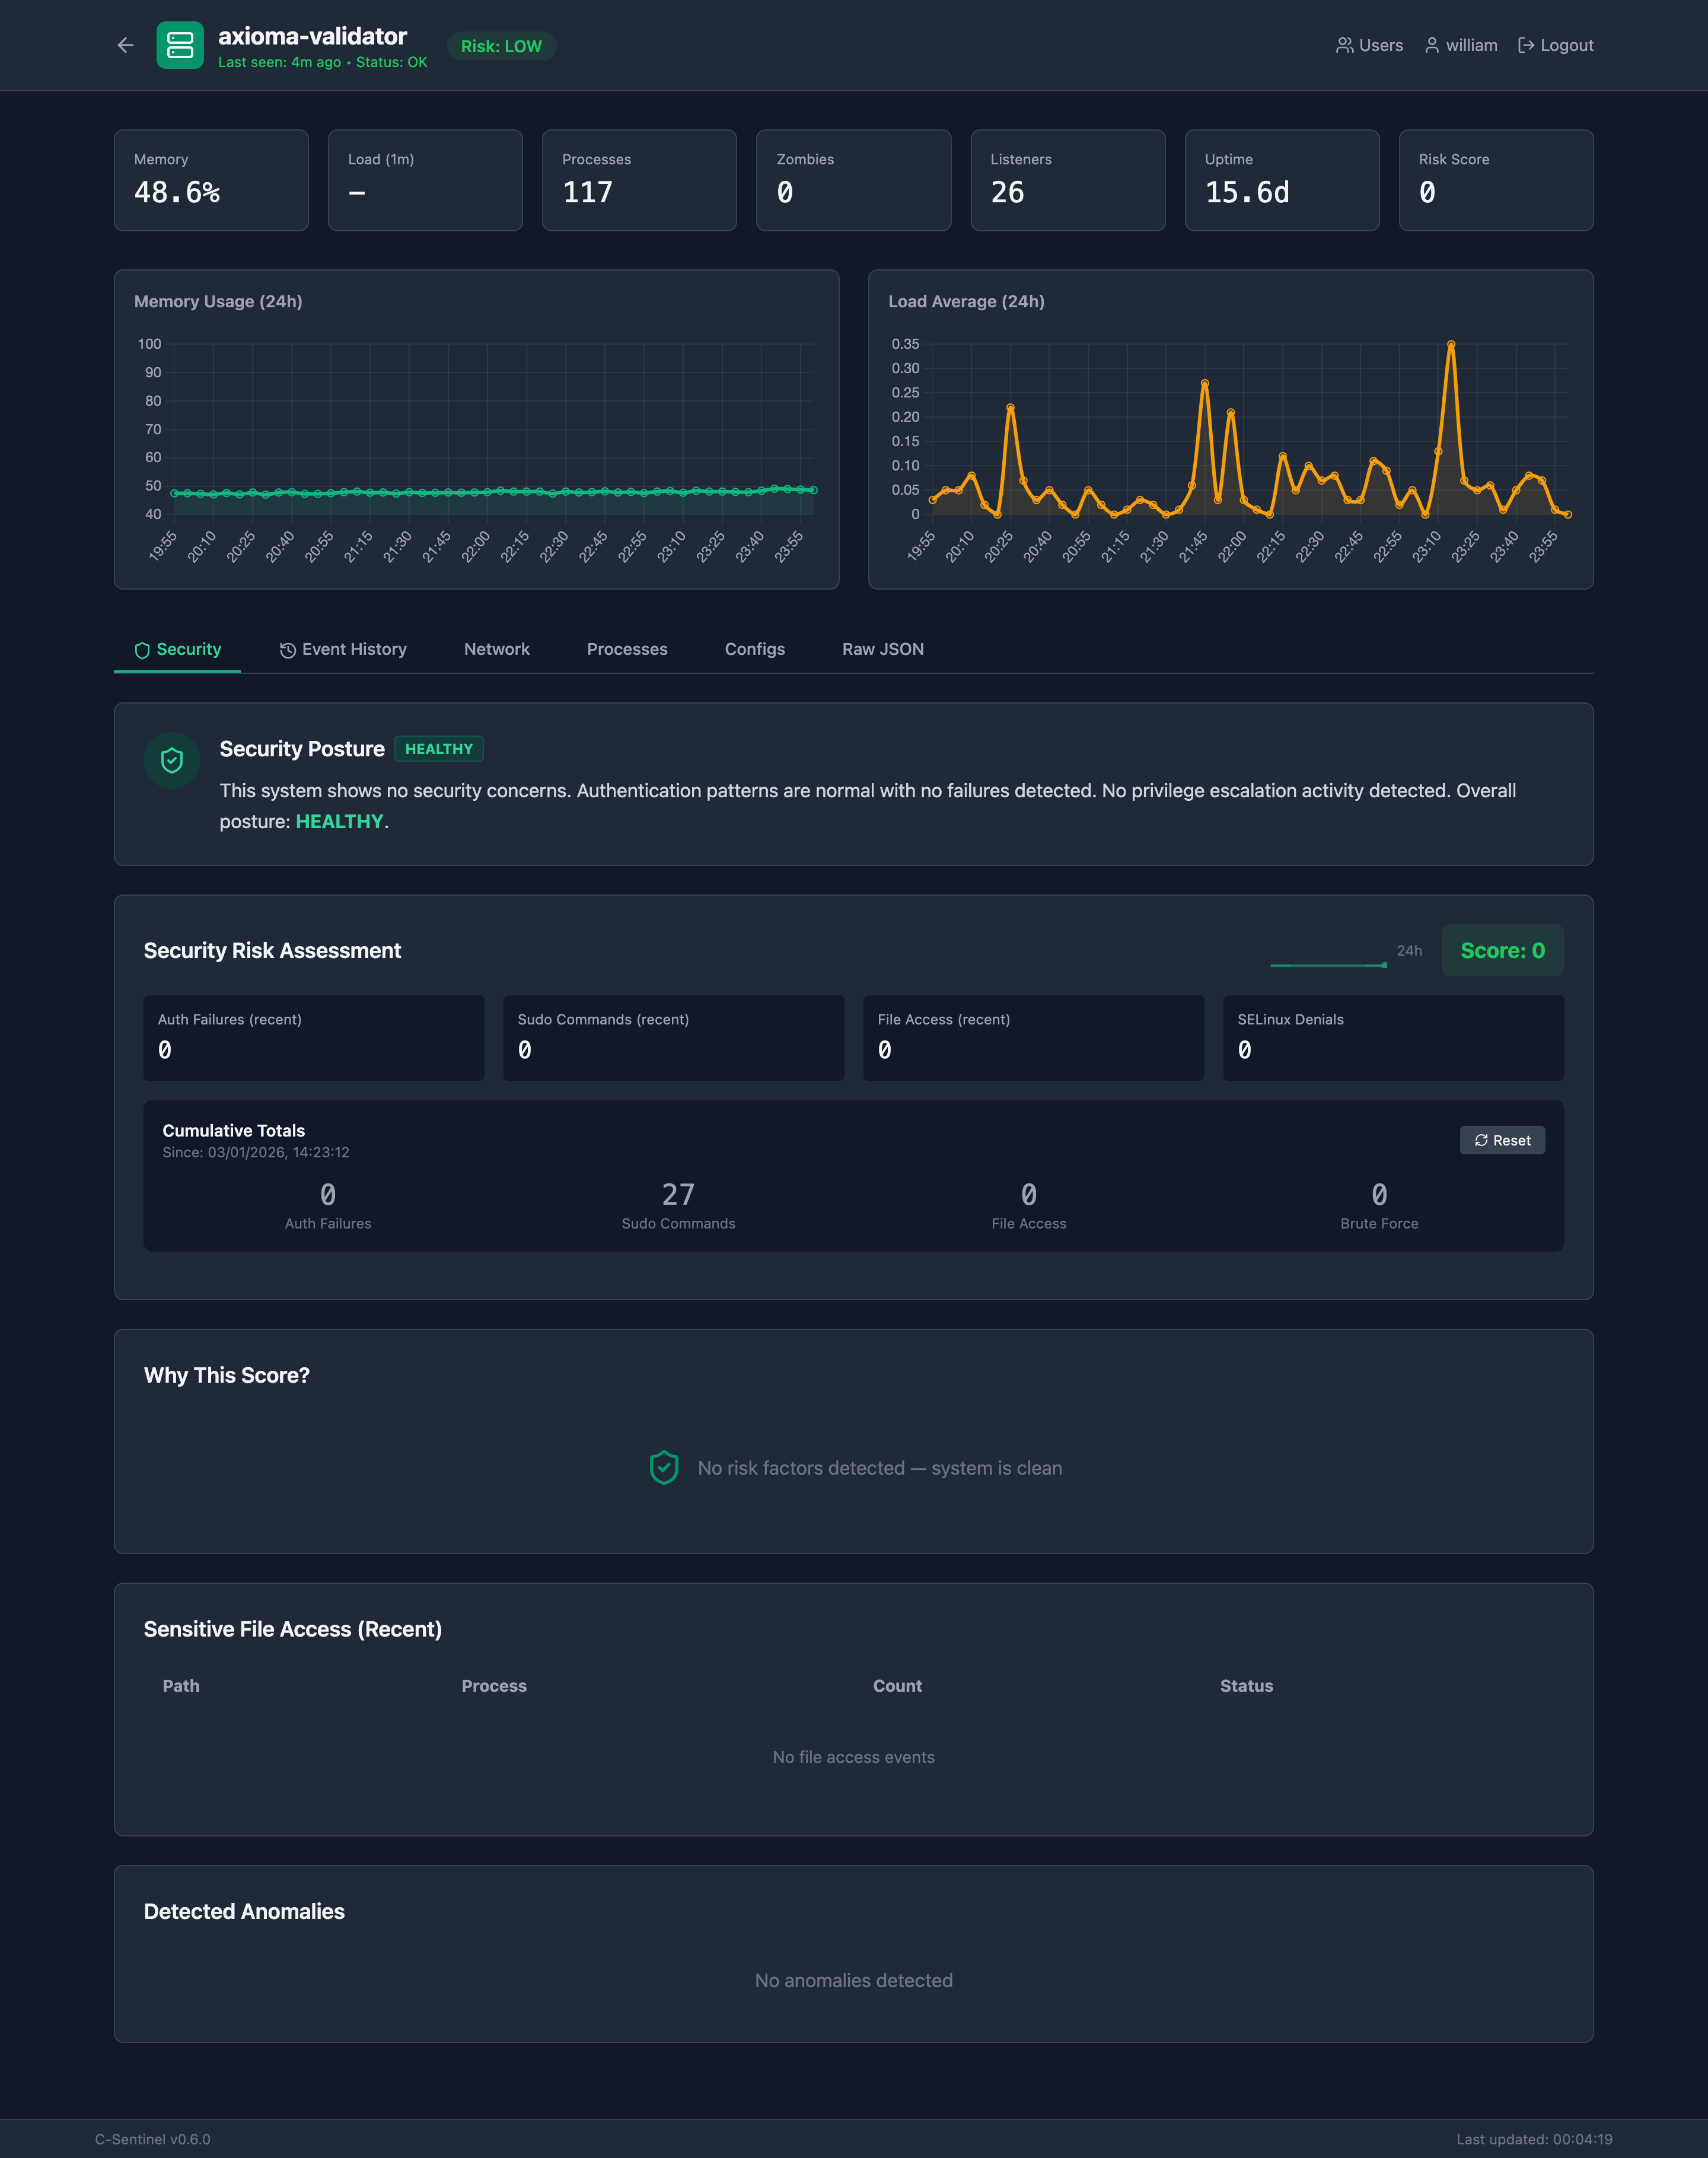
Explicación en lenguaje sencillo del estado de seguridad de tu sistema:
"Este sistema no muestra problemas de seguridad. Los patrones de autenticación son normales sin fallos detectados. No se ha detectado actividad de escalada de privilegios. Postura general: SALUDABLE."
Cada puntuación de riesgo incluye factores que explican por qué:
| Factor | Peso |
|---|---|
| 10 fallos de autenticación (200% por encima de la línea base - alto) | +30 |
| Patrón de ataque de fuerza bruta detectado | +10 |
| 2 archivo(s) sensible(s) accedido(s) | +4 |
| Total | 44 |
El sistema aprende lo que es "normal" para tu entorno:
| Muestras | Estado | Significado |
|---|---|---|
| < 10 | 🧠 Aprendiendo | Construyendo línea base inicial |
| 10-50 | 🧠 Calibrando | Refinando patrones normales |
| > 50 | (oculto) | Totalmente calibrado |