

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2020-10665 — PoC para CVE-2020-10665 Docker Desktop Escalada de Privilegios Local | Kitploit

Herramientas/GitHubGitHub/spaceraccoon/cve-2020-10665
Escalada de PrivilegiosSeguridad de ContenedoresAnálisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHubspaceraccoon/cve-2020-10665

CVE-2020-10665

PoC para CVE-2020-10665 Docker Desktop Escalada de Privilegios Local

Ver Repositorio
521262hace 6 añosRevisado por Kitploit
Compartir

CVE-2020-10665 Escalada de Privilegios Local en Docker Desktop

POC para la escalada de privilegios local en Docker Desktop. Construido basado en el artículo en https://www.activecyber.us/activelabs/docker-desktop-local-privilege-escalation-cve-2020-10665.
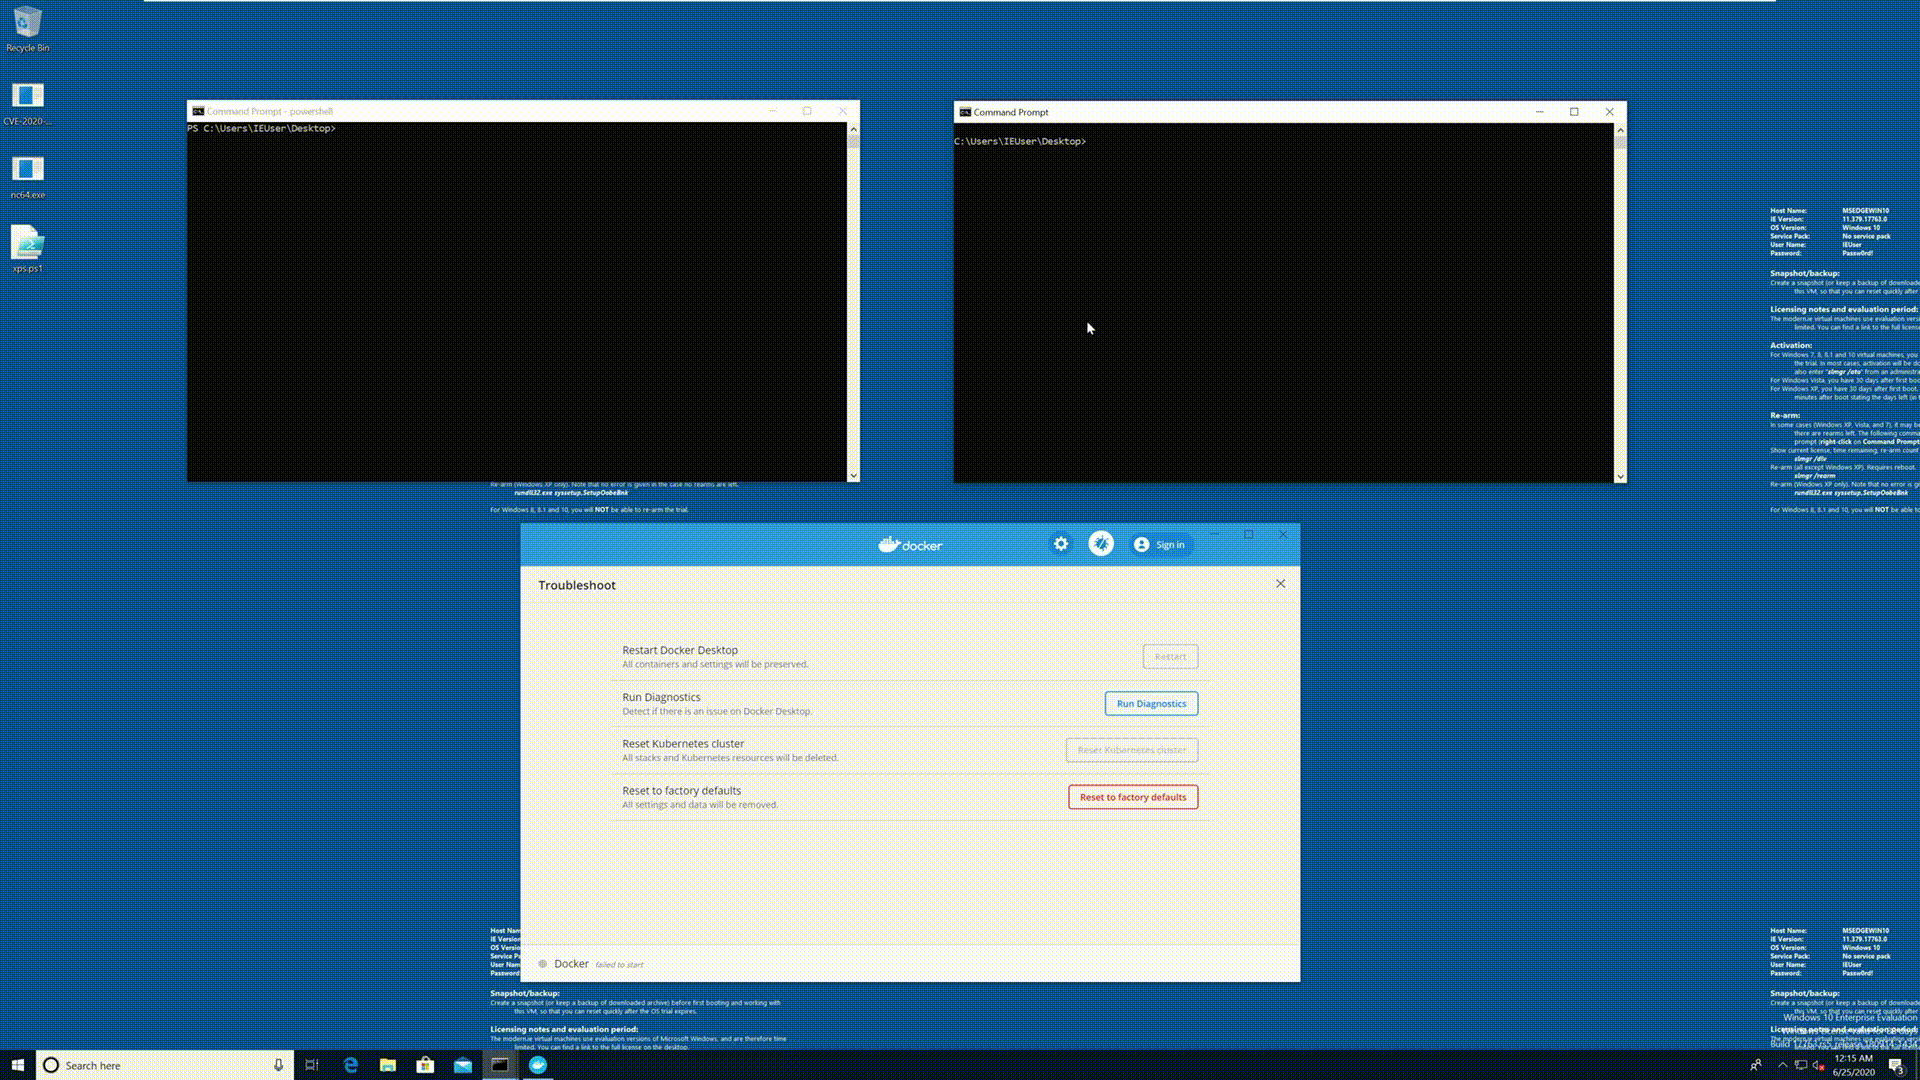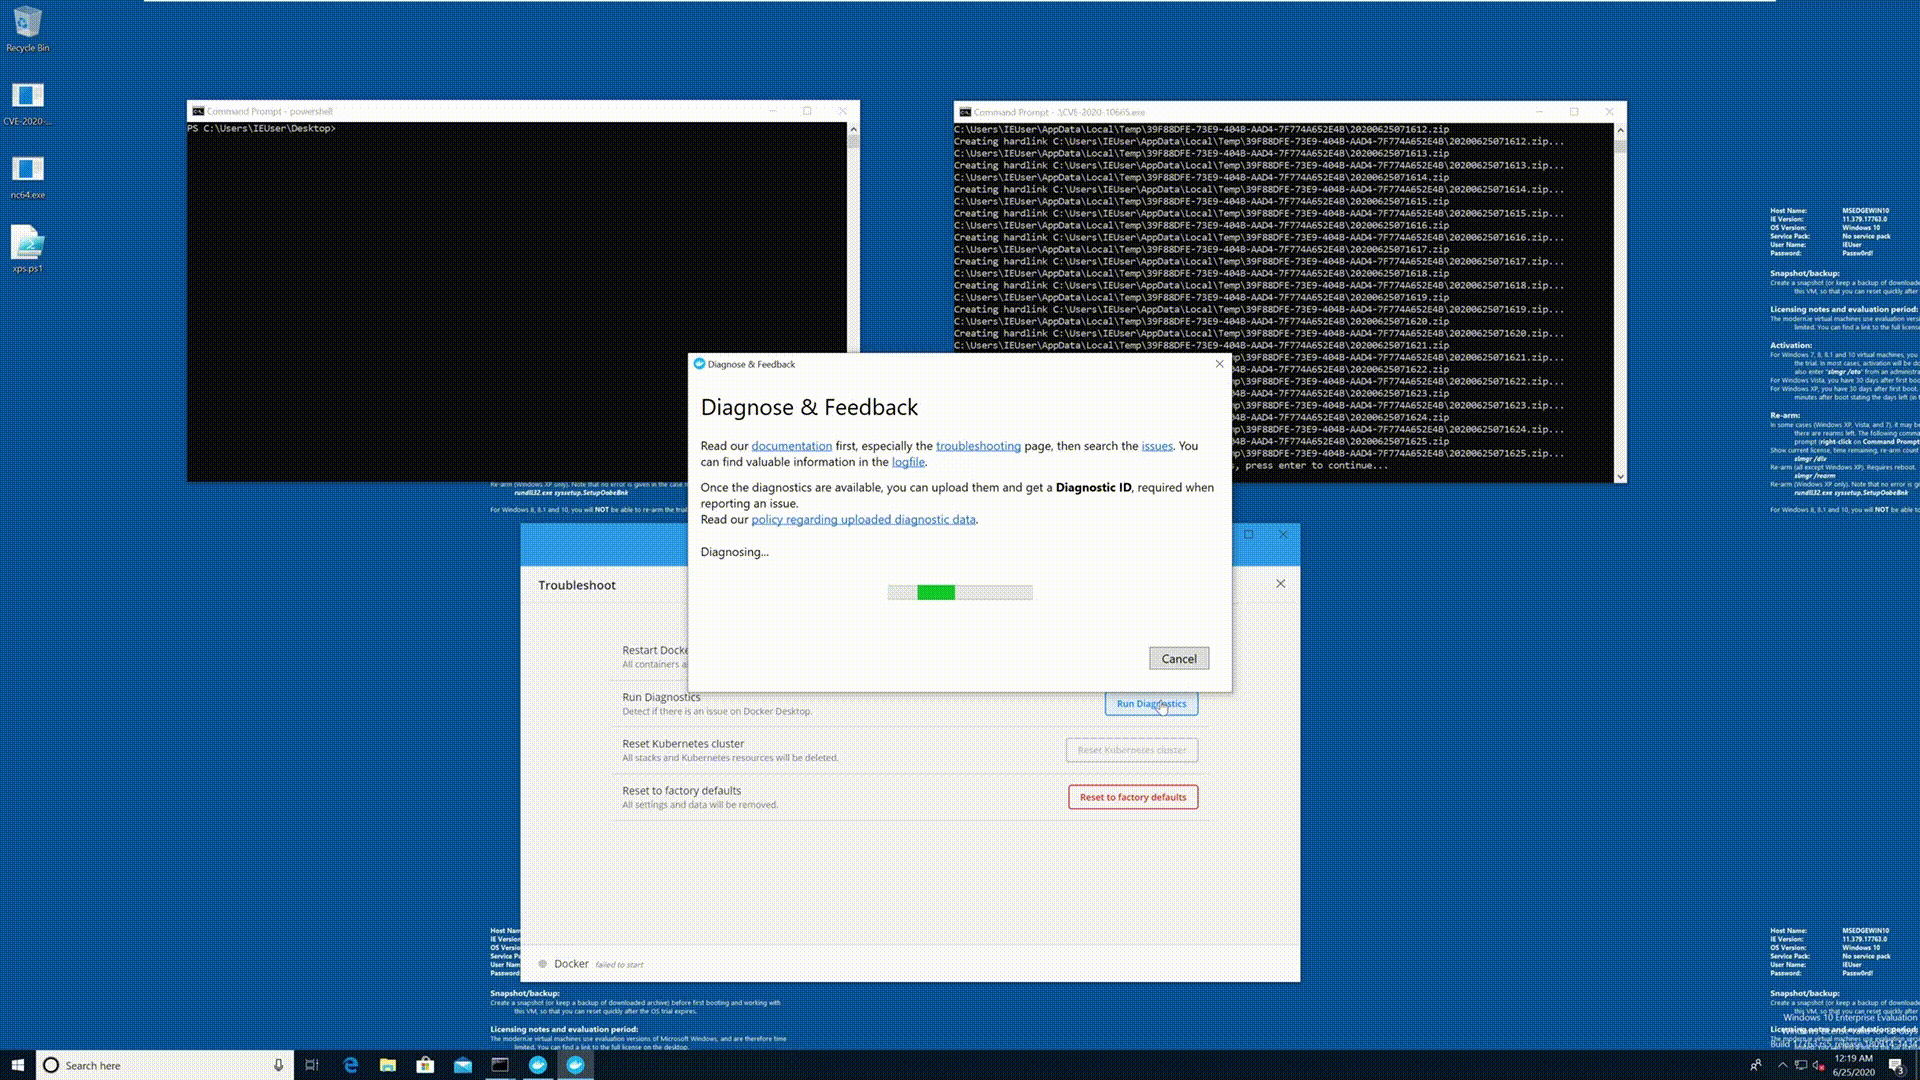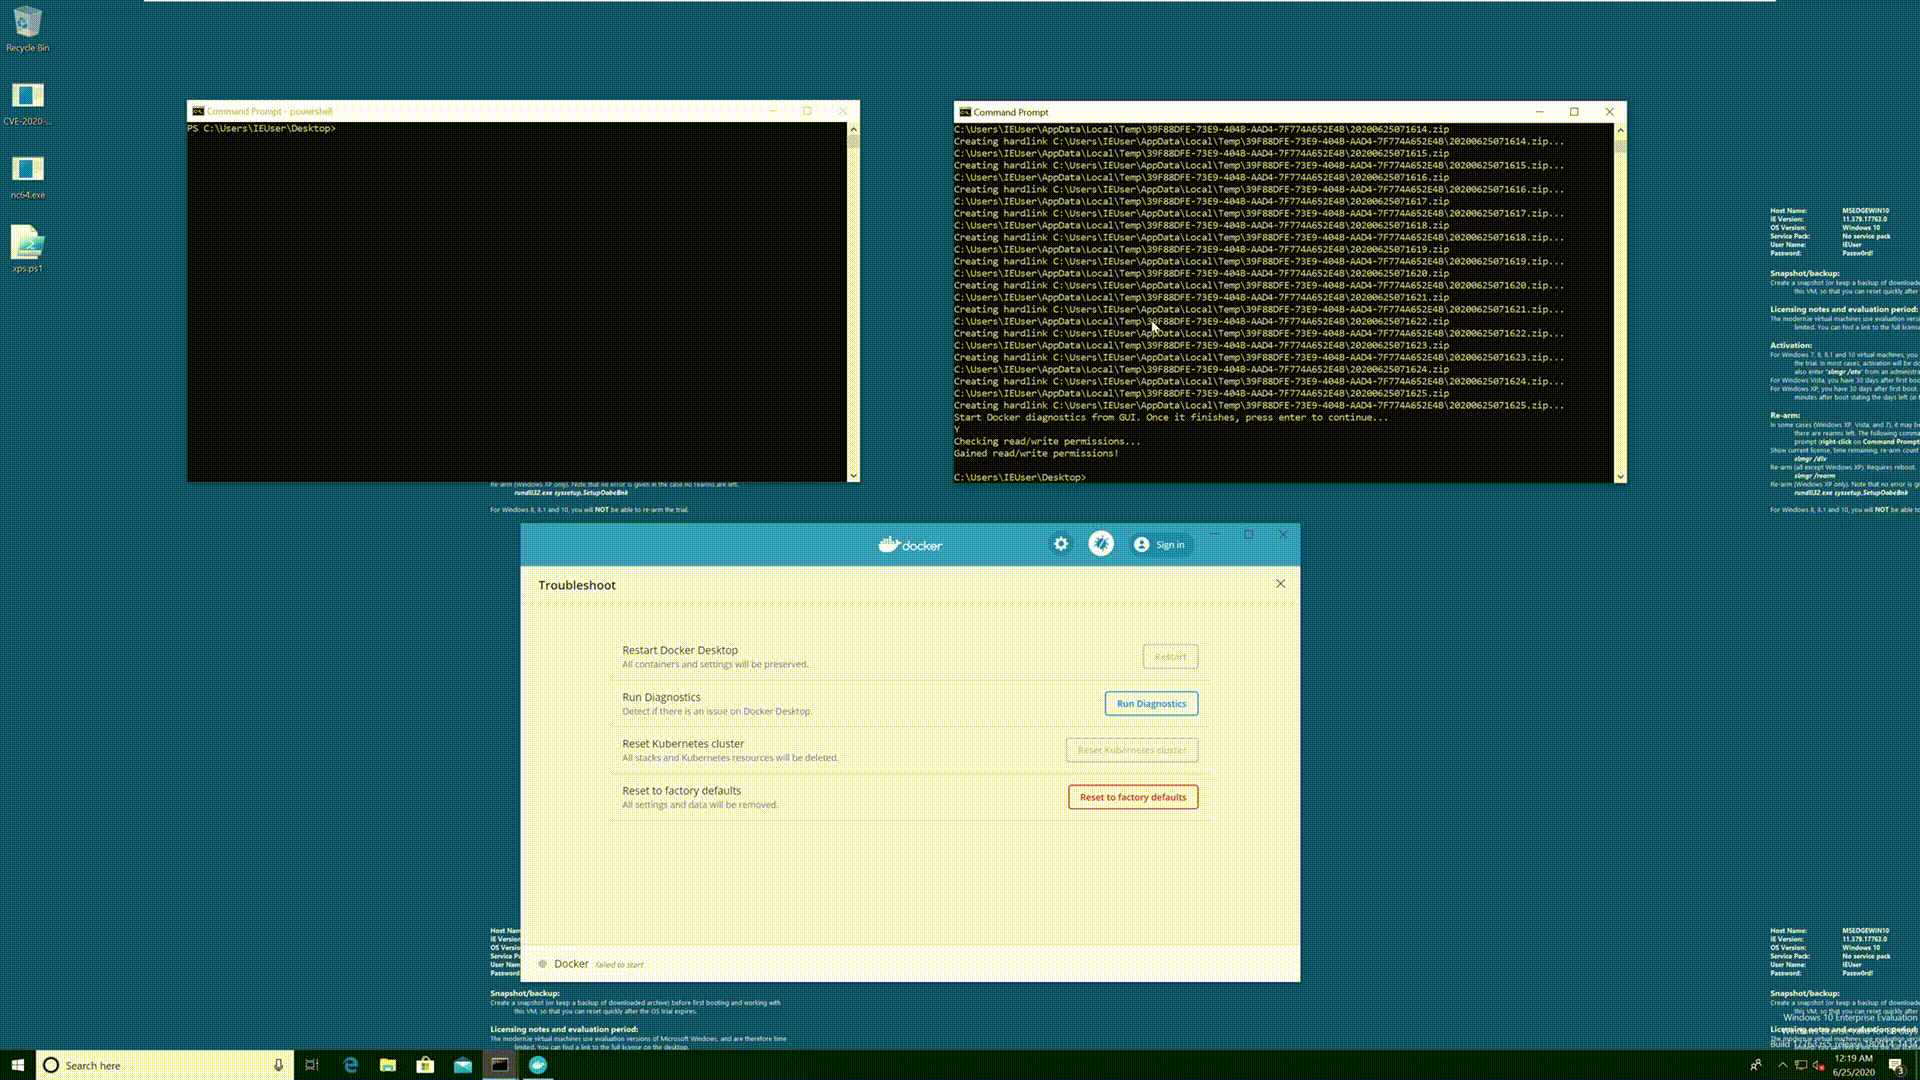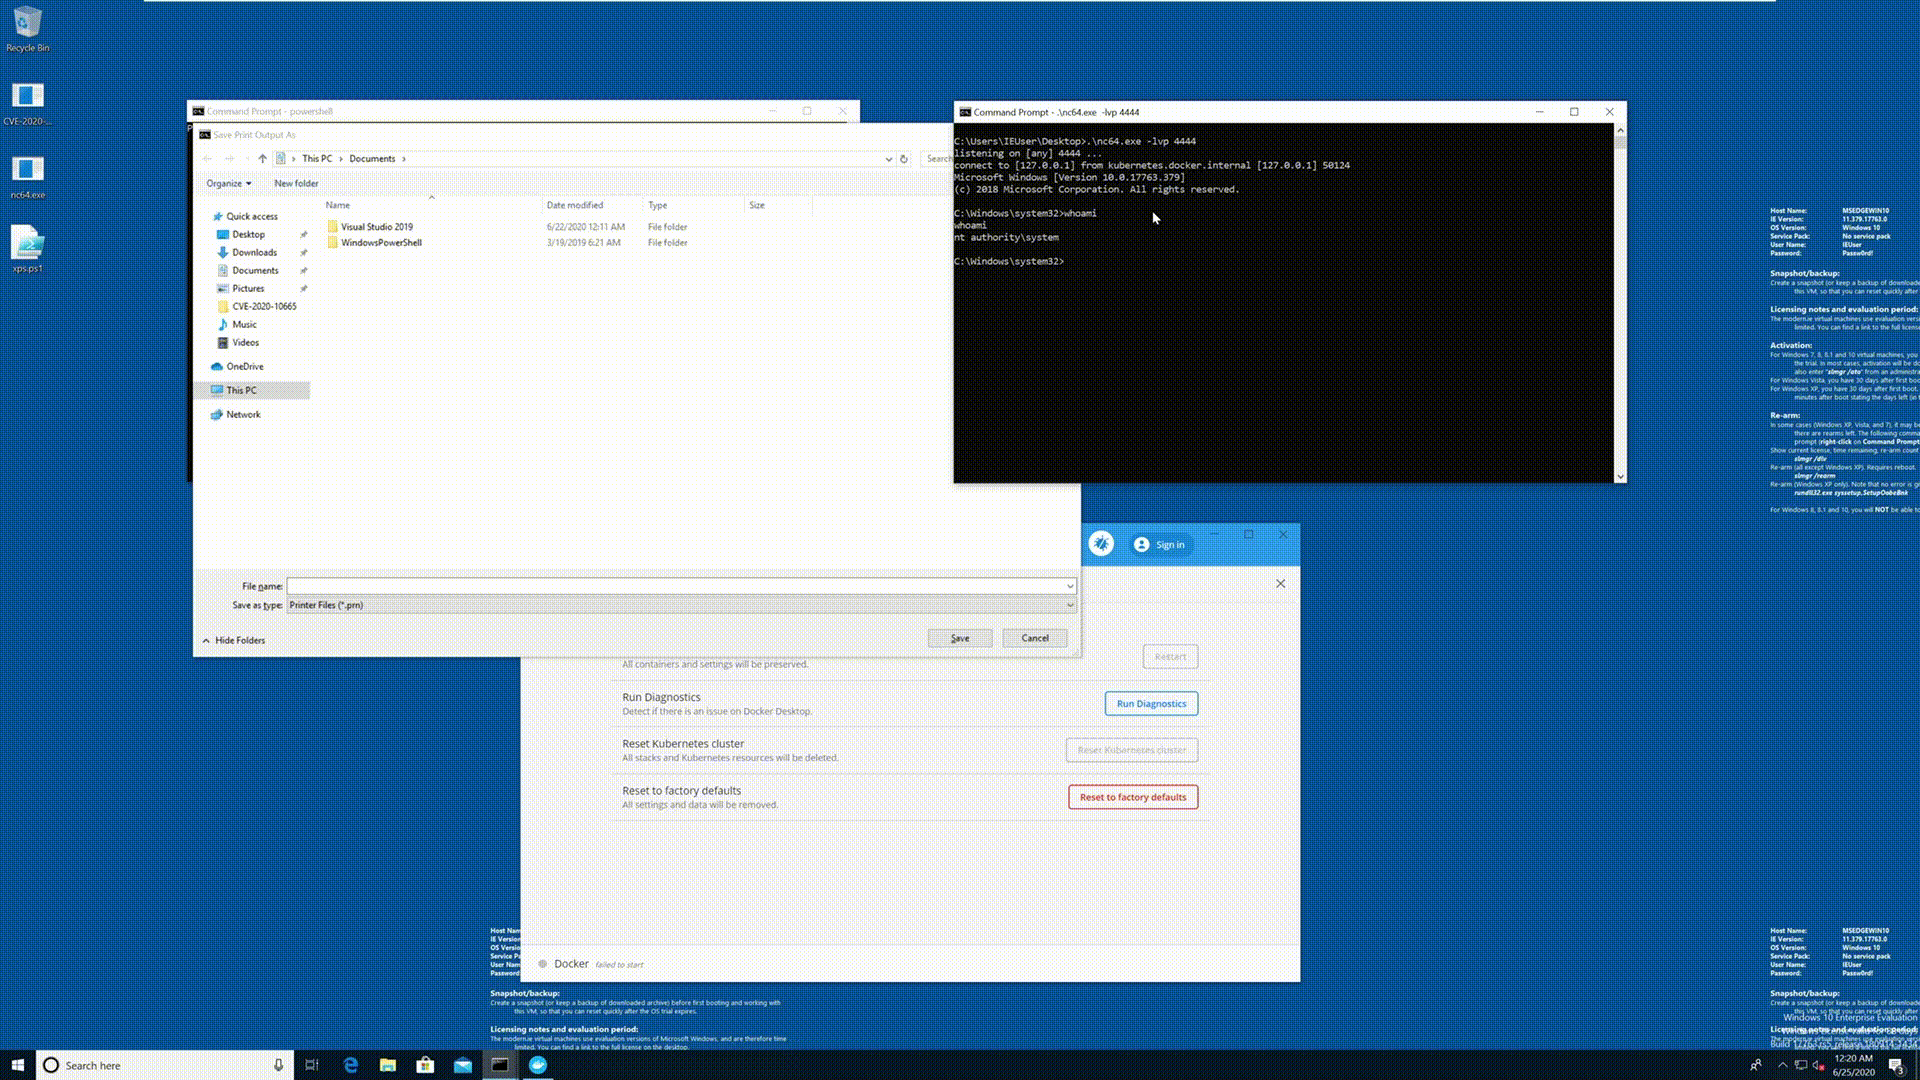
Video POC

Creación de hardlink adaptada de https://github.com/googleprojectzero/symboliclink-testing-tools.

Este exploit otorga permisos de control total para el grupo Everyone a C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll. Para afectar otros archivos, simplemente cambie la línea LPCWSTR dllPath = L"C:\\Windows\\System32\\DriverStore\\FileRepository\\prnms003.inf_amd64_a337db27fa50b915\\Amd64\\PrintConfig.dll"; en CVE-2020-10665/CVE-2020-10665.cpp.

Al sobrescribir PrintConfig.dll, los atacantes pueden escalar la sobrescritura arbitraria de archivos a acceso SYSTEM basándose en los pasos en https://decoder.cloud/2019/11/13/from-arbitrary-file-overwrite-to-system/. Deberá modificar el script xps.ps1 en ese artículo para que apunte a la ruta de PrintConfig.dll correspondiente en el sistema objetivo, así como generar su propio DLL de payload de reverse shell.

Productos Afectados

  • Docker Desktop Enterprise anterior a 2.1.0.9
  • Docker Desktop para Windows Stable anterior a 2.2.0.4
  • Docker Desktop para Windows Edge anterior a 2.2.2.0

Debido a la mitigación de hardlink introducida en la actualización acumulativa de Windows de marzo de 2020, este exploit solo funciona en versiones anteriores de Windows.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




