

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
RadareEye — Herramienta para escanear especialmente dispositivos cercanos y ejecutar un comando dado en su propio sistema mientras el dispositivo objetivo esté dentro del alcance. | Kitploit
Herramientas/GitHubGitHub/souravbaghz/radareeye
ReconocimientoAuditoría Wi-FiSeguridad BluetoothSeguridad IoTSeguridad InalámbricaRed Teaming
GitHubsouravbaghz/radareeye

RadareEye

Herramienta para escanear especialmente dispositivos cercanos y ejecutar un comando dado en su propio sistema mientras el dispositivo objetivo esté dentro del alcance.

Ver Repositorio
3845043hace 4 añosRevisado por Kitploit
Compartir

Una herramienta para escanear dispositivos cercanos y ejecutar un comando cuando el dispositivo objetivo se encuentra dentro del rango..


NOTA:- El propietario de RadareEye no será responsable si algún usuario realiza actividades maliciosas con esta herramienta. Úsela solo con fines educativos.

  • Instalación de RadareEye :
git clone https://github.com/souravbaghz/RadareEye

Uso:

./radare <mac_addr> <option>

Opciones disponibles:

  • -blue RadareEye Bluetooth
  • -ble RadareEye BLE
  • -wifi RadareEye AP WiFi

  • Ejecutando RadareEye Bluetooth :
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • Ejecutando RadareEye BLE :
sudo bash radare XX:XX:XX:XX:XX:XX -ble

Lo mismo para WiFi con la opción -wifi. Aquí XX:XX:XX:XX:XX:XX significa la dirección MAC de tu dispositivo objetivo y asegúrate de usar sudo (si no eres root). No agregué la función de escaneo en este script, pero puedes obtener la dirección MAC fácilmente ejecutando 'hcitool scan' para Bluetooth y 'hcitool lescan' para dispositivos BLE en la terminal.
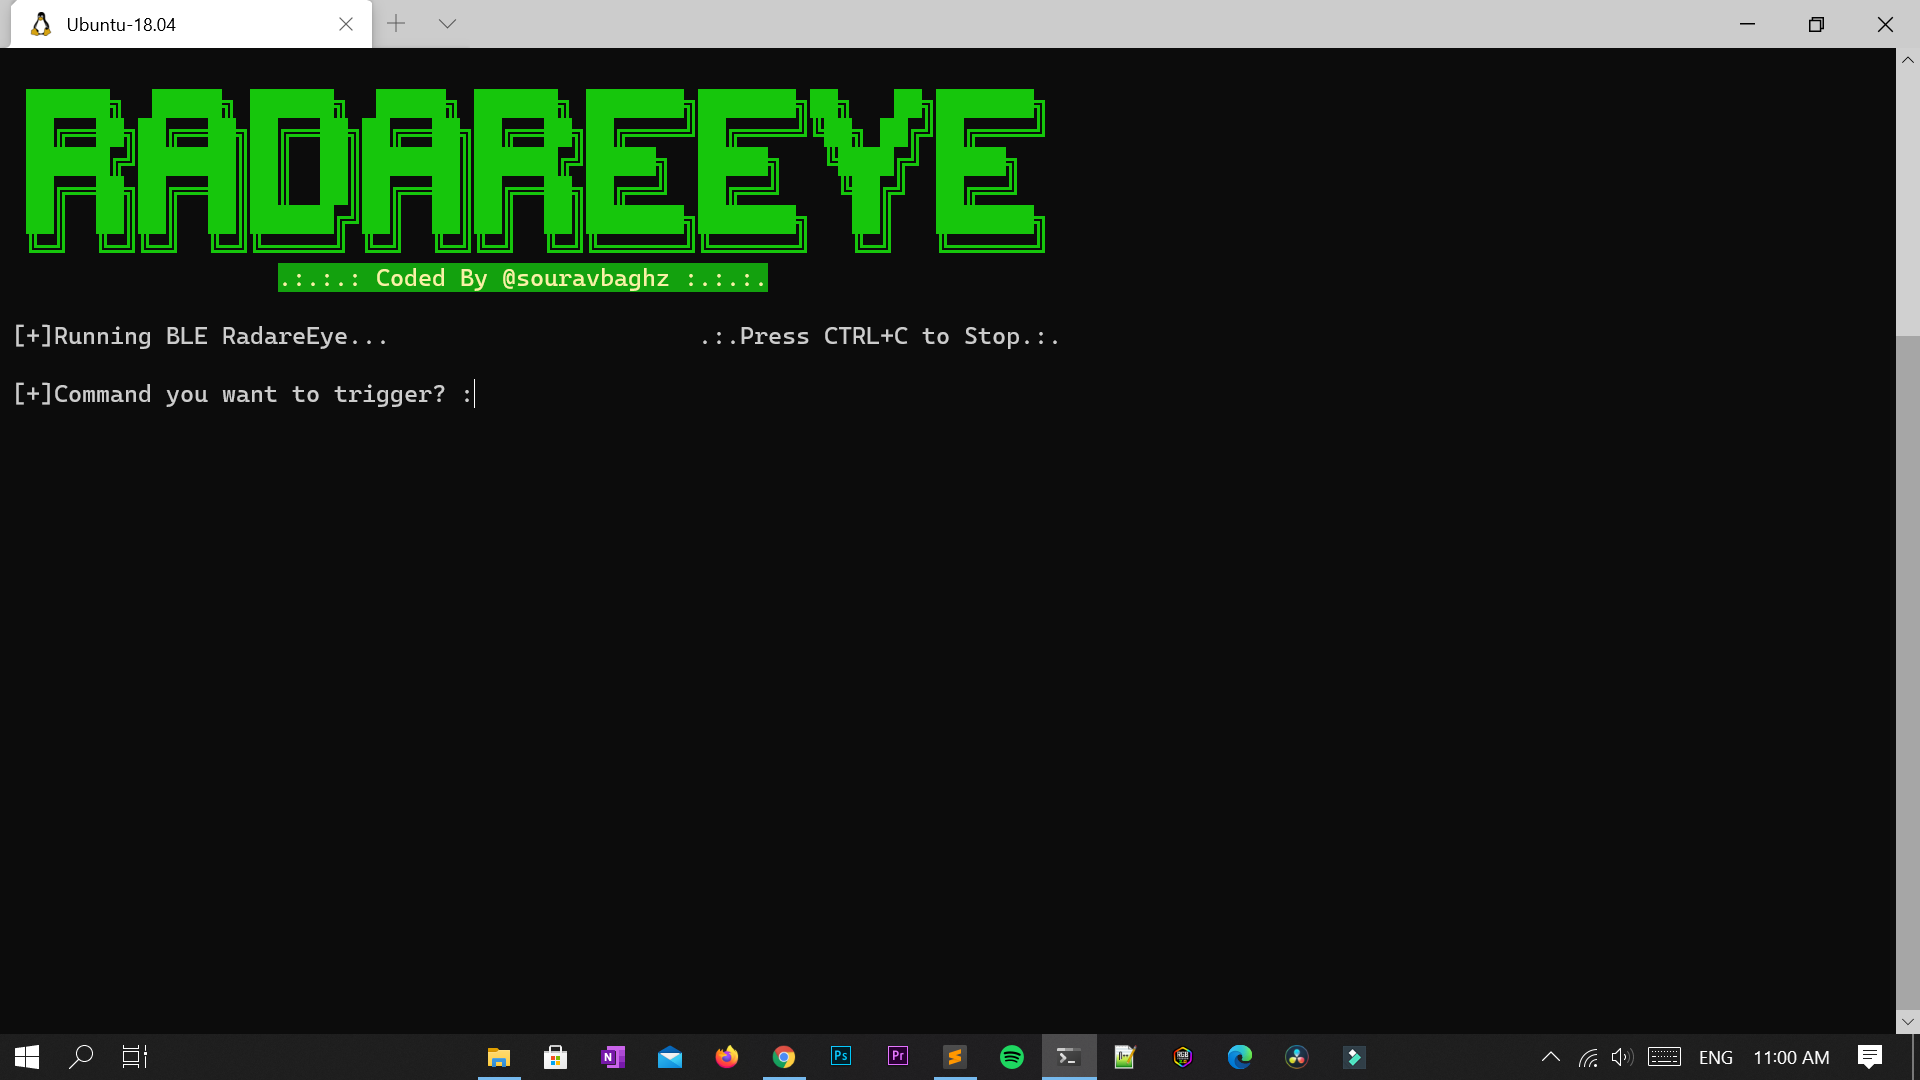

Después de ejecutar RadareEye, te preguntará 'Command you want to trigger?' , puedes omitirlo simplemente dejándolo en blanco y RadareEye te mostrará el estado de tu objetivo, si está dentro del rango o no, sin ejecutar ningún comando. Si deseas ejecutar algún comando cuando tu objetivo se encuentre dentro del rango, entonces ingresa un comando cuando lo solicite. Ejemplos :
  • El siguiente comando apagará nuestro sistema inmediatamente cuando el dispositivo objetivo esté dentro del rango.
[+]Command you want to trigger? :shutdown now
  • Ejecutará tu otro script
[+]Command you want to trigger? :./myscript.py
Si te gusta mi trabajo, puedes invitarme un café aquí.

Buy Me A Coffee


🤝 Conéctate conmigo

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    345
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






