
 somekirill/wordlist_generator
Generador único de listas de palabras únicas.

Una wordlist construida a partir de las propias palabras del objetivo, para que pruebes las rutas, subdominios y parámetros que las wordlists públicas no tienen.
La mayoría de los hunters hacen fuzzing con las mismas pocas listas: SecLists raft, Assetnote, OneListForAll. Son buenas listas, y ese es el problema. En un programa popular, cada ruta de esas listas ya ha sido solicitada por cientos de personas antes que tú, y lo que sea que hayan encontrado ya ha sido reportado.
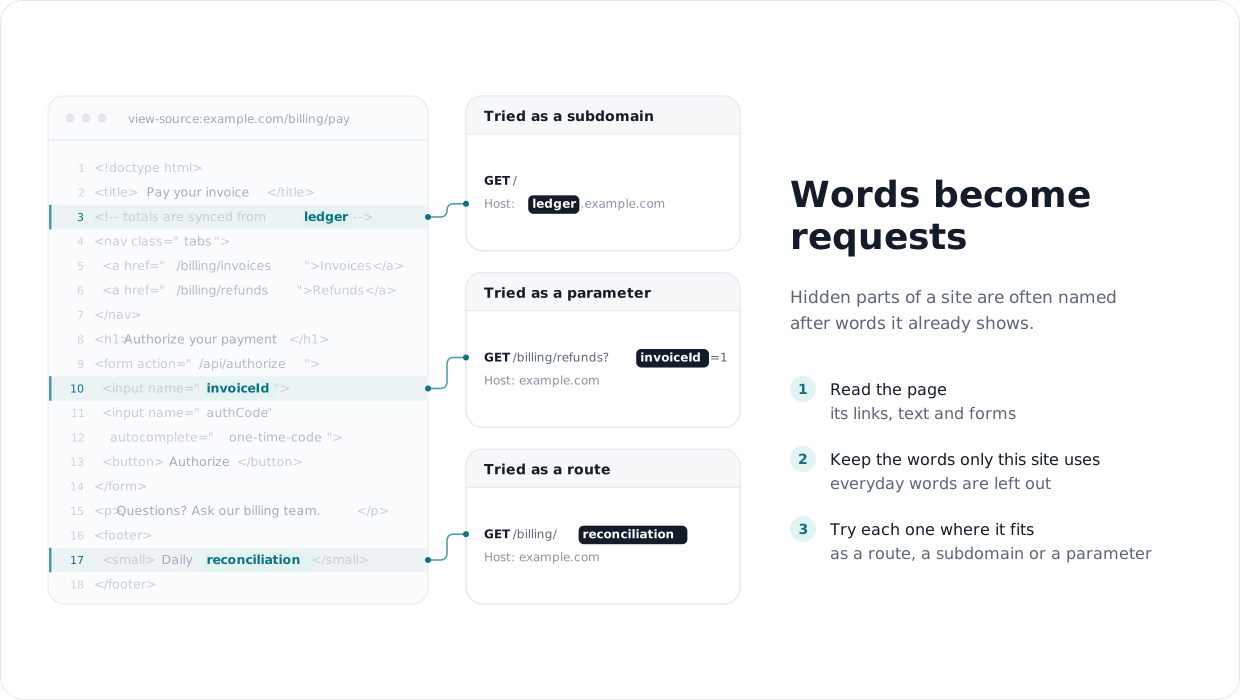
Lo que queda suele llevar el nombre del propio objetivo: un nombre de producto, un equipo interno, un campo de un formulario antiguo. Ninguna lista pública contiene ledger.example.com o /billing/reconciliation, pero es muy posible que el objetivo mencione ambos. Puede estar en un comentario HTML, una nota al pie o el nombre de un input.
Leer lo que el objetivo ya muestra y convertirlo en peticiones que nadie más está enviando. tomnomnom describió el enfoque en "Who, What, Where, When"; esta herramienta hace la lectura por ti:
Lo que sale es corto, normalmente de cientos a unos pocos miles de palabras en lugar de decenas de miles, y específico para este objetivo concreto. Si otra persona hace fuzzing del mismo programa con raft, tu lista se solapa muy poco con la suya.
| Modo | Qué extrae | Ejemplo |
|---|---|---|
| (por defecto) | palabras del texto de las páginas | reconciliation, chargebacks |
-dir | nombres de directorio de las URLs, incluidos los directorios con punto | .git, ledger-sync |
-f | nombres de archivo, incluidos los dotfiles | .htaccess, export-2023.csv |
-p | nombres de parámetros, listos para x8 o Arjun | invoiceId, authCode |
-c | comentarios HTML | TODO remove /internal/debug |
Con --links también sigue los enlaces y los campos de formulario de las páginas, no solo las URLs archivadas.
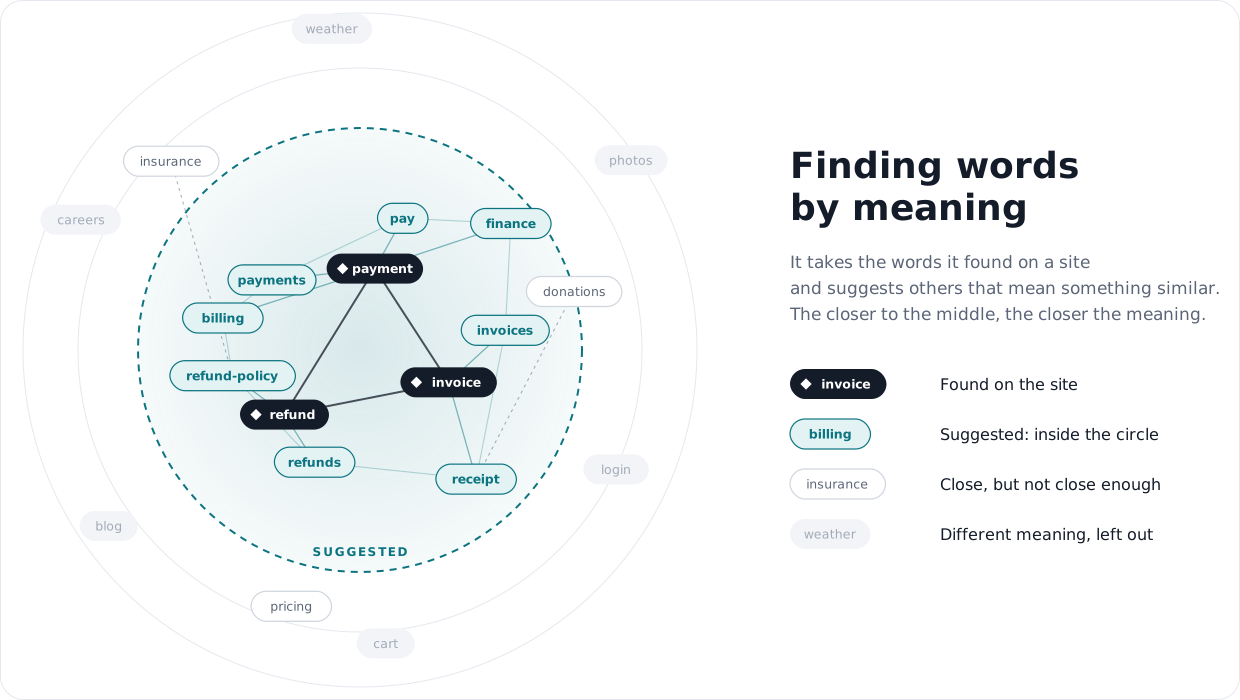
Un objetivo que usa invoice, payment y refund probablemente también tenga algo llamado billing, receipts o refund-policy, aunque los archivos nunca lo hayan visto. Con -x la herramienta agrupa por significado las palabras que encontró y sugiere palabras que encajan dentro de cada grupo. Un modelo pequeño se ejecuta en tu CPU, así que las palabras del objetivo nunca salen de tu máquina. También recombina las partes del propio nombre del objetivo: delete_account y user_profile dan delete_user.
-p lista los nombres de parámetros que el objetivo ya usa, y -p -x sugiere nuevos construidos a partir de ellos: si el objetivo usa invoiceId y user, prueba userId. Añade los nombres de parámetros del mundo real más comunes que están cerca de los que encontró. Los parámetros vistos en un formulario merece la pena probarlos en todas las demás rutas; así se encuentran muchos bugs de IDOR y de mass-assignment.
La lista generada cubre lo que es específico del objetivo; raft y Assetnote siguen cubriendo las rutas comunes que tiene todo sitio. Ejecuta ambos. Las sugerencias de -x son conjeturas ordenadas según lo bien que encajan, por lo que head -n 500 toma las mejores. En directorios reales reservados de 9 objetivos de bug bounty, mezclar 500 sugerencias en raft encontró tantas rutas como raft por sí solo con el mismo tamaño, así que considera -x como una forma de explorar los propios temas del objetivo. Los detalles están en docs/expansion.md.
Prueba únicamente objetivos que tengas permitido probar.
Requiere Python 3.11+ y gau.
$ go install github.com/lc/gau/v2/cmd/gau@latest
$ git clone https://github.com/SomeKirill/wordlist_generator
$ cd wordlist_generator
$ pip3 install -r requirements.txt
$ pip3 install -r requirements-semantic.txt   # optional, only for -x neighbours
$ ./wordlist_generator.py -d example.com > words.txt              # words from the pages
$ ./wordlist_generator.py -d example.com -dir > dirs.txt           # directory names
$ ./wordlist_generator.py -d example.com -p --links > params.txt   # parameter names
$ ./wordlist_generator.py -d example.com -dir -x --limit 1000 > new-dirs.txt
$ ffuf -u https://example.com/FUZZ -w dirs.txt -w new-dirs.txt
Solo la lista de palabras va a stdout, por lo que redirigir es seguro. ./wordlist_generator.py -h enumera todas las opciones.
-x, el ancho del clúster (--coverage), resultados medidos y límites.-x descarga en el primer uso (no se incluye nada de terceros): el modelo snowflake-arctic-embed-xs (Apache-2.0), las listas de palabras de Assetnote para --pool web y --pool params, y wordfreq (datos CC BY-SA 4.0) para --pool web.Licenciado bajo la Apache License 2.0.






