Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-29923 — El controlador de kernel pstrip64.sys expone un IOCTL que permite a usuarios con privilegios bajos mapear rangos arbitrarios de memoria física en su propio espacio de direcciones virtuales. Esta primitiva permite acceso completo de lectura/escritura a la RAM física del sistema, lo que permite a los atacantes modificar estructuras críticas del kernel y escalar privilegios a NT AUTHORITY\SYSTEM. | Kitploit
Herramientas/GitHubGitHub/smarttfoxx/cve-2026-29923
Escalada de PrivilegiosForensia de MemoriaAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónExplotación de Binarios
GitHubsmarttfoxx/cve-2026-29923

CVE-2026-29923

Acerca de

El controlador de kernel pstrip64.sys expone un IOCTL que permite a usuarios con privilegios bajos mapear rangos arbitrarios de memoria física en su propio espacio de direcciones virtuales. Esta primitiva permite acceso completo de lectura/escritura a la RAM física del sistema, lo que permite a los atacantes modificar estructuras críticas del kernel y escalar privilegios a NT AUTHORITY\SYSTEM.

Ver Repositorio
4138hace 7 mesesAún no revisado
Compartir

CVE-2026-29923 - Escalada Local de Privilegios mediante el Mapeo Arbitrario de Memoria Física

El controlador de kernel pstrip64.sys expone un IOCTL que permite a usuarios con bajos privilegios mapear rangos arbitrarios de memoria física en su propio espacio de direcciones virtuales. Esta primitiva otorga acceso completo de lectura/escritura a la RAM física del sistema, permitiendo a los atacantes modificar estructuras críticas del kernel y escalar privilegios a NT AUTHORITY\SYSTEM.

El controlador crea un objeto de dispositivo \Device\PSTRIP64 y un enlace simbólico \DosDevices\PSTRIP64 accesible por los usuarios.

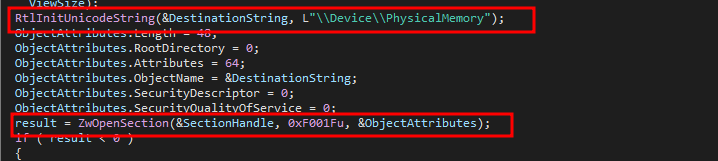
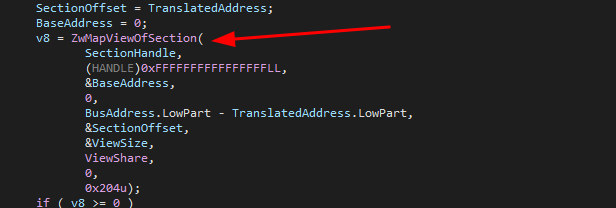
La vulnerabilidad existe en la rutina DispatchDeviceControl, específicamente en el manejador del IOCTL 0x80002008. La función sub_11000 abre un handle a \Device\PhysicalMemory y lo mapea directamente en el espacio de direcciones del proceso llamante mediante ZwMapViewOfSection. Acepta una dirección física y una longitud del búfer de entrada, la traduce mediante HalTranslateBusAddress y la mapea usando ZwCurrentProcess(). Un atacante puede escanear la memoria física para encontrar la estructura _EPROCESS de su propio proceso y sobrescribir el token de seguridad con el de System, o parchear el código del kernel directamente.

Una vulnerabilidad similar se observó por primera vez en CVE-2008-5725, en el archivo pstrip.sys de versiones anteriores de la aplicación, donde el controlador PowerStrip, mediante el IOCTL 0x800020A8, permitía al atacante pasar una dirección de destino (como HalDispatchTable) y los datos a escribir en esa dirección. La encontrada esta vez en la última versión permite explícitamente a un usuario mapear cualquier memoria física en su propio proceso. El atacante mapea la RAM física, escanea en busca de la estructura de su propio proceso y edita manualmente su token para obtener privilegios de Administrador. Actuando directamente sobre la memoria.

Lógica del Código Vulnerable

RtlInitUnicodeString(&DestinationString, L"\\Device\\PhysicalMemory");
// ...
result = ZwOpenSection(&SectionHandle, 0xF001Fu, &ObjectAttributes);
// ...
v8 = ZwMapViewOfSection(..., (HANDLE)0xFFFFFFFFFFFFFFFFLL, ...);
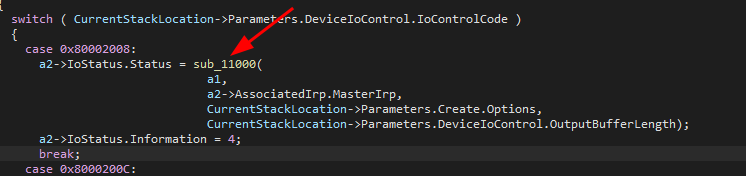
imagen imagen imagen

Explotación

Se desarrolló una PoC para demostrar la escalada de privilegios; sin embargo, no se publicará ningún código para evitar su uso indebido.
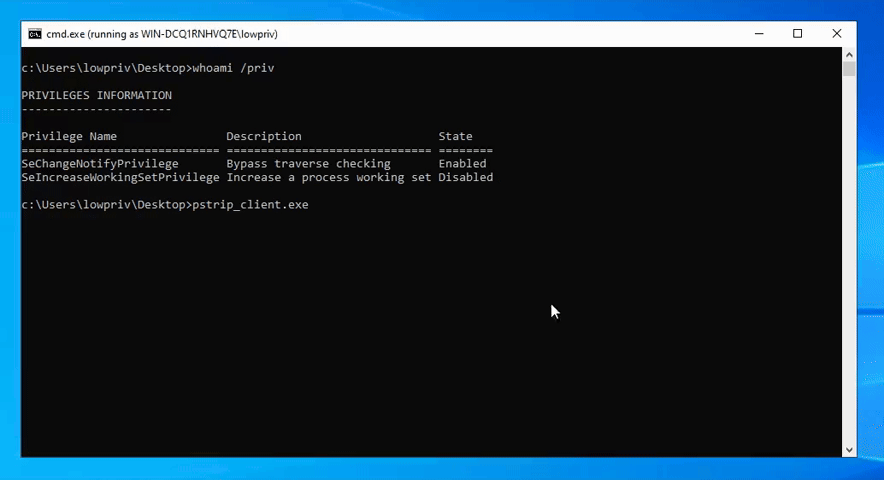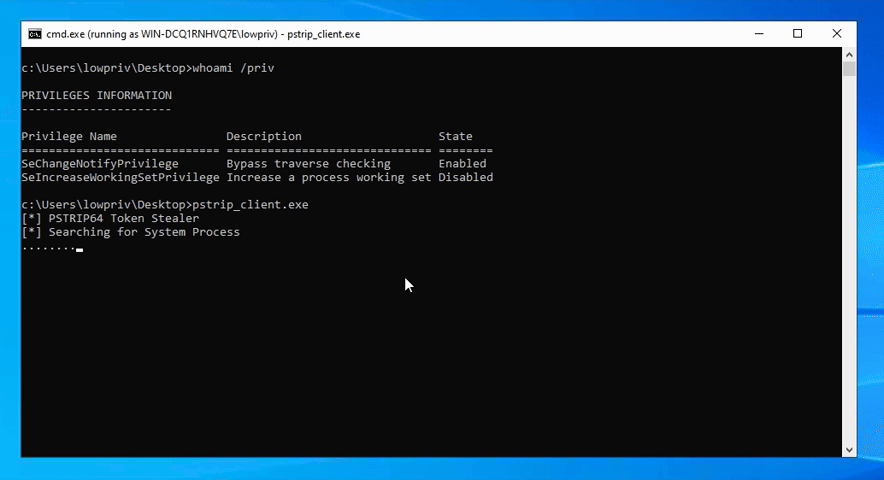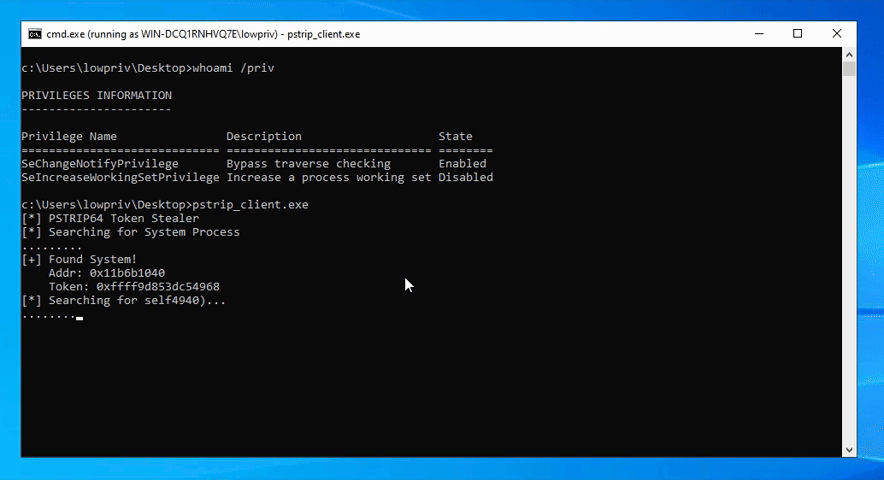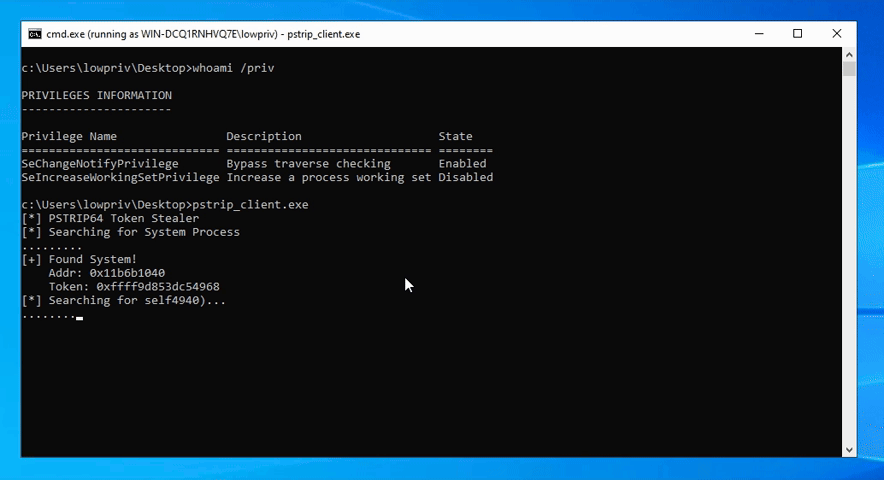
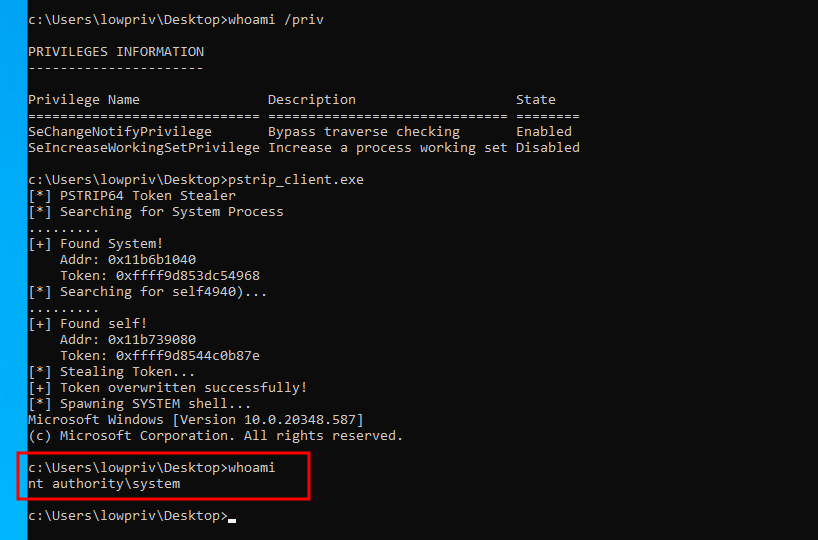
  1. La PoC itera a través de la memoria física en bloques de 2 MB.
  2. Escanea en busca de estructuras _EPROCESS validando el PID, el ImageFileName y la validez del puntero al Token.
  3. Al localizar el _EPROCESS del proceso "System" y el del proceso del atacante, la herramienta copia el valor del Token de System al campo Token del atacante.
  4. El proceso del atacante obtiene privilegios de SYSTEM.

poc

imagen
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →