
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-29781 — Prueba de concepto del exploit para CVE-2026-29781, que aprovecha credenciales capturadas del implante Sliver para provocar un pánico por puntero nulo y bloquear el servidor C2 mediante paquetes mTLS malformados. | Kitploit
Herramientas/GitHubGitHub/skoveit/cve-2026-29781
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónComando y ControlRed Teaming
GitHubskoveit/cve-2026-29781

CVE-2026-29781

Prueba de concepto del exploit para CVE-2026-29781, que aprovecha credenciales capturadas del implante Sliver para provocar un pánico por puntero nulo y bloquear el servidor C2 mediante paquetes mTLS malformados.

Ver Repositorio
4138hace 7 mesesAún no revisado
Compartir

Sliver C2 Kill-Switch


Una vulnerabilidad arquitectónica en el servidor Sliver C2 permite la Weaponización Reverse-C2. Al extraer credenciales de un implante capturado, un defensor puede weaponizar la relación C2 para activar un Kill-Switch remoto de la infraestructura. Esta explotación apunta a una falta sistémica de validación de punteros nulos en los manejadores de Protobuf, lo que provoca un pánico global en tiempo de ejecución.

El impacto de CVE-2026-29781 es una Parálisis Operacional Total de la infraestructura C2.

  1. El Cazador se convierte en la Presa: Un defensor que captura un binario de implante puede revertir el ataque y apagar el servidor Sliver por completo.

  2. Colapso Multi-Transporte: Debido a que los transportes mTLS, WireGuard y DNS carecen de un mecanismo recover(), un único paquete malformado provoca la salida de todo el runtime de Go (SIGSEGV).

  3. Pérdida Colateral de Sesiones: Un fallo provocado a través de un beacon DNS matará instantáneamente todas las sesiones HTTP, mTLS y WireGuard activas en toda la flota.

  4. Expulsión de Operadores: Todos los operadores activos son desconectados inmediatamente de la interfaz gRPC, perdiendo todo el estado no guardado y la monitorización en tiempo real.

  5. La restauración requiere intervención manual para reiniciar el servidor y restablecer complejas cadenas de pivote, creando un alto Objetivo de Tiempo de Recuperación (RTO).

Pasos de Reproducción:

  1. Requisitos previos: Extraer Credenciales: Obtén el certificado mTLS, la clave privada y la clave secreta Age de un implante Sliver capturado.

  2. Editar el PoC: Abre mtls_poc.go y reemplaza los valores de marcador de posición en el bloque var (c2Endpoint, clientCertPEM, clientKeyPEM, peerPrivateKey) con tus credenciales extraídas.

  3. Ejecuta el exploit contra tu servidor Sliver de prueba:

go run mtls_poc.go

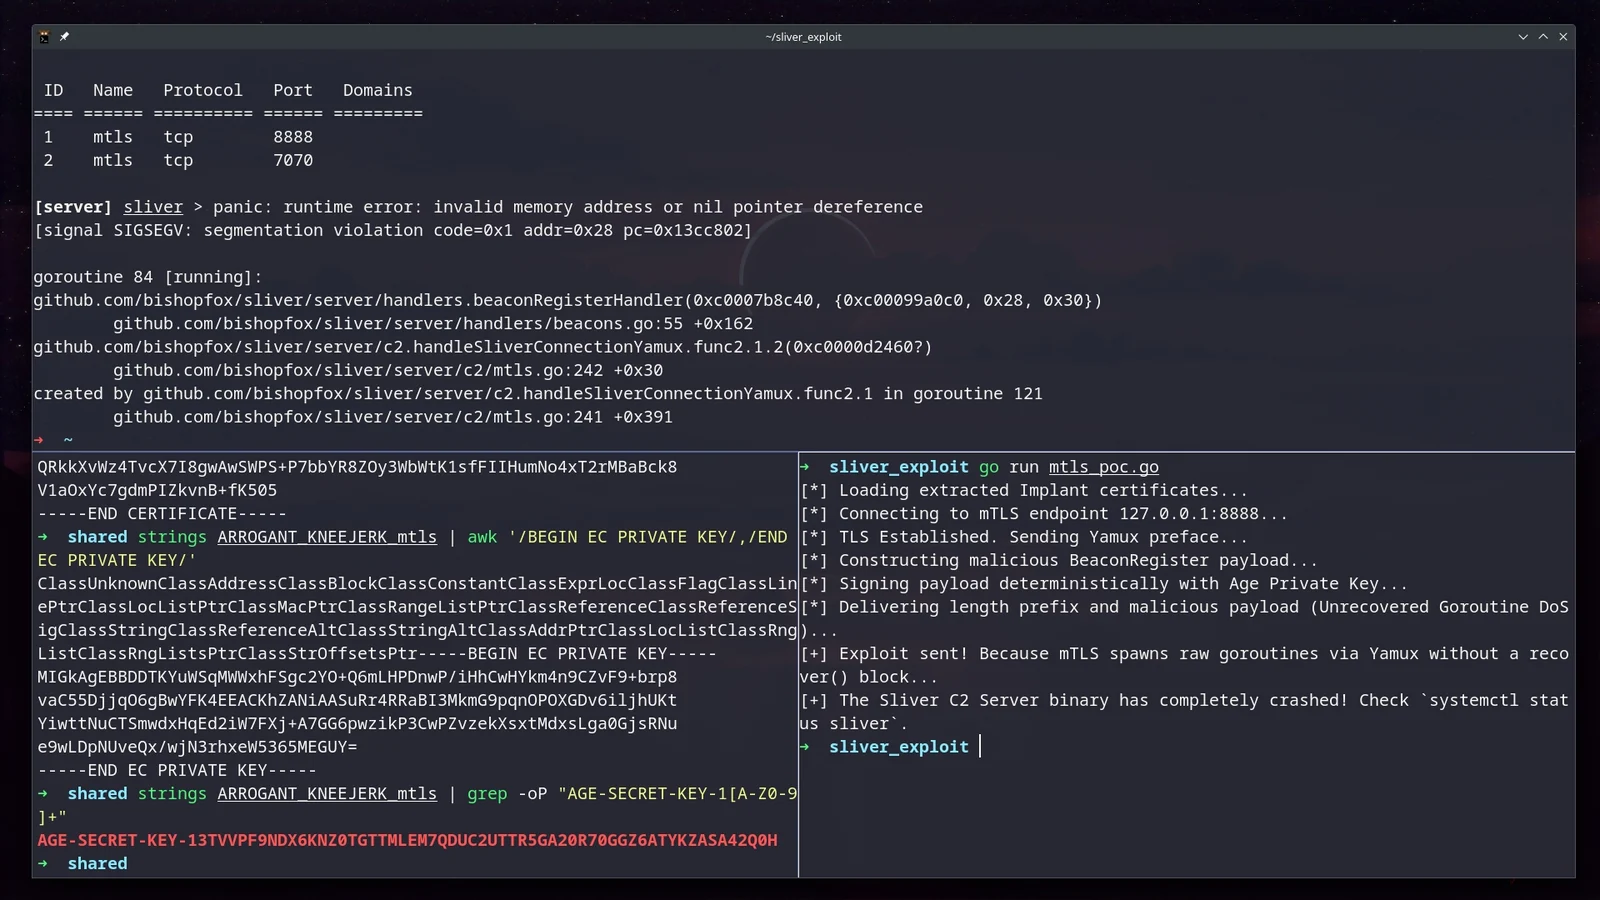
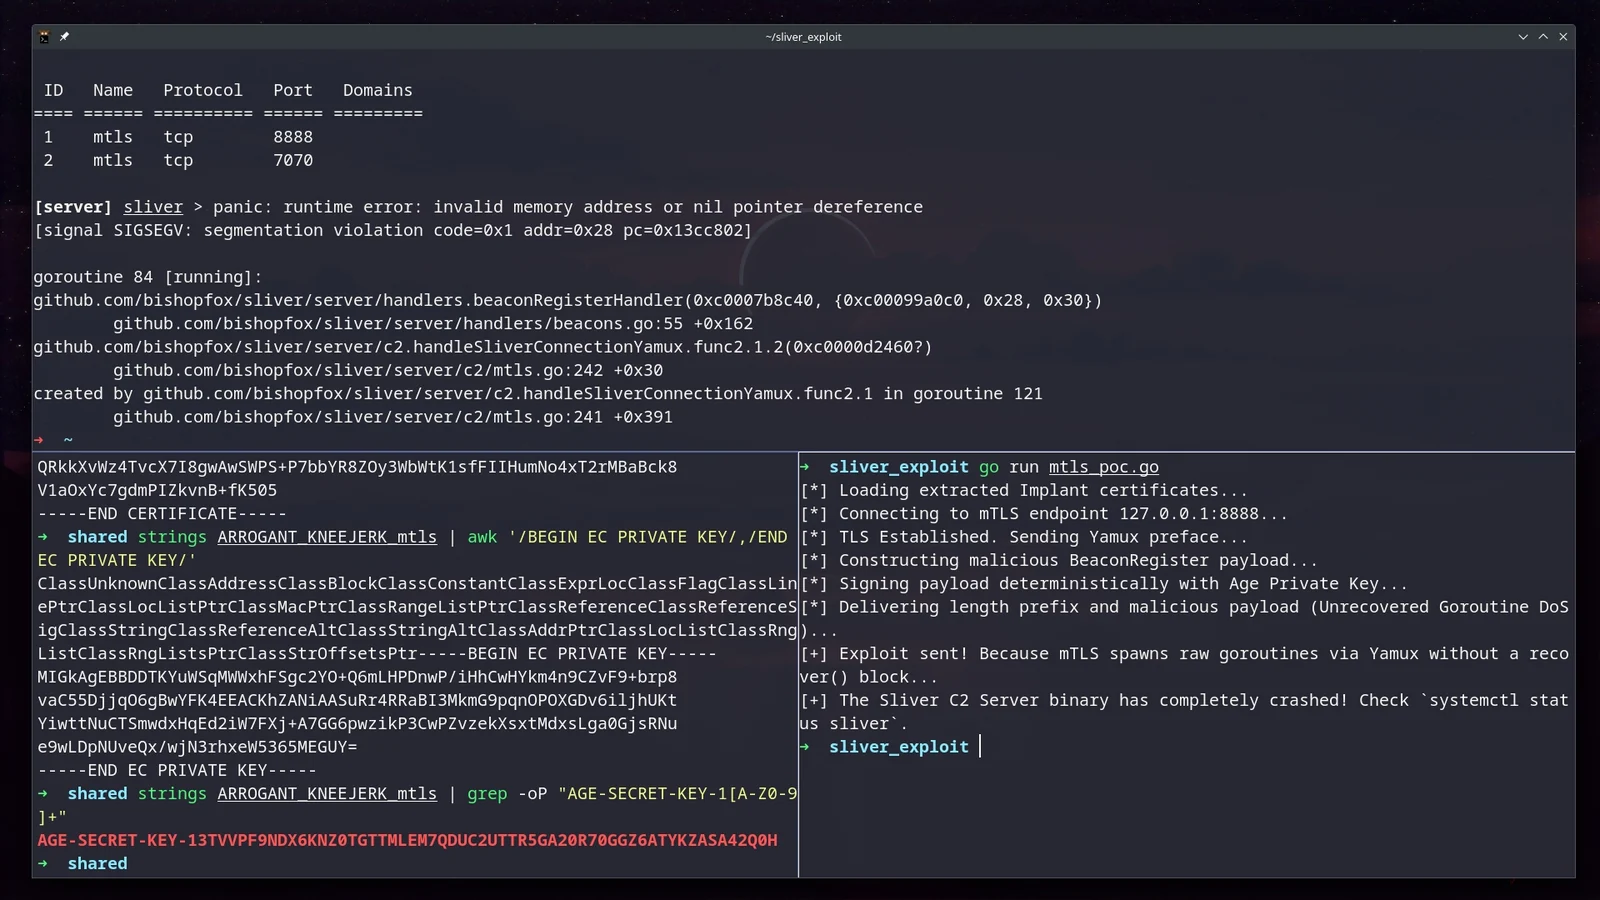
Resultado Esperado y Prueba del Fallo: Al recibir el paquete malformado, el servidor Sliver activa una Desreferencia de Puntero Nulo inmediata. Dado que la capa de transporte (mTLS/Yamux) no logra recuperarse de este pánico, todo el proceso del servidor termina con un SIGSEGV.

Puedes verificarlo comprobando el estado del servidor:

systemctl status sliver

Aviso Oficial GHSA-hx52-cv84-jr5v

Screenshot_20260228_025732

Palestina Libre 🇵🇸

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






