
Credenciales plantadas que delatan al atacante. Una red de seguridad gratuita para cualquier red: TI de empresa, hogares, oficinas, bancos, hospitales, plantas. Alertas al usarse, no al abrirse. CLI, panel local y MCP para agentes de IA. Apache-2.0.



Véalo atrapar a alguien en menos de un minuto, en su propia máquina:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure por SilentMesh
Credenciales plantadas que delatan al atacante. Una red de seguridad silenciosa para cualquier red, desde un router doméstico hasta un centro de datos. Engaña, nunca interrumpas.
Señuelos de credenciales gratuitos para todos, en cualquier red: hogares, pequeñas oficinas, TI de empresas, centros de datos, bancos, hospitales y plantas industriales.
Los atacantes a menudo entran con un VPN o un inicio de sesión de jump-host robado, y luego buscan más contraseñas guardadas en las máquinas a las que llegan: escritorios de administración, recursos compartidos de archivos, directorios personales y correos antiguos. Lure planta señuelos falsos para que los encuentren. Si alguien intenta usar uno, recibes una alerta que indica qué archivo se encontró y dónde lo plantaste.
| Quién | Cómo ayuda Lure |
|---|---|
TI de empresa (perfil it predeterminado) | Una red de seguridad detrás del firewall y las herramientas de endpoint: hojas de cálculo señuelo en servidores de archivos, un archivo RDP guardado en escritorios de administración, un perfil VPN de proveedor en el jump host. La primera búsqueda de contraseñas activa la alarma |
| Alerta temprana de ransomware | Los grupos de ransomware recopilan credenciales durante días antes de cifrar. Un señuelo usado el primer día te devuelve esos días |
| Portátiles perdidos y copias de seguridad filtradas | Los archivos señuelo dentro de un portátil robado, una copia de seguridad o una exportación de buzón se activan cuando alguien los intenta usar, incluso meses después, porque los señuelos rotados siguen alertando |
| Desarrolladores | Un .git-credentials señuelo atrapa a cualquiera que saquee los directorios personales en busca de acceso al código. El git real lo envía |
Pequeñas oficinas (office) | Señuelos de nóminas, Tally y RR. HH. en el PC de cuentas. No se necesita equipo de seguridad: una alerta a tu webhook |
Hogares (home) | Una Raspberry Pi como listener, señuelos de router, NAS y CCTV en el PC familiar. Alguien en tu Wi-Fi buscando contraseñas hace sonar tu teléfono |
Bancos, hospitales, plantas (bank, hospital, plant) | Inicios de sesión de core banking, HIS y PACS, o SCADA e historian, en el vocabulario del lugar |
| MSSP y empresas de servicios de TI | Un control gratuito para cada cliente, con alertas a su SIEM mediante syslog o webhook |
| Respuesta a incidentes | Planta señuelos durante la investigación. Si se activan, el atacante sigue dentro, y la ruta del atacante muestra por dónde fue |
| Equipos rojos y azules | ¿Picó el equipo rojo el señuelo, y con qué rapidez lo vio el equipo azul? |
| Agentes de IA (MCP) | Un agente revisa Lure a diario, rota los señuelos, registra las colocaciones y convierte una alerta y su ruta en una nota de incidente |
| Enseñanza y talleres | Engaño que puedes mostrar en vivo en un portátil o una Pi en diez minutos |
Aún no cubierto: claves señuelo de Azure, un listener de demostración alojado y macOS. Las claves señuelo de AWS son una vista previa.
Sin paso de instalación: clona el repositorio y ejecútalo con python3 -m lure desde la carpeta del repositorio (o pip install .).
Elige un host listener: cualquier máquina Linux o VM de repuesto en el lado de TI en la que nadie inicie sesión legítimamente.
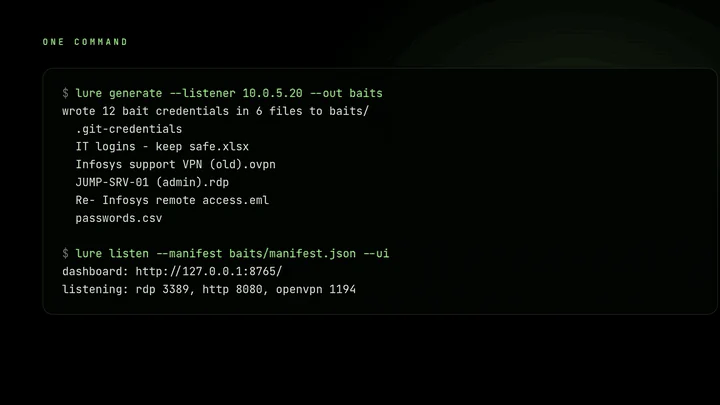
Genera el conjunto de señuelos, apuntándolo a ese host:
python3 -m lure generate --listener 10.0.5.20 --out baits
Esto escribe ocho archivos cebo, redactados para resultar creíbles:
| Cebo | Cómo se ve | Dónde plantarlo |
|---|---|---|
Una hoja de cálculo como passwords_FINAL_v2.xlsx | Un libro de trabajo real de "IT Support", con meses de antigüedad, con una columna Notes, una fila de administrador compartido "temporal" ("TODO: rotate after the audit") y una hoja "Old - do not use" | Un recurso compartido de archivos o una carpeta Documentos |
DO NOT DELETE - JUMP-SRV-01.rdp | Una conexión de Escritorio Remoto guardada con un nombre de usuario rellenado | El escritorio de una estación de trabajo de administración o ingeniería |
Infosys support VPN (old).ovpn | Un perfil de VPN de proveedor con su inicio de sesión en un comentario, y una pista sobre el archivo RDP | Un jump host o un recurso compartido de portátiles de proveedores |
passwords.csv | Una exportación de contraseñas del navegador | Una carpeta Descargas |
.git-credentials | Un almacén de credenciales de git; el git real enviará este inicio de sesión | Un directorio home |
Re- Infosys remote access.eml | Un correo que filtra un inicio de sesión temporal y apunta al perfil de VPN y a la hoja de cálculo | Una exportación de buzón o una carpeta Documentos |
Un aviso QR como IT helpdesk - scan to set up VPN.png | Un código QR que abre una URL con un token oculto. Escanearlo genera una alerta | Un tablón de anuncios, un póster impreso o una carpeta Imágenes compartida |
bookmarks.html | Un archivo de favoritos del navegador exportado con consolas de administración, una de ellas con un token | El perfil del navegador de un administrador o una carpeta Documentos |
manifest.json | Qué nombre de usuario pertenece a qué cebo (sin contraseñas). Mantenlo fuera de la red. | Solo en el host del listener |
Los nombres, proveedores y fechas cambian en cada ejecución. Los nombres de usuario parecen cuentas reales (r.patil_adm, svc_vcenter2, vendor.infosys), nunca cadenas aleatorias, y los archivos tienen fechas retroactivas de semanas o meses. Los cebos se apuntan entre sí, de modo que cada uno que se encuentra hace más convincente al siguiente.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.


