

Una herramienta de escaneo integral de intranet, que permite un escaneo de vulnerabilidades automatizado con un solo clic y en todos los aspectos. (Una herramienta de escaneo integral de intranet, que permite un escaneo de vulnerabilidades automatizado con un solo clic y en todos los aspectos.)
 shadow1ng/fscan
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
Herramienta integral de escaneo de redes internas, escaneo automatizado de vulnerabilidades con un solo clic.
**Versión**: 2.2.2
## Características
### Capacidades de escaneo
- **Descubrimiento de hosts** - Detección de supervivencia ICMP/Ping, soporta estadísticas de supervivencia en segmentos de red grandes B/C
- **Escaneo de puertos** - Escaneo TCP con conexión completa, incluye 133 puertos comunes, soporta grupos de puertos (web/db/service/all)
- **Identificación de servicios** - Identificación inteligente de protocolos, soporta coincidencia de huellas de más de 20 tipos de servicios
- **Detección Web** - Título de sitio web, huella CMS, middleware Web, identificación WAF/CDN (más de 40 huellas)
### Capacidades de fuerza bruta
- **Fuerza bruta de contraseñas débiles** - Fuerza bruta en 28 tipos de servicios (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis, etc.)
- **Colisión de Hash** - Soporta autenticación NTLM Hash (SMB/WMI)
- **Inicio de sesión con clave SSH** - Soporta método de autenticación con clave privada
- **Diccionario inteligente** - Incluye más de 100 contraseñas débiles comunes, soporta sustitución de variable {user}
### Detección de vulnerabilidades
- **Vulnerabilidades de alto riesgo** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **Acceso no autorizado** - Detección de acceso no autorizado en Redis/MongoDB/Memcached/Elasticsearch, etc.
- **Escaneo POC** - Integra POC de vulnerabilidades Web, soporta formato POC de Xray
- **DNSLog** - Soporta detección con DNSLog externo
### Explotación de vulnerabilidades
- **Explotación de Redis** - Escritura de clave pública, escritura de tareas programadas, escritura de WebShell, RCE por replicación maestro-esclavo
- **Explotación de MS17-010** - Inyección de ShellCode, soporta agregar usuarios, ejecutar comandos
- **Ejecución de comandos SSH** - Ejecuta comandos automáticamente tras autenticación exitosa
### Módulos locales
- **Recolección de información** - Información del sistema, variables de entorno, información de controlador de dominio, configuración de tarjetas de red
- **Obtención de credenciales** - Volcado de memoria (MiniDump), keylogger, exportación de registro
- **Persistencia** - Servicio Systemd, servicio Windows, tareas programadas, elementos de inicio, LD_PRELOAD
- **Shell inversa** - Shell directa, shell inversa, servicio proxy SOCKS5
- **Detección de antivirus** - Identifica el software de seguridad instalado en el host objetivo
- **Limpieza de rastros** - Herramienta de limpieza de registros
### Entrada y salida
- **Entrada de objetivos** - IP/CIDR/dominio/URL, soporta importación masiva desde archivo
- **Reglas de exclusión** - Soporta exclusión de hosts y puertos específicos
- **Formato de salida** - Salida en múltiples formatos TXT/JSON/CSV
- **Modo silencioso** - Sin Banner, sin barra de progreso, sin salida con colores
### Control de red
- **Soporte de proxy** - Proxy HTTP/SOCKS5, soporta especificar tarjeta de red
- **Control de envío de paquetes** - Limitación de velocidad, control de cantidad máxima de paquetes enviados
- **Control de tiempo de espera** - Configuración independiente de timeout de puerto, timeout Web, timeout global
- **Control de concurrencia** - Configuración independiente de hilos de escaneo de puertos e hilos de escaneo de servicios
### Funciones extendidas
- **Integración SDK** - `pkg/fscan` proporciona SDK de Go, se puede integrar en Agent o plataforma de seguridad, soporta control de tareas (Pause/Resume), callback de progreso en tiempo real, trazabilidad por TaskID
- **Interfaz de gestión Web** - Gestión visual de tareas de escaneo (compilación condicional -tags web)
- **Entorno de laboratorio Lab** - Incluye entorno Docker de laboratorio para pruebas y aprendizaje
- **Arquitectura de plugins** - Separación de plugins de servicio/plugins Web/plugins locales, fácil de extender
- **Soporte multiidioma** - Cambio de interfaz chino/inglés (-lang zh/en)
- **Estadísticas de rendimiento** - Informe de rendimiento en formato JSON (-perf)
## Registro de cambios v2.1.0
> Esta actualización incluye **262 commits**, abarcando 30 nuevas funciones, 120 correcciones, 54 refactorizaciones, 14 optimizaciones de rendimiento, 20 mejoras de pruebas.
### Refactorización de arquitectura
- **Eliminación de variables globales** - Migración a objetos Config/State, mejora de seguridad de concurrencia y testabilidad
- **Fusión de plugins SMB** - Integración de smb/smb2/smbghost/smbinfo en un plugin unificado, nuevo smb_protocol.go
- **Refactorización de detección de servicios** - Implementación de mecanismo fallback estilo Nmap, optimización de estrategia de identificación de huellas de puertos
- **Refactorización del sistema de salida** - Volcado en tiempo real a disco TXT + mecanismo de doble escritura, resuelve pérdida de resultados y desorden
- **Actualización del framework i18n** - Migración a go-i18n, cobertura completa de módulos core/plugins/webscan
- **Refactorización de HostInfo** - Campo Ports cambiado de string a int, seguridad de tipos
- **Optimización de complejidad de funciones** - clusterpoc(125→30), EnhancedPortScan(111→20)
- **Auditoría de código** - Corrección de problemas de nivel P0-P2, limpieza de deadcode
- **Optimización del sistema de logs** - Limpieza de llamadas LogDebug (71→18), simplificación de salida de logs de inicio
### Optimización de rendimiento
- **Precompilación de regex** - Precompilación global de expresiones regulares, evita sobrecarga de compilación repetida
- **Optimización de memoria** - map[string]bool cambiado a map[string]struct{} para ahorrar memoria
- **Coincidencia de huellas concurrente** - Coincidencia paralela con múltiples goroutines, mejora la velocidad de identificación
- **Reutilización de conexiones** - Reutilización del dialer global SOCKS5, evita handshake repetido
- **Programación por ventana deslizante** - Pool de hilos adaptativo + iterador de flujo, optimiza el escaneo de puertos
- **Optimización de caché CEL** - Caché del entorno CEL para escaneo POC, reduce inicialización repetida
- **Extracción de variables a nivel de paquete** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes, etc.
- **Capacidad preasignada** - Simplificación de cadenas de conversión, reemplazo de cadena único
- **Optimización de seguridad de concurrencia** - Optimización de granularidad de bloqueos y asignación de memoria
### Nuevas funciones
- **Interfaz de gestión Web** - Gestión visual de tareas de escaneo, diseño responsivo y visualización de progreso
- **Adaptación de POC multiformato** - Soporta POC en formato xray y afrog
- **Modo de escaneo inteligente** - Deduplicación con filtro Bloom + optimización de proxy
- **Biblioteca de huellas mejorada** - Integración de FingerprintHub (3139 huellas)
- **Identificación de huellas Favicon** - Soporta coincidencia de hash en formato dual mmh3 y MD5
- **Extractor de versión genérico** - Extracción automática de información de versión de servicios
- **Ordenación por prioridad de huellas** - Ordenación inteligente de resultados de coincidencia
- **Detección inteligente de protocolo** - Identificación automática del tipo de protocolo HTTP/HTTPS
- **Función de especificación de tarjeta de red** - Soporta escenarios VPN (parámetro -iface)
- **Archivo de exclusión de hosts** - Soporta lectura de hosts excluidos desde archivo (parámetro -ehf)
- **Limitación de velocidad con token bucket ICMP** - Evita caída de routers por escaneo a alta velocidad
- **Reintento de escaneo de puertos** - Mecanismo de reescaneo automático en caso de fallo
- **Autenticación real RDP** - Integración de biblioteca grdp para identificación de huellas del sistema
- **Listado de archivos SMB/FTP** - Listado automático de archivos en acceso anónimo
- **Doble identificación de redirección 302** - Identificación simultánea de huellas de respuesta original y respuesta tras redirección
- **Resumen de URL en salida TXT** - Lista de URL de servicios Web añadida al final para facilitar pruebas masivas
- **Integración del núcleo de nmap** - Tres mejoras principales: estrategia de detección/motor de coincidencia/parseo de versiones
- **Compilación selectiva de plugins** - Sistema de Build Tags, soporta compilación independiente de plugins de servicio/locales/Web
- **Expansión de puertos predeterminados** - De 62 a 133 puertos comunes
- **Soporte de escaneo de todos los puertos** - Ampliación del límite de rango de puertos
- **Control de redirección HTTP** - Límite configurable de número de redirecciones
- **Soporte de análisis de rendimiento** - Añadido análisis de rendimiento pprof y pruebas benchmark
- **Estadísticas de paquetes TCP** - Plugins de servicio soportan estadísticas de envío de paquetes TCP
- **Laboratorio fscan-lab** - Plataforma de entrenamiento de penetración en redes internas, cubre todos los escenarios de vulnerabilidad (incompleto)
- **Mejora de explotación Redis** - Portado completo de funciones de explotación Redis (escritura de clave pública/tareas programadas/WebShell/RCE maestro-esclavo)
- **Refactorización del plugin rsync** - Refactorización de lógica de autenticación usando biblioteca go-rsync
### Corrección de bugs (120, se listan correcciones clave)
- **Panic por puntero nulo en RDP** - Corregido crash causado por parseo de certificado (#551)
- **Omisión en escaneo masivo** - Corregido problema de omisión en escaneo a gran escala (#304)
- **Formato de salida JSON** - Corregido error de formato de salida (#446)
- **Detección de contraseña débil Redis** - Corregido problema de omisión en detección (#447)
- **Guardado en tiempo real de resultados** - Corregido guardado tardío de resultados de escaneo (#469)
- **Desbordamiento en parseo Nmap** - Corregido bug de parseo de escape octal (#478)
- **Condición de carrera en identificación de huellas** - Corregido problema de carrera en webtitle/webpoc (#474)
- **Verificación de conexión MySQL** - Cambiado a verificación con base de datos information_schema
- **Falso positivo en puerto de proxy** - Corregido error de juicio de estado de puerto en modo proxy
- **Timeout de Context** - Corregido problema de falta de respuesta por timeout en 22 plugins
- **Condición de carrera ICMP** - Corregido problema de competencia en escaneo concurrente
- **Formato de dirección IPv6** - Corregido problema de formateo de dirección en 4 lugares
- **Bloqueo en POC de alta concurrencia** - Corregido problema de no propagación de Context
- **Pérdida de resultados con Ctrl+C** - Añadido manejo de señales para asegurar escritura de resultados
- **Eco completo SOCKS5** - Añadida verificación de conexión de proxy
- **Fuga en detección de servicios** - Corregido problema de cierre incorrecto de conexiones
- **Descarte de respuesta en webtitle** - Corregido fallo de identificación por descarte de datos de respuesta
- **Falta de información de vulnerabilidades en TXT** - Corregida omisión de detalles de vulnerabilidades en salida
- **Falta de huellas en JSON** - Unificado formato Target de resultados SERVICE
- **Visualización de tiempo de escaneo** - Corregido problema de tiempo de finalización mostrado como 0
- **Registros de vulnerabilidades falsas** - Refactorizado sistema de salida TXT para eliminar falsos positivos
- **Rutas multiplataforma en Redis** - Corregidos problemas de rutas y timeout en funciones de explotación
- **Advertencias de compilación en Windows** - Corregida compatibilidad de plataforma fscan-lite
- **Compatibilidad con Go 1.20** - Degradación de dependencias para mantener compatibilidad
### Mejoras de pruebas (20)
- **Pruebas unitarias** - Cobertura del 74-100% en módulos core
- **Pruebas de seguridad de concurrencia** - Pruebas específicas de objetos State y motor de coincidencia de huellas
- **Pruebas de integración** - Escaneo Web/escaneo de puertos/detección de servicios/autenticación SSH/detección ICMP
- **Pruebas de parámetros CLI** - Verificación de parseo de argumentos de línea de comandos
- **Pruebas de benchmark de rendimiento** - Benchmark de AdaptivePool, estrategia de detección de servicios
- **Pruebas de ResultBuffer** - Verificación de deduplicación y puntuación de integridad
### Mejoras de ingeniería
- **Optimización de flujo CI** - Actualización a golangci-lint v2, simplificación de pasos de compilación
- **Automatización de Issues** - Optimización de plantillas de GitHub Issue, flujo de trabajo automatizado de Project
- **Corrección completa de Lint** - revive/errcheck/shadow/staticcheck/gosimple todos aprobados
- **Reescritura de README** - Actualización completa de documentación en chino e inglés
- **Unificación de formato de código** - Normalización con gofmt/goimports
## Inicio rápido
```bash
# Escanear segmento C
./fscan -h 192.168.1.1/24
# Especificar puertos
./fscan -h 192.168.1.1 -p 22,80,443,3389
# Solo detección de supervivencia
./fscan -h 192.168.1.1/24 -ao
# Deshabilitar fuerza bruta
./fscan -h 192.168.1.1/24 -nobr
# Escaneo Web
./fscan -u http://192.168.1.1
# Plugin local
./fscan -local systeminfo
# Colisión de Hash
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# Redis escritura de clave pública
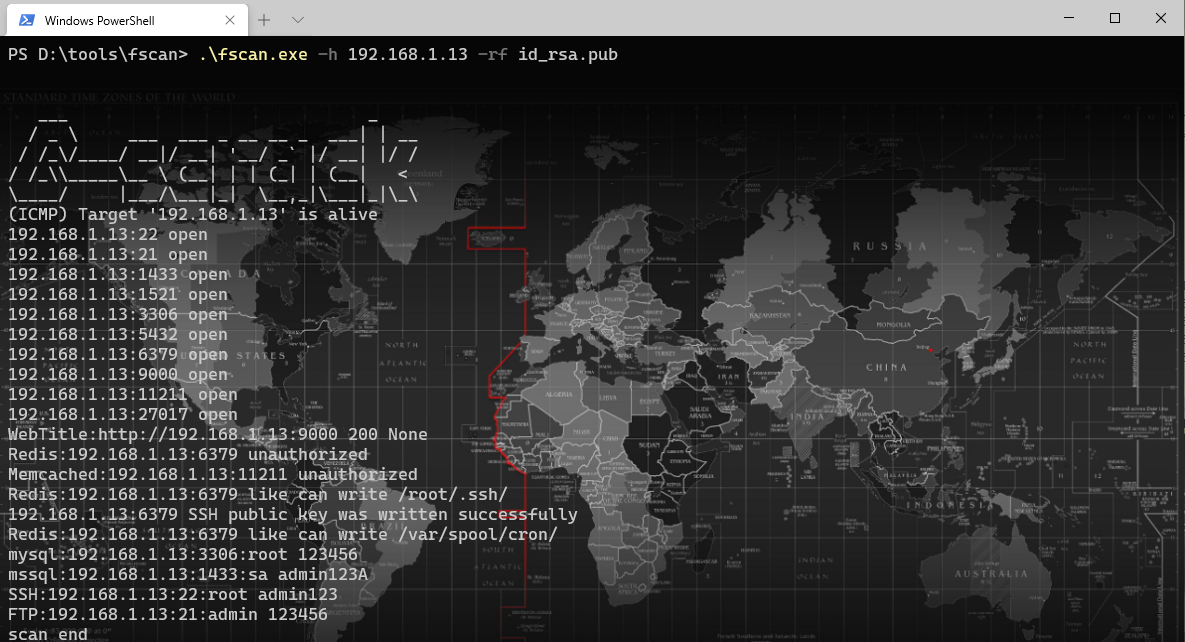
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## Compilación
```bash
# Compilación estándar
go build -ldflags="-s -w" -trimpath -o fscan .
# Con interfaz de gestión Web
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## Instalación
```bash
# Arch Linux
yay -S fscan-git
```
## Capturas de pantalla
Use `fscan -list-plugins` para ver los nombres de módulos, tipos, puertos predeterminados y formas de invocación disponibles en la compilación actual.
Al especificar con `-m` un módulo con puerto fijo y no pasar `-p/-pf`, el rango de escaneo usa la unión de los puertos predeterminados del módulo seleccionado;
por ejemplo `fscan -hf ip.txt -m netbios` usa `137,139`. Especificar `-p` permite escanear puertos no estándar, los módulos Web siguen usando el rango de puertos genérico.
`-pwda/-usera` se añaden al diccionario predeterminado; al usarse junto con `-pwd/-user` o `-pwdf/-userf`, se añaden al diccionario especificado.
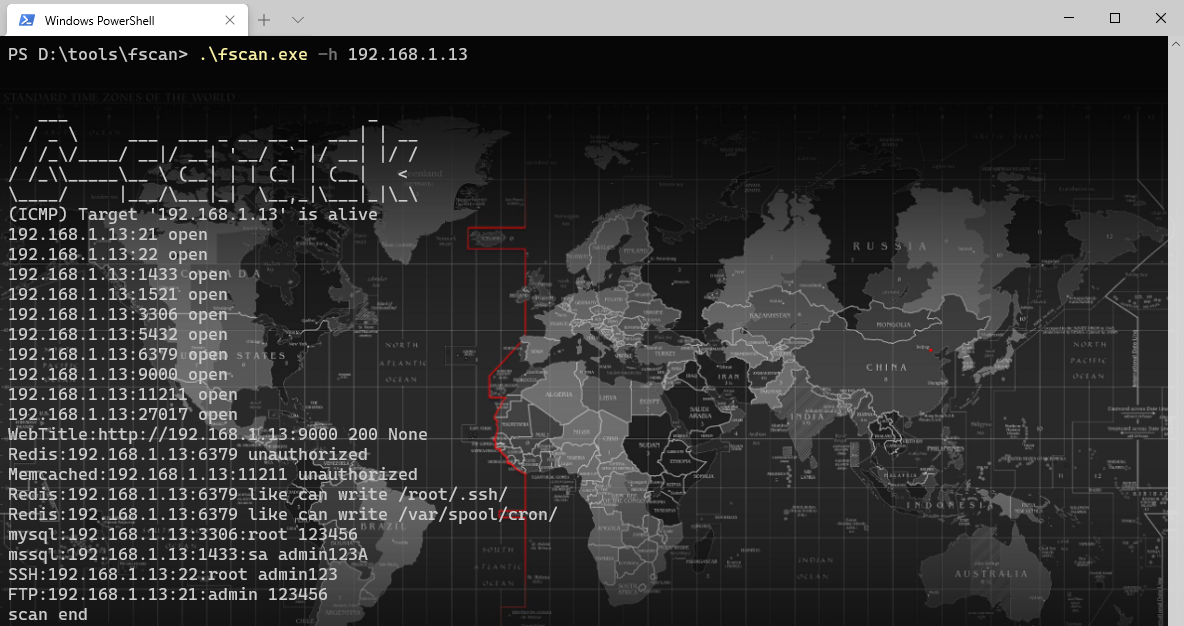
`fscan.exe -h 192.168.x.x`

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (Redis escritura de clave pública)
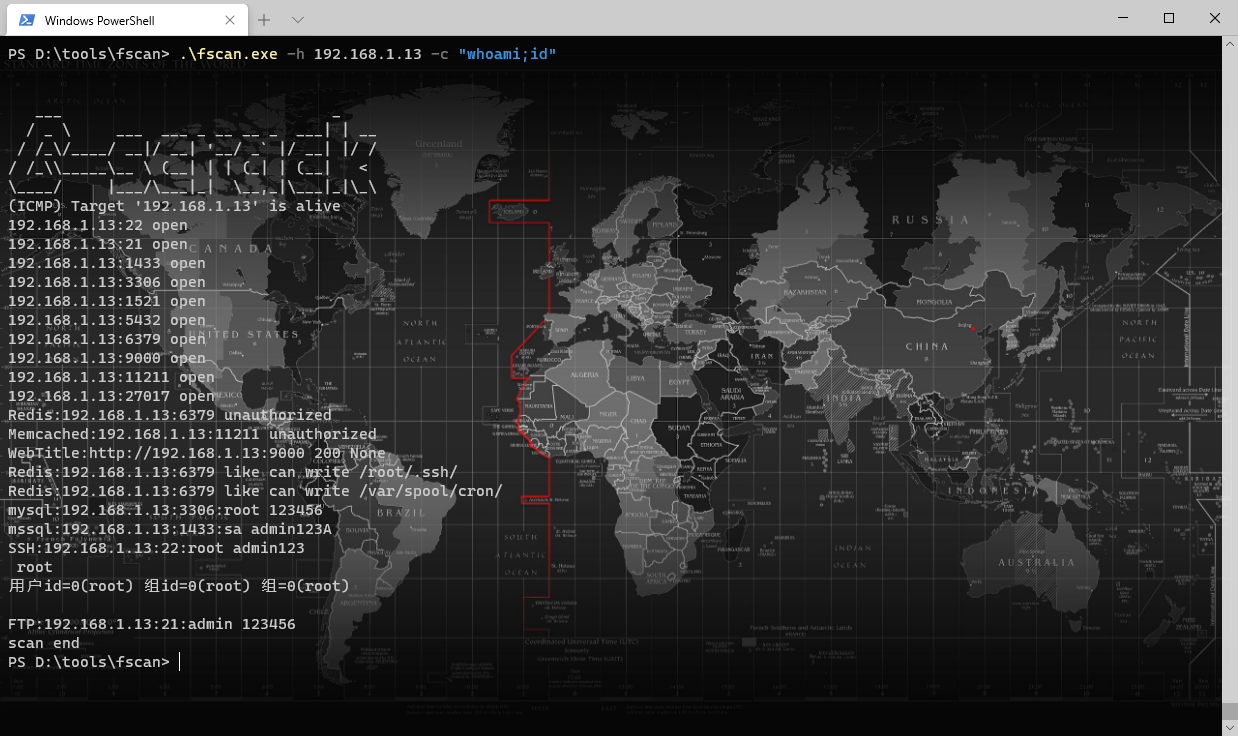
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (añadir múltiples contraseñas)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (proxy con autenticación SOCKS5)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## Hoja de ruta
### Plan de actualización
- **Ciclo de actualización** - Publicación de versión mensual
- **Primeras dos semanas** - Desarrollo de nuevas funciones y actualizaciones de características
- **Últimas dos semanas** - Corrección de bugs e integración de código
- **PRs bienvenidos** - ¡Esperamos su contribución!
### Integración SDK & Agent
- Ampliar capacidades del SDK, mejorar soporte de integración de Agent en el lado del cliente
- Reanudación de escaneo desde punto de interrupción, limitación de velocidad a nivel de ancho de banda, control de nivel de memoria
- Más ejemplos de integración en escenarios de Agent
### Ecosistema de plugins
- Expansión continua de la cobertura de plugins de servicio
- Desarrollo de más capacidades de detección y explotación de vulnerabilidades para cada plugin de servicio
- Mantener compatibilidad hacia atrás de la API de plugins, asegurando disponibilidad continua de POC de versiones antiguas
### Fscan-lite
- Versión ligera reescrita en lenguaje C
- Menor tamaño, menos dependencias
- Soporte para más entornos embebidos/restringidos
- Directorio: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- Entorno de laboratorio para pruebas de penetración en redes internas
- Cubre todos los escenarios de vulnerabilidad soportados por fscan
- Plataforma de desarrollo, pruebas y verificación de funciones
- Entorno de aprendizaje y práctica de habilidades para principiantes
- Directorio: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## Descargo de responsabilidad
Esta herramienta está destinada únicamente a actividades de construcción de seguridad empresarial **legalmente autorizadas**. Antes de usarla, asegúrese de haber obtenido autorización, cumplir con las leyes y regulaciones locales, y **no escanear objetivos no autorizados**. El autor no asume ninguna responsabilidad por las consecuencias derivadas del uso ilegal.
## 404StarLink
fscan es un proyecto miembro de [404Team 星链计划2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## Tendencia de Stars
[](https://starchart.cc/shadow1ng/fscan)
## Donación
[Invita al autor a una bebida](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## Referencias
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx





