
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
aws-enumerator — Enumerador de servicios de AWS de solo lectura con más de 600 llamadas API para reconocimiento en la nube, volcado de información y análisis de resultados durante pruebas de penetración. | Kitploit
Herramientas/GitHubGitHub/shabarkin/aws-enumerator
ReconocimientoAnálisis de VulnerabilidadesRecopilación de InformaciónPruebas de PenetraciónSeguridad en la Nube
GitHubshabarkin/aws-enumerator

aws-enumerator

Enumerador de servicios de AWS de solo lectura con más de 600 llamadas API para reconocimiento en la nube, volcado de información y análisis de resultados durante pruebas de penetración.

Ver Repositorio
2614038hace 4 añosRevisado por Kitploit
Compartir

Enumeración de Servicios AWS

Aviso Legal

La herramienta está en fase beta (pruebas en curso), no se utilizan llamadas API destructivas (solo acciones de lectura). Espero que no haya problemas con la herramienta. Si se encuentra algún problema, por favor, reporta el ticket.

Descripción

El Enumerador AWS fue creado para la enumeración de servicios y volcado de información en investigaciones de testers de penetración durante pruebas de Caja Negra. La herramienta está diseñada para acelerar el proceso de revisión en la nube cuando el investigador de seguridad ha comprometido credenciales de una cuenta AWS.

AWS Enumerator soporta más de 600 llamadas API (acciones de lectura Get, List, Describe, etc...), y se ampliará.

La herramienta proporciona una interfaz para el análisis de resultados. Todos los resultados se guardan en archivos json (base de datos única).

Instalación

Si tienes Go instalado y configurado (es decir, con $GOPATH/bin en tu $PATH):

go get -u github.com/shabarkin/aws-enumerator
go install -v github.com/shabarkin/aws-enumerator@latest

Uso Básico

Configuración de credenciales

Para configurar las credenciales, debes usar el subcomando cred y proporcionar las credenciales:

./aws-enumerator cred -aws_access_key_id AKIA***********XKU -aws_region us-west-2 -aws_secret_access_key kIm6m********************5JPF

_img/Screenshot_2021-04-10_at_14.43.51.png

_img/Screenshot_2021-04-10_at_14.45.51.png

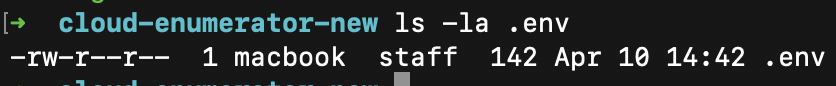
Esto crea un archivo .env, que se carga en variables globales cada vez que llamas al subcomando enum.

ADVERTENCIA: Si estableces estos valores AWS_REGION, AWS_ACCESS_KEY_ID, AWS_SECRET_ACCESS_KEY, AWS_SESSION_TOKEN en variables globales manualmente antes de ejecutar la herramienta, no podrá cargar las Credenciales AWS especificadas en el archivo .env (no puede sobrescribir variables globales).

Enumeración

Para enumerar todos los servicios, debes usar el subcomando enum y proporcionar all o iam,s3,sts,rds (sin espacios entre comas), etc...

./aws-enumerator enum -services all

Si quieres comprobar servicios específicos (hasta 10):

./aws-enumerator enum -services iam,sts,rds

_img/Screenshot_2021-04-10_at_13.36.56.png

(la bandera -speed es opcional, el valor predeterminado es normal) Hay 3 opciones: slow, normal, fast

./aws-enumerator enum -services all -speed slow

Análisis

Para analizar la información recopilada, debes usar el subcomando dump: (Usa all para una visión rápida de las llamadas API disponibles)

./aws-enumerator dump -services all

_img/Screenshot_2021-04-10_at_13.56.12.png

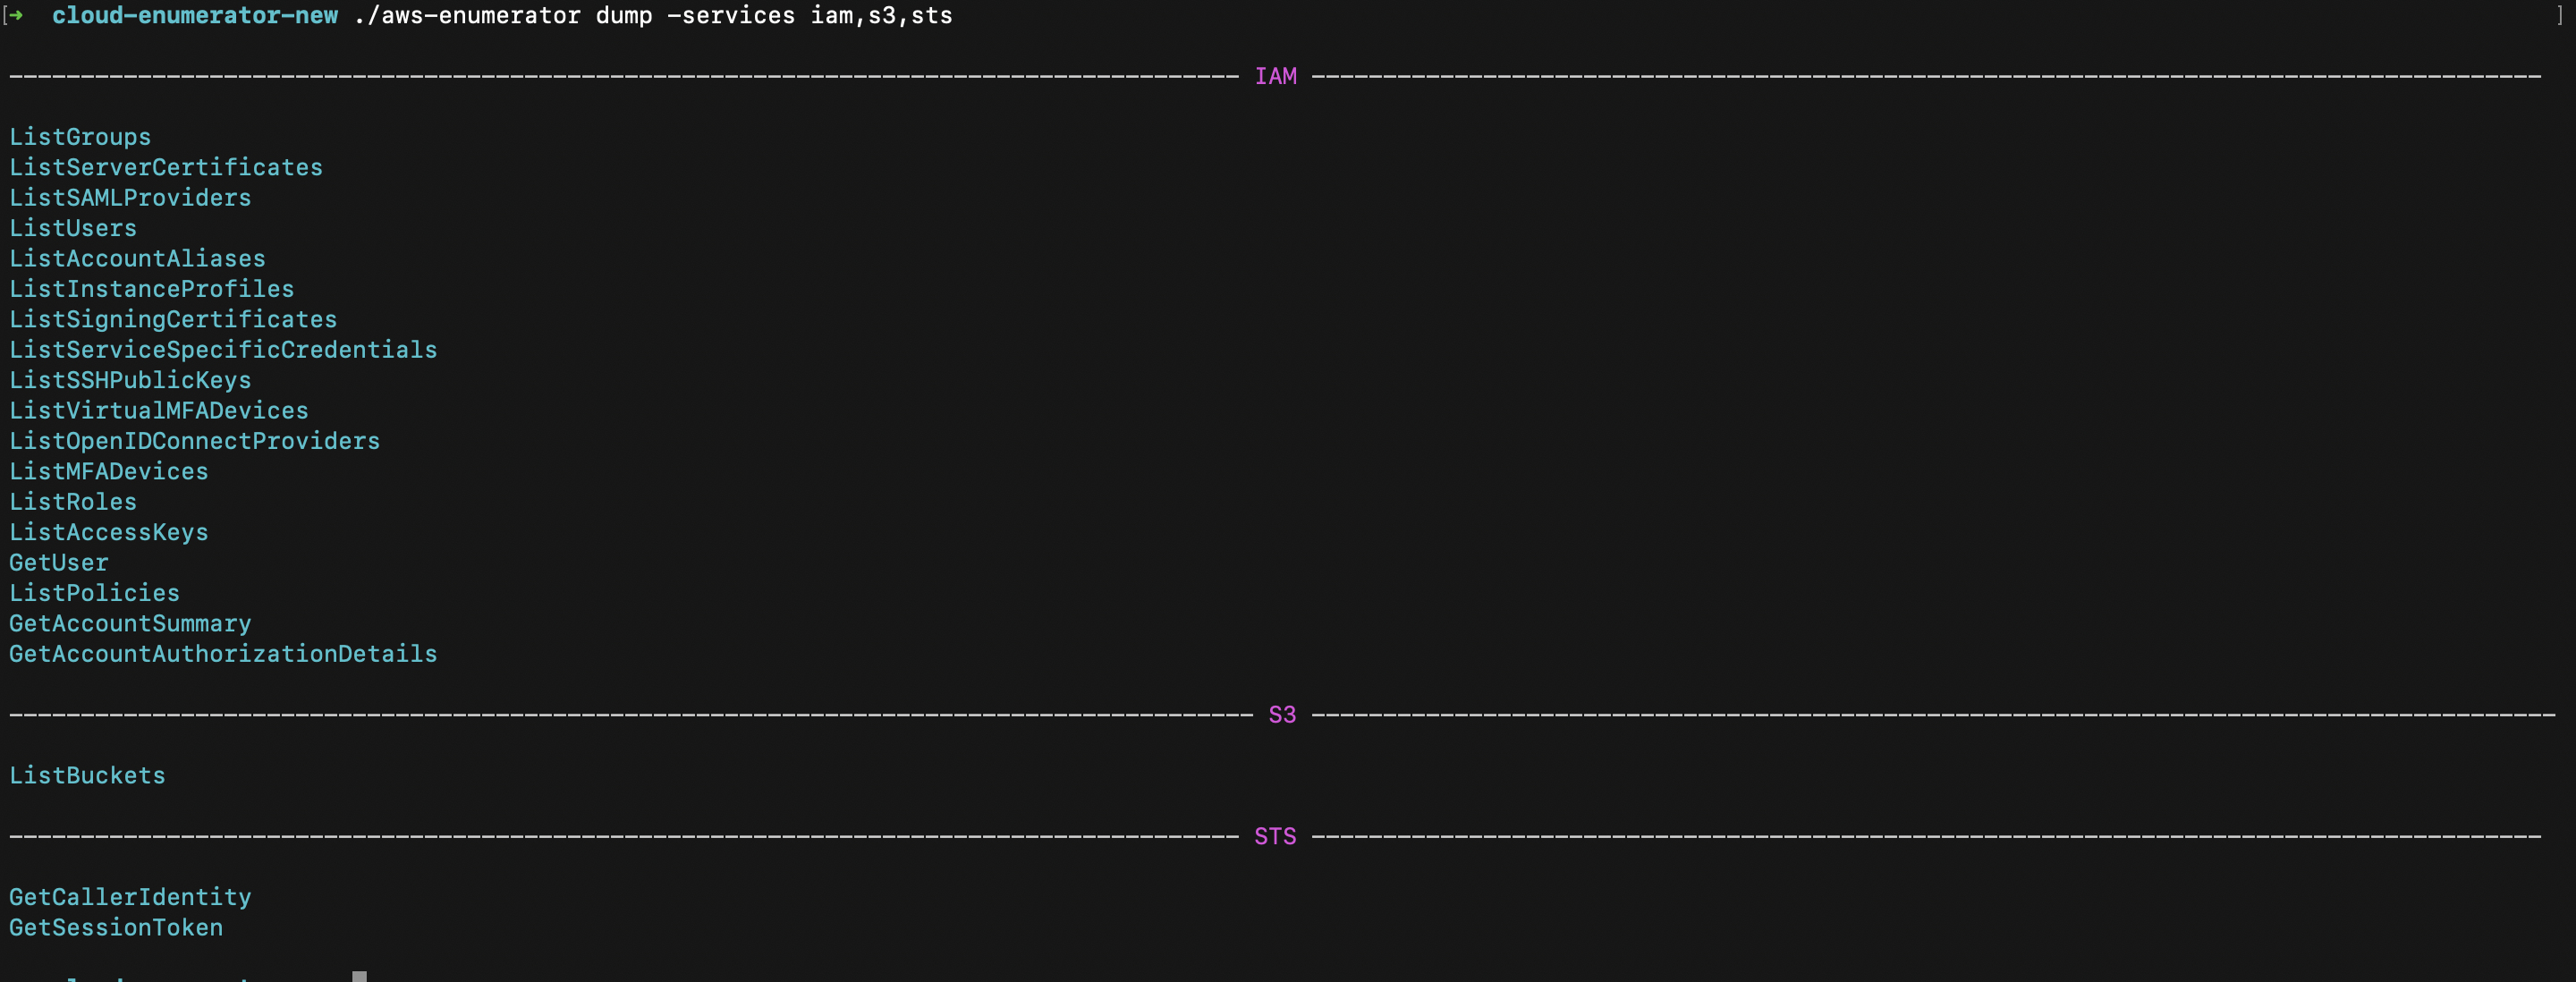
Analiza servicios específicos (hasta 10) iam,s3,sts, etc...

./aws-enumerator dump -services iam,s3,sts
_img/Screenshot_2021-04-10_at_14.03.16.png

Para filtrar llamadas API, debes usar la opción -filter, empieza a escribir el nombre de la llamada API (GetA ...):

./aws-enumerator dump -services iam -filter GetA

_img/Screenshot_2021-04-10_at_14.06.18.png

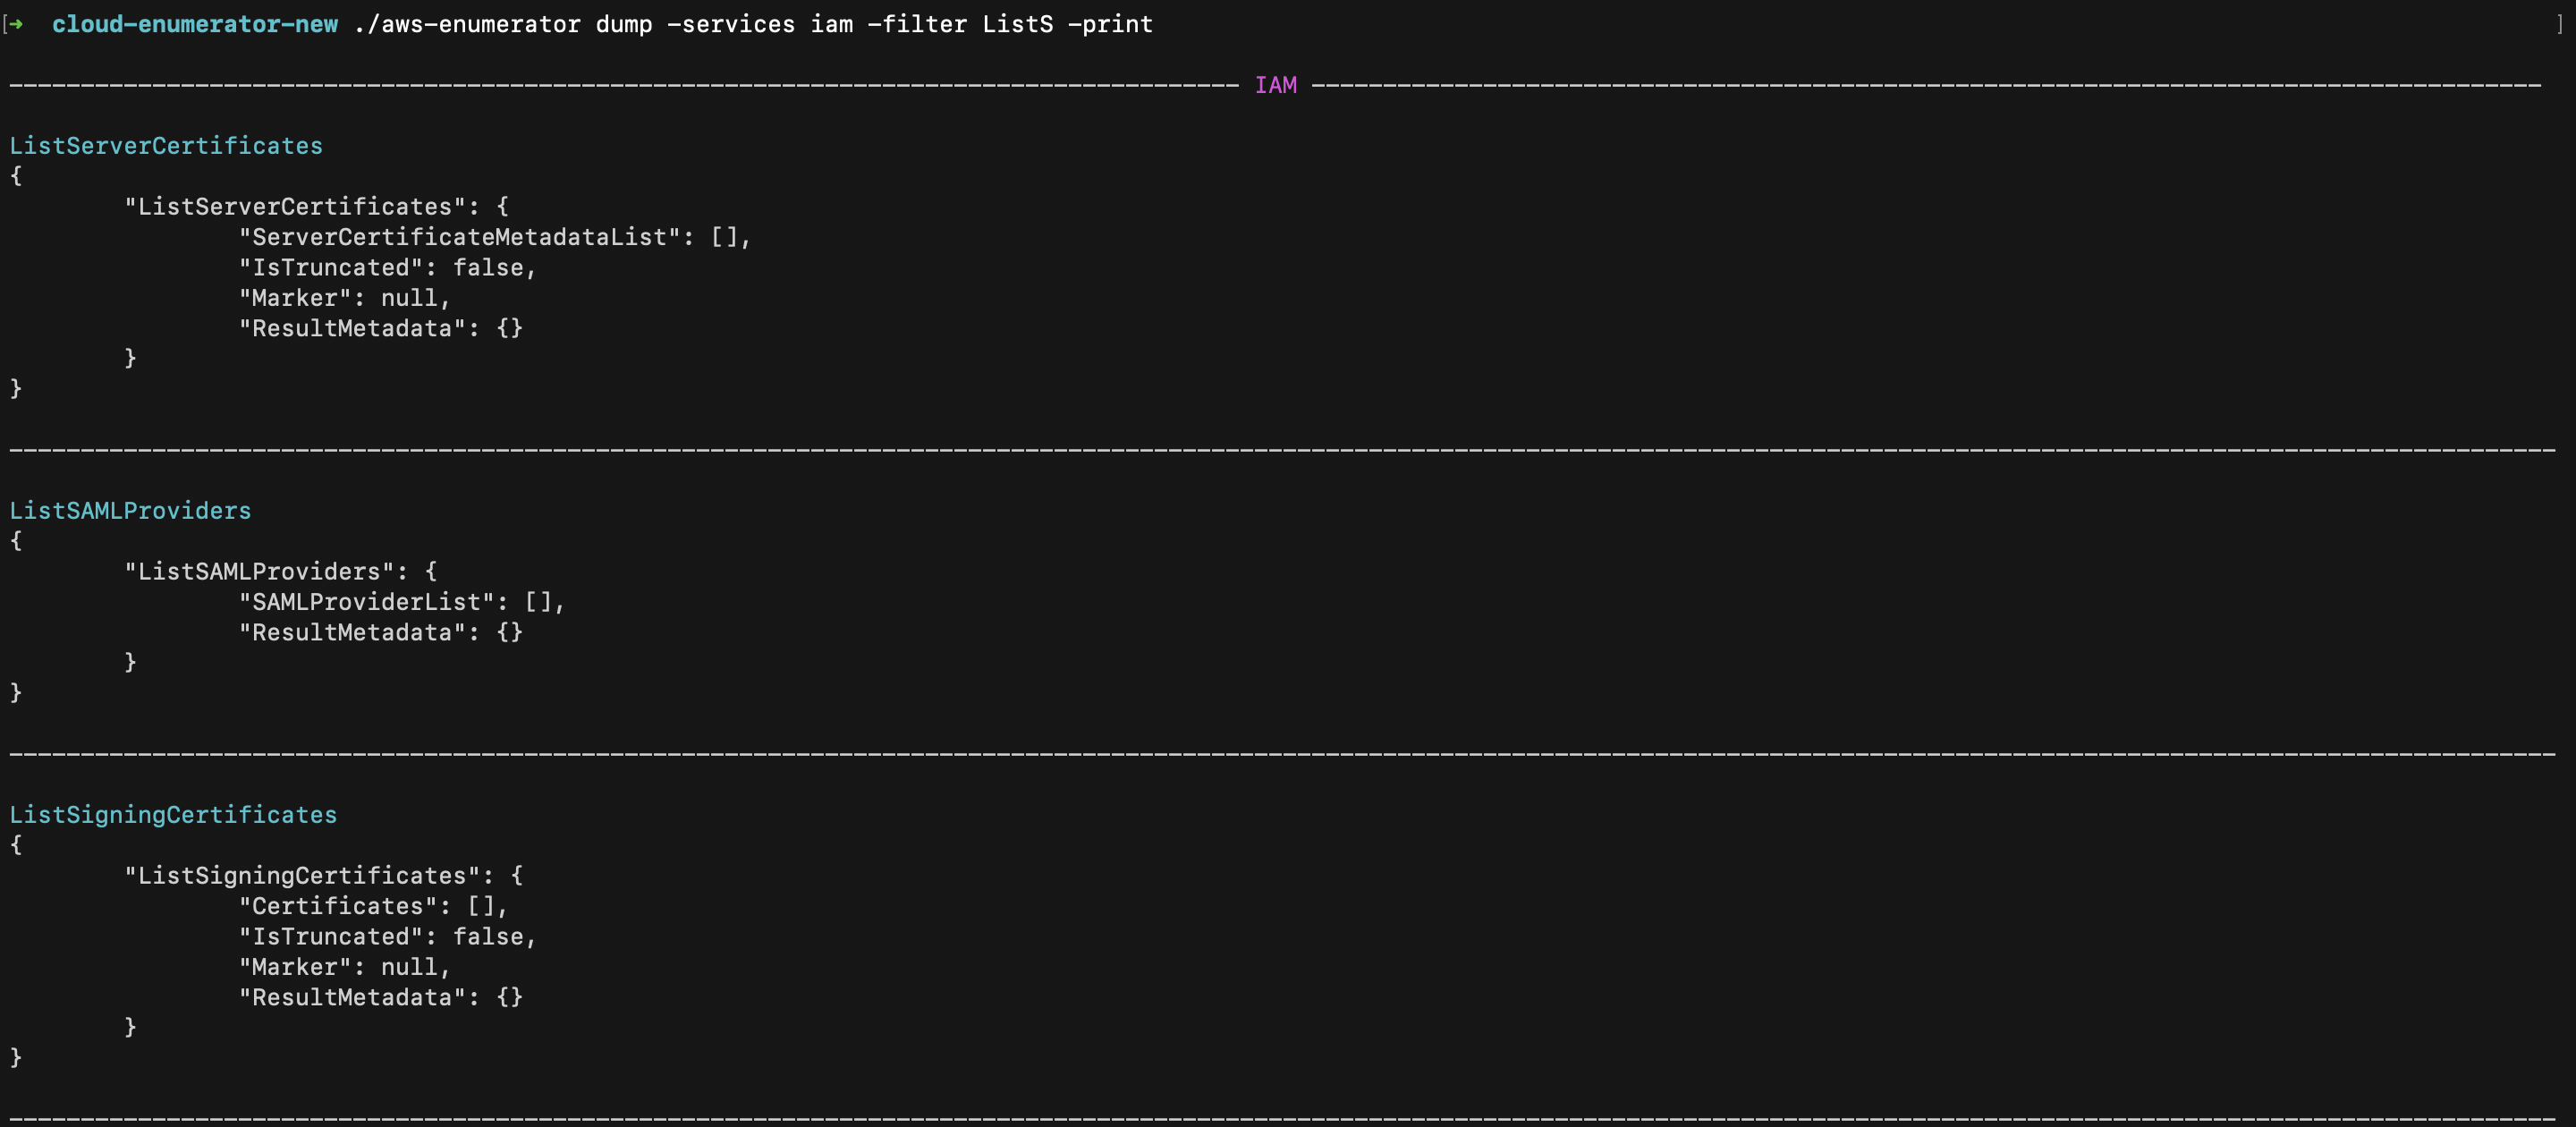
Para recuperar el resultado de una llamada API, debes usar la opción -print

./aws-enumerator dump -services iam -filter ListS -print
_img/Screenshot_2021-04-10_at_14.08.01.png

Video de Demostración

Pavel Shabarkin LinkedIn

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






