
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DELTA — PROJECT DELTA: SDN MARCO DE EVALUACIÓN DE SEGURIDAD | Kitploit

Herramientas/GitHubGitHub/seungsoo-lee/delta
Frameworks de Pruebas de PenetraciónFrameworks de ExploitsAnálisis de VulnerabilidadesFuzzingSeguridad de Redes
GitHubseungsoo-lee/delta

DELTA

PROJECT DELTA: SDN MARCO DE EVALUACIÓN DE SEGURIDAD

Ver Repositorio
923450hace 6 añosRevisado por Kitploit
Compartir

ONF Best Showcase Black Hat Arsenal1 Black Hat Arsenal2

DELTA: MARCO DE EVALUACIÓN DE SEGURIDAD SDN

Logotipo de Delta

¿Qué es DELTA?

DELTA es un marco de pruebas de penetración que regenera escenarios de ataque conocidos para diversos casos de prueba. Este marco también proporciona la capacidad de descubrir problemas de seguridad desconocidos en SDN mediante el empleo de una técnica de fuzzing.
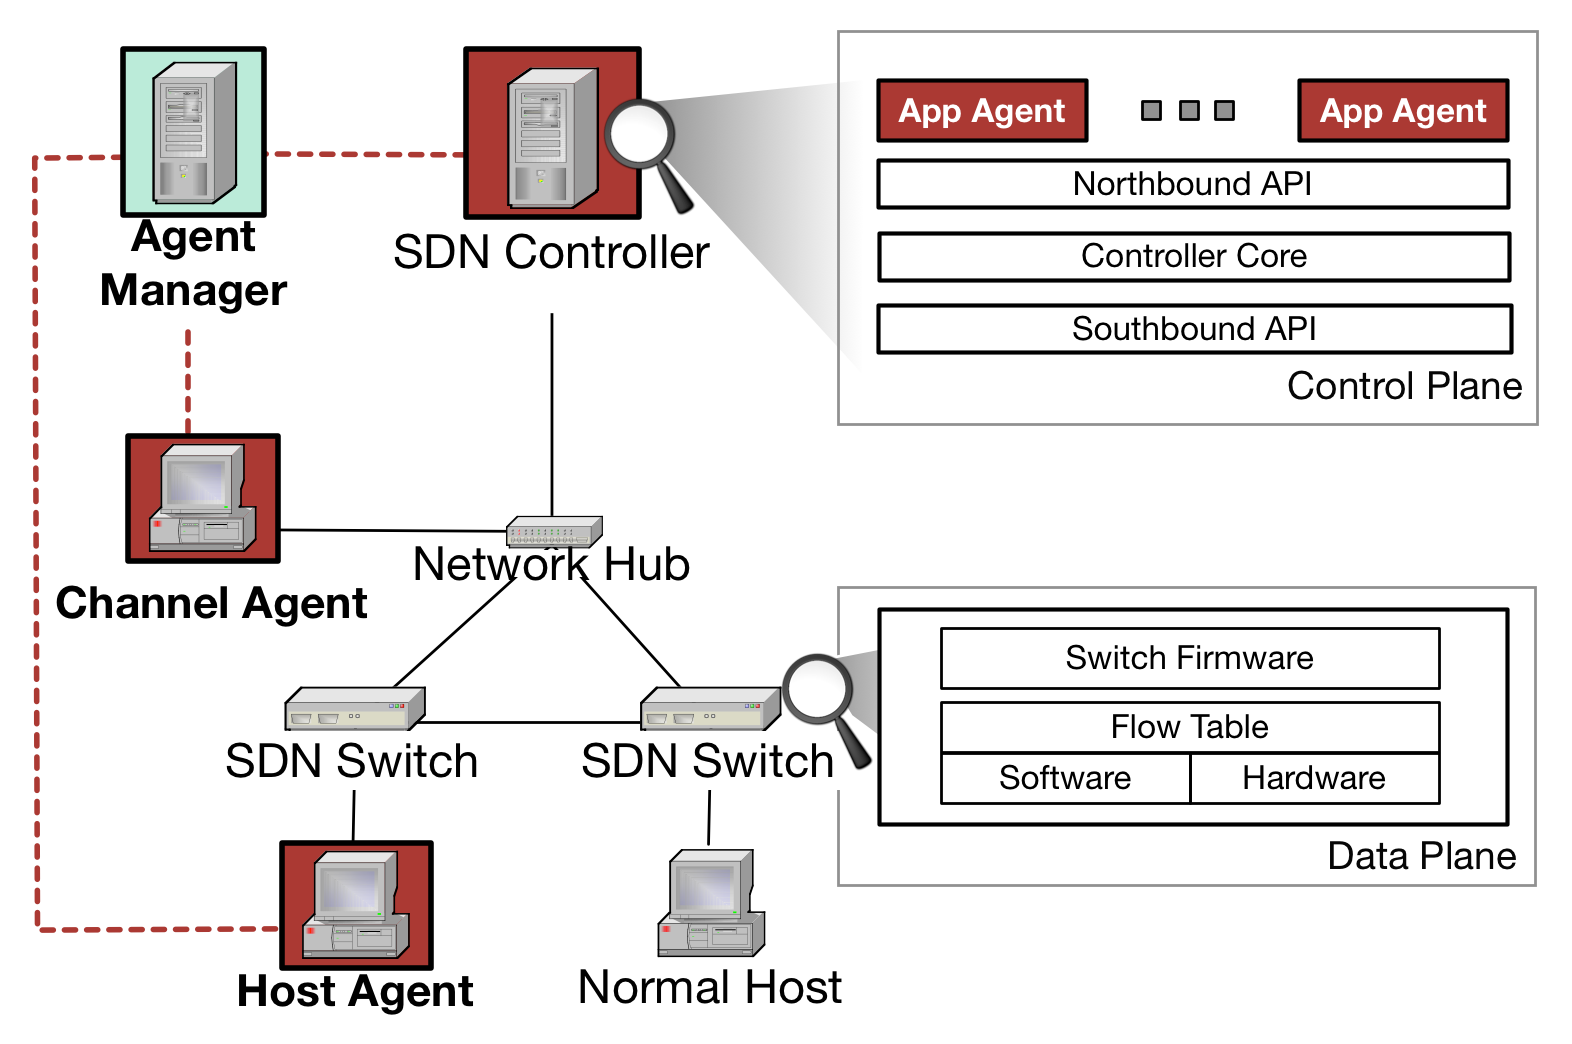
  • Agent-Manager es la torre de control. Toma el control total sobre todos los agentes desplegados en la red SDN objetivo.
  • Application-Agent es una aplicación SDN legítima que lleva a cabo procedimientos de ataque y depende del controlador. Las funciones maliciosas conocidas se implementan como funciones del agente de aplicación.
  • Channel-Agent se despliega entre el controlador y el switch compatible con OpenFlow. El agente husmea y modifica los mensajes de control no cifrados. Es independiente del controlador.
  • Host-Agent se comporta como si fuera un host legítimo que participa en la red SDN objetivo. El agente demuestra un ataque en el que un host intenta comprometer el plano de control.

Arquitectura de Delta

Requisitos previos

Para construir y ejecutar DELTA, se requiere lo siguiente:

  • Un administrador de agentes basado en Ubuntu 16.04 LTS 64 bits
    • Sistema de compilación Ant
    • Maven v3.3.9
    • LXC 2.0
    • JDK 1.8
  • Controlador objetivo (para el agente de aplicación)
    • Floodlight: ~1.2
    • ONOS: 1.1, 1.6, 1.9, 1.13.1 (en pruebas)
    • OpenDaylight: ~Oxygen
    • Ryu: 4.16
  • Cbench (para el agente de canal)
  • Mininet 2.2 (para el agente host)
  • (en el caso de una sola máquina todo en uno) Tres contenedores lxc basados en Ubuntu 16.04 LTS 64 bits.
    • Contenedor-1: Controlador objetivo + Agente de aplicación
    • Contenedor-2: Agente de canal
    • Contenedor-3: Agente host

Instalación de DELTA

La instalación de DELTA depende de maven y el sistema de compilación ant. El comando mvn se utiliza para instalar el administrador de agentes y los agentes. DELTA puede soportar un entorno de una sola máquina todo en uno mediante contenedores, así como un entorno SDN de hardware real.

  • PASO 1. Obtenga el código fuente de DELTA en la máquina del administrador de agentes
$ git clone https://github.com/seungsoo-lee/DELTA.git
  • PASO 2. Instalar las dependencias de DELTA
$ cd <DELTA>/tools/dev/delta-setup/
$ ./delta-setup-devenv-ubuntu
  • PASO 3. Instalar tres contenedores usando lxc
$ source ./<DELTA>/tools/dev/delta-setup/bash_profile
$ cd <DELTA>/tools/dev/lxc-setup
$ ./lxc-dev-install

$ sudo vi /etc/default/lxc-net
Uncomment "LXC_DHCP_CONFILE=/etc/lxc/dnsmasq.conf"
$ sudo service lxc-net restart
$ sudo lxc-start -n container-cp -d

$ sudo vi /etc/apparmor.d/abstractions/lxc/container-base
Uncomment "mount options=(rw, make-rprivate) -> **,"
$ sudo apparmor_parser -r /etc/apparmor.d/lxc-containers

$ cd ~
$ ssh-keygen -t rsa
(Press Enter)
$ ssh-copy-id -i ~/.ssh/id_rsa.pub $DELTA_CP
(ID: ubuntu, PW: ubuntu)

$ ssh $DELTA_CP
(DELTA_CP) $ sudo visudo
In the bottom of the file, type the follow:
ubuntu ALL=(ALL) NOPASSWD: ALL
(DELTA_CP) $ exit

$ cd <DELTA>/tools/dev/lxc-setup
$ ./lxc-dev-setup
$ ssh-copy-id -i ~/.ssh/id_rsa.pub $DELTA_CH
$ ssh-copy-id -i ~/.ssh/id_rsa.pub $DELTA_DP

  • PASO 4. Instalar DELTA usando la compilación de maven
$ cd <DELTA>
$ source ./tools/dev/delta-setup/bash_profile
$ mvn clean install
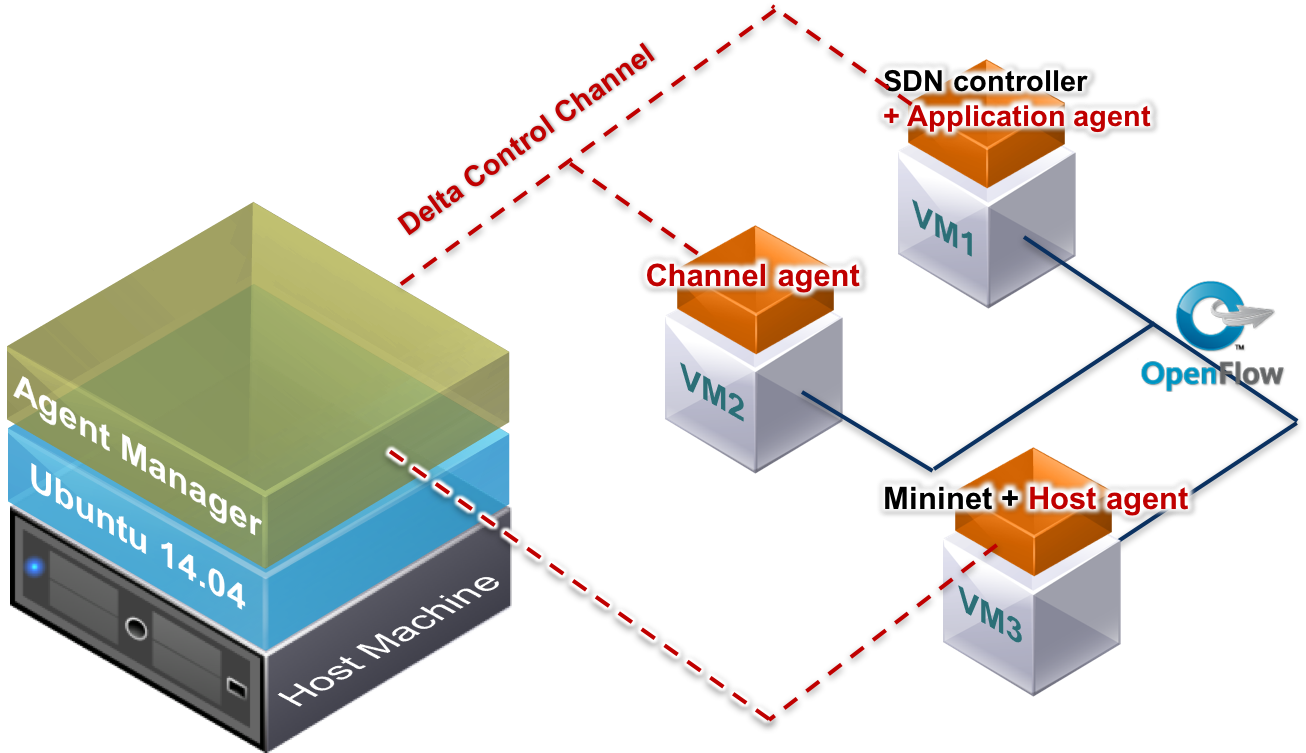
  • El entorno de prueba se configura automáticamente de la siguiente manera:

Entorno1

Configurando sus propios experimentos

  • El administrador de agentes lee automáticamente un archivo de configuración y configura el entorno de prueba basado en ese archivo. [/tools/config/manager_default.cfg] contiene la configuración predeterminada de una sola máquina todo en uno.
CONTROLLER_SSH=[account-id]@[agent-controller ipAddr]
CHANNEL_SSH=[account-id]@[agent-channel ipAddr]
HOST_SSH=[account-id]@[agent-host ipAddr]
TARGET_HOST=10.0.0.2
ONOS_ROOT=/home/vagrant/onos-1.6.0
CBENCH_ROOT=/home/vagrant/oflops/cbench/
TARGET_CONTROLLER=Floodlight
TARGET_VERSION=0.91
OF_PORT=6633
OF_VER=1.3
MITM_NIC=eth1
CONTROLLER_IP=[agent-controller ipAddr]
SWITCH_IP=[agent-host ipAddr],[agent-host ipAddr],[agent-host ipAddr]
DUMMY_CONT_IP=[agent-manager ipAddr]
DUMMY_CONT_PORT=6633
AM_IP=[agent-manager ipAddr]
AM_PORT=3366

Floodlight 1.2

$ cd <DELTA>/tools/dev/app-agent-setup
$ ./floodlight-1.2-scp

ONOS 1.1 (obsoleto)

$ cd <DELTA>/tools/dev/app-agent-setup/onos
$ ./onos-1.1.0-scp
(en la máquina controladora) $ ./onos-1.1.0-setup

ONOS 1.6, 1.9 o 1.13.1

$ cd <DELTA>/tools/dev/app-agent-setup/onos
$ ./delta-setup-onos <onos-version>
$ ./delta-scp-onos <onos-version>
* Versión de ONOS soportada en el script: 1.6, 1.9, 1.13.1

OpenDaylight Oxygen

$ cd <DELTA>/tools/dev/app-agent-setup
$ ./odl-oxygen-scp

Ryu 4.16

$ cd <DELTA>/tools/dev/app-agent-setup/ryu
$ ./delta-setup-ryu
  • El agente de aplicación (en el contenedor del controlador) necesita el archivo 'agent.cfg' para conectarse al administrador de agentes.
MANAGER_IP=[agent-manager ipAddr]
MANAGER_PORT=3366

Ejecutando DELTA

  • PASO 1. Distribuir los archivos ejecutables a los contenedores
$ cd <DELTA>
$ source ./tools/dev/delta-setup/bash_profile
$ ./tools/dev/delta-setup/delta-agents-scp
  • PASO 2. Ejecutar Agent-Manager primero
$ cd <DELTA>
$ bin/run-delta <archivo de configuración>
(e.g., bin/run-delta config/manager_vm.cfg)

 DELTA: A Penetration Testing Framework for Software-Defined Networks

 [pP]	- Show all known attacks
 [cC]	- Show configuration info
 [kK]	- Replaying known attack(s)
 [uU]	- Finding an unknown attack
 [qQ]	- Quit

Command>_
  • PASO 3. Conectar la interfaz de usuario basada en web (el puerto es 7070) Interfaz web

Principales contribuyentes

  • Seungsoo Lee (KAIST)
  • Jinwoo Kim (KAIST)
  • Seungwon Woo (KAIST)
  • Haney Kang (KAIST)
  • Jaehan Kim (KAIST)
  • Changhoon Yoon (KAIST)
  • Sandra Scott-Hayward (Queen's University Belfast)
  • Seungwon Shin (KAIST)

Colaboradores

  • Phil Porras, Vinod Yegneswaran (SRI International)
  • Kyuho Hwang, Daewon Jung (National Security Research Institute)
  • Atto Research
  • colaboracion

¿Preguntas?

Envíe preguntas o comentarios a: [email protected], [email protected]

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →